
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Phishing

Phishing simulation, detection, analysis, and security awareness training tools.

Kitploit 추천
추천 도구

10 선택됨
gophish preview#1

gophish

GitHubgophish/gophish
14.1k2년 전
evilginx2 preview#2

evilginx2

GitHubkgretzky/evilginx2
15.5k4개월 전
social-engineer-toolkit preview#3

social-engineer-toolkit

GitHubtrustedsec/social-engineer-toolkit
15.2k4개월 전
Modlishka preview#4

Modlishka

GitHubdrk1wi/modlishka
5.4k2개월 전
muraena preview#5

muraena

GitHubmuraenateam/muraena
1.1k1년 전
zphisher preview#6

zphisher

GitHubhtr-tech/zphisher
16.6k2년 전
wifiphisher preview#7

wifiphisher

GitHubwifiphisher/wifiphisher
14.8k5개월 전
chlonium preview#9

chlonium

GitHubrxwx/chlonium
3163년 전
SocialFish preview#10

SocialFish

GitHubundeadsec/socialfish
4.8k5개월 전
CredSniper preview#11

CredSniper

GitHubustayready/credsniper
1.4k6년 전
최신관련성인기최근 업데이트
328 결과
CVE-2023-41425 preview

CVE-2023-41425

GitHubcharlesgargasson/cve-2023-41425

Wonder CMS 3.2.0–3.4.2에 대한 XSS-to-RCE 악용 코드로, 악성 테마 설치를 통한 자동화된 페이로드 전달, 리버스 셸, 쿠키 탈취를 포함합니다.
payload-generationexploitationweb-application-exploitation+3
12년 전
CVE-2024-34568 preview

CVE-2024-34568

GitHubsanupl/cve-2024-34568

LetterPress 플러그인 <= 1.2.1은 쿠키 도용 취약점이 존재합니다. 공격자는 JavaScript 코드를 주입하여 쿠키를 탈취할 수 있습니다.
vulnerability-analysisexploitationweb-application-exploitation+2
15개월 전
CVE-2021-43617 preview

CVE-2021-43617

GitHubsybelle03/cve-2021-43617

이는 PHP Laravel 8.70.1 - 크로스 사이트 스크립팅 (XSS)에서 크로스 사이트 요청 위조 (CSRF) 취약점으로의 재현입니다.
vulnerability-analysisexploitationweb-application-exploitation+3
13년 전
CVE-2026-26897-EcoOnline-DeepLink preview

CVE-2026-26897-EcoOnline-DeepLink

GitHubiwallplace/cve-2026-26897-ecoonline-deeplink

CVE-2026-26897에 대한 공개 권고 및 PoC — EcoOnline EHS Android(com.airsweb.v10)의 딥 링크 우회, 0.2.500에서 수정됨

android-securityvulnerability-analysisexploitation+5
4개월 전
CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability preview

CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability

GitHubdhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability

CVE-2024-21413에 대한 개념 증명 익스플로잇으로, 조작된 file:// 링크를 통해 NetNTLMv2 해시를 유출하여 자격 증명 탈취 및 수평 이동을 가능하게 하는 심각한 Outlook RCE 취약점입니다.
password-crackingvulnerability-analysisexploitation+3
5개월 전
class_struggle preview

class_struggle

GitHubartur-augustyniak/class_struggle

CERT Polska 경고 목록 데이터를 사용하여 피싱 도메인을 식별하는 오토인코더 기반 이상 탐지로, 연구 및 교육용 Jupyter 노트북을 포함합니다.
phishingthreat-intelligencemachine-learning+4
20년 전
CVE-2025-69606-GSVoIP-XSS preview

CVE-2025-69606-GSVoIP-XSS

GitHubrazielx64/cve-2025-69606-gsvoip-xss

# GSVoIP 웹 패널 v2.0.90 반사형 XSS 취약점(CVE-2025-69606) 개념 증명 GSVoIP 웹 패널 v2.0.90의 반사형 XSS 취약점(CVE-2025-69606)에 대한 개념 증명으로, `msg` 매개변수를 통한 인증되지 않은 임의…
vulnerability-analysisweb-application-exploitationphishing+3
6개월 전
CVE-2022-30190 preview

CVE-2022-30190

GitHubkaleth4/cve-2022-30190

CVE-2022-30190 (Follina)에 대한 자동화된 PoC 익스플로잇으로, MSDT 프로토콜을 악용하여 악성 RTF/DOCX 파일을 생성하고, 임의의 명령을 실행하며 PowerShell을 통해 리버스 셸을 배포합니다.
payload-generationexploitationweb-application-exploitation+3
4개월 전
Blind-Trust-CVE-2024-21413-Research preview

Blind-Trust-CVE-2024-21413-Research

GitHubh1ssbl1tz/blind-trust-cve-2024-21413-research

CVE-2024-21413 (Moniker Link)를 활용한 표적 피싱 캠페인 시뮬레이션을 위한 보안 연구 도구입니다.

phishing-toolsvulnerability-analysisexploitation+7
4개월 전
SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298 preview

SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298

GitHubabc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298

SOC336 - Windows OLE 제로클릭 RCE 악용 탐지 (CVE-2025-21298) 워크스루
vulnerability-analysisexploitationlateral-movement+9
5개월 전
research preview

research

GitHubalessandrobertoldi/research

도메인 하이재킹, 2FA 우회, 대규모 스푸핑 기법에 관한 학술 논문을 특징으로 하는 공개된 보안 연구 저장소입니다. 저자는 Alessandro Bertoldi와 협력자들입니다.
dns-subdomain-enumerationphishingweb-security+5
5개월 전
CVE-2024-21413-Outlook-Assessment preview

CVE-2024-21413-Outlook-Assessment

GitHubyoguicr/cve-2024-21413-outlook-assessment

Microsoft Outlook의 CVE-2024-21413(Moniker Link)에 대한 상세 취약점 평가 및 익스플로잇 보고서 - 공격 경로, NetNTLMv2 해시 유출, 탐지 규칙 및 수정 지침 포함.
password-crackingvulnerability-analysisexploitation+3
3개월 전
wordpress-rce-vapt-cve-2020-25213 preview

wordpress-rce-vapt-cve-2020-25213

GitHubcmadhushanka/wordpress-rce-vapt-cve-2020-25213

CVE-2020-25213(WordPress File Manager Plugin RCE)의 공격 및 대응을 보여주는 교육용 사이버 보안 프로젝트입니다. 통제된 실습 환경에서 악성코드 시뮬레이션, VAPT 분석, 보안 패치 구현을 포함합니다.

vulnerability-analysisexploitationweb-application-exploitation+6
5개월 전
Random-Scripts preview

Random-Scripts

GitHubstar-sg/random-scripts

악성 LNK 샘플을 파싱하고, MHTML에서 OLE 객체를 추출하며, 파비콘을 해싱하여 피싱 사이트를 추적하기 위한 DFIR 및 OSINT Python 스크립트 모음입니다.
osinthash-analysisscripting-automation+5
24년 전
CVE-2025-33053_PoC preview

CVE-2025-33053_PoC

GitHub4n4s4zi/cve-2025-33053_poc

CVE-2025-33053에 대한 POC 익스플로잇 (URL 파일의 파일 실행 경로 외부 제어)
payload-generationexploitationlateral-movement+3
11년 전
CVE-2022-44215 preview

CVE-2022-44215

GitHubjbalanza/cve-2022-44215

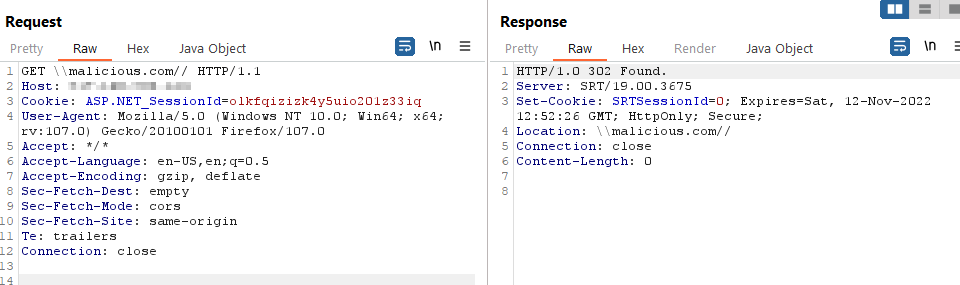
TitanFTP 19.X Open Redirection 취약점 공개
vulnerability-analysisexploitationinformation-gathering+3
13년 전
CVE-2025-22381 preview

CVE-2025-22381

GitHubpescada-dev/cve-2025-22381

CVE-2025-22381 발견: Aggie 오픈 소스 프로젝트의 호스트 헤더 주입
password-attacksvulnerability-analysisexploitation+3
18개월 전
CVE-2025-25101 preview

CVE-2025-25101

GitHubnxploited/cve-2025-25101

WordPress Munk Sites 플러그인 <= 1.0.7 - CSRF를 통한 임의 플러그인 설치 취약점

vulnerability-analysisexploitationweb-application-exploitation+3
11년 전
이전1…131415…19다음
Phishing — 14페이지 | Kitploit








