Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Phishing — 16페이지 | Kitploit
카테고리

Phishing

Phishing simulation, detection, analysis, and security awareness training tools.

Kitploit 추천
추천 도구

10 선택됨
gophish preview#1

gophish

GitHubgophish/gophish
14.1k2년 전
evilginx2 preview#2

evilginx2

GitHubkgretzky/evilginx2
15.5k4개월 전
social-engineer-toolkit preview#3

social-engineer-toolkit

GitHubtrustedsec/social-engineer-toolkit
15.2k4개월 전
Modlishka preview#4

Modlishka

GitHubdrk1wi/modlishka
5.4k2개월 전
muraena preview#5

muraena

GitHubmuraenateam/muraena
1.1k1년 전
zphisher preview#6

zphisher

GitHubhtr-tech/zphisher
16.6k2년 전
wifiphisher preview#7

wifiphisher

GitHubwifiphisher/wifiphisher
14.8k5개월 전
chlonium preview#9

chlonium

GitHubrxwx/chlonium
3163년 전
SocialFish preview#10

SocialFish

GitHubundeadsec/socialfish
4.8k5개월 전
CredSniper preview#11

CredSniper

GitHubustayready/credsniper
1.4k6년 전
최신관련성인기최근 업데이트
328 결과
CVE-2020-12432 preview

CVE-2020-12432

GitHubd7x/cve-2020-12432

Collabora CODE <= 4.2.2에서 Vereign WOPI API를 통해 저장형 XSS 및 안전하지 않은 권한을 악용하는 개념 증명 익스플로잇으로, 계정 탈취 및 로컬스토리지 탈취를 가능하게 합니다.
vulnerability-analysisexploitationweb-application-exploitation+3
6년 전
CVE-2025-55903 preview

CVE-2025-55903

GitHubajansha/cve-2025-55903

CVE-2025-55903에 대한 개념 증명으로, PerfexCRM의 저장형 HTML 삽입 취약점으로 인증된 사용자가 인보이스 및 고객 커뮤니케이션에 악성 HTML을 주입할 수 있어 피싱 및 악성코드 유포로 이어질 수 있습니다.
vulnerability-analysisexploitationweb-application-exploitation+2
1년 전
CVE-2026-33829-Writeup preview

CVE-2026-33829-Writeup

GitHubrahultb-sec/cve-2026-33829-writeup

취약점 사례 연구: CVE-2026-33829 (Windows 캡처 도구 NTLM 강제)
password-crackingvulnerability-analysisexploitation+3
5개월 전
Email-exploit-Moniker-Link-CVE-2024-21413- preview

Email-exploit-Moniker-Link-CVE-2024-21413-

GitHubyass2400012/email-exploit-moniker-link-cve-2024-21413-

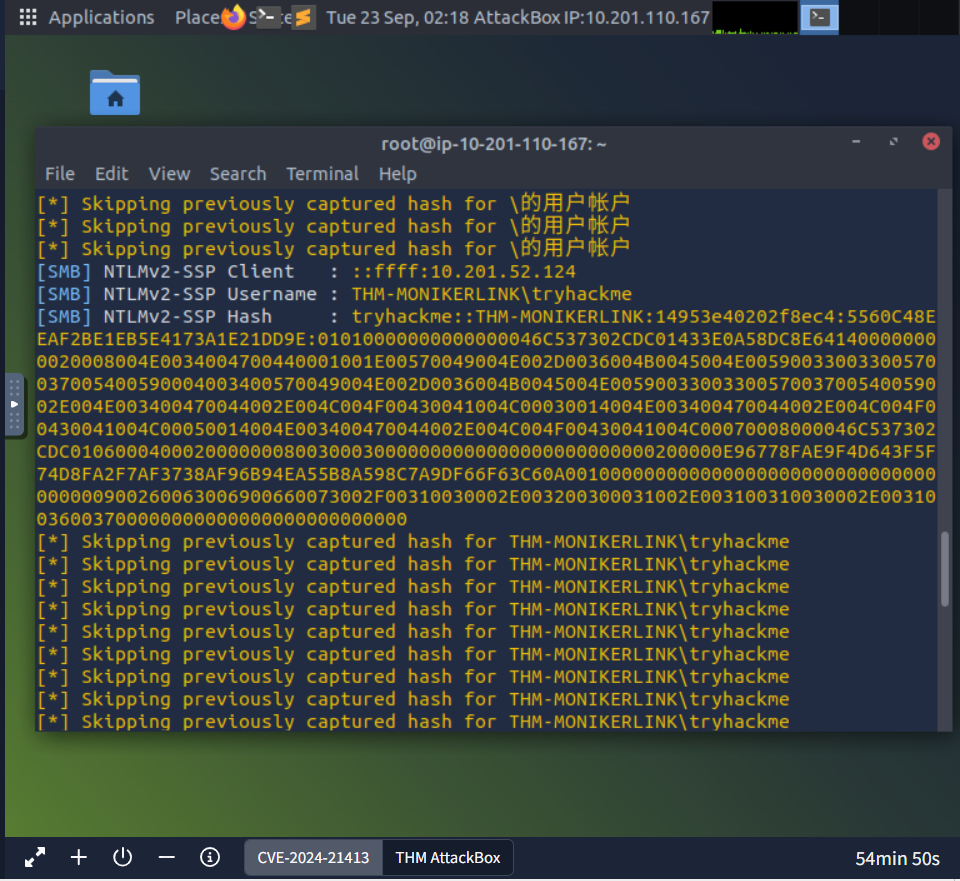
HTML 이메일에서 Moniker Link를 사용하여 SMB 연결을 트리거하고 Responder를 통해 netNTLMv2 해시를 캡처하는 CVE-2024-21413에 대한 개념 증명 익스플로잇입니다. 침투 테스트, Python 스크립팅 및 네트워크 프로토콜 분석…
password-crackingexploitationphishing+6
1년 전
CVE-2025-60378 preview

CVE-2025-60378

GitHubajansha/cve-2025-60378

# RISE CRM 저장형 HTML 인젝션 PoC RISE CRM의 저장형 HTML 인젝션에 대한 개념 증명(PoC)으로, 인증된 사용자가 인보이스와 메시지에 악성 HTML을 주입할 수 있음을 보여줍니다. 이를 통해 자동화된 이메일과 PDF를 경유한 피싱 및…
vulnerability-analysisexploitationweb-application-exploitation+3
1년 전
SOGo_web_mail-vulnerability-CVE-2025-50340 preview

SOGo_web_mail-vulnerability-CVE-2025-50340

GitHubmillad7/sogo_web_mail-vulnerability-cve-2025-50340

Insecure Direct Object Reference (IDOR vulnerability) in SOGo Webmail 사용자가 다른 사용자를 대신하여 이메일을 보낼 수 있도록 허용합니다.
vulnerability-analysisimpersonation-toolsweb-application-exploitation+3
1년 전
Reflected-XSS-in-Vvveb-CMS-v1.0.7.2 preview

Reflected-XSS-in-Vvveb-CMS-v1.0.7.2

GitHubhelloandrewpaul/reflected-xss-in-vvveb-cms-v1.0.7.2

CVE-2025-9728: 로그인 폼(이메일 및 비밀번호 필드)의 반사형 XSS Vvveb CMS v1.0.7.2
vulnerability-analysisweb-application-exploitationphishing+3
1년 전
CVE-2024-34328 preview

CVE-2024-34328

GitHub0xsu3ks/cve-2024-34328

Sielox AnyWare 2.1.2(CVE-2024-34328)에서 Host 헤더 조작을 통한 오픈 리다이렉션의 개념 증명(PoC)으로, 익스플로잇 절차, 영향, 완화 지침을 포함합니다.
vulnerability-analysisphishingweb-security+2
1년 전
CVE-2022-25257 preview

CVE-2022-25257

GitHubpolling-repo-continua/cve-2022-25257

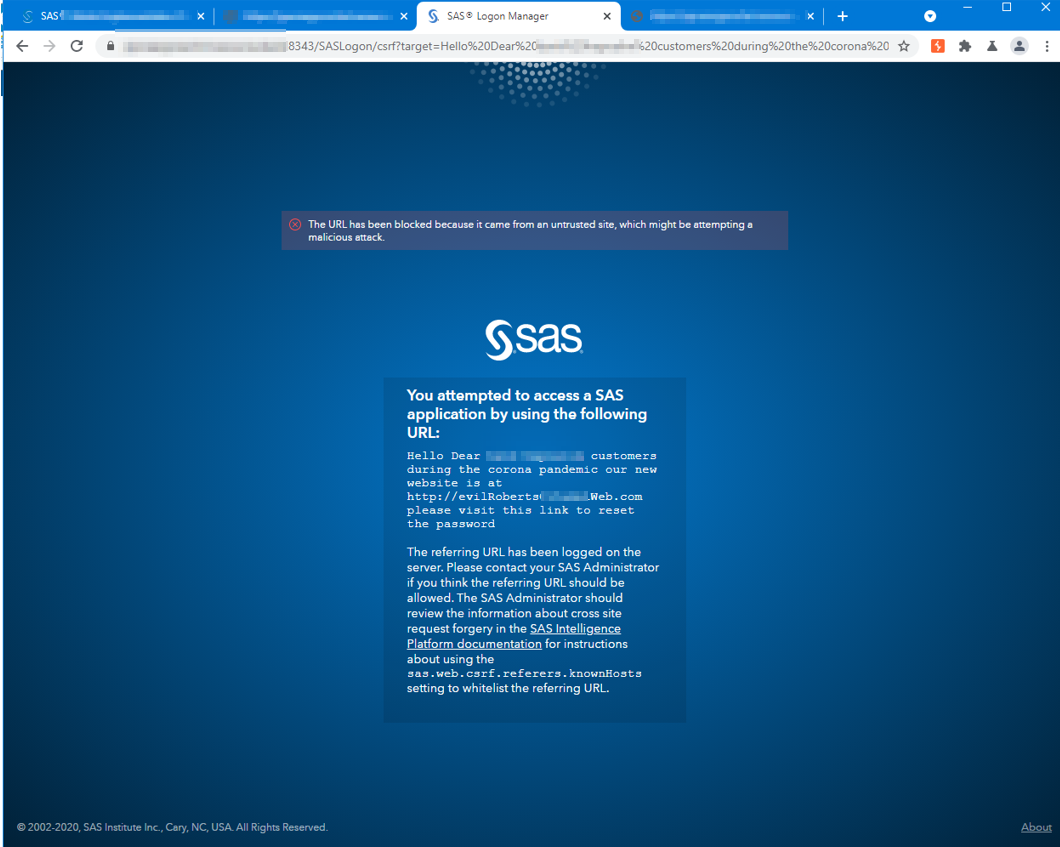
CVE-2022-25257에 대한 개념 증명 익스플로잇: SAS Logon 9.4에서 CSRF 파라미터 주입을 통해 피싱 공격을 위한 경고 메시지 스푸핑을 가능하게 함.
vulnerability-analysisexploitationweb-application-exploitation+2
4년 전
Moniker-Link-CVE-2024-21413 preview

Moniker-Link-CVE-2024-21413

GitHubmqkgithub/moniker-link-cve-2024-21413

Microsoft Outlook에서 CVE-2024-21413을 악용하여 Protected View를 우회하고 Moniker Links를 통해 NTLM 자격 증명을 누출하며, 해시 캡처를 위해 Responder를 사용하는 단계별 설명서
password-attacksvulnerability-analysisexploitation+5
1년 전
CVE-2025-4664 preview

CVE-2025-4664

GitHubspeinador/cve-2025-4664

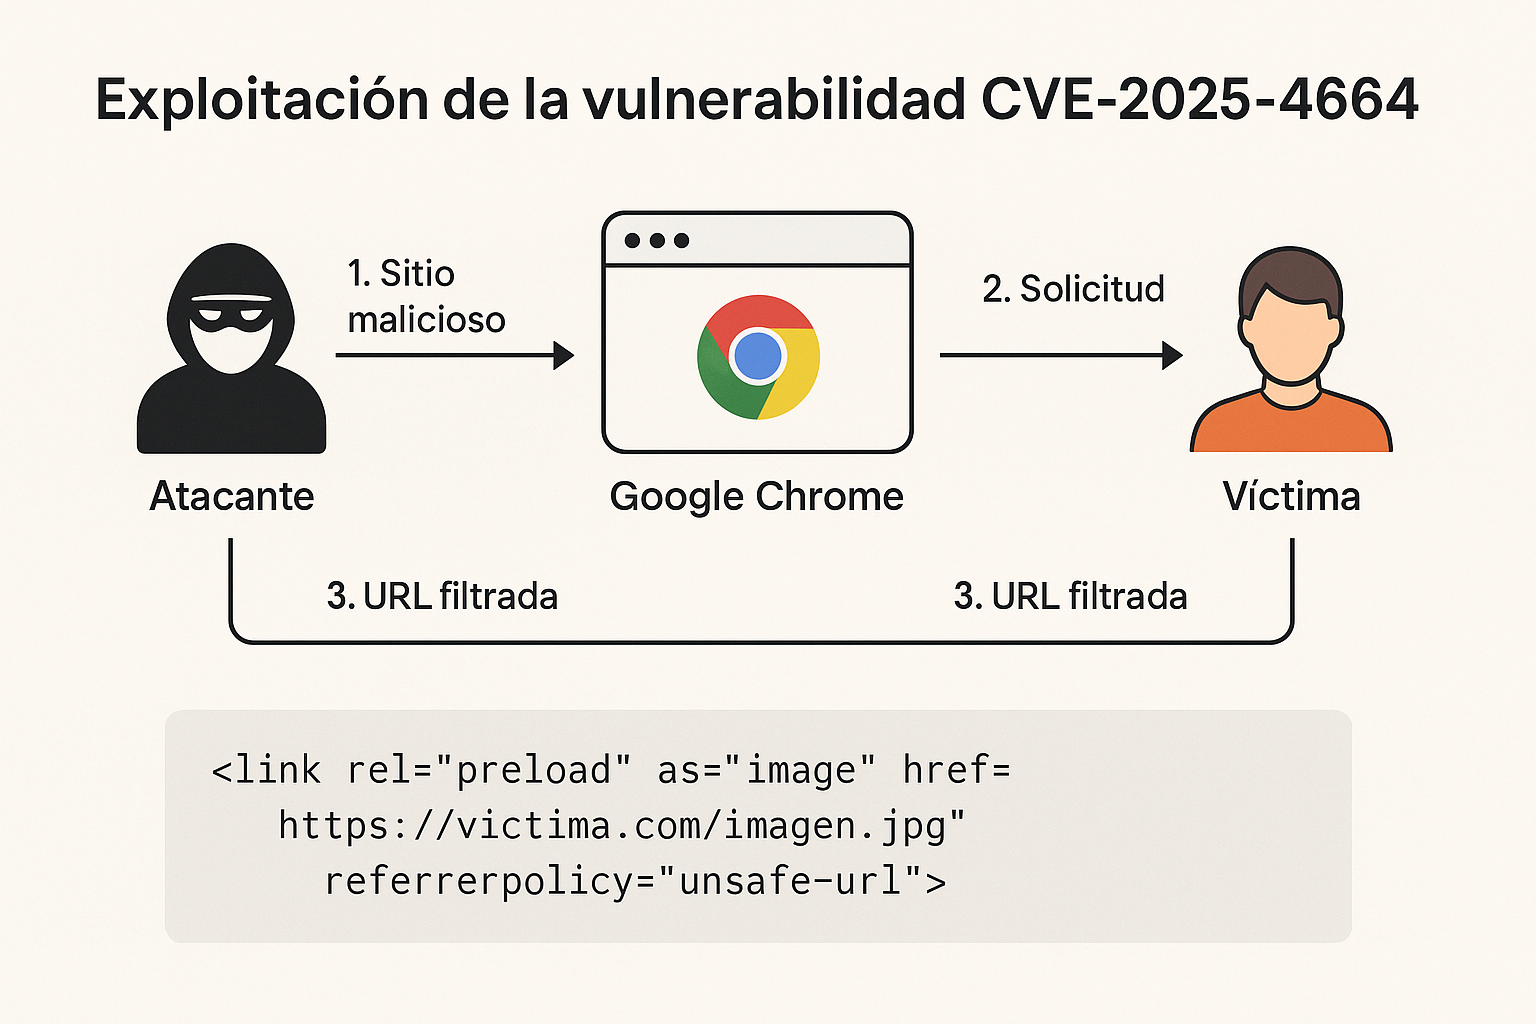
CVE-2025-4664에 대한 교육용 데모로, referrer-policy 조작을 통해 교차 출처 데이터 누출을 가능하게 하는 Chrome Loader 취약점입니다. 피해자 HTML 페이지와 공격자 Flask 서버를 포함하여 실습 악용 시뮬레이션을 제공합니다.

vulnerability-analysisexploitationinformation-gathering+3
1년 전
FullscreenBrowserPhishing preview

FullscreenBrowserPhishing

GitHubgmh5225/fullscreenbrowserphishing

브라우저를 전체 화면 모드로 설정하여 수행하는 피싱의 PoC
phishing-toolsphishingweb-security+3
3년 전
Invoke-LinkSpray preview

Invoke-LinkSpray

GitLabkevinjclark/invoke-linkspray

악성 SMB 또는 WebDAV 링크를 생성하여 NTLM 인증을 탈취하는 PowerShell 스크립트
phishingpenetration-testingsocial-engineering+2
6년 전
fluxion preview

fluxion

GitHubjas502n/fluxion

fluxion

wi-fi-auditingpassword-attacksphishing+4
8년 전
CVE-2026-2441 preview

CVE-2026-2441

GitHubmartinastarone/cve-2026-2441

CVE-2026-2441에 대한 상세한 개념 증명(PoC) 및 기술 분석: 조작된 HTML 페이지를 통해 샌드박스 렌더러 RCE를 가능하게 하는 Chrome CSS use-after-free 취약점
vulnerability-analysisexploitationweb-application-exploitation+8
5개월 전
CVE-2025-56218 preview

CVE-2025-56218

GitHubsaykino/cve-2025-56218

# CVE-2025-56218 — Ascertia SigningHub의 무제한 파일 업로드 취약점 Ascertia SigningHub의 무제한 파일 업로드 취약점인 CVE-2025-56218을 상세히 설명하는 보안 권고로, 피싱 링크가 포함된 악성 Excel 파일을…
vulnerability-analysisphishingweb-security+2
1년 전
CVE-2024-21413 preview

CVE-2024-21413

GitHubmseymend/cve-2024-21413

CVE-2024-21413 취약점을 이용한 로그인 정보 획득
exploitationinformation-gatheringphishing+2
2년 전
CVE-2024-25503 preview

CVE-2024-25503

GitHubeqstlab/cve-2024-25503

Advanced REST Client v.17.0.9의 크로스 사이트 스크립팅 취약점 익스플로잇

vulnerability-analysisexploitationweb-application-exploitation+3
2년 전
이전1…151617…19다음