
 #1
Phishing simulation, detection, analysis, and security awareness training tools.
Kitploit 추천
 rat5ak/cve-2025-59382-qnap-password-reset-account-takeover
CVE-2025-59382에 대한 개념 증명 및 기술 분석 문서. QNAP NAS의 인증되지 않은 비밀번호 재설정 URL 주입 취약점으로, 피싱을 통한 계정 탈취 공격 체인을 가능하게 합니다.
 romain-deperne/cve-2026-33715
Chamilo LMS의 install.ajax.php를 통한 인증되지 않은 SSRF 및 오픈 이메일 릴레이 취약점에 대한 개념 증명 익스플로잇으로, 내부 네트워크 탐색과 피싱 이메일 발송이 가능합니다.
 alkimcoskun/yordam-kutuphane-otomasyonunda-coklu-html-enjeksiyonu
CVE-2026-77818 - Yordam Kütüphane Otomasyon Sistemi - 세 개의 서로 다른 지점에서의 반사형 HTML 삽입, 폼 액션 탈취 및 자격 증명 도용 (CWE-79)
 george0papasotiriou/cve-2026-11113-smtp-header-injection-in-contact-form
CVE-2026-11113에 대한 개념 증명(PoC) 익스플로잇으로, Flask 연락처 양식에서 새니타이즈되지 않은 이메일 입력을 통한 SMTP 헤더 인젝션을 시연합니다. 취약한 서버와 익스플로잇 스크립트가 포함되어 있습니다.
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Purple team 프로젝트로, 피싱 전달을 통해 CVE-2023-23397 Outlook NTLM 누출을 악용하며, 공격 체인에 대해 MITRE ATT&CK에 매핑된 Sigma/Wazuh 탐지 규칙을 포함합니다.
 roxanne_ardary/emailxpose
EmailXpose는 피싱, 스팸, 사기, 악성코드 및 사회공학 공격을 탐지하는 오픈소스 AI 기반 이메일 보안 시스템입니다. 자연어 처리, 행동 분석, 멀티모달 인텔리전스를 결합하여 텍스트, 이미지, 비디오 콘텐츠를 분석함으로써 기존 이메일 필터의 한계를…
 toxy4ny/bl00dym4ry
사이버 보안 훈련을 위한 교육용 트로이 목마 시뮬레이터로서, 사회 공학을 이용한 피싱 공격, 시스템 정찰, 안티샌드박스 회피, 데이터 유출을 시뮬레이션하여 보안 인식을 제고합니다.
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
CVE-2024-21413에 대한 TryHackMe 룸 워크스루로, Outlook Moniker Link 보호된 보기 우회, NTLM 해시 유출, Responder를 통한 자격 증명 캡처를 다룹니다.
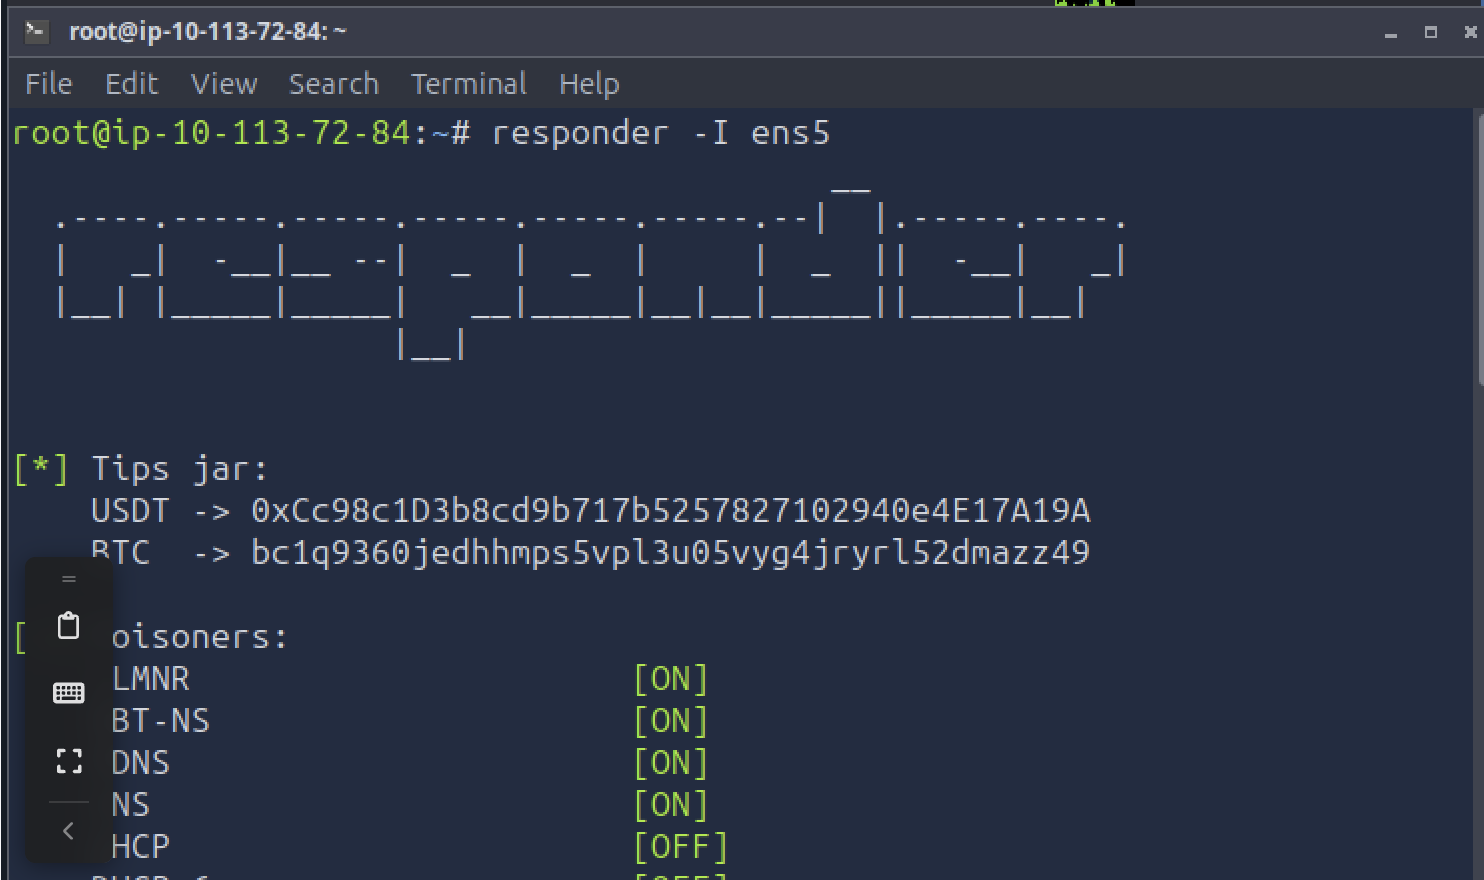 omarmahmoud1024/tryhackme-monikerlink-writeup
TryHackMe Moniker Link (CVE-2024-21413) 워크스루: 조작된 모니커 링크를 통한 Outlook 보호된 보기(Protected View) 우회로 NTLMv2 해시를 캡처합니다.
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
CVE-2024-21413 Outlook Moniker Link 악용, SMB를 통한 NetNTLMv2 자격 증명 유출, YARA/Wireshark 탐지 및 완화 전략을 분석하는 랩 라이트업입니다.
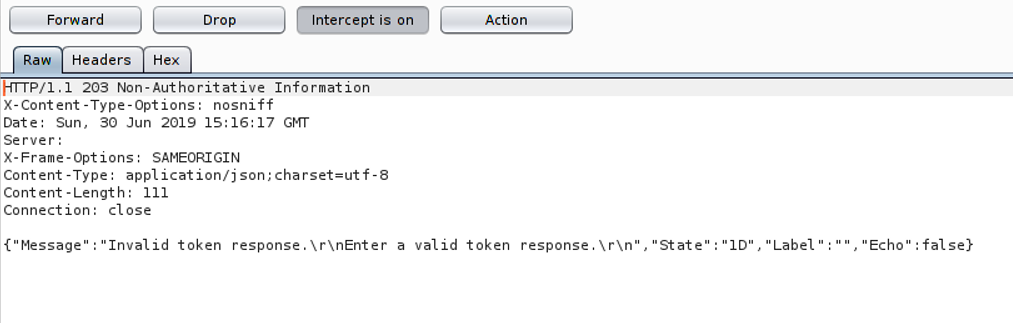 furqankhan1/cve-2019-13496
One Identity Cloud Access Manager 8.1.3에서 MITM/SSL-strip, SAML 응답 재전송, 주입된 JavaScript를 통해 자격 증명을 캡처하여 OTP 우회를 시연하는 개념 증명 익스플로잇.
 atn1ght/fakeauth
사용자의 평문 비밀번호를 캡처하기 위해 가짜 인증 프롬프트를 생성합니다.
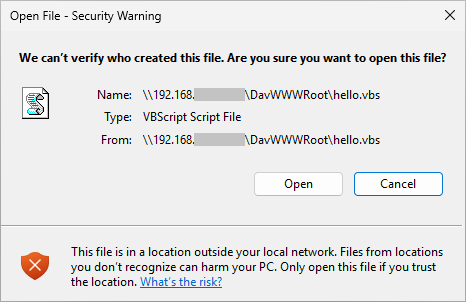 tangent65536/cve-2026-20841
"Windows Notepad RCE"에 대한 PoC
 mcorybillington/suitecrm-rce
CVE-2020-28328에 대한 분석: SuiteCRM 로그 파일 원격 코드 실행 및 보너스 크로스 사이트 스크립팅
 brodsbytes/cyberpup
무료 오픈소스 사이버보안 앱으로, 기술에 익숙하지 않은 사람들을 위한 것입니다.
 v35hr4j/cve-2021-24545
이 플러그인은 사용자 Bio에 허용된 HTML을 정화(sanitise)하지 않으므로, 사용자가 악성 JavaScript 코드를 사용할 수 있으며, 해당 코드는 그러한 사용자가 작성한 게시물을 누군가 프론트엔드에서 방문할 때 실행됩니다. 결과적으로…
 nictjh/threatdemos
CVE-2017-13156(Janus), 브로드캐스트 리시버 악용, 외부 저장소 위협, 루팅된 기기 공격을 다루는 포괄적인 Android 보안 취약점 데모. 개발자와 연구자를 위한 실제 작동 코드, 익스플로잇 스크립트, 보안 제어 기능을 갖춘 교육용 PoC. 업데이트…
 gluxon/cve-2018-13257
Blackboard Learn의 CAS 호스트 헤더 스푸핑을 시연하는 CVE-2018-13257에 대한 개념 증명 익스플로잇으로, 악성 중간 웹사이트를 통해 사용자 세션을 하이재킹합니다.








