
 #1

 g0ldengunsec/sharpsecdump
impacket의 secretsdump.py에 있는 원격 SAM + LSA Secrets 덤프 기능의 .Net 포트
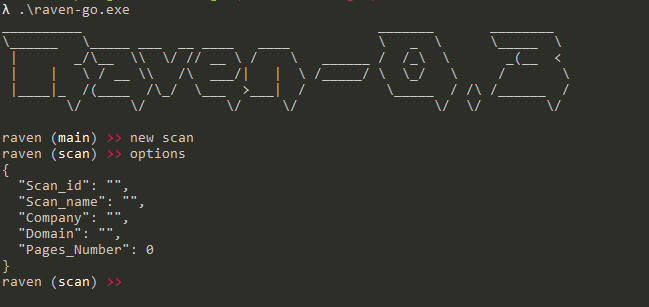 0x09al/raven
raven은 펜테스터가 LinkedIn을 사용하여 조직 직원에 대한 정보를 수집하는 데 사용할 수 있는 LinkedIn 정보 수집 도구입니다.
 safebreach-labs/cve-2024-49113
LdapNightmare는 취약한 Windows Server를 CVE-2024-49113에 대해 테스트하는 PoC 도구입니다.
 milesrichardson/docker-onion-nmap
Tor, proxychains, dnsmasq를 사용하여 최소한의 alpine Docker 컨테이너에서 nmap으로 .onion 히든 서비스를 스캔합니다.
 whgojp/javaseclab
취약한 코드와 수정된 코드, 공격 시나리오, 소스/싱크 감사 노트, 보안 코딩 지침을 포함한 종합적인 Java 취약점 실습 환경으로, 보안 교육 및 도구 평가에 활용됩니다.
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
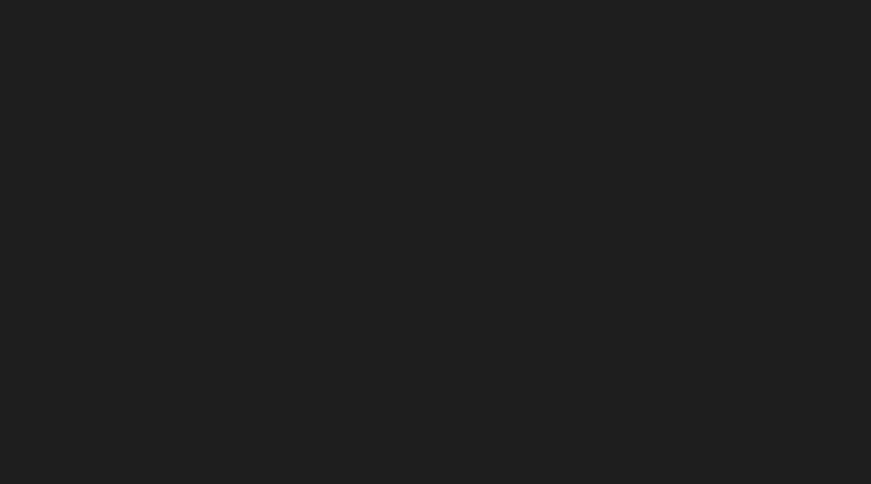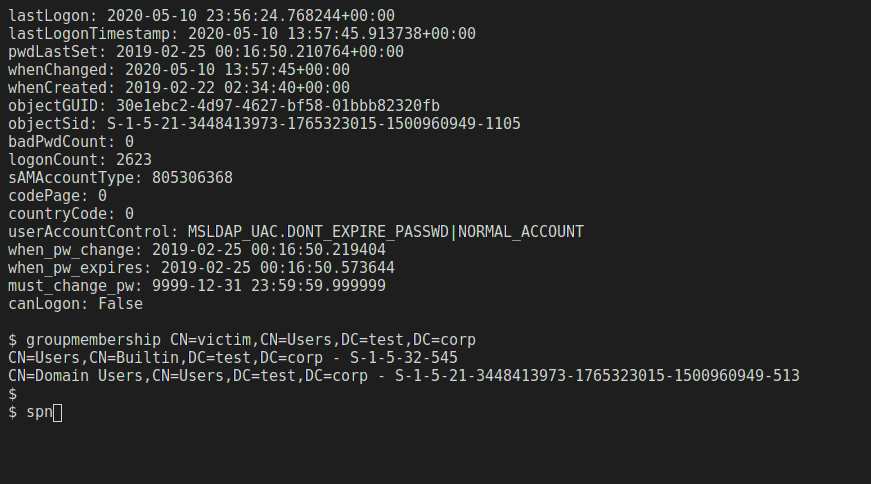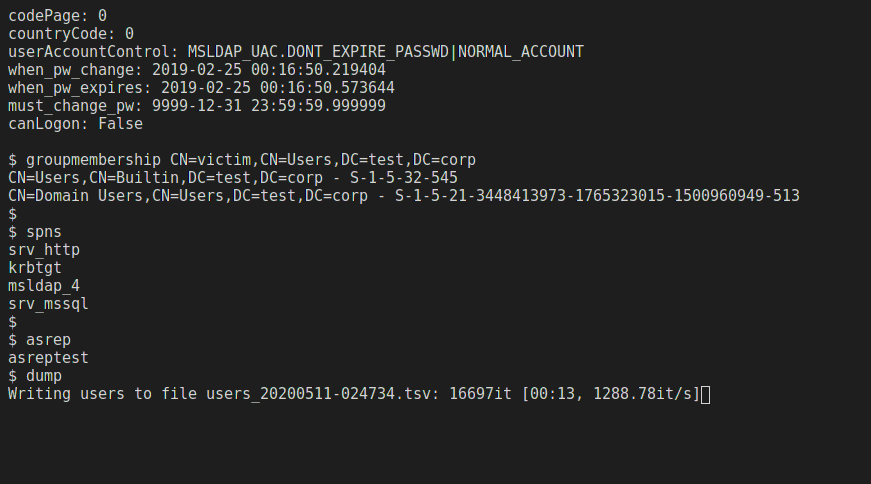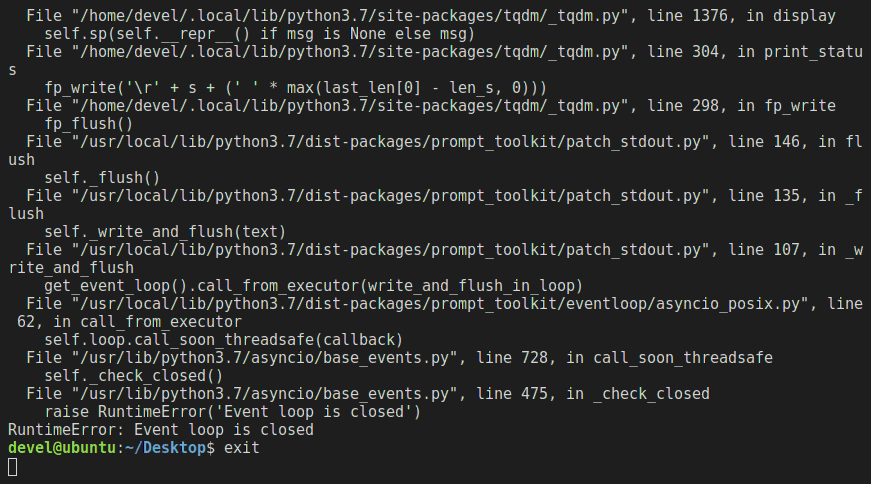 skelsec/msldap
LDAP를 통해 Microsoft Active Directory를 감사하기 위한 Python 라이브러리로, NTLM, Kerberos, SSPI 인증, 채널 바인딩, 암호화, SOCKS5 프록시 및 내장 대화형 클라이언트를 지원합니다.
 antoniococo/juicypotatong
서비스 계정에서 System으로의 또 다른 Windows 로컬 권한 상승
 oriyomi12/otp-bot
Discord 봇과 API를 통해 비싱(음성 피싱) 통화를 자동화하여 SMS 일회용 비밀번호를 가로채고, PayPal, Google, Instagram 및 3D Secure의 SMS 인증을 우회합니다.
 tobor88/powershell-red-team
레드 팀원이 작전 중 사용할 수 있는 PowerShell 함수 모음
 redsiege/egress-assess
다중 프로토콜 데이터 유출 테스트 도구로, FTP, HTTP, HTTPS, DNS, ICMP, SMB, SMTP, SFTP를 통해 실제 환경의 이그레스 시나리오를 시뮬레이션하여 탐지 능력을 검증합니다.
 vanhoefm/macstealer
MacStealer: Wi-Fi 클라이언트 격리 우회
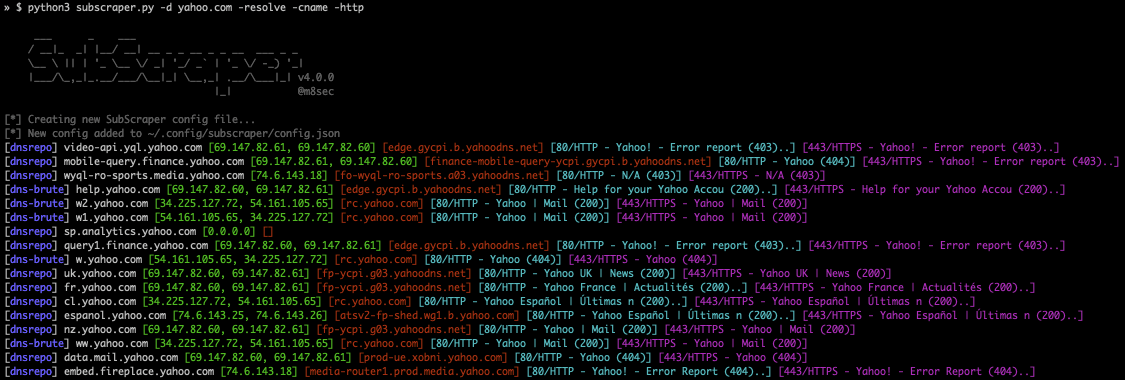 m8sec/subscraper
서브도메인 및 대상 열거 도구로, 공격적 보안 테스트를 위해 제작되었습니다.
 francisck/danderspritz_lab
2개의 명령어로 완전한 기능의 DanderSpritz 랩
 waf-bypass-maker/waf-community-bypasses
커뮤니티에서 수집한 WAF(웹 애플리케이션 방화벽) 우회 페이로드를 엄선하여 정리한 CSV 모음으로, WAF 보호 기능을 테스트하고 검증하기 위한 도구입니다.
 bats3c/adcspwn
머신 계정에서 인증을 강제로 획득하고 인증서 서비스로 릴레이하여 Active Directory 네트워크에서 권한 상승을 수행하는 도구.









