 skelsec/msldap
LDAP를 통해 Microsoft Active Directory를 감사하기 위한 Python 라이브러리로, NTLM, Kerberos, SSPI 인증, 채널 바인딩, 암호화, SOCKS5 프록시 및 내장 대화형 클라이언트를 지원합니다.


이 프로젝트가 마음에 드시면, 브라우저에서 실행되는 전체 침투 테스트 제품군인 OctoPwn의 라이선스 구매를 고려해보세요!
새 빌드/릴리스 및 기타 정보를 알림 받으려면 Discord에 가입하세요.
MS AD용 LDAP 라이브러리

이 프로젝트는 다른 많은 침투 테스트 도구와 함께 OctoPwn의 힘으로 브라우저에서 실행됩니다!
커뮤니티 버전은 OctoPwn - Live에서 확인하세요.
GIT을 통해
python3 setup.py install
또는
pip install msldap
asn1crypto 모듈. 일부 LDAP 쿼리는 ASN1 전송 위에 보내질 ASN1 구조를 포함합니다. XDasysocks 모듈. SOCKS 프록시 지원.aiocmd 대화형 클라이언트용asciitree 대화형 클라이언트에서 멋진 트리 표시용이 라이브러리는 명령줄 프로그램으로 사용하도록 의도되지 않았음을 유의하세요.
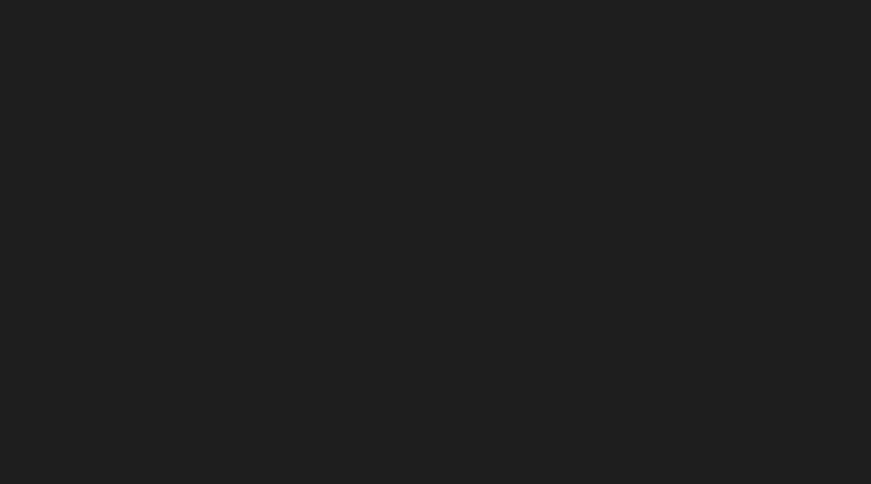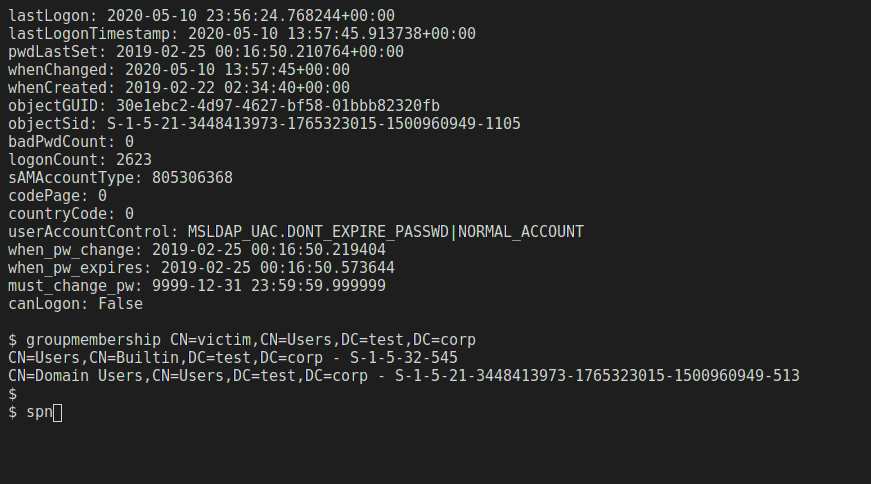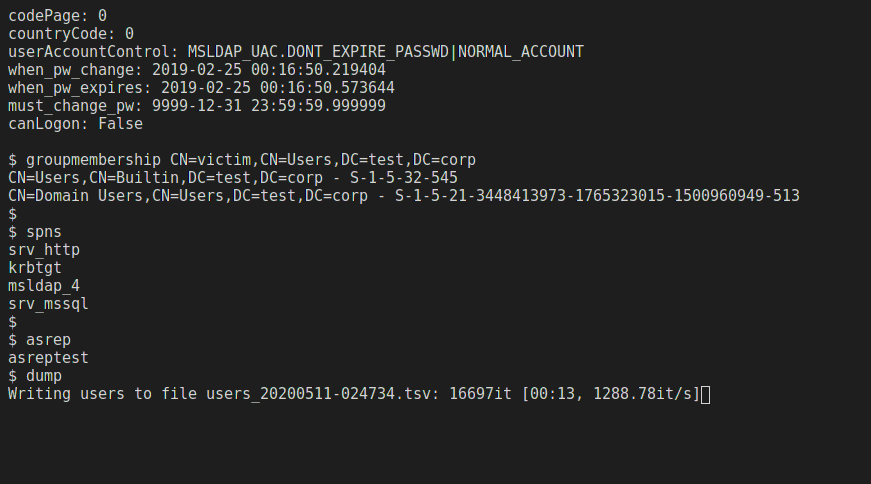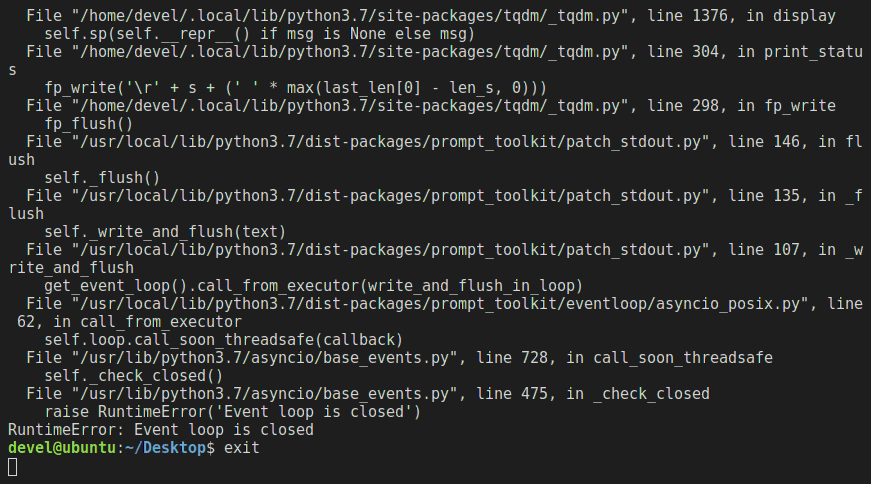
이 점을 감안하여, 프로젝트는 완전한 기능의 LDAP 대화형 클라이언트를 포함합니다. msldap 모듈을 setup.py install로 설치하면 msldap이라는 새로운 바이너리가 나타납니다 (충격적인 명명 규칙)
주요 변경 사항은 버전 0.2.0에서 다양한 연결 옵션을 추가 명령줄 스위치 없이 하나의 문자열로 통합하기 위해 필요했습니다.
새로운 연결 문자열은 다음과 같이 구성됩니다:
자세한 설명 및 예시:
<protocol>+<auth>://<username>:<password>@<ip_or_host>:<port>/<tree>/?<param>=<value>


	<protocol> sets the ldap protocol following values supported:
		- ldap
		- ldaps
		- gc
		- gc_ssl

	<auth> can be omitted if plaintext authentication is to be performed (in that case it default to ntlm-password), otherwise:
		- ntlm-password
		- ntlm-nt
		- kerberos-password (dc option param must be used)
		- kerberos-rc4 / kerberos-nt (dc option param must be used)
		- kerberos-aes (dc option param must be used)
		- kerberos-keytab (dc option param must be used)
		- kerberos-ccache (dc option param must be used)
		- kerberos-pfx (dc option param must be used)
		- kerberos-pem (dc option param must be used)
		- kerberos-certstore (dc option param must be used, windows only)
		- sspi-ntlm (windows only!)
		- sspi-kerberos (windows only!)
		- anonymous
		- plain
		- simple
		- sicily (same format as ntlm-nt but using the SICILY authentication)

	<tree>:
		OPTIONAL. Specifies the root tree of all queries

	<param> can be:
		- timeout : connction timeout in seconds
		- proxytype: currently only socks5 proxy is supported
		- proxyhost: Ip or hostname of the proxy server
		- proxyport: port of the proxy server
		- proxytimeout: timeout ins ecodns for the proxy connection
		- dc: the IP address of the domain controller, MUST be used for kerberos authentication

	Examples:
	ldap://10.10.10.2 (anonymous bind)
	ldaps://test.corp (anonymous bind)
	ldap+sspi-ntlm://test.corp
	ldap+sspi-kerberos://test.corp
	ldap://TEST\\victim:<password>@10.10.10.2 (defaults to SASL GSSAPI NTLM)
	ldap+simple://TEST\\victim:<password>@10.10.10.2 (SASL SIMPLE auth)
	ldap+plain://TEST\\victim:<password>@10.10.10.2 (SASL SIMPLE auth)
	ldap+ntlm-password://TEST\\victim:<password>@10.10.10.2
	ldap+ntlm-nt://TEST\\victim:<nthash>@10.10.10.2
	ldap+kerberos-password://TEST\\victim:<password>@<hostname>/?dc=10.10.10.2
	ldap+kerberos-rc4://TEST\\victim:<rc4key>@<hostname>/?dc=10.10.10.2
	ldap+kerberos-aes://TEST\\victim:<aes>@<hostname>/?dc=10.10.10.2
	ldap://TEST\\victim:[email protected]/DC=test,DC=corp/
	ldap://TEST\\victim:[email protected]/DC=test,DC=corp/?timeout=99&proxytype=socks5&proxyhost=127.0.0.1&proxyport=1080&proxytimeout=44
인증서 서비스 기능은 @zer1t0이 만든 certi를 기반으로 합니다. AC-RN







