 0x09al/raven
raven은 펜테스터가 LinkedIn을 사용하여 조직 직원에 대한 정보를 수집하는 데 사용할 수 있는 LinkedIn 정보 수집 도구입니다.

Raven은 침투 테스터가 LinkedIn을 사용하여 조직의 직원 정보를 수집하는 데 사용할 수 있는 LinkedIn 정보 수집 도구입니다.
Please do not use this program to do stupid things.

The author does not keep any responsibility of any damage done by this program.

USE IT AT YOUR OWN RISK.
미리 컴파일된 바이너리를 사용할 수 있으며, 소스에서 컴파일할 수도 있습니다.
미리 컴파일된 바이너리를 사용하거나 소스에서 컴파일하는 경우에도 chromedriver를 설치해야 합니다.
config.conf에서 자격 증명을 편집하세요.
[creds]
username=USERNAME
password=PASSWORD
[extra]
searchengine=google
export GOPATH=/YOUR/GOPATH/HERE
cd $GOPATH/src/
git clone https://github.com/0x09AL/raven
go get github.com/chzyer/readline
go get github.com/gorilla/mux
go get github.com/mattn/go-sqlite3
go get github.com/olekukonko/tablewriter
go get gopkg.in/gcfg.v1
go get github.com/sclevine/agouti
go build raven
wget https://chromedriver.storage.googleapis.com/2.41/chromedriver_linux64.zip
unzip chromedriver_linux64.zip
sudo mv -f chromedriver /usr/bin/chromedriver
sudo chown root:root /usr/bin/chromedriver
sudo chmod 0755 /usr/bin/chromedriver
https://github.com/0x09AL/raven/releases
핵심 아이디어는 회사 이름이 주어지면 Google에서 LinkedIn 직원의 모든 가능한 일치 항목을 검색한 다음 해당 데이터를 추출하는 것입니다. 이를 기반으로 다양한 형식의 이메일 주소를 생성하고, 내보내고, haveibeenpwned.com에서 확인할 수 있습니다.
이전 버전의 raven은 스캔을 완료한 후에만 특정 형식으로만 데이터를 추출할 수 있었습니다. 동일한 정보를 다른 이메일 형식으로 추출하려면 스캔을 다시 실행해야 했는데, 이는 실용적이지 않았습니다.
이 버전에서는 스캔이 주어지면 원하는 만큼 여러 번 데이터를 다양한 형식으로 내보낼 수 있고, 하나의 명령으로 haveibeenpwned.com에서 확인할 수도 있습니다.
Scan은 Google과 LinkedIn에서 공개 정보를 추출하여 데이터베이스에 저장하는 프로세스입니다.
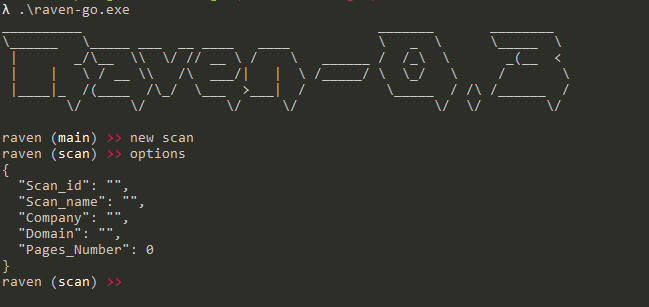
스캔을 생성하려면 new scan 명령을 실행하면 스캔 인스턴스로 이동합니다. 아래에서 볼 수 있듯이 스캔을 실행하기 전에 구성해야 할 몇 가지 속성이 있습니다.
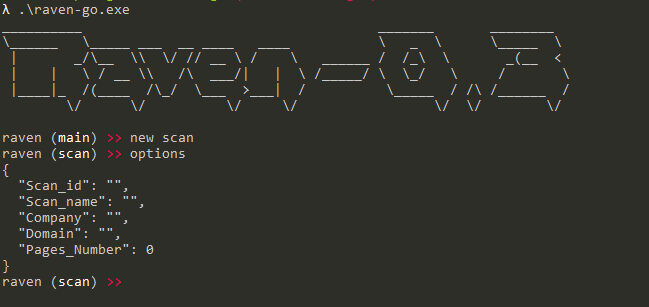
Scan_id - 변경할 수 없으며, 데이터베이스에서 PK로 사용되는 스캔 ID입니다.Scan_name - 스캔의 이름으로, 나중에 데이터를 내보낼 때 사용됩니다.Company - 직원을 추출하려는 회사 이름입니다.Domain - 기본 LinkedIn 웹사이트의 서브도메인입니다. 특정 국가를 대상으로 하려면 서브도메인을 지정할 수 있습니다. 예를 들어, 알바니아는 서브도메인이 al입니다. 서브도메인을 모르는 경우 www를 사용하세요.Pages_number - 정보를 추출할 Google 페이지 수입니다.options 명령을 실행하면 할당된 속성과 값을 볼 수 있습니다.
다음은 예시 스캔입니다:
속성을 설정한 후 start를 사용하여 스캔을 시작할 수 있습니다.
스캔은 나중에 사용할 수 있도록 데이터를 데이터베이스에 삽입합니다.
스캔 완료 후 use (scan_name)을 실행하여 데이터를 사용할 수 있습니다.
이 명령을 사용하려면 main 인스턴스에 있어야 합니다. 예를 들어 스캔을 완료했다면 back을 입력하여 메인 인스턴스로 돌아가야 합니다.
그러면 내보내기 인스턴스로 이동합니다. 내보내기 인스턴스에서는 다양한 형식으로 데이터를 내보내고 haveibeenpwned.com에서 확인할 수 있습니다.
내보내기 인스턴스에는 3개의 속성이 있습니다.
Format - 이메일 형식입니다.Domain - '사용자 이름'에 추가할 도메인입니다.Output - 출력을 기록할 파일 이름입니다.다음은 사용 가능한 형식입니다. 가능한 모든 형식을 생성하려면 ALL을 사용할 수도 있으며, 그런 다음 사용자 정의 도구를 사용하여 이메일 주소를 확인할 수 있습니다.
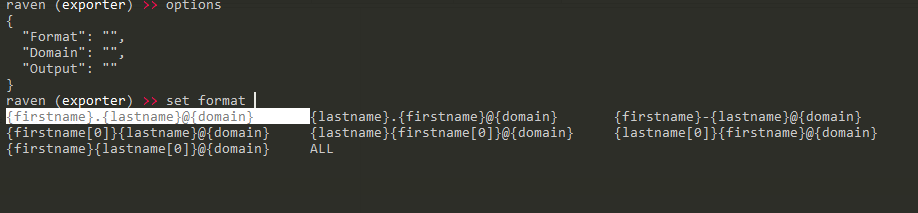
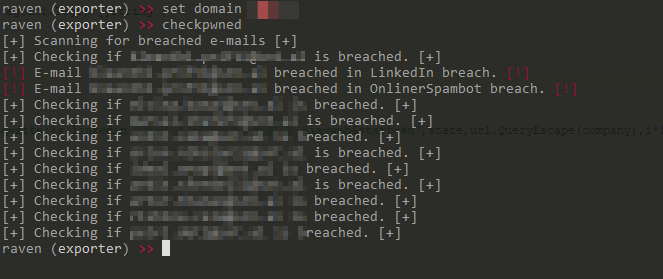
형식과 도메인을 지정한 후 export 명령을 사용하여 내보내거나 checkpwned 명령을 사용하여 유출 여부를 확인할 수 있습니다. 아래에서 확인할 수 있습니다.