#1

 0xkayala/nucleifuzzer
URL 발견 도구(ParamSpider, waybackurls, gauplus, hakrawler, katana)와 Nuclei 퍼징 템플릿을 결합하여 XSS, SQLi, SSRF 및 오픈 리다이렉트를 탐지하는 자동화된 웹 취약점 스캐너입니다.
 googleprojectzero/jackalope
Windows, macOS, Linux 및 Android용 바이너리 커버리지 기반 퍼저
 ahegazy0/linux-basics-for-hackers-notes
OccupyTheWeb의 저서 『Linux Basics for Hackers』 개인 학습 노트로 구성된 체계적인 강좌입니다.
 harsh-bothra/learn365
이 저장소는 @harshbothra_의 365일 간의 학습 트윗 및 마인드맵 컬렉션에 관한 것입니다.
 th3xace/sudo_killer
Unix 계열 시스템에서 sudo 프로그램의 권한 상승 취약점을 악용하기 위해 설계된 도구입니다. 이 도구는 sudo의 특정 잘못된 구성이나 결함을 이용하여 시스템에서 상승된 권한을 획득하며, 기본적으로 일반 사용자가 루트 사용자로 명령을 실행할 수 있게 합니다.
 siriusscan/sirius
자동 네트워크 탐색, CVE 기반 탐지, CVSS 점수, 위험 대시보드, gRPC를 통한 원격 에이전트, 그리고 엔터프라이즈 보안 팀을 위한 현대적인 웹 UI를 갖춘 오픈소스 취약점 스캐너입니다.
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 assetnote/react2shell-scanner
RSC/Next.js RCE (CVE-2025-55182 및 CVE-2025-66478)를 위한 고충실도 탐지 메커니즘
 wallarm/gotestwaf
다양한 API 보안 도구와 WAF의 탐지 로직 및 우회 방법을 평가하기 위한 Golang 기반 오픈소스 프로젝트
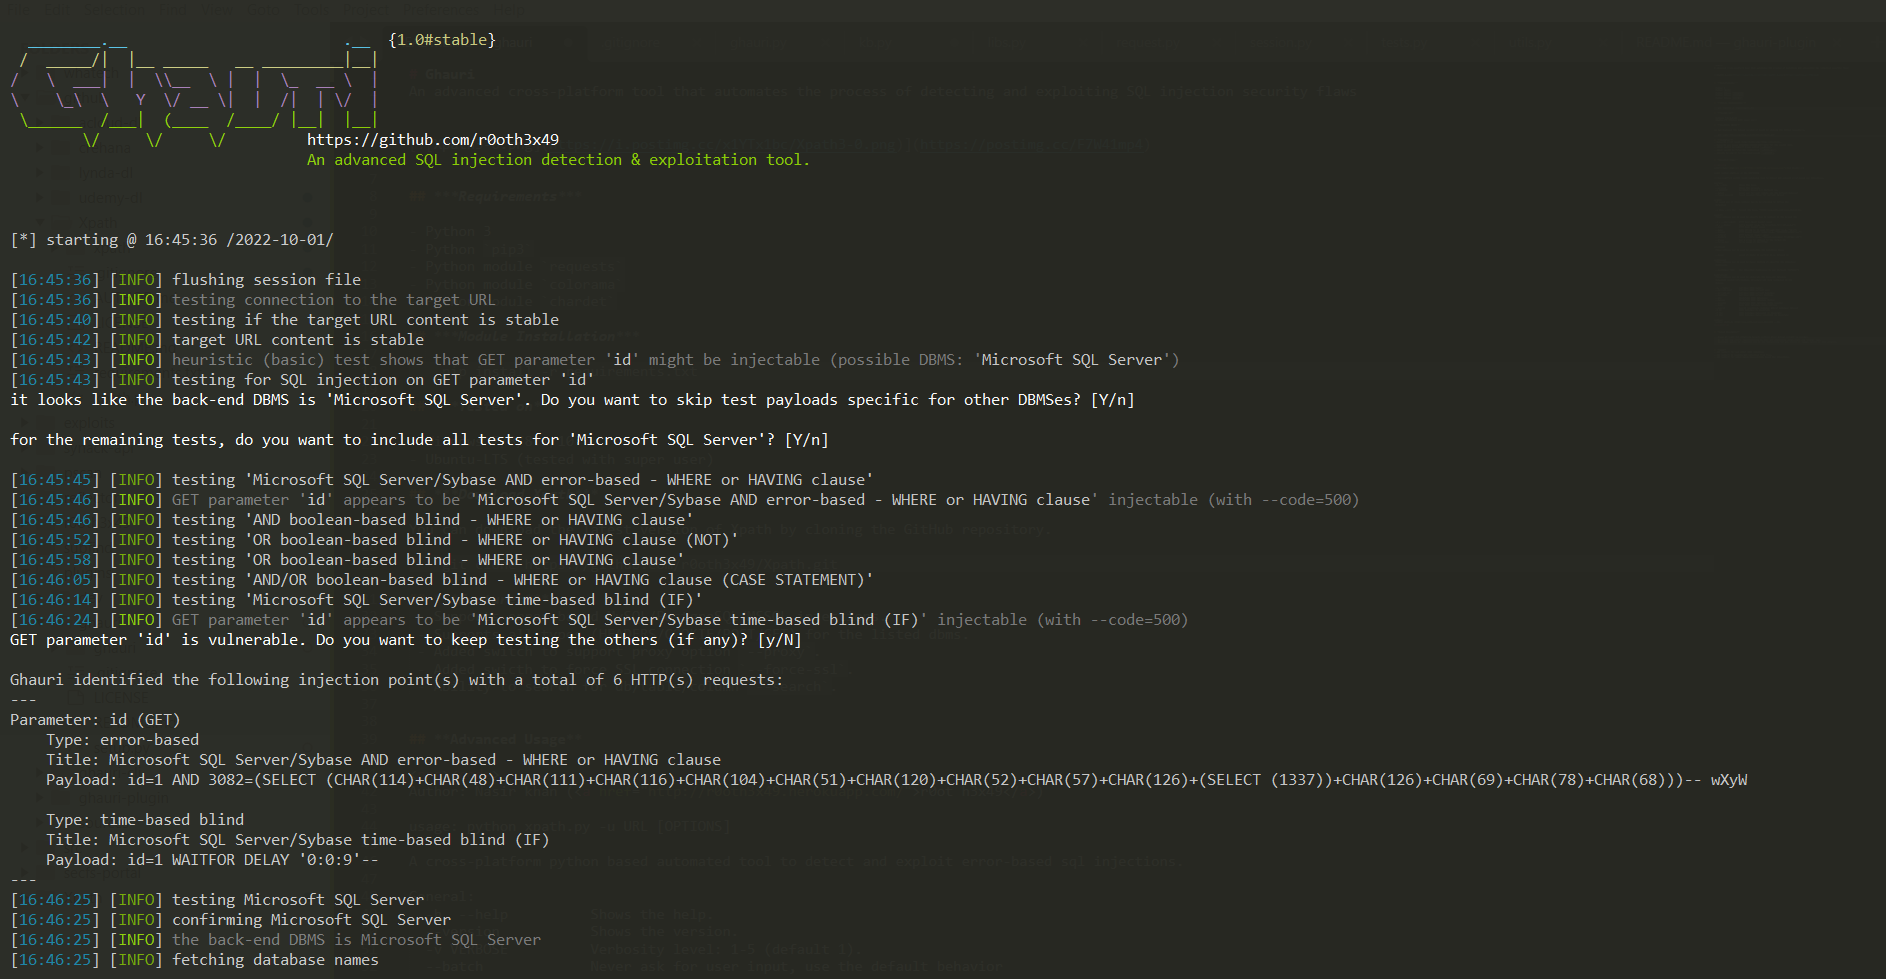 r0oth3x49/ghauri
고급 크로스 플랫폼 도구로, SQL 인젝션 보안 취약점을 탐지하고 악용하는 과정을 자동화합니다.
 skelsec/pypykatz
순수 Python으로 작성된 Mimikatz
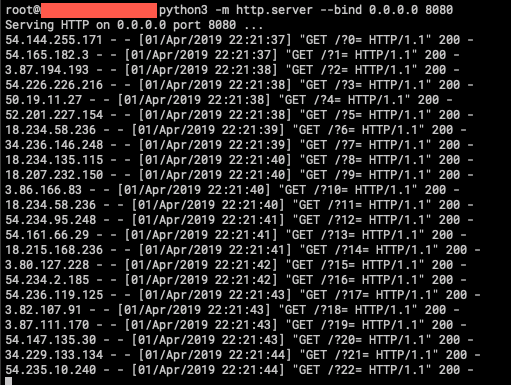 ustayready/fireprox
AWS API Gateway 관리 도구로, 고유 IP 로테이션을 위해 즉석에서 HTTP 통과 프록시를 생성합니다.
 assetnote/php2shell-scanner
php2shell(CVE-2026-109618 및 CVE-2026-109619)용 고정밀 스캐너
 ahmadhassan-bted/silentsniffer
전문가용 고충실도 비익명화 및 취약점 진단 프레임워크입니다. 브라우저 기반 정보 수집, 하드웨어 지문 채취, 보안 연구를 위한 제로 커플링 모듈형 아키텍처를 갖추고 있습니다.
 bugbasesecurity/pentest-copilot
Kali 박스에 연결하여 보안 도구를 자율적으로 실행하고, 결과를 분석하며, 브라우저 기반 워크플로를 반복하는 AI 기반 침투 테스트 에이전트입니다.
 greenwolf/ntlm_theft
다양한 유형의 NTLMv2 해시 탈취 파일을 생성하는 도구 (Jacob Wilkin (Greenwolf) 제작)
 gtworek/priv2admin
Windows 권한을 (오)용하여 OS 내에서 권한을 상승시킬 수 있는 익스플로잇 경로