
 c3c/adexplorersnapshot
AD Explorer 스냅샷을 파싱하여 BloodHound 호환 JSON 또는 NDJSON으로 변환, Active Directory 정찰 및 공격 경로 매핑을 수행합니다.



ADExplorerSnapshot.py는 AD Explorer 스냅샷 파서입니다. 이 도구는 BOFHound를 통해 BloodHound용 인제스터로 만들어졌으며, 전체 객체 덤프를 NDJSON으로 지원합니다.
AD Explorer를 사용하면 DC에 연결하여 LDAP 데이터를 탐색할 수 있습니다. 또한 현재 연결된 서버의 스냅샷을 만들 수 있습니다. 이 도구를 사용하면 해당 스냅샷을 BOFHound 형식 또는 BloodHound 호환 JSON 파일로 변환하거나, 스냅샷의 모든 사용 가능한 객체를 NDJSON으로 덤프하여 더 쉽게 처리할 수 있습니다.
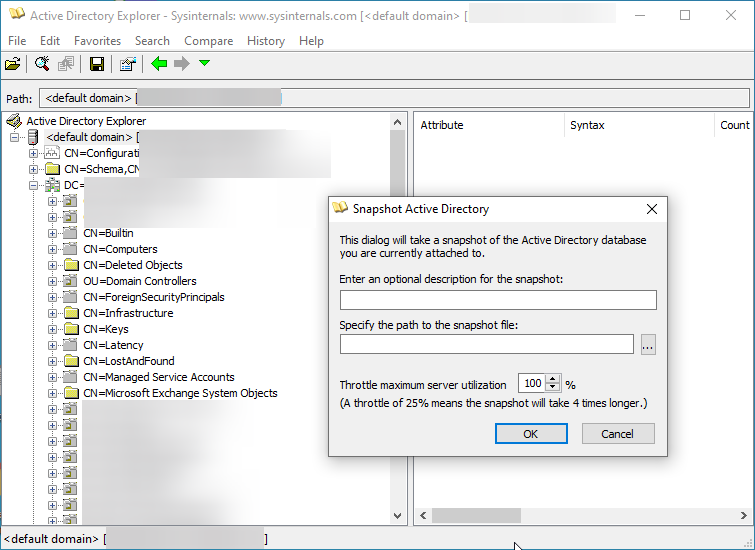
BOFHound 출력 모드에서는 모든 객체의 모든 속성이 파싱되어 BOFHound 형식(LDIF 유사)으로 출력됩니다. 이 형식은 이후 BOFHound로 파싱할 수 있습니다:
Objects 출력 모드에서는 모든 객체의 모든 속성이 파싱되어 NDJSON 형식으로 출력됩니다.
BloodHound 출력 모드(더 완전한 BOFHound 변환을 위해 사용 중단됨):
ADExplorer 스냅샷에는 LDAP 서버에서 검색할 수 있는 정보만 포함됩니다. 즉, 이 도구는 네트워크의 시스템과 상호작용하지 않으므로 세션 및 로컬 관리자 수집과 같은 기능을 사용할 수 없습니다. 스냅샷을 실행한 LDAP/DC에서 사용 가능한 데이터만 갖게 됩니다.
BOFHound 모드에서는 모든 데이터가 BOFHound 형식으로 변환되며, 가장 완전한 수집 방법입니다.
BloodHound 모드에서는 인제스터가 스냅샷에서 가능한 모든 데이터(ACL 포함)를 처리하지만, BloodHound가 해석할 수 있는 JSON 데이터만 출력합니다. GPO/OU 컬렉션이 누락됩니다.
트러스트 컬렉션은 연결된 LDAP DC에서 볼 수 있는 뷰를 포함합니다.
ADExplorerSnapshot.py는 Python 3.12+를 지원합니다. 종속성은 pip로 관리됩니다. uvx로 도구를 직접 실행할 수 있습니다(없는 경우: pip install uvx).
uvx git+https://github.com/c3c/ADExplorerSnapshot
usage: ADExplorerSnapshot.py [-h] [-o OUTPUT] [-m {BOFHound,BloodHound,Objects}] snapshot

AD Explorer snapshot ingestor for BloodHound

positional arguments:
  snapshot              Path to the snapshot .dat file.

options:
  -h, --help            show this help message and exit
  -o, --output OUTPUT   Path to the *.json output folder. Folder will be created if it doesn't exist. Defaults to the current directory.
  -m, --mode {BOFHound,BloodHound,Objects}
                        The output mode to use. Defaults to BOFHound output mode, which can then be used with BOFHound. Can also directly output to BloodHound JSON output files (with limitations). In Objects
                        mode all objects with all attributes are outputted to NDJSON.
BOFHound 출력 모드는 권장 출력 모드입니다. 그런 다음 BOFHound 도구를 사용하여 데이터를 BloodHound로 가져올 수 있습니다.
일반적인 호출:
uvx git+https://github.com/c3c/ADExplorerSnapshot -m BOFHound snapshot.dat
uvx bofhound -i ./dc.server.com_1234567890_bofhound.log -o output

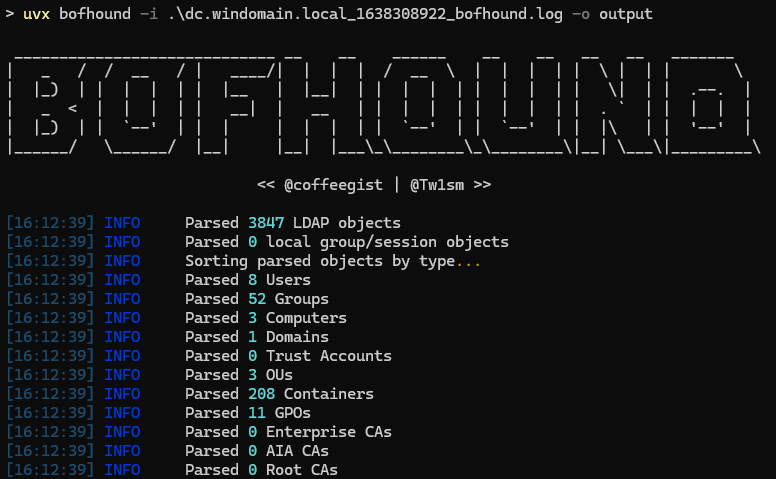
인증서 템플릿은 BloodHound 형식 또는 BloodHound-ly4k 형식으로 가져올 수 있습니다. 일반 BloodHound 버전을 사용하는 경우 cert_bh JSON 파일만 가져와야 합니다(GPO로 가져옴). ly4k의 포크를 사용하는 경우 대신 cert_ly4k 파일을 가져와야 합니다. AD Explorer로는 수집할 수 없으므로 일부 정보가 생략됩니다(예: ESC8의 웹 등록 활성화 여부).
AD Explorer에서 스냅샷을 만드는 것은 LDAP에서 가능한 모든 객체를 검색하려고 시도하기 때문에 기존 BloodHound 인제스터보다 네트워크 집약적입니다.
ADExplorerSnapshot.py는 데이터 처리 중 빠른 조회를 위해 정보 캐시를 생성합니다. 특히 큰 스냅샷(예: 4GB 이상)을 처리할 때는 충분한 RAM이 필요합니다. 제 테스트에서는 스냅샷 파일 크기의 약 절반에 해당하는 RAM이 필요했습니다.
이 라이브러리는 여러 데이터 세트로 테스트되었습니다. 문제가 발생하면 이슈 보고서를 작성해 주세요.
AD Explorer 스냅샷 파서는 자체 모듈로 구현되어 있으며, 개별적으로 사용할 수도 있습니다.
AD Explorer가 스냅샷을 저장하는 형식은 독점적이며 재미있는 리버스 엔지니어링 여정으로 이어졌습니다. 이 저장소에는 010 편집기 템플릿이 포함되어 있으며, 이를 사용하여 스냅샷의 내용을 구조체로 반복적으로 매핑했습니다.
BloodHound 출력 모드의 경우 이 라이브러리는 BloodHound v6 출력 형식을 지원합니다. 이전 버전이 필요한 경우 이전 커밋에서 지원되었습니다. 이전 v3 출력 형식의 경우 v3-format 브랜치의 코드를 사용할 수 있습니다.
OPSEC 관련 참고 사항으로, AD Explorer는 합법적인 Microsoft 도구입니다. 스냅샷을 수행할 때 LDAP 서버에 제한된 쿼리만 수행됩니다 (objectGuid=*). 그러나 모든 객체와 관련 속성이 검색되므로 결과 집합이 매우 큽니다. 이로 인해 상당히 많은 양의 출력이 발생합니다.
이 도구의 탐지는 여러 방법으로 가능하며, 이에 대해서는 FalconForce의 훌륭한 블로그 게시물을 참조합니다: FalconFriday — Detecting Active Directory Data Collection — 0xFF21.
이 코드는 MIT 라이선스에 따라 라이선스가 부여되며, MIT 라이선스에 따라 라이선스가 부여된 코드도 사용합니다.
ADExplorerSnapshot.py는 다음 프로젝트에 의존합니다:
크레딧:
이 도구를 개발한 환경을 제공해 준 Deloitte에 감사드립니다.






