0xkayala/nucleifuzzer
URL 발견 도구(ParamSpider, waybackurls, gauplus, hakrawler, katana)와 Nuclei 퍼징 템플릿을 결합하여 XSS, SQLi, SSRF 및 오픈 리다이렉트를 탐지하는 자동화된 웹 취약점 스캐너입니다.



NucleiFuzzer는 강력한 URL 탐색 및 취약점 스캐닝 도구 모음을 통합하여 웹 애플리케이션 보안 테스트를 간소화하고 최적화하도록 설계된 고급 자동화 도구입니다. ParamSpider, Waybackurls, Katana, Gauplus, Hakrawler를 결합하여 웹 애플리케이션의 잠재적 진입점을 포괄적으로 수집하고 열거합니다. Nuclei의 성능을 활용하여 fuzzing-templates를 사용해 이러한 엔드포인트를 스캔함으로써 광범위한 취약점을 효과적으로 발견합니다.
향상된 NucleiFuzzer는 고급 URL 검증, uro를 통한 중복 제거, httpx를 사용한 정밀한 HTTP 필터링을 활용하여 속도와 정확성을 위해 구축되었습니다. 이 도구는 보안 전문가, 버그 바운티 헌터, 웹 개발자에게 보안 위험을 탐지하고 해결하기 위한 원활한 워크플로를 제공하여 강력한 웹 애플리케이션 보호를 보장합니다.
ParamSpider, Waybackurls, Katana, Gauplus, Hakrawler)를 통합하여 URL과 매개변수의 철저한 범위를 보장합니다.fuzzing-templates와 함께 Nuclei를 사용하여 중요한 보안 문제를 정밀하게 식별합니다.uro와 httpx를 사용하여 중복 및 관련 없는 결과를 제거하여 더 깔끔하고 집중된 스캐닝을 제공합니다.향상되고 효율적이며 신뢰할 수 있는 보안 테스트 솔루션으로 취약점과 공격으로부터 웹 애플리케이션을 보호하기 위해 NucleiFuzzer를 활용하세요!
참고: Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + Fuzzing Templates = NucleiFuzzer
중요: NucleiFuzzer를 문제 없이 사용하려면 Nuclei, Paramspider, waybackurls, gauplus, hakrawler, katana, httpx 및 uro 도구가 컴퓨터에 설치되어 있고 올바르게 실행되는지 확인하세요.
git clone https://github.com/projectdiscovery/nuclei.gitgit clone https://github.com/0xKayala/ParamSpider.gitgit clone https://github.com/tomnomnom/waybackurls.gitgit clone https://github.com/bp0lr/gauplus.gitgit clone https://github.com/hakluke/hakrawler.gitgit clone https://github.com/projectdiscovery/katana.gitgit clone https://github.com/projectdiscovery/httpx.githttps://github.com/s0md3v/uro.gitFuzzing Templates git clone https://github.com/projectdiscovery/nuclei-templates.git

nf -h
도구에 대한 도움말이 표시됩니다. 지원되는 옵션은 다음과 같습니다.
NucleiFuzzer: A Powerful Automation Tool for Web Vulnerability Scanning

Usage: /usr/bin/nf [options]

Options:
  -h, --help              Display help information
  -d, --domain <domain>   Single domain to scan for vulnerabilities
  -f, --file <filename>   File containing multiple domains/URLs to scan
  -o, --output <folder>   Specify output folder for scan results (default: ./output)
NucleiFuzzer를 설치하려면 다음 단계를 따르세요:
git clone https://github.com/0xKayala/NucleiFuzzer.git && cd NucleiFuzzer && sudo chmod +x install.sh && ./install.sh && (command -v nf &> /dev/null && nf -h || echo "Installation failed: Command 'nf' not found. Please check for errors during installation.") && cd .. || echo "Failed to clone or navigate to NucleiFuzzer repository. Please check your setup."
다음은 NucleiFuzzer를 사용하는 방법에 대한 몇 가지 예시입니다:
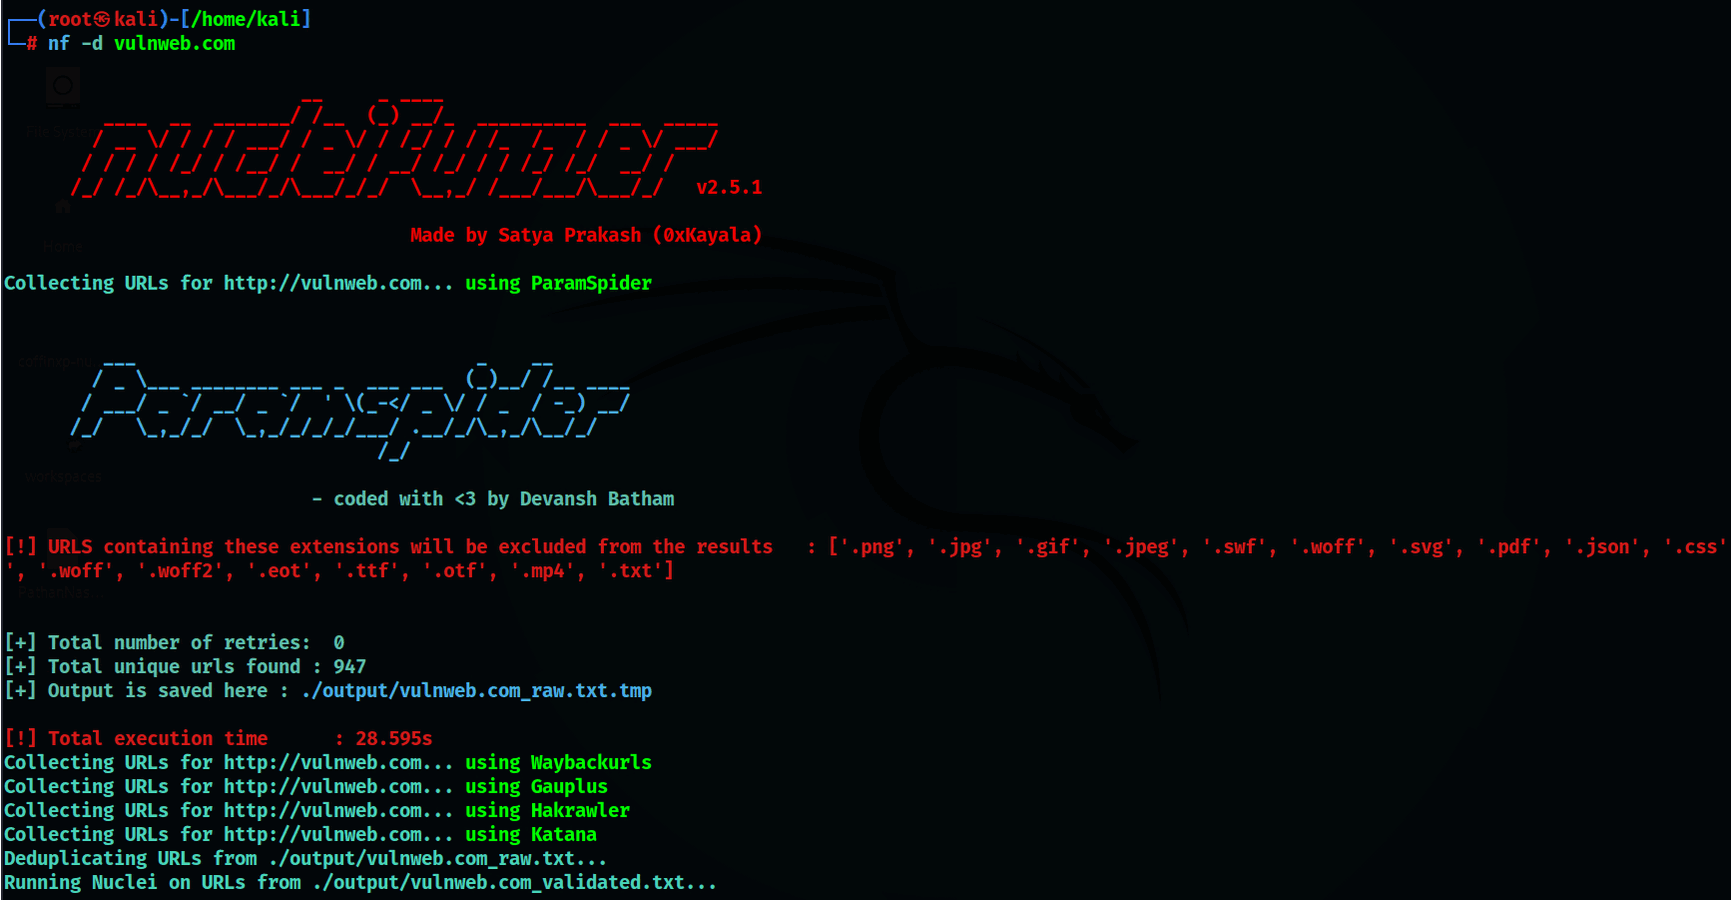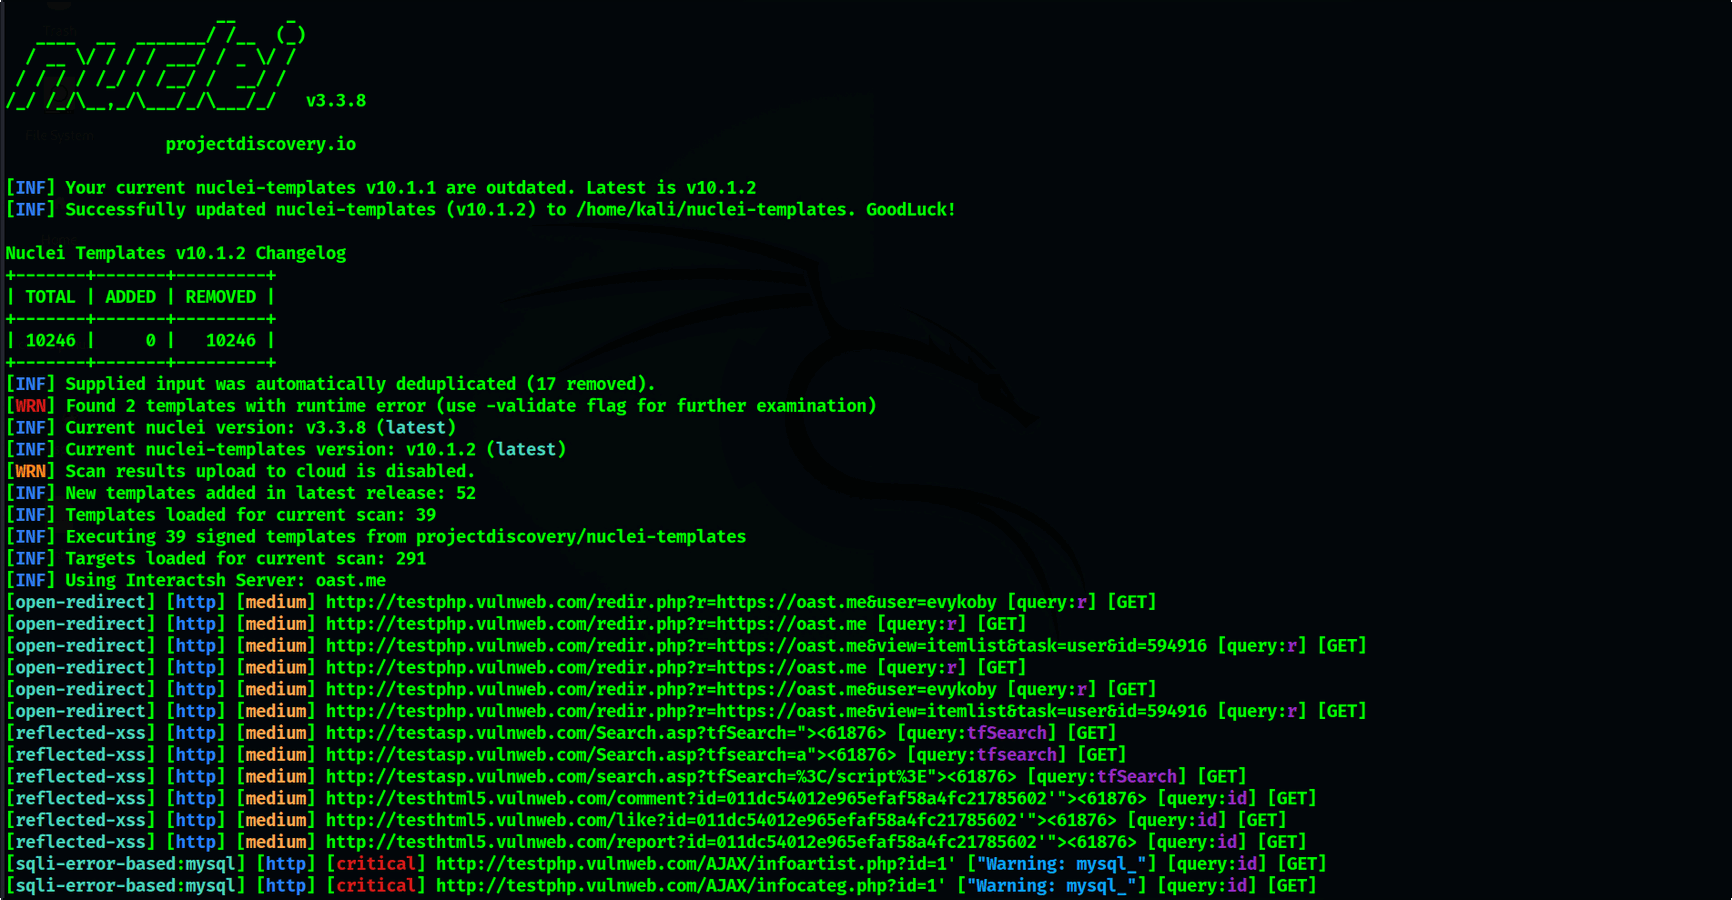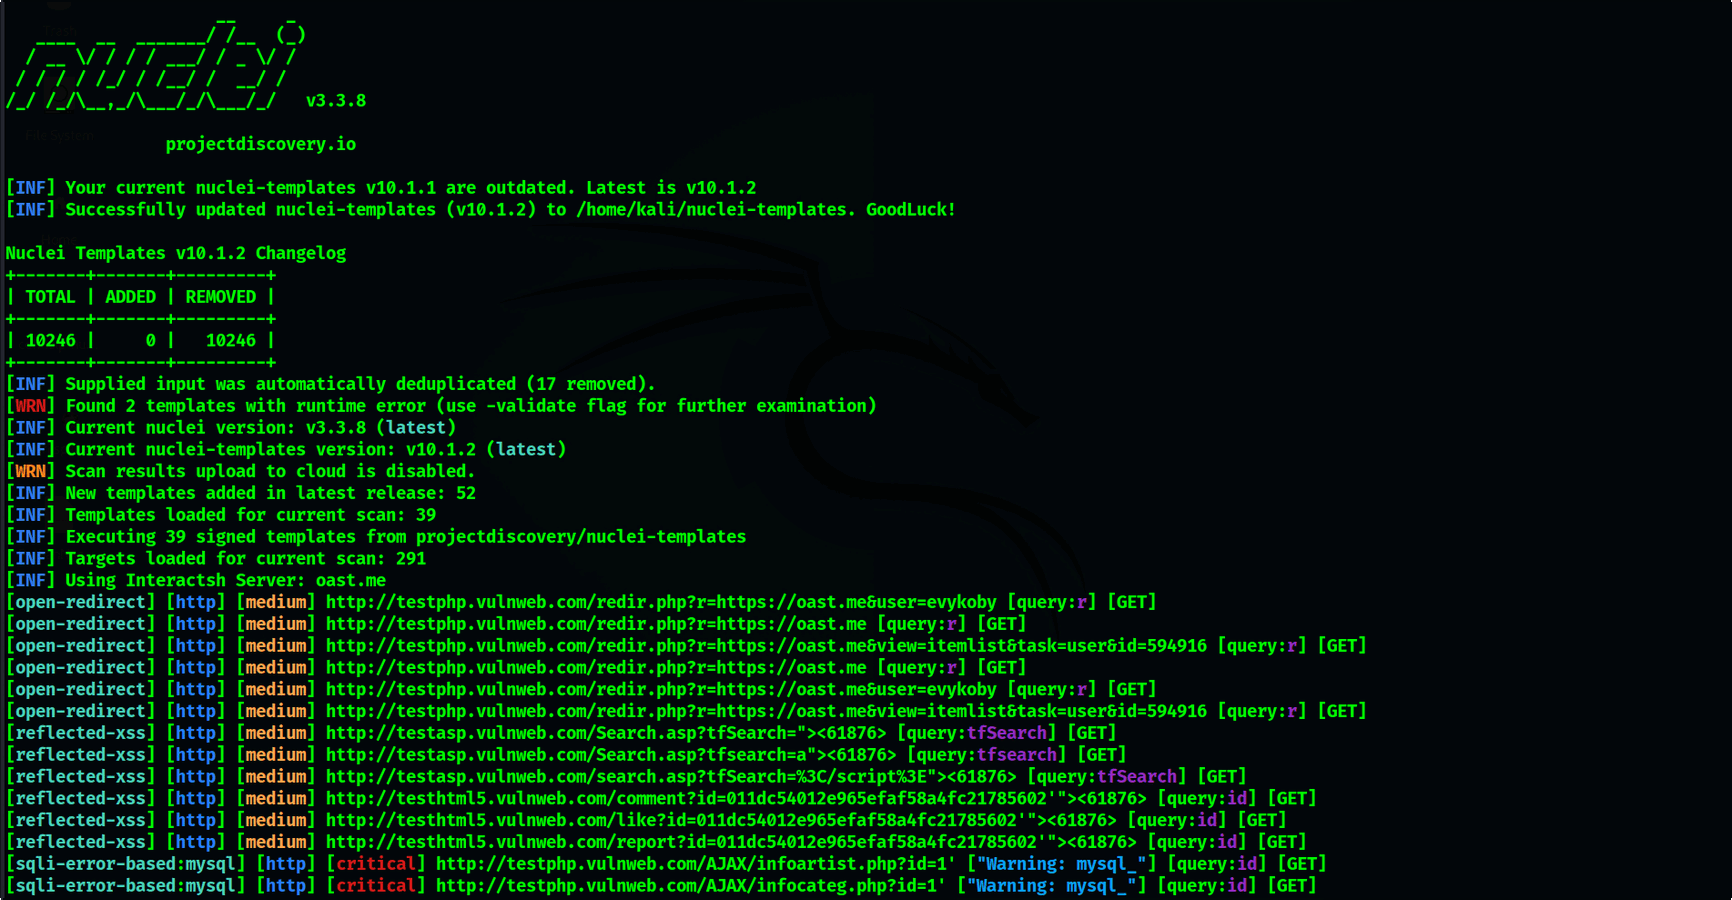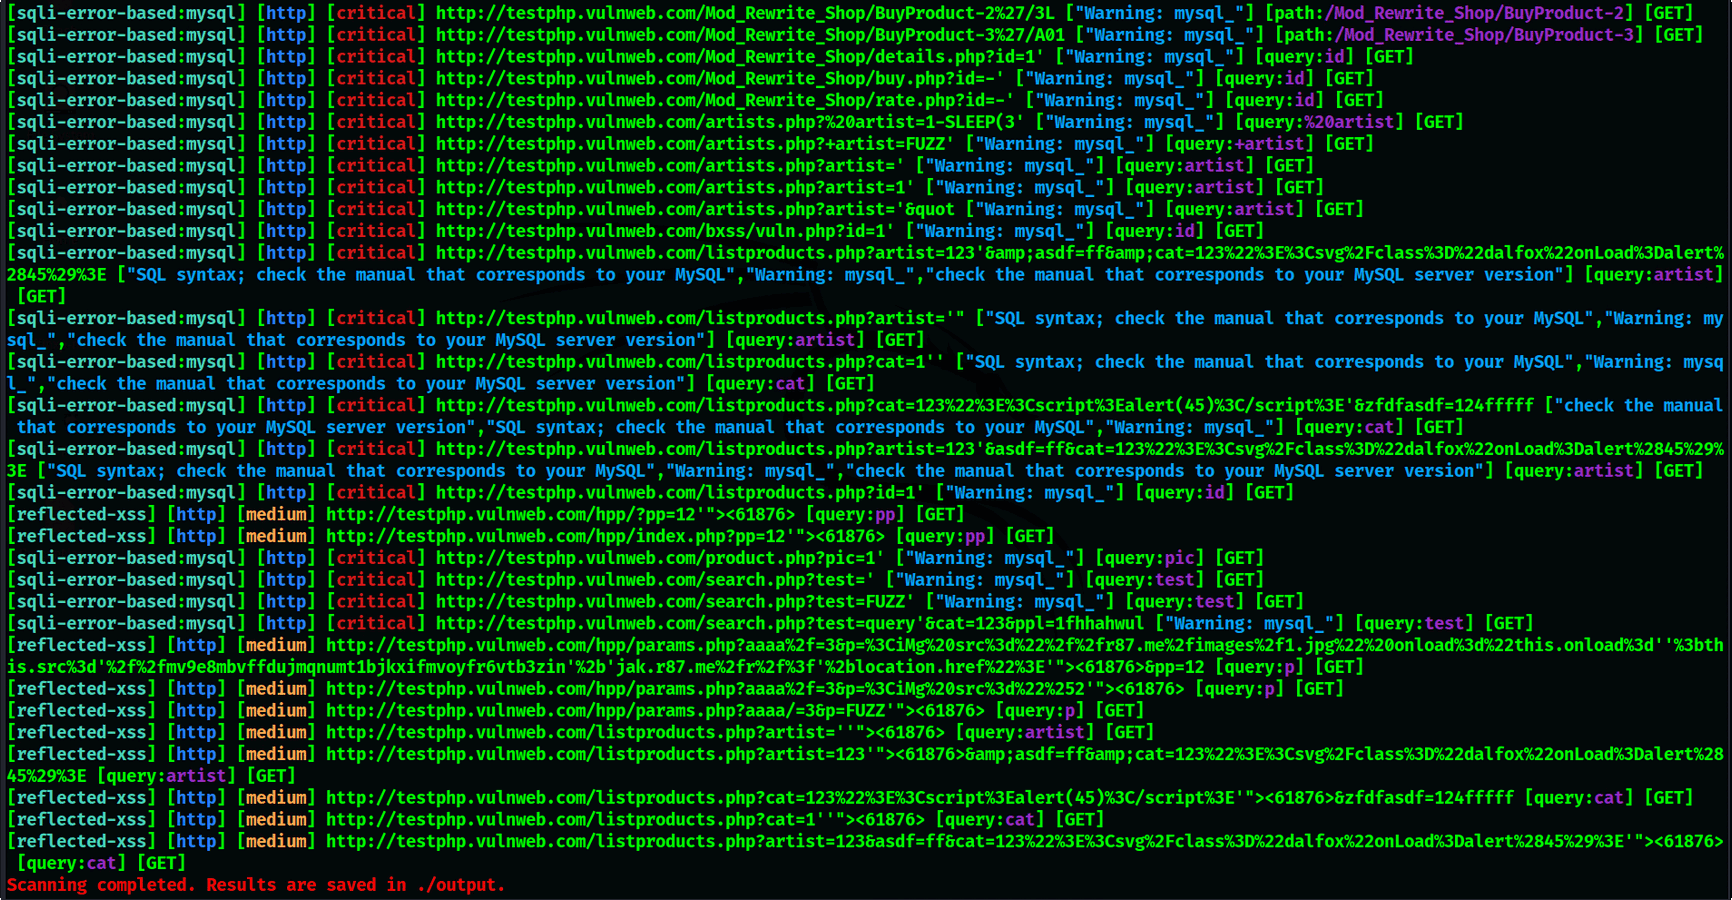
단일 도메인에서 NucleiFuzzer 실행:
nf -d example.com
파일에서 여러 도메인에 대해 NucleiFuzzer를 실행합니다:
nf -f file.txt
NucleiFuzzer 도구의 실전 데모는 아래 영상에서 확인하세요 👇

기여를 환영합니다! NucleiFuzzer에 기여하고 싶으시다면 다음 단계를 따라주세요:
제작자
Satya Prakash | 0xKayala \
보안 연구원이자 버그 헌터 \