
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2025-57457 — Curo UC300 IP 전화기 관리자 패널의 OS 명령 주입에 대한 개념 증명으로, IP Addr 매개변수를 통한 임의 명령 실행을 시연합니다. | Kitploit

도구/GitHubGitHub/restdone/cve-2025-57457
Vulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingCommand and Control
GitHubrestdone/cve-2025-57457

CVE-2025-57457

Curo UC300 IP 전화기 관리자 패널의 OS 명령 주입에 대한 개념 증명으로, IP Addr 매개변수를 통한 임의 명령 실행을 시연합니다.

저장소 보기
371년 전아직 검토되지 않음
공유

CURO UC300 IP 전화기의 OS 명령 주입 취약점

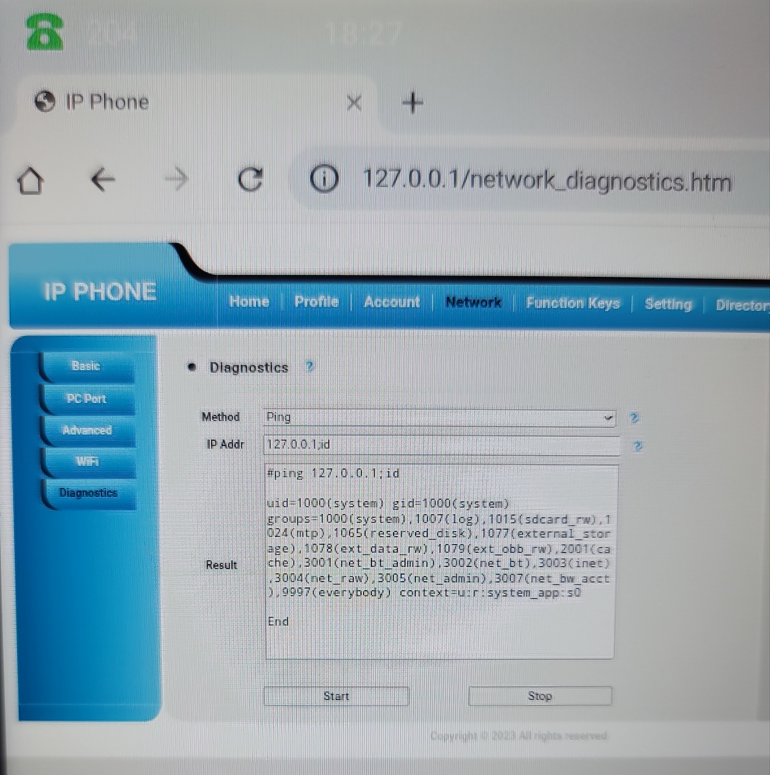
Curo UC300 5.42.1.7.1.63R1의 관리자 패널에서 발견된 OS 명령 주입 취약점으로, 로컬 공격자가 "IP Addr" 파라미터를 통해 임의의 OS 명령을 주입할 수 있습니다.
image

PoC: https://github.com/restdone/CVE-2025-57457/blob/main/os_commandinject.mp4

절차

  1. UC300의 관리자 패널에 로그인합니다 (전화기 IP 및 포트 80)
  2. Network로 이동한 후 Diagnostics를 선택합니다
  3. IP Addr 필드에 OS 명령을 주입합니다
  4. Start를 클릭하고 전화기에서 Linux 명령을 실행합니다

타임라인

2025년 7월 3일:

해당 문제를 공급업체에 보고했습니다. 공급업체는 같은 날 응답했습니다.

2025년 7월 4일:

공급업체는 추가 조사 및 확인을 위해 내부적으로 문제를 제기했습니다.

2025년 9월 19일:

공급업체는 문제를 확인하고, 조사를 수행했으며, 업데이트된 펌웨어를 개발하고, 업데이트된 펌웨어를 테스트한 후 영향을 받는 단말기의 생산에 배포했습니다.

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

아직 인기 데이터가 없습니다.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →