
 #1
Integrated platforms for developing, executing, and managing penetration tests.
Kitploit 추천
 som3canadian/some-tools
일부 펜테스트 도구입니다. 일부 펜테스팅 도구를 설치하고 최신 상태로 유지하세요. 저는 OSCP 시험에 합격하기 위해 이것을 사용했습니다.
 truneski/external_c2_framework
Cobalt Strike의 External C2 사양 사용을 위한 Python API
 kuwaitist/astral_projection
Cobalt Strike UDRL로, VEH를 사용하여 호출을 가로채고, 슬립 중에 모듈을 언맵하며, 새로운 모듈을 다시 맵핑하여 IOC를 회피하는 고급 모듈 스톰핑을 수행합니다.
 algosecure/pollenisator
협업형 침투 테스트 도구로, 고도로 사용자 정의가 가능한 도구들을 제공합니다.
 g13net/lockjaw
Rust teamserver, Zig 임플란트, 간접 시스템 콜, AMSI 우회, reflective/PoolParty 인젝션, 인메모리 BOF 실행, HTTP/DNS 전송을 갖춘 모듈형 Windows C2 프레임워크.
 n0qword/mythic_ornn
LLM 기반 Mythic 에이전트, Payload-Type 및 C2 프로필 생성기.
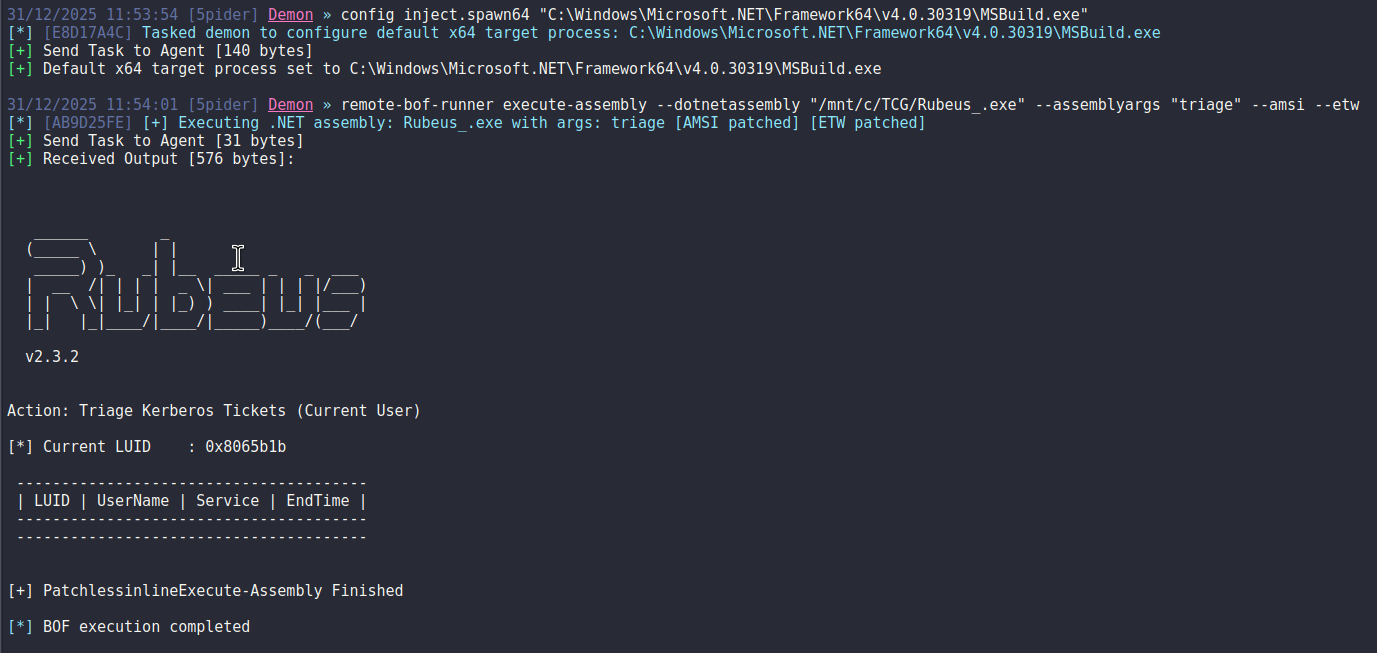 pard0p/remote-bof-runner
Remote BOF Runner는 Crystal Palace로 만든 PIC 로더를 사용하여 Beacon Object Files(BOF)를 원격으로 실행하기 위한 Havoc 확장 프레임워크입니다.
 bishopfox/joro
협업형 웹 익스플로잇 프레임워크.
 kamalx06/tornadorevc2
TCP/TLS/mTLS를 통한 리버스 셸 세션을 관리하며, 열거, 인메모리 실행, SOCKS5 피버팅, 지속성을 위한 플러그인을 제공하는 모듈식 포스트 익스플로잇 프레임워크입니다.
 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2용 서버리스 C2 전송 플러그인으로, AWS Lambda + DynamoDB를 릴레이 인프라로 사용합니다.
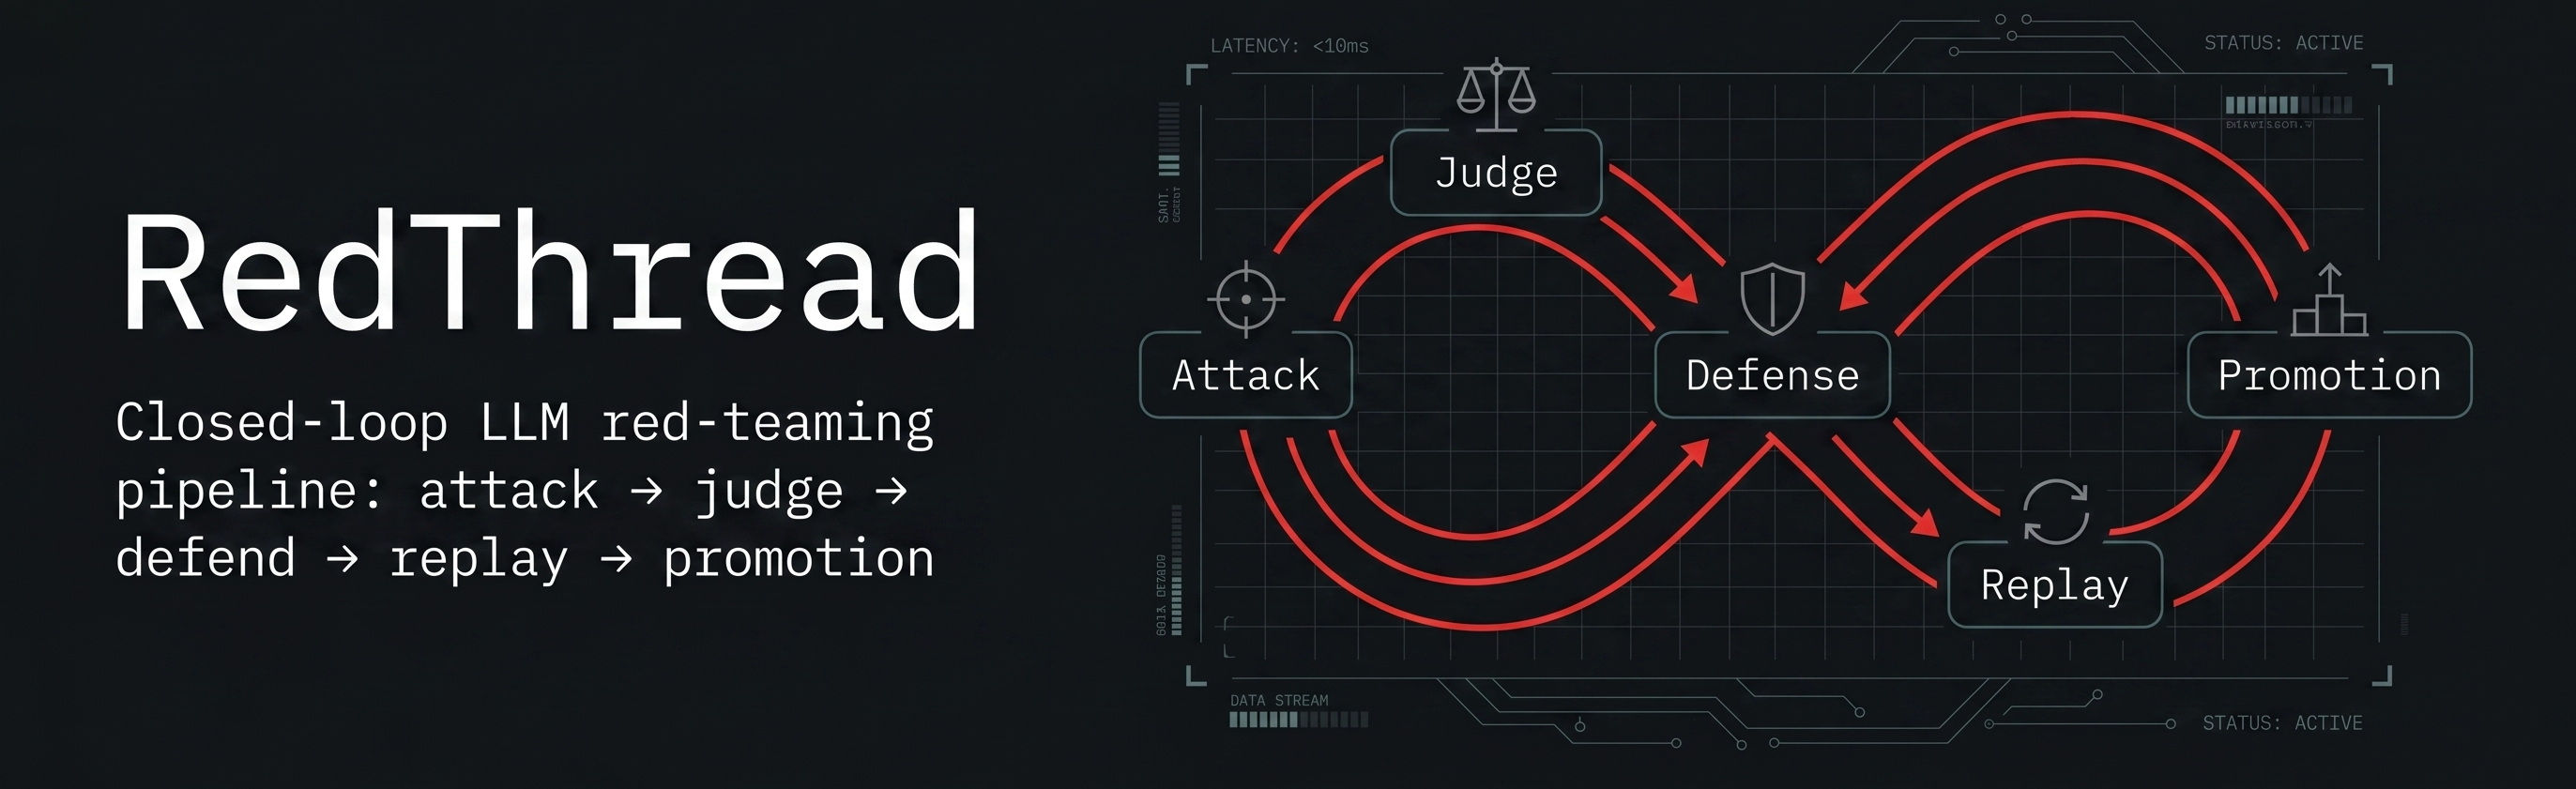 matheusht/redthread
LLM을 위한 자율 레드티밍 엔진. RedThread는 보안 수명주기 전체를 관리합니다: 적대적 공격 생성, 정밀 평가 실행, 안전한 자기 개선을 위한 검증된 가드레일 합성.
 kryptsec/oasis
오픈소스 AI 보안 벤치마킹 CLI. MITRE ATT&CK 분석 및 KSM 점수를 사용하여 AI 모델이 공격적 보안 작업을 수행하는 방법을 측정합니다.
 blacksnufkin/cheshire
Adaptix C2 서비스 플러그인으로, 운영자 UI에서 LitterBox 페이로드 분석을 구동합니다.
 degenerat3/meteor
크로스 플랫폼 C2/팀서버로, Go로 작성되었으며 다중 전송 프로토콜을 지원합니다.
 a7vinx/swarm
모듈식 분산 침투 테스트 도구입니다.
 elevenpaths/siemframework
모듈식 Python3 공격 프레임워크로서, 자격 증명 도용, 페이로드 배포 및 사후 침투 모듈을 통해 SIEM 플랫폼(Splunk, Graylog, OSSIM, QRadar, McAfee)의 악용을 자동화합니다.
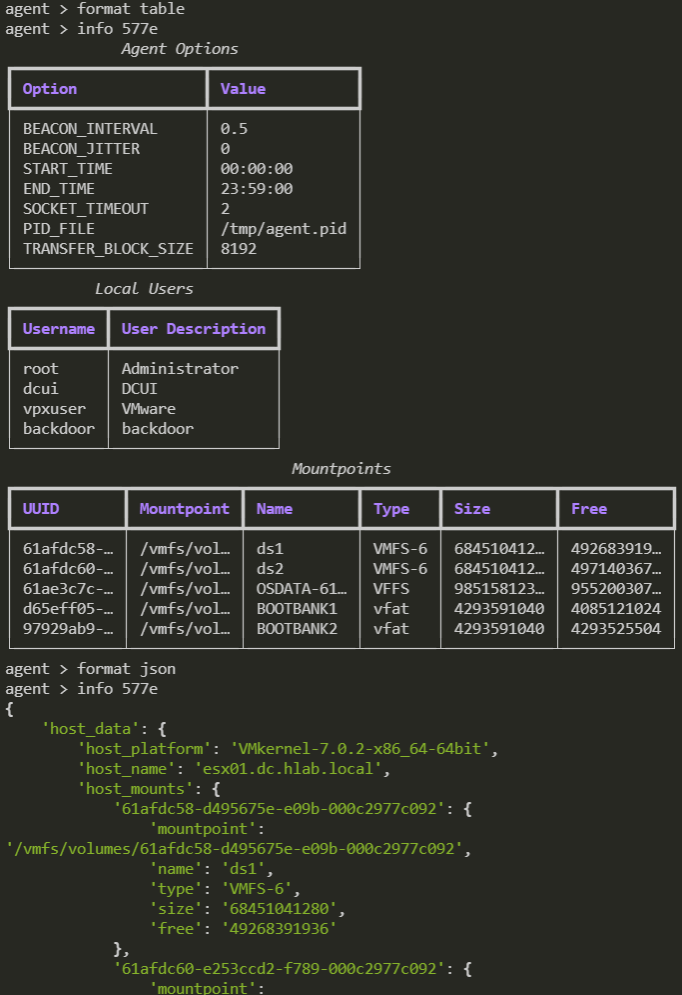 psmths/reave
하이퍼바이저 전용 WIP 포스트 익스플로잇 프레임워크.








