
 #1
Integrated platforms for developing, executing, and managing penetration tests.
Kitploit 추천
 whispergate/msteams
Microsoft Graph API를 사용하여 Microsoft Teams 채널을 통해 에이전트 트래픽을 터널링하는 Mythic C2 프로필로, AES256 암호화, 지터, 킬 데이트, 프록시 지원을 제공합니다.
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - 최고의 CertiGhost AD CS 멀티 익스플로잇 프레임워크 | 로그 DC/LDAP 서버, 인증서 남용, PKINIT 해시 추출을 갖춘 고급 툴킷. 기능: 안전 점검 감지, 완전 멀티스레드 익스플로잇. 🛡️ CVSS 8.8…
 galoryber/fawkes
Fawkes는 AI에 의해 독점적으로 작성된 golang Mythic C2 에이전트입니다.
 jas502n/burpsuite-plugin
BurpSuite용 플러그인 (Pentester)
 mythicc2profiles/httpx
구성 가능하고 커뮤니티 주도형인 HTTP C2 프로필
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 owasp/redteamtoolkit
웹 우선 패러다임을 위한 WASM 기반 보안 툴킷
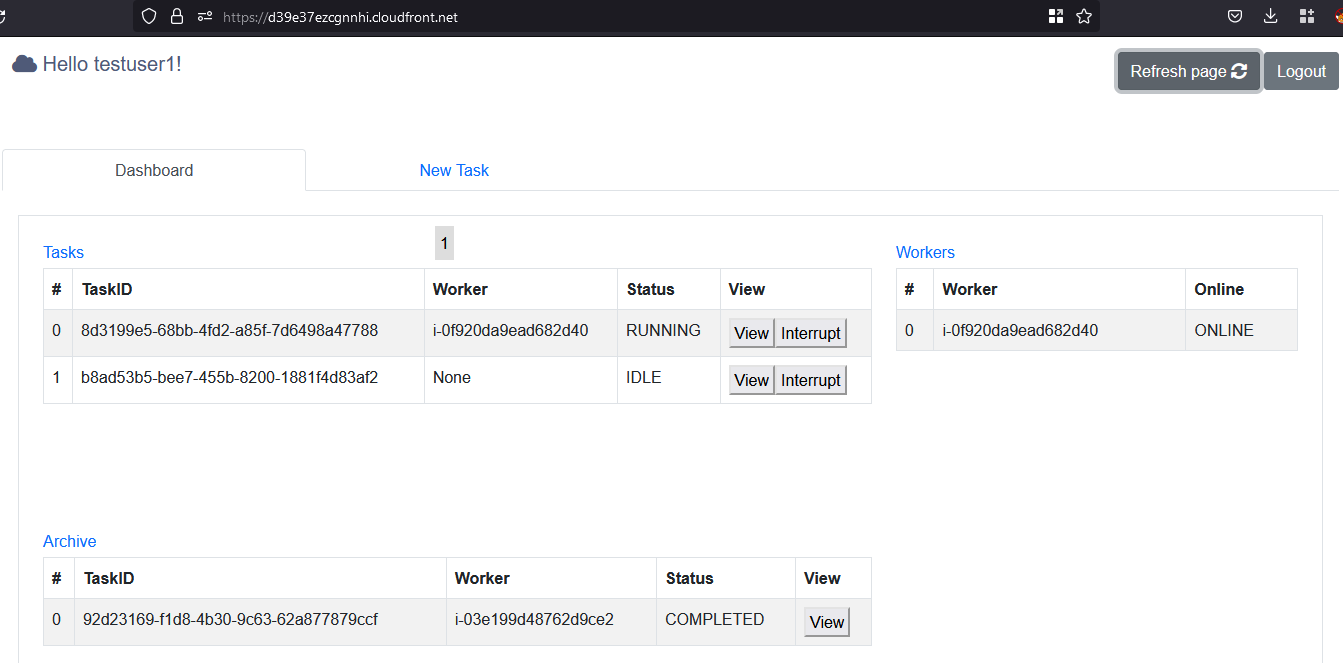 nccgroup/cowcloud
정찰 및 취약점 스캔 워크로드를 분산 처리하는 서버리스 AWS 솔루션입니다. 웹 UI를 통해 작업을 제출하면 EC2 워커가 Nmap과 같은 도구를 사용해 커스텀 Python 스크립트를 실행합니다.
 cogensec/gideon
위협 인텔리전스, 취약점 연구, IOC 분석 및 레드 팀 활동을 위한 자율 보안 운영 에이전트. CVE 연구, 포스트 익스플로잇, 페이로드 생성, AI 기반 방어 분석을 위한 모듈식 기술을 갖춘 이중 모드 운영을 지원합니다.
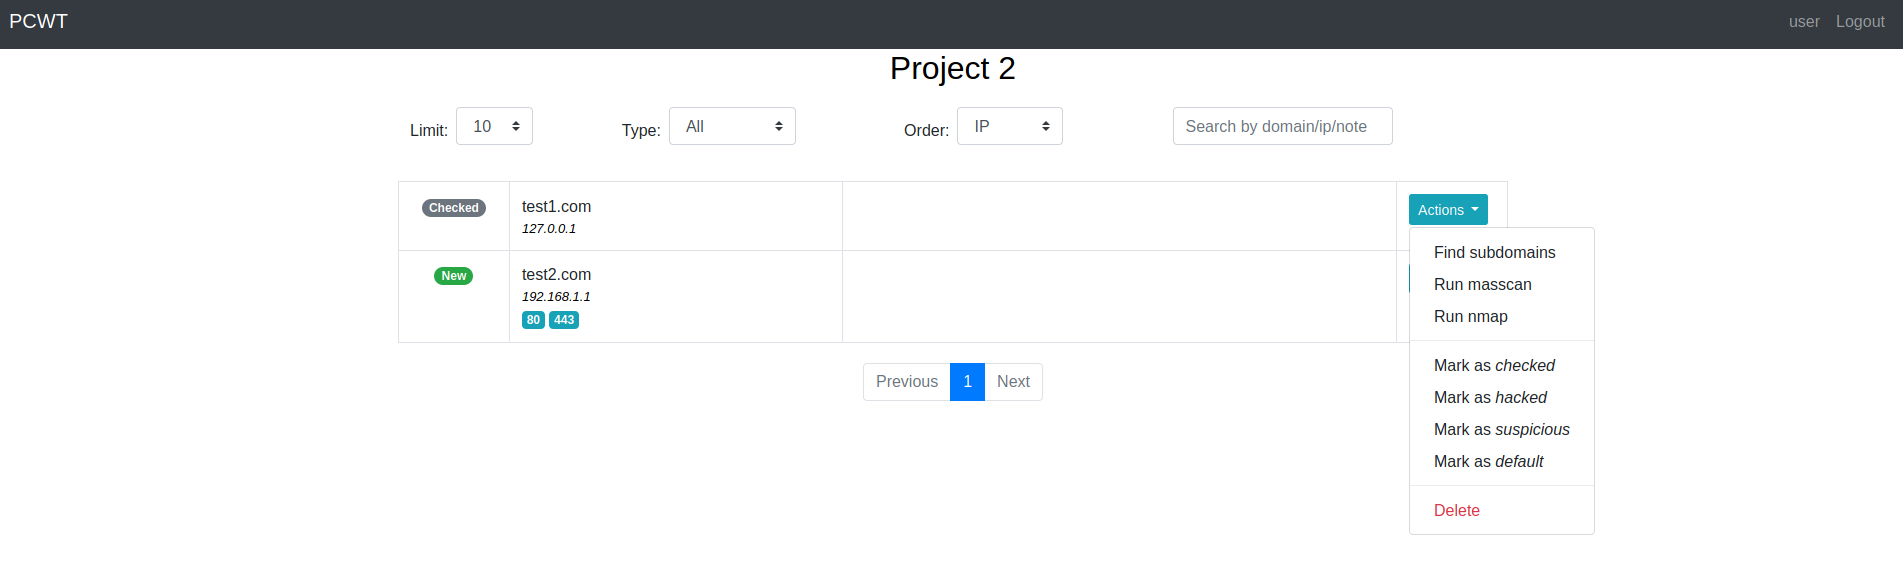 ascr0b/pcwt
웹 기반 프로젝트 관리 인터페이스로, 침투 테스트 및 버그 바운티 워크플로를 위한 도구입니다. Nmap/Masscan을 이용한 포트 스캔과 Amass, Findomain을 통한 서브도메인 열거를 자동화합니다.
 kyle41111/ai-file
Mythic C2 프레임워크를 위한 리스너 프로필로, AI 벤더의 파일 API를 활용합니다
 vonahisec/pentesting_scripts
이 저장소는 침투 테스트 업무를 수행하는 컨설턴트에게 유용할 수 있는 도구 목록을 포함하고 있습니다.
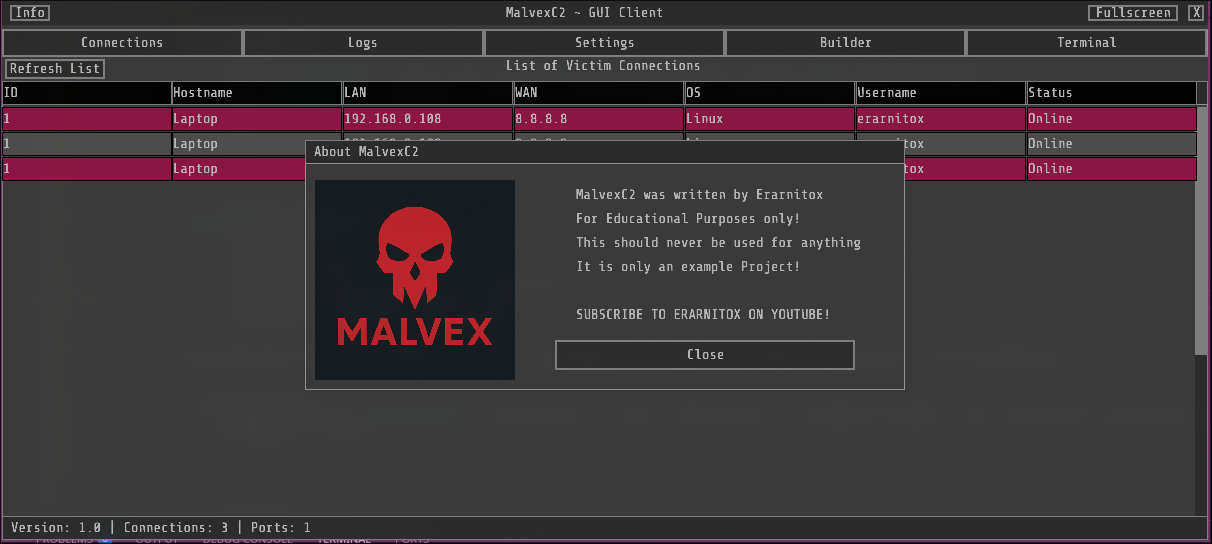 erarnitox/malvexc2
최신 C++로 작성된 간단한 C2 프레임워크
 qmadev/crabloader
Rust 기반 Cobalt Strike 페이로드용 사용자 정의 리플렉티브 로더입니다. OPSEC 안전을 위해 RWX 메모리 페이지를 회피합니다. 로더 섹션 추출을 위한 추출기 도구를 포함합니다.
 karmanya03/overthrone
LDAP/SMB/Kerberos 열거, 공격 그래프 경로 탐색, Kerberoasting, NTLM 릴레이, 티켓 위조, DCSync, 보고를 하나의 정적 바이너리로 제공하는 올-Rust Active Directory 익스플로잇 프레임워크.
 riswandans/litesploit
침투 테스트 도구를 위한 라이브러리 및 인터프리터
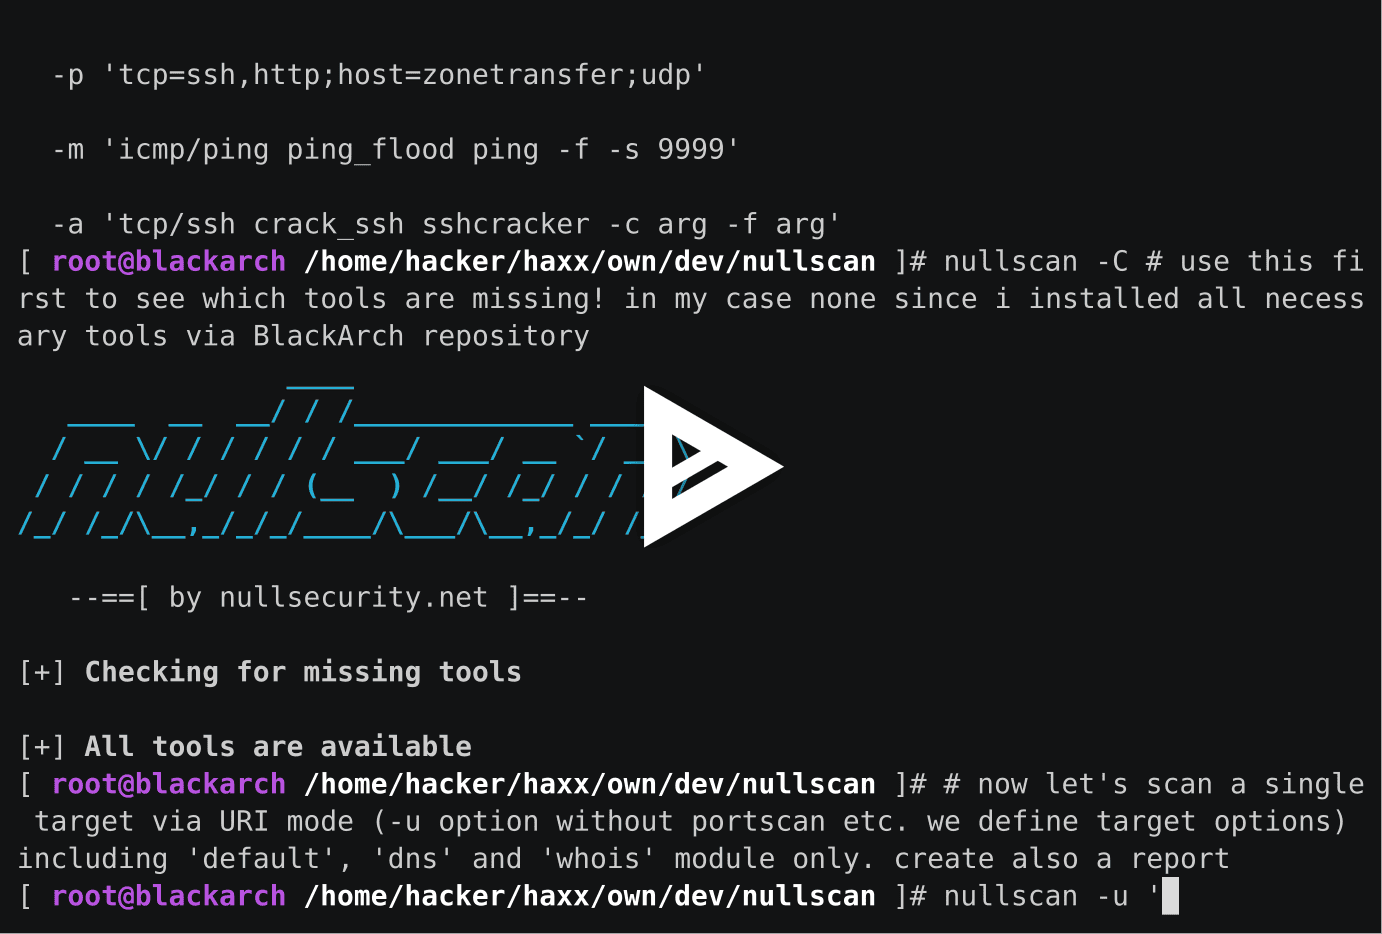 noptrix/nullscan
모듈식 프레임워크로, 보안 테스트를 연결하고 자동화하도록 설계되었습니다.








