
 #1
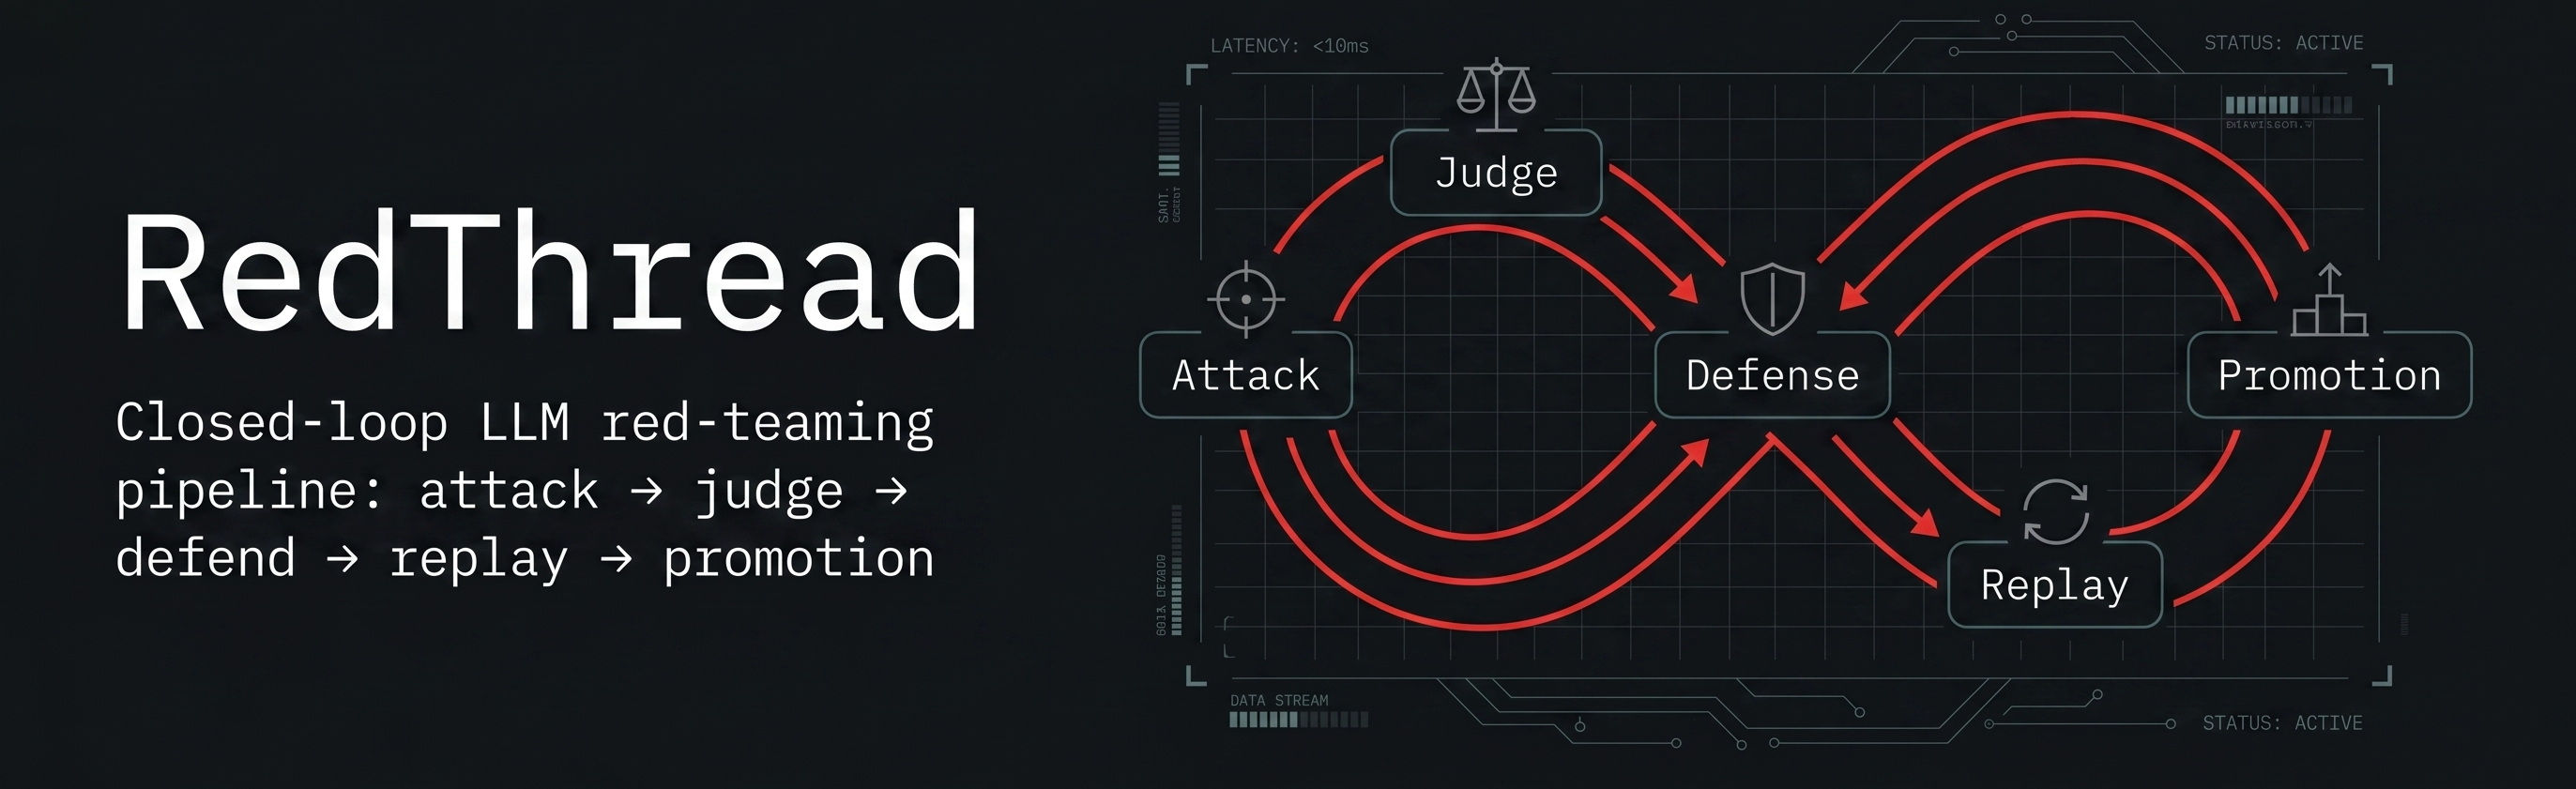
 matheusht/redthread
LLM을 위한 자율 레드티밍 엔진. RedThread는 보안 수명주기 전체를 관리합니다: 적대적 공격 생성, 정밀 평가 실행, 안전한 자기 개선을 위한 검증된 가드레일 합성.
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 s0ld13rr/pentestcode
지속적인 엥게이지먼트 상태를 유지하며 다중 에이전트 정찰, 익스플로잇, 사후 익스플로잇 및 보고를 오케스트레이션하는 자율형 AI 침투 테스트 에이전트
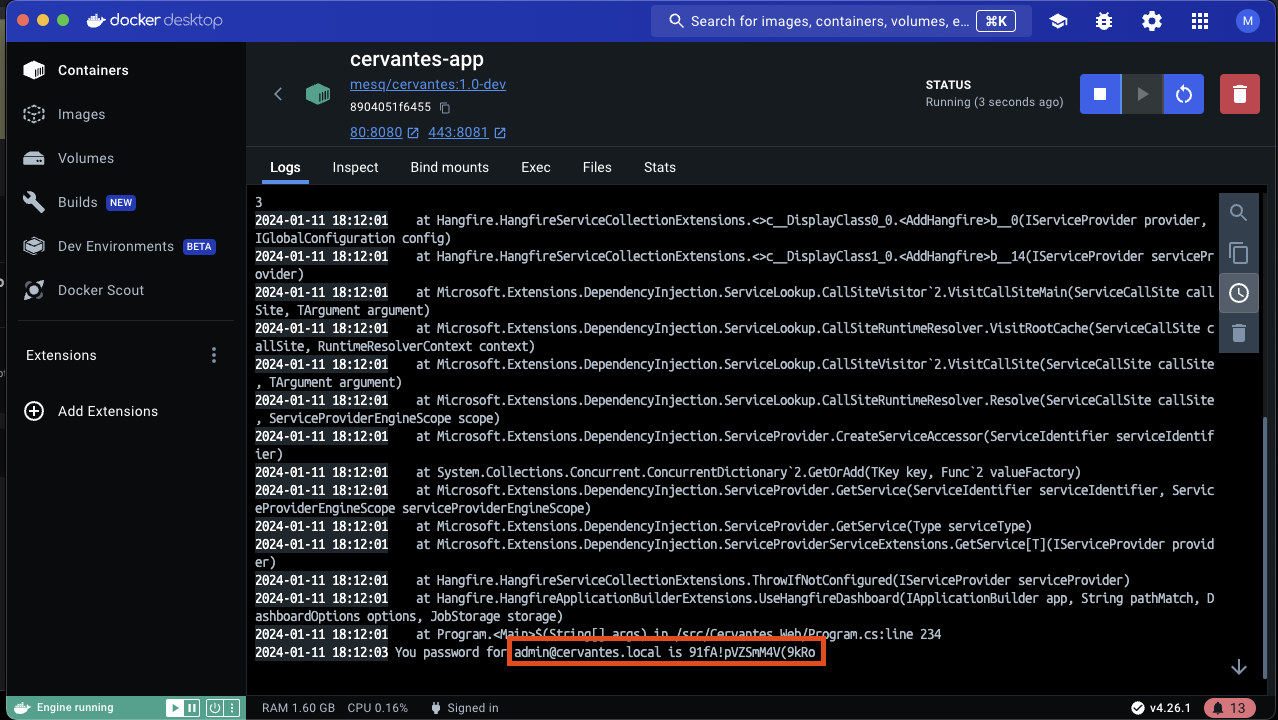 cervantessec/cervantes
펜테스터와 레드팀을 위한 오픈소스 협업 플랫폼으로, 중앙 집중식 작업 공간에서 프로젝트, 클라이언트, 취약점을 관리하고 OWASP 준수 보고서를 생성할 수 있습니다.
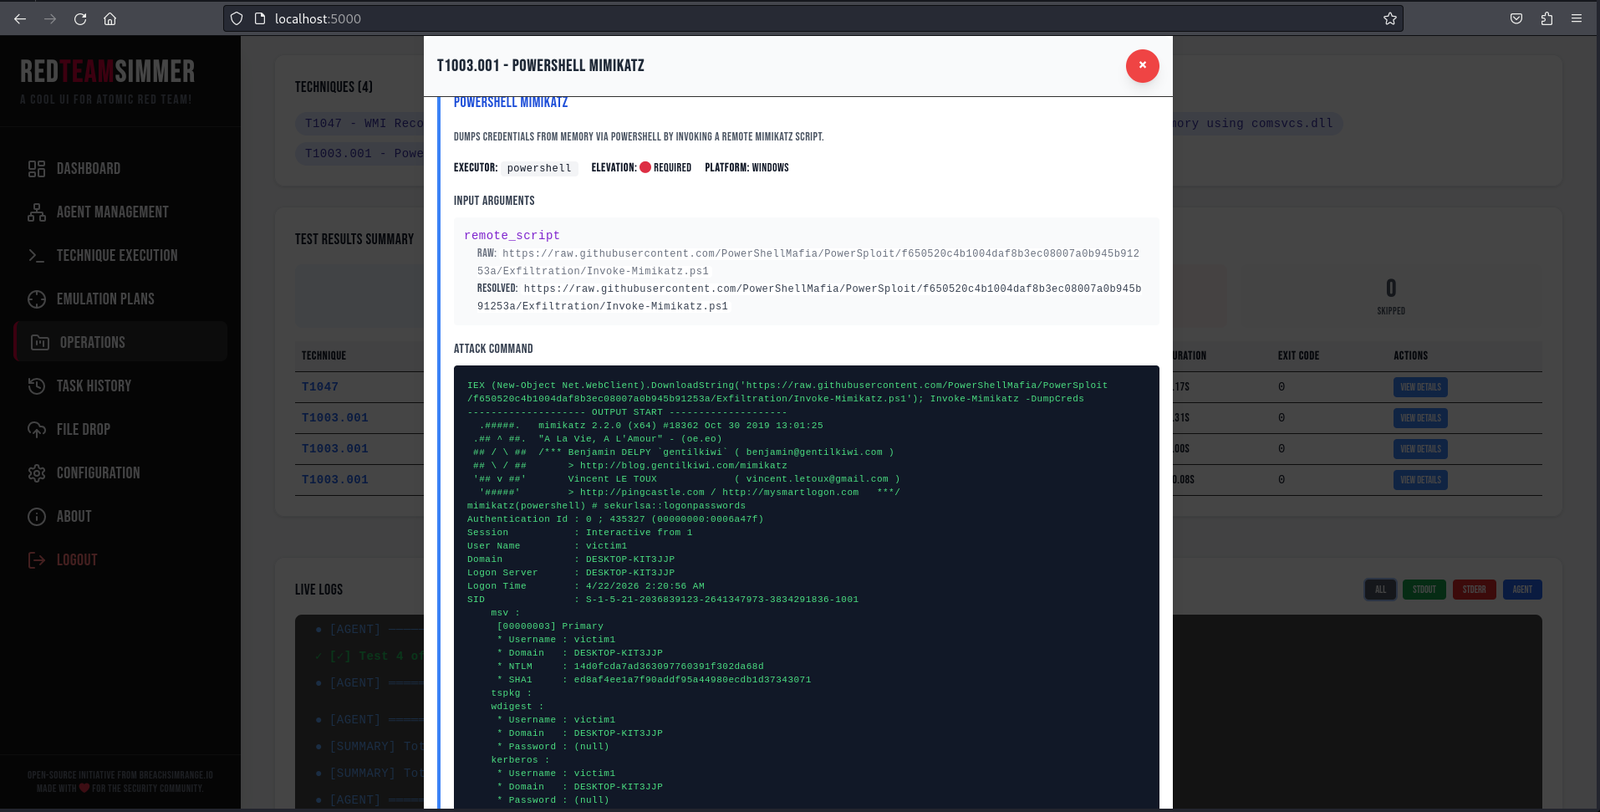 breachsimrange/redteamsimmer
웹 기반 적대자 에뮬레이션 플랫폼으로, Go 에이전트를 통해 Windows 엔드포인트 전반에서 Atomic Red Team 테스트를 오케스트레이션하며, MITRE ATT&CK 매핑, APT 에뮬레이션 계획, 탐지 규칙 상관관계 분석을 제공합니다.
 karmanya03/overthrone
LDAP/SMB/Kerberos 열거, 공격 그래프 경로 탐색, Kerberoasting, NTLM 릴레이, 티켓 위조, DCSync, 보고를 하나의 정적 바이너리로 제공하는 올-Rust Active Directory 익스플로잇 프레임워크.
 aipentest/cyberstrikeai
AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.
 vxcontrol/pentagi
복잡한 침투 테스트 작업을 수행할 수 있는 완전 자율 AI 에이전트 시스템
 rapid7/metasploit-payloads
다양한 Metasploit Framework 페이로드를 위한 통합 저장소
 lame-projects/stratum-c2
클라우드 데드드롭 C2 프레임워크 — RSA-4096 + AES-256-GCM, 5개 클라우드 제공자, Rust 전용 에이전트, P2P 메시, 지속성 엔진, 자격 증명 수집
 securecodebox/securecodebox
쿠버네티스 네이티브 보안 스캐닝 오케스트레이터로, 여러 오픈소스 스캐너를 CI/CD 파이프라인에 통합하여 지속적인 취약점 탐지를 자동화합니다.
 mythicagents/medusa
동적 함수 로딩, SOCKS5 프록시, 파일 작업, 셸코드 주입, macOS/Windows 포스트 익스플로잇 모듈을 갖춘 Mythic용 크로스플랫폼 C2 에이전트.
 kalilinux/nethunter/build-scripts/kali-nethunter-installer
플래시 가능한 설치 프로그램 ZIP을 빌드하여 Android에 모바일 침투 테스트 환경을 배포합니다. 여기에는 커널 부트 패칭, rootfs 통합, TWRP/Magisk 플래싱 지원이 포함됩니다.
 jolovicdev/hayduk
그래픽 기반 공격 관리 콘솔 for Metasploit: 단일 Go 바이너리와 브라우저 UI로 제공되는 Armitage의 계보. 실시간 네트워크 토폴로지, 캠페인 워크플로우, Hail Mary, 세션, 보고서 내보내기, 팀 모드를 지원합니다.
 agampreet-singh/redroot
RedRoot is a Python-based, CLI-driven offensive security framework that brings essential red teaming tools into one unified terminal environment.…
 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2용 서버리스 C2 전송 플러그인으로, AWS Lambda + DynamoDB를 릴레이 인프라로 사용합니다.
 qyvora/qyvora-toha3ee
Go 기반 네트워크 공격 및 MITM 프레임워크로, 승인된 침투 테스트, 네트워크 정찰, 트래픽 가로채기, 무선 보안 테스트, 레이어 2/3/7 공격 연구를 위한 도구입니다.








