STRIDE GPT는 대규모 언어 모델(LLM)을 활용하여 STRIDE 방법론을 기반으로 주어진 애플리케이션에 대한 위협 모델과 공격 트리를 생성하는 AI 기반 위협 모델링 도구입니다. 사용자는 애플리케이션 유형, 인증 방법, 그리고 애플리케이션이 인터넷에 노출되어 있는지 또는 민감한 데이터를 처리하는지 여부와 같은 애플리케이션 세부 정보를 제공합니다. 그러면 모델은 제공된 정보를 기반으로 출력을 생성합니다.
목차
프로젝트 후원
STRIDE GPT가 유용하다고 생각하신다면 프로젝트 후원을 고려해 주세요:
- ⭐ GitHub에서 저장소에 별을 눌러 더 많은 사람들이 이 도구를 발견할 수 있도록 도와주세요
- ☕ 커피 한 잔 사주기로 지속적인 개발과 유지보수를 후원해 주세요
기능
- 에이전트 기반 코드베이스 분석: CLI를 코드베이스에 지정하면 자율적이고 심층적인 STRIDE 위협 모델을 생성합니다. 에이전트가 계획을 세우고, 탐색하며, 하위 시스템 전반의 발견 사항을 종합합니다
- CLI 및 대화형 REPL: 탭 완성, 히스토리, 실시간 진행 상황을 갖춘 완전한 기능의 터미널 환경 — 브라우저가 필요 없습니다
- 간단하고 사용자 친화적인 Streamlit 웹 인터페이스
- STRIDE 방법론에 기반한 위협 모델 생성
- 에이전트 AI 지원: OWASP Top 10 for Agentic Applications(ASI) 통합을 통한 에이전트 AI 시스템용 특화 위협 모델링
- 생성형 AI 지원: OWASP LLM Top 10 통합을 통한 GenAI 애플리케이션용 위협 모델링
- MITRE ATT&CK 및 ATLAS 매핑: 위협에 표준화된 적대자 기법 ID가 주석으로 표시됩니다(전통적인 인프라 공격에는 MITRE ATT&CK Enterprise, ML/LLM 특화 공격에는 ATLAS) — markdown에서는 열로, HTML에서는 링크된 pill로, SARIF에서는
mitre_attack 속성으로 표시됩니다
- 아키텍처 패턴 감지: 애플리케이션 설명으로부터 RAG 파이프라인, 멀티 에이전트 시스템, 코드 실행 환경, 도구 생태계 등을 자동으로 감지합니다(CSA MAESTRO에서 영감을 받음)
- 내장 draw.io 다이어그램 편집기: 통합된 diagrams.net 편집기를 사용하여 STRIDE-GPT 내에서 직접 아키텍처 다이어그램을 생성하고 편집할 수 있습니다 — 외부 도구가 필요 없습니다. 다이어그램은 XML로 파싱되어 컴포넌트, 연결, 신뢰 경계를 추출하며, 이는 이미지 분석만 사용할 때보다 위협 모델 생성에 훨씬 풍부한 컨텍스트를 제공합니다. 기존 이미지 업로드 워크플로는 변경되지 않았습니다. 기본적으로 편집기는 호스팅된
embed.diagrams.net에서 로드됩니다. 자체 호스팅 또는 에어갭 배포의 경우 STRIDE_GPT_DRAWIO_URL 환경 변수를 통해 자체 draw.io를 지정할 수 있습니다
- 멀티모달: 지원되는 모든 비전 지원 모델에서 아키텍처 다이어그램, 순서도 등을 위협 모델링 입력으로 사용할 수 있습니다
- 데이터 흐름 다이어그램: 애플리케이션 설명으로부터 DFD를 생성하거나(또는 업로드된 DFD 이미지를 파싱하거나), Mermaid 소스를 실시간으로 편집하고, 확정된 다이어그램을 권위 있는 시스템 모델로 위협 모델 및 공격 트리 프롬프트에 다시 제공합니다. CLI
/analyze도 발견 사항과 함께 시스템 수준 DFD를 출력합니다
- 가능한 공격 경로를 열거하는 공격 트리 생성
- 식별된 위협에 대한 가능한 완화 조치 제안
- 식별된 위협에 대한 DREAD 위험 점수 산정 지원
- 식별된 위협에 기반한 Gherkin 테스트 케이스 생성
- 포괄적인 위협 모델링을 위한 GitHub 리포지토리 분석(GitHub Enterprise 지원 포함)
- 다양한 출력 형식: Markdown, JSON, SARIF(GitHub, GitLab, Azure DevOps, IDE로 가져오기 가능), 그리고 이해관계자와 공유하기 위한 자체 포함 HTML 뷰
- 현재 모델 지원(OpenAI GPT-6 시리즈, Anthropic Claude Opus 5.5 및 4.8, 기본적으로 thinking이 켜진 Google Gemini 3.x)
- LiteLLM을 통한 포괄적인 LLM 제공자 지원: OpenAI, Anthropic, Google AI, Mistral, Groq, DeepSeek, 그리고 LM Studio Server를 통한 로컬 호스팅
- 데이터 저장 없음; 애플리케이션 세부 정보는 저장되지 않습니다
- 손쉬운 배포를 위한 Docker 컨테이너 이미지로 제공
- 안전한 구성을 위한 환경 변수 지원
엔터프라이즈 배포
조직에 맞게 STRIDE-GPT를 커스터마이징하고 싶으신가요? 포괄적인 운영화 가이드를 확인하여 다음 방법을 알아보세요:
- 🎯 조직의 보안 통제 및 표준 주입
- 📋 규정 준수 요구 사항에 맞게 위협 모델 커스터마이징
- 🔧 STRIDE-GPT를 포크하여 내부에 배포
- 📊 환경에 특화된 컨텍스트 인식의 실행 가능한 위협 모델 확보
이 가이드에는 팀 전반에 걸쳐 AI 기반 위협 모델링을 확장하려는 조직을 위한 단계별 지침, 코드 예제, 배포 패턴이 포함되어 있습니다.
Open Security Summit 발표
2024년 1월, 저는 Open Security Summit에서 STRIDE GPT에 관한 발표를 했습니다. 발표 중에 프로젝트의 시작, 핵심 기능, 최근 업데이트, 그리고 몇 가지 향후 계획에 대해 논의했습니다. 전체 발표는 아래에서 시청하실 수 있습니다:
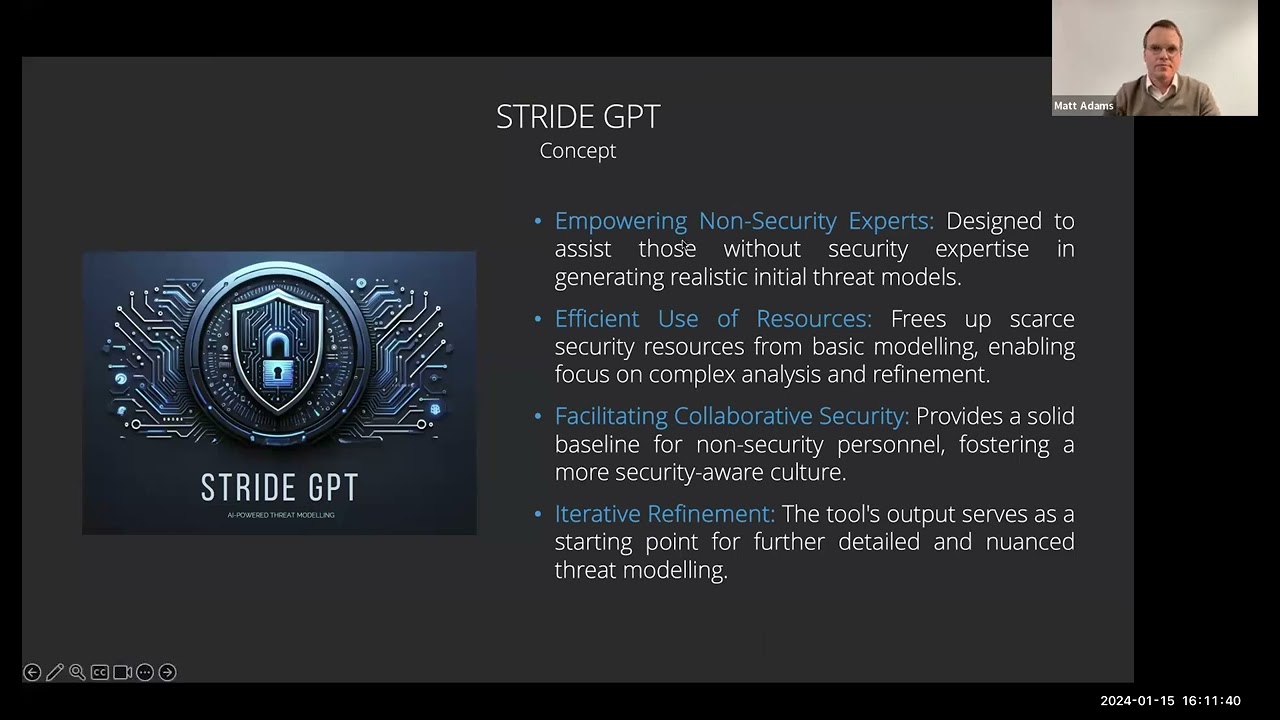
이 영상은 STRIDE GPT가 어떻게 작동하는지, 그리고 위협 모델링을 개선하는 데 어떻게 사용될 수 있는지 이해하는 데 관심이 있는 모든 분께 훌륭한 자료입니다.
변경 로그
버전 0.21 (최신)
- 새로 설치가 다시 작동합니다 (#330, #283, #334): litellm 1.106.0부터 모든 도구 호출 요청이
mcp를 임포트하므로, 깨끗한 pip install stride-gpt가 첫 번째 하위 시스템에서 실패했습니다. 이제 STRIDE-GPT는 litellm[mcp]에 의존합니다. CI와 릴리스 워크플로는 빌드된 wheel을 빈 환경에 설치하고, PyPI에 도달하기 전에 스모크 테스트를 수행합니다.
- 계획 및 예산 (#226, #306, #264, #271, #175, #300): 플래너가 모든 핵심 파일을 찾아 코드베이스를 배포 가능한 서비스로 분할합니다. 각 서비스는 해당 코드를 소유한 워커에 의해서만 분석되므로, 동일한 코드가 여러 하위 시스템에서 보고되지 않습니다.
--max-llm-calls와 --max-tool-calls는 이제 각 하위 시스템을 제한하며, 이전에는 전체 실행을 제한하여 이후 하위 시스템이 누락될 수 있었습니다. 중간에 중단된 하위 시스템은 unfinished로 기록되고 실행은 partial로 표시됩니다. 이전에는 completed로 기록되었습니다.
- 위협 ID 및 종합 (#209, #212, #251, #252, #265, #225): 모든 위협에는 안정적인 ID가 있습니다. 종합은 시스템적 관찰을 요약하는 하위 시스템 위협에 연결하거나, 하위 시스템 간의 연쇄와 같이 증거를 검증해야 하는 창발적 위협을 보고합니다. 종합이 실패해도 하위 시스템의 발견 사항은 유지됩니다. 토큰 사용량은 캐시 적중을 별도로 집계합니다.
- 오류 및 재개 (#258, #262, #297, #303, #305): 속도 제한과 서버 오류는 재시도됩니다. 그래도 실패하는 실행은 공급자의 메시지를 인용하는 한 줄과 함께 0이 아닌 종료 코드로 끝나며, 아무것도 분석되지 않은 실행도 마찬가지입니다. 재개는 동일한 저장소 내 다른 디렉터리의 체크포인트를 거부하며, Ctrl-C는 실행을 재개하는 명령을 출력합니다. 소규모 수정으로
-o 디렉터리, REPL 플래그, /quick 참조 카드, 빠른 보고서 이름, 모델 출력의 마크업이 포함됩니다.
- 모델, 프롬프트 및 웹 UI (#245, #324, #328, #276, #294, #326): Claude Sonnet 5.5와 Haiku 5.5가 Sonnet 5와 Haiku 4.5를 대체하고, Anthropic 예산 사고가 제거되었으며, DeepSeek 계획이 다시 작동합니다. 프롬프트는 각 외부 서비스를 시스템의 신뢰 경계 외부로 취급합니다. 이제 모든 웹 UI 탭이 공급자에 구애받지 않는 단일 호출을 수행하며, 생성된 DFD가 편집기에 표시됩니다.
- 공급망: 9개의 종속성에 대해 보안 하한이 상향되었습니다. Lockfile 해석은 5일 미만의 릴리스를 건너뛰며, 사용되지 않는
anthropic 및 groq SDK가 웹 추가 기능에서 제거되었습니다.
업그레이드: 0.20에서 작성된 체크포인트는 재개되지 않습니다. 예산 사고가 제거되면서 구성 해시가 변경되었기 때문입니다. 해당 실행은 다시 시작하십시오. 발견 사항 파일은 더 이상 skipped 결과를 사용하지 않습니다.
버전 0.20

 mrwadams/stride-gpt

