
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
 0xdak/cve-2026-69098_exploit
LLM 연결 확인 과정의 안전하지 않은 YAML 역직렬화를 대상으로 하는 인증되지 않은 원격 코드 실행 익스플로잇으로, 노출된 Gradio API를 통해 임의 명령 실행 및 리버스 셸을 지원합니다.
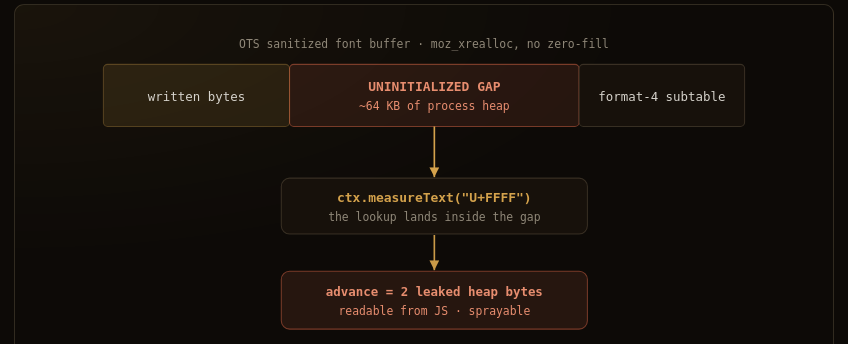 defineid/palimpsest
CVE-2026-74945, 조작된 웹 폰트를 통한 초기화되지 않은 힙 정보 노출 (sec-high)
 0xdak/cve-2026-52680_exploit
Apache Kyuubi 경로 탐색(CVE-2026-52680) 익스플로잇으로, profile.d 셸 스크립트를 통해 인증 없는 임의 파일 쓰기 및 코드 실행을 달성합니다.
 heltonpojo/cve-2025-32432
Go로 작성된 Craft CMS용 사전 인증 RCE 익스플로잇입니다. 세션/CSRF 토큰을 획득하고, PHP 세션을 오염시킨 후, 역직렬화를 트리거하여 명령 실행 또는 리버스 셸을 수행합니다.
 dynamo2k1/cve-2026-33017
CVE-2026-33017에 대한 PoC 익스플로잇: 악성 Python Custom Component 주입을 통한 Langflow의 인증되지 않은 원격 코드 실행, 내장 리버스 셸 리스너 포함.
 nvk0x/cve-2022-1388-exploit
익스플로잇 PoC
 darses/cve-2026-50522
마이크로소프트 SharePoint CVE-2026-50522
 0xdak/cve-2025-71389_exploit
Python 익스플로잇: Cal.com의 인증되지 않은 RCE (CVE-2025-71389)를 React Server Components 역직렬화를 통해 악용합니다. 단일 요청으로 명령 실행 또는 리버스 셸을 얻을 수 있습니다.
 tr3m0x/cve-2019-25065-poc
CVE-2019-25065 exploit
 l41kaa/cve-2023-33733-exploit-poc
CVE-2023-33733을 대상으로 하는 웹 애플리케이션용 Python 익스플로잇 스크립트. 침투 테스트 및 CTF 환경을 위해 인증, 세션 추출 및 리버스 셸 전달을 자동화합니다.
 pizza-power/golang-cve-2021-22205-poc
Golang으로 작성된 CVE-2021-22205 Gitlab RCE POC
 v3cn4x00/poc-cve-2025-66034
fontTools varLib의 경로 탐색(path traversal)과 XML 주입(XML injection)을 연쇄적으로 활용하여 악성 .designspace 파일 업로드를 통해 인증되지 않은 원격 코드 실행을 달성하는 CVE-2025-66034 자동화 익스플로잇.
 cypherhippie/cve-2026-34486---unauthenticated-rce-via-java-deserialization
Apache Tomcat Tribes 클러스터링에서 EncryptInterceptor의 fail-open 우회로 Java 역직렬화를 통한 비인증 RCE(원격 코드 실행)가 발생합니다.
 ianxtianxt/ysoserial.net
.NET 역직렬화 페이로드를 생성하여 안전하지 않은 역직렬화 취약점을 악용합니다. 침투 테스터가 보안 제어를 검증하는 데 도움을 줍니다.
 mrr0b0t19/cve-2023-41064
교육용 테스트 및 취약점 분석을 위해 CVE-2023-41064를 트리거하는 조작된 WebP 파일을 생성하는 Python 스크립트입니다.
 rootxn/cve-2026-12793
JetFormBuilder <= 3.6.2의 CVE-2026-12793에 대한 Python PoC: 인증되지 않은 권한 상승으로 이어지는 플러그인 업로드 및 원격 코드 실행, 검사 및 대량 스캔 모드 포함.
 maxprog-svg/cve-2026-55040-mass-exploit
CVE-2026-55040(Microsoft SharePoint)용 익스플로잇으로, 알고리즘 none, 취약한 HS256 시크릿, RS256 치환을 통해 JWT 토큰을 위조하여 사용자를 가장하며, 대량 공격 모드를 포함합니다.
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
CVE-2026-23009에 대한 개념 증명(PoC)으로, pynetdicom을 사용해 취약한 PACS 서버에 인증 없이 DICOM 이미지를 주입하는 방법을 시연하며, 시뮬레이션된 C-STORE SCP와 익스플로잇 스크립트를 포함합니다.








