
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
 tausifzaman/cve-2026-3844
CVE-2026-3844에 대한 PoC 익스플로잇으로, WordPress Breeze 플러그인에서 인증되지 않은 파일 업로드를 허용하여 RCE(원격 코드 실행)로 이어지는 치명적인 취약점입니다.
 ac8999/cve-2025-27636-rce-in-apache-camel
CVE-2025-27636을 악용하는 Python PoC로, Apache Camel 헤더 주입 RCE를 이용하며 명령 실행, 파일 읽기, 리버스 셸 페이로드를 지원합니다.
 xen0bit/cve-2022-37434_poc
당신은 그렇지 않다고 생각하지만 실제로는 그렇습니다
 mrmtwoj/cve-2025-2005
WordPress FEUP 임의 파일 업로드 익스플로잇 (CVE-2025-2005)
 mohwahyudi/poc-cve-2026-64638-
DOM 클로버링, REST JSONP/SOME 및 플러그인 업로드를 통한 WordPress 사전 인증 XSS에서 RCE로 이어지는 PoC 익스플로잇 체인으로, Docker 랩 검증과 인터랙티브 셸을 포함합니다.
 0xdak/cve-2026-53595_exploit
CVE-2026-53595(익명 계정 탈취)와 CVE-2026-53593(.pht 업로드)을 연쇄적으로 활용하는 익스플로잇 스크립트로, FreeScout 헬프데스크 소프트웨어에서 인증 없이 원격 코드 실행을 수행합니다.
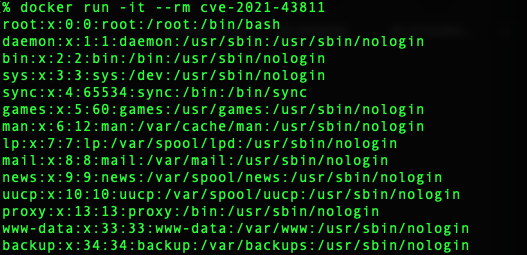 s-index/cve-2021-43811
awslabs/sockeye 안전하지 않은 YAML 로딩을 통한 코드 주입 CVE-2021-43811
 izzz0/cve-2023-27372-poc
Python 기반의 SPIP CMS에서 CVE-2023-27372를 탐지하기 위한 개념 증명(PoC) 코드입니다. 단일 또는 여러 URL을 스캔하여 취약점을 확인하고, 결과를 터미널이나 파일로 출력합니다.
 afaq1337/cve-2022-36200
CVE-2022-36200 PoC
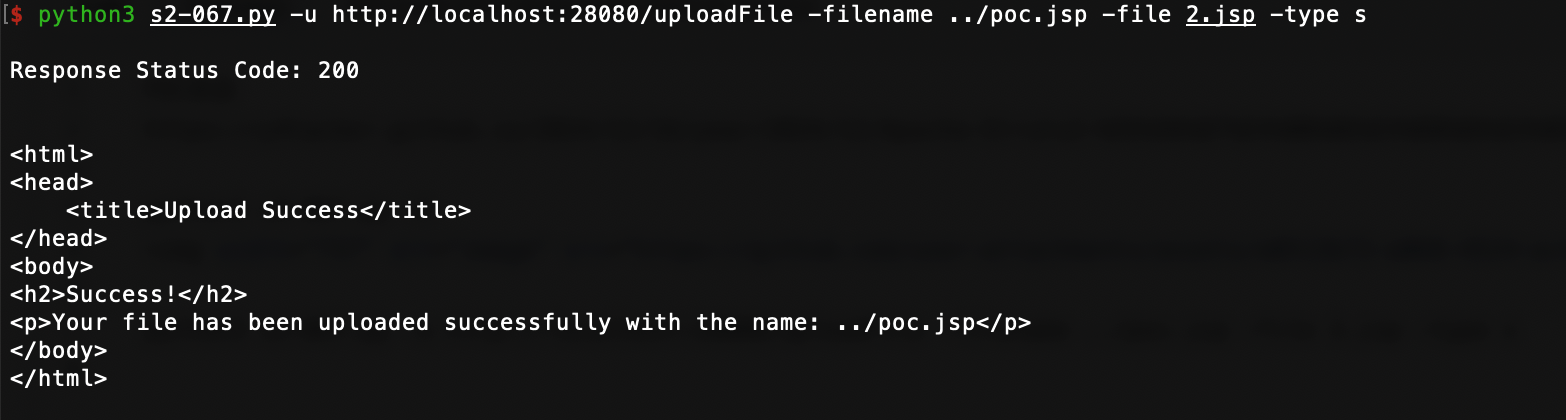 yangyanglo/cve-2024-53677
CVE-2024-53677 (S2-067)에 대한 개념 증명 익스플로잇으로, 조작된 파일명 파라미터를 통해 원격 코드 실행을 가능하게 하는 Apache Struts2 파일 업로드 로직 우회입니다.
 cillian-collins/cve-2025-55182
CVE-2025-55182에 대한 개념 증명 익스플로잇 스크립트
 krn966/cve-2023-6634
CVE-2023-6634
 vickyaryan7/text4shell-exploit
# CVE-2022-42889의 RCE를 악용하는 Python 스크립트
 gbuyssens/cve-2026-39987
0.23.0 이전 Marimo 익스플로잇. 웹소켓 엔드포인트(/terminal/ws)를 통한 Pre-Auth RCE 취약점.
 far00t01/cve-2026-59941
Dompdf: Denial of Service (DoS) via Resource Exhaustion using Oversized Image Bitmaps
 liaomilk/cve-2025-69212-for-myself
just record for myself
 moi404/cve-2026-22686-remotecodeexecution-rce-poc
CVE-2026-22686에 대한 개념 증명 익스플로잇 및 페이로드 생성기로, enclave-vm <2.7.0의 샌드박스 탈출을 이용해 임의 코드 실행 및 리버스 셸을 가능하게 합니다.
 ezramansor/cve-2025-32432-poc
CraftCMS의 원격 코드 실행(RCE) 취약점(CVE-2025-32432)에 대한 Go로 작성된 간단한 PoC입니다.








