
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천

 gryfman/dlpwn
블루투스 오디오 전송을 통해 은밀한 파일 유출을 수행하는 레드팀 도구로, 바이너리 데이터를 FLAC 신호로 인코딩하여 EDR, XDR 및 DLP 보안 시스템을 우회합니다.
 r3dxpl0it/secrep
SecRep은 유용한 침입, 침투 및 해킹 아카이브를 포함하는 저장소로, 도구 목록, 치트시트 및 페이로드를 제공합니다.
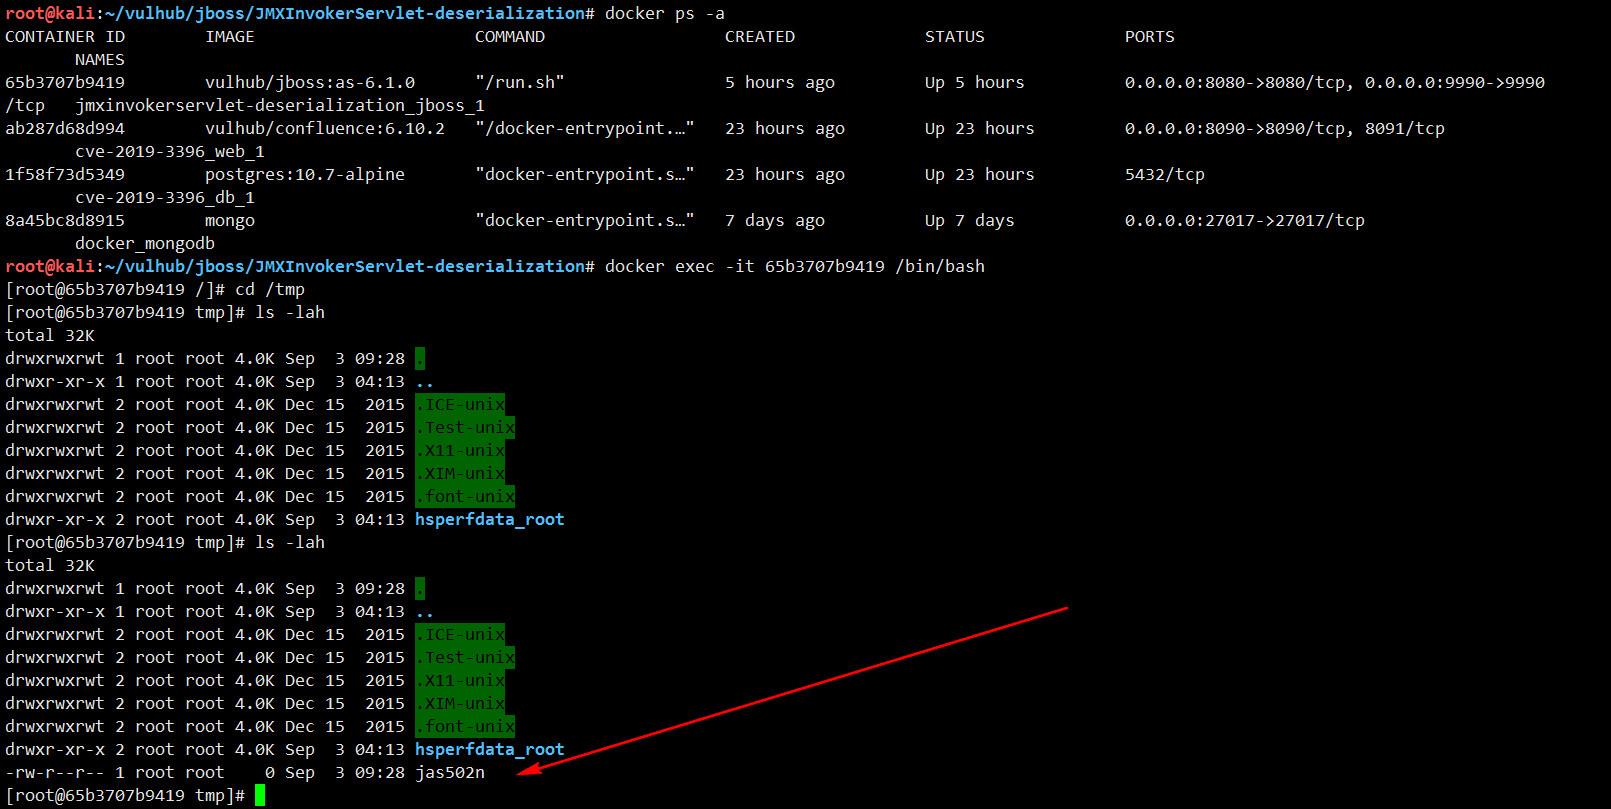 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
 ill-deed/cve-2025-34085-multi-target
다중 대상 비인증 RCE 스캐너, CVE-2025-34085 대상, WordPress Simple File List 플러그인에 영향을 미칩니다. 대규모 대상 집합에 걸쳐 PHP 웹쉘을 업로드, 이름 변경 및 트리거합니다.
 maskhe/cve-2020-2555
CVE-2020-2555
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce 취약점 대량 탐지 poc
 baguette168/nmg
Godzilla, Behinder, AntSword 클라이언트와 호환되는 매개변수화된 .NET 메모리 셸 페이로드(VPP, MVC 라우트, HttpListener)를 생성하여 레드 팀 테스트에 활용합니다.
 alt3kx/cve-2022-22965_poc
Spring Framework RCE (빠른 침투 테스트 메모)
 e1a/cve-2023-4596
CVE-2023-4596용 PoC 스크립트, 임의 파일 업로드를 통한 인증되지 않은 원격 명령 실행.
 ap0dexme0/cve-2023-34960
대규모 명령 주입 (Chamilo) 수행
 tiepologian/cve-2023-23397
Python으로 작성된 CVE-2023-23397에 대한 개념 증명
 watchtowrlabs/watchtowr-vs-commvault-preauth-rce-cve-2025-34028
CVE-2025-34028에 대한 개념 증명 익스플로잇, 악성 JSP 업로드를 통해 Commvault 웹 인터페이스에서 사전 인증된 원격 코드 실행을 보여줍니다.
 sfewer-r7/cve-2026-63077
인증되지 않은 JetBrains TeamCity 원격 코드 실행 (CVE-2026-63077)
 skimask1690/cve-2025-6218-poc
CVE-2025-6218에 대한 개념 증명(PoC)으로, WinRAR 7.11 이하 버전에서 아카이브 추출 경로의 부적절한 처리와 관련된 취약점을 악용하는 방법을 보여줍니다.
 zo1ro/cve-2019-2890
T3를 사용하는 WebLogic용 CVE-2019-2890 익스플로잇
 jbaines-r7/overkill
QNAP N-Day (아마도 CVE-2020-2509가 아님)
 watchtowrlabs/cve-2024-50623
Cleo 무제한 파일 업로드 및 다운로드 PoC (CVE-2024-50623)
 leadroyal/cve-2019-14540-exploit
CVE-2019-14540 익스플로잇








