
 #1
Custom payload crafting, obfuscation, AV evasion, and delivery mechanism tools.
Kitploit 추천
 kitsune-de/stealth_call
헤더 전용 Windows x64 간접 syscall 라이브러리. CRT 없음, IAT 없음, VEH 안티-BP, AMSI/ETW 우회, W^X 메모리, 호출별 동적 스텁.
 jelasin/cve-2026-42945
# CVE-2026-42945 개념 증명 익스플로잇 NGINX의 rewrite 모듈에서 발생하는 힙 버퍼 오버플로우로, 교차 요청 힙 펭 슈이(cross-request heap feng shui)를 통해 인증 없이 원격 코드 실행을 가능하게 하는 취약점입니다.
 akash0x00/zoneminder-1.29-1.30-rce-exploit
ZoneMinder 1.29/1.30 대상 인증 불필요 SQL 인젝션을 통한 RCE 익스플로잇 (CVE-2016-10204, EDB-41239). 단일 명령 SQLi에서 웹셸을 거쳐 리버스 셸로 이어지는 Python PoC.
 industri4l-h3ll-xpl0it3rs/cve-2026-33017-langflow-rce
CVE-2026-33017 익스플로잇 | by infrar3d
 bardlaudian/cve-2024-37054
MLflow REST API를 통해 등록된 모델을 오염시켜, 모델이 로드될 때 RCE를 트리거하는 악성 pickle을 삽입하는 개념 증명(Proof-of-concept).
 haitam-lazaar/libextractor-privesc
CVE-2026-100310에 대한 개념 증명으로, GNU libextractor ≤1.15에서 LIBEXTRACTOR_PREFIX 신뢰할 수 없는 검색 경로를 통한 로컬 권한 상승 취약점이며, 익스플로잇 코드와 패치 분석을 포함합니다.
 tralsesec/cve-2023-20052
CVE-2023-20052(ClamAV DMG XML 엔티티 확장)에 대한 독립형 개념 증명 익스플로잇 및 실행 하네스입니다.
 ull0a/msrmapper
Windows x64용 수동 커널 드라이버 매퍼로, Lenovo의 LnvMSRIO.sys에 있는 CVE-2025-8061을 악용하여 BYOVD 공격을 수행하고 PE64 드라이버를 링 0에 매핑합니다.
 murataydemir/cve-2021-22123
[CVE-2021-22123] Fortinet FortiWeb 인증된 OS 명령 주입
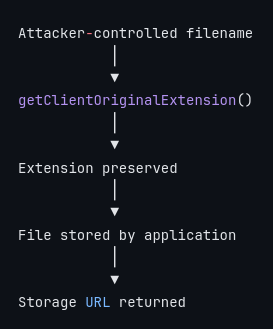 ish3ng0m4/cve-2026-38526-krayincrm
Authenticated Arbitrary File Upload leading to Remote Code Execution Technical analysis and controlled reproduction of CVE-2026-38526 in Webkul…
 bardlaudian/cve-2018-9276
CVE-2018-9276 — PRTG Network Monitor < 18.2.39 인증된 RCE. 교육 목적 및 승인된 침투 테스트 전용입니다.
 symbolexe/cve-2024-6387
CVE-2024-6387용 SSH 익스플로잇: glibc 기반 Linux 시스템에서 OpenSSH 서버의 RCE(원격 코드 실행)
 bombobombone/cve-2026-103441
CVE-2026-103441에 대한 로컬 개념 증명 및 정제된 보고서로, MediaWiki action=parse API의 PHP 객체 주입 취약점으로 가젯 체인을 통해 RCE에 도달할 수 있습니다.
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Windows용 CVE-2019-11707 개념 증명 익스플로잇 체인으로, Firefox IonMonkey 타입 혼동 취약점을 이용해 브라우저 RCE와 샌드박스 탈출을 결합하여 SYSTEM 권한을 획득합니다.
 norrismw/cve-2020-9047
CVE-2020-9047을 대상으로 하는 Python 익스플로잇으로, exacqVision Web Service를 공격합니다. Windows/Linux 페이로드 전달, 원격 명령 실행, CHECK 모드를 통한 취약점 핑거프린팅을 지원합니다.
 pwnhacker0x18/ios-kernel-crash
CVE-2018-4407-메모리 손상(Memory Corruption) 익스플로잇
 doublemice/cve-2018-4013
TALOS-2018-0684/cve-2018-4013 poc
 rushikesh-a-bhujbal/cve-2011-2523
Python으로 처음부터 익스플로잇 개발. Metasploit 없음. 프레임워크 없음. 승인된 랩 대상에 대한 실제 CVE의 원시 소켓 수준 구현.








