
 #1
Custom payload crafting, obfuscation, AV evasion, and delivery mechanism tools.
Kitploit 추천

 enelg52/kittystager
KittyStager는 간단한 stage 0 C2입니다. 이는 셸코드를 호스팅하는 웹 서버와 kitten이라는 임플란트로 구성됩니다. 이 프로젝트의 목적은 웹 서버와 여러 kitten을 보유하고 이를 모든 셸코드와 함께 사용할 수 있도록 하는 것입니다.
 dsnezhkov/zombieant
Zombie Ant Farm: 리눅스 EDR 우회를 위한 원시 도구와 공격적 도구
 gpoulios/ropinjector
ROP 인코딩된 셸코드들을 PE 파일에 패칭하기
 namazso/linux_injector
x64 Linux용 간단한 ptrace 없는 공유 라이브러리 인젝터
 pietroborrello/customprocessingunit
CPU 마이크로코드를 위한 최초의 분석 프레임워크
 horizon3ai/cve-2023-34362
CVE-2023-34362에 대한 개념 증명 익스플로잇으로, SQL 인젝션을 악용하여 sysadmin API 토큰을 획득하고 역직렬화를 통해 MOVEit Transfer에서 원격 코드 실행을 수행합니다.
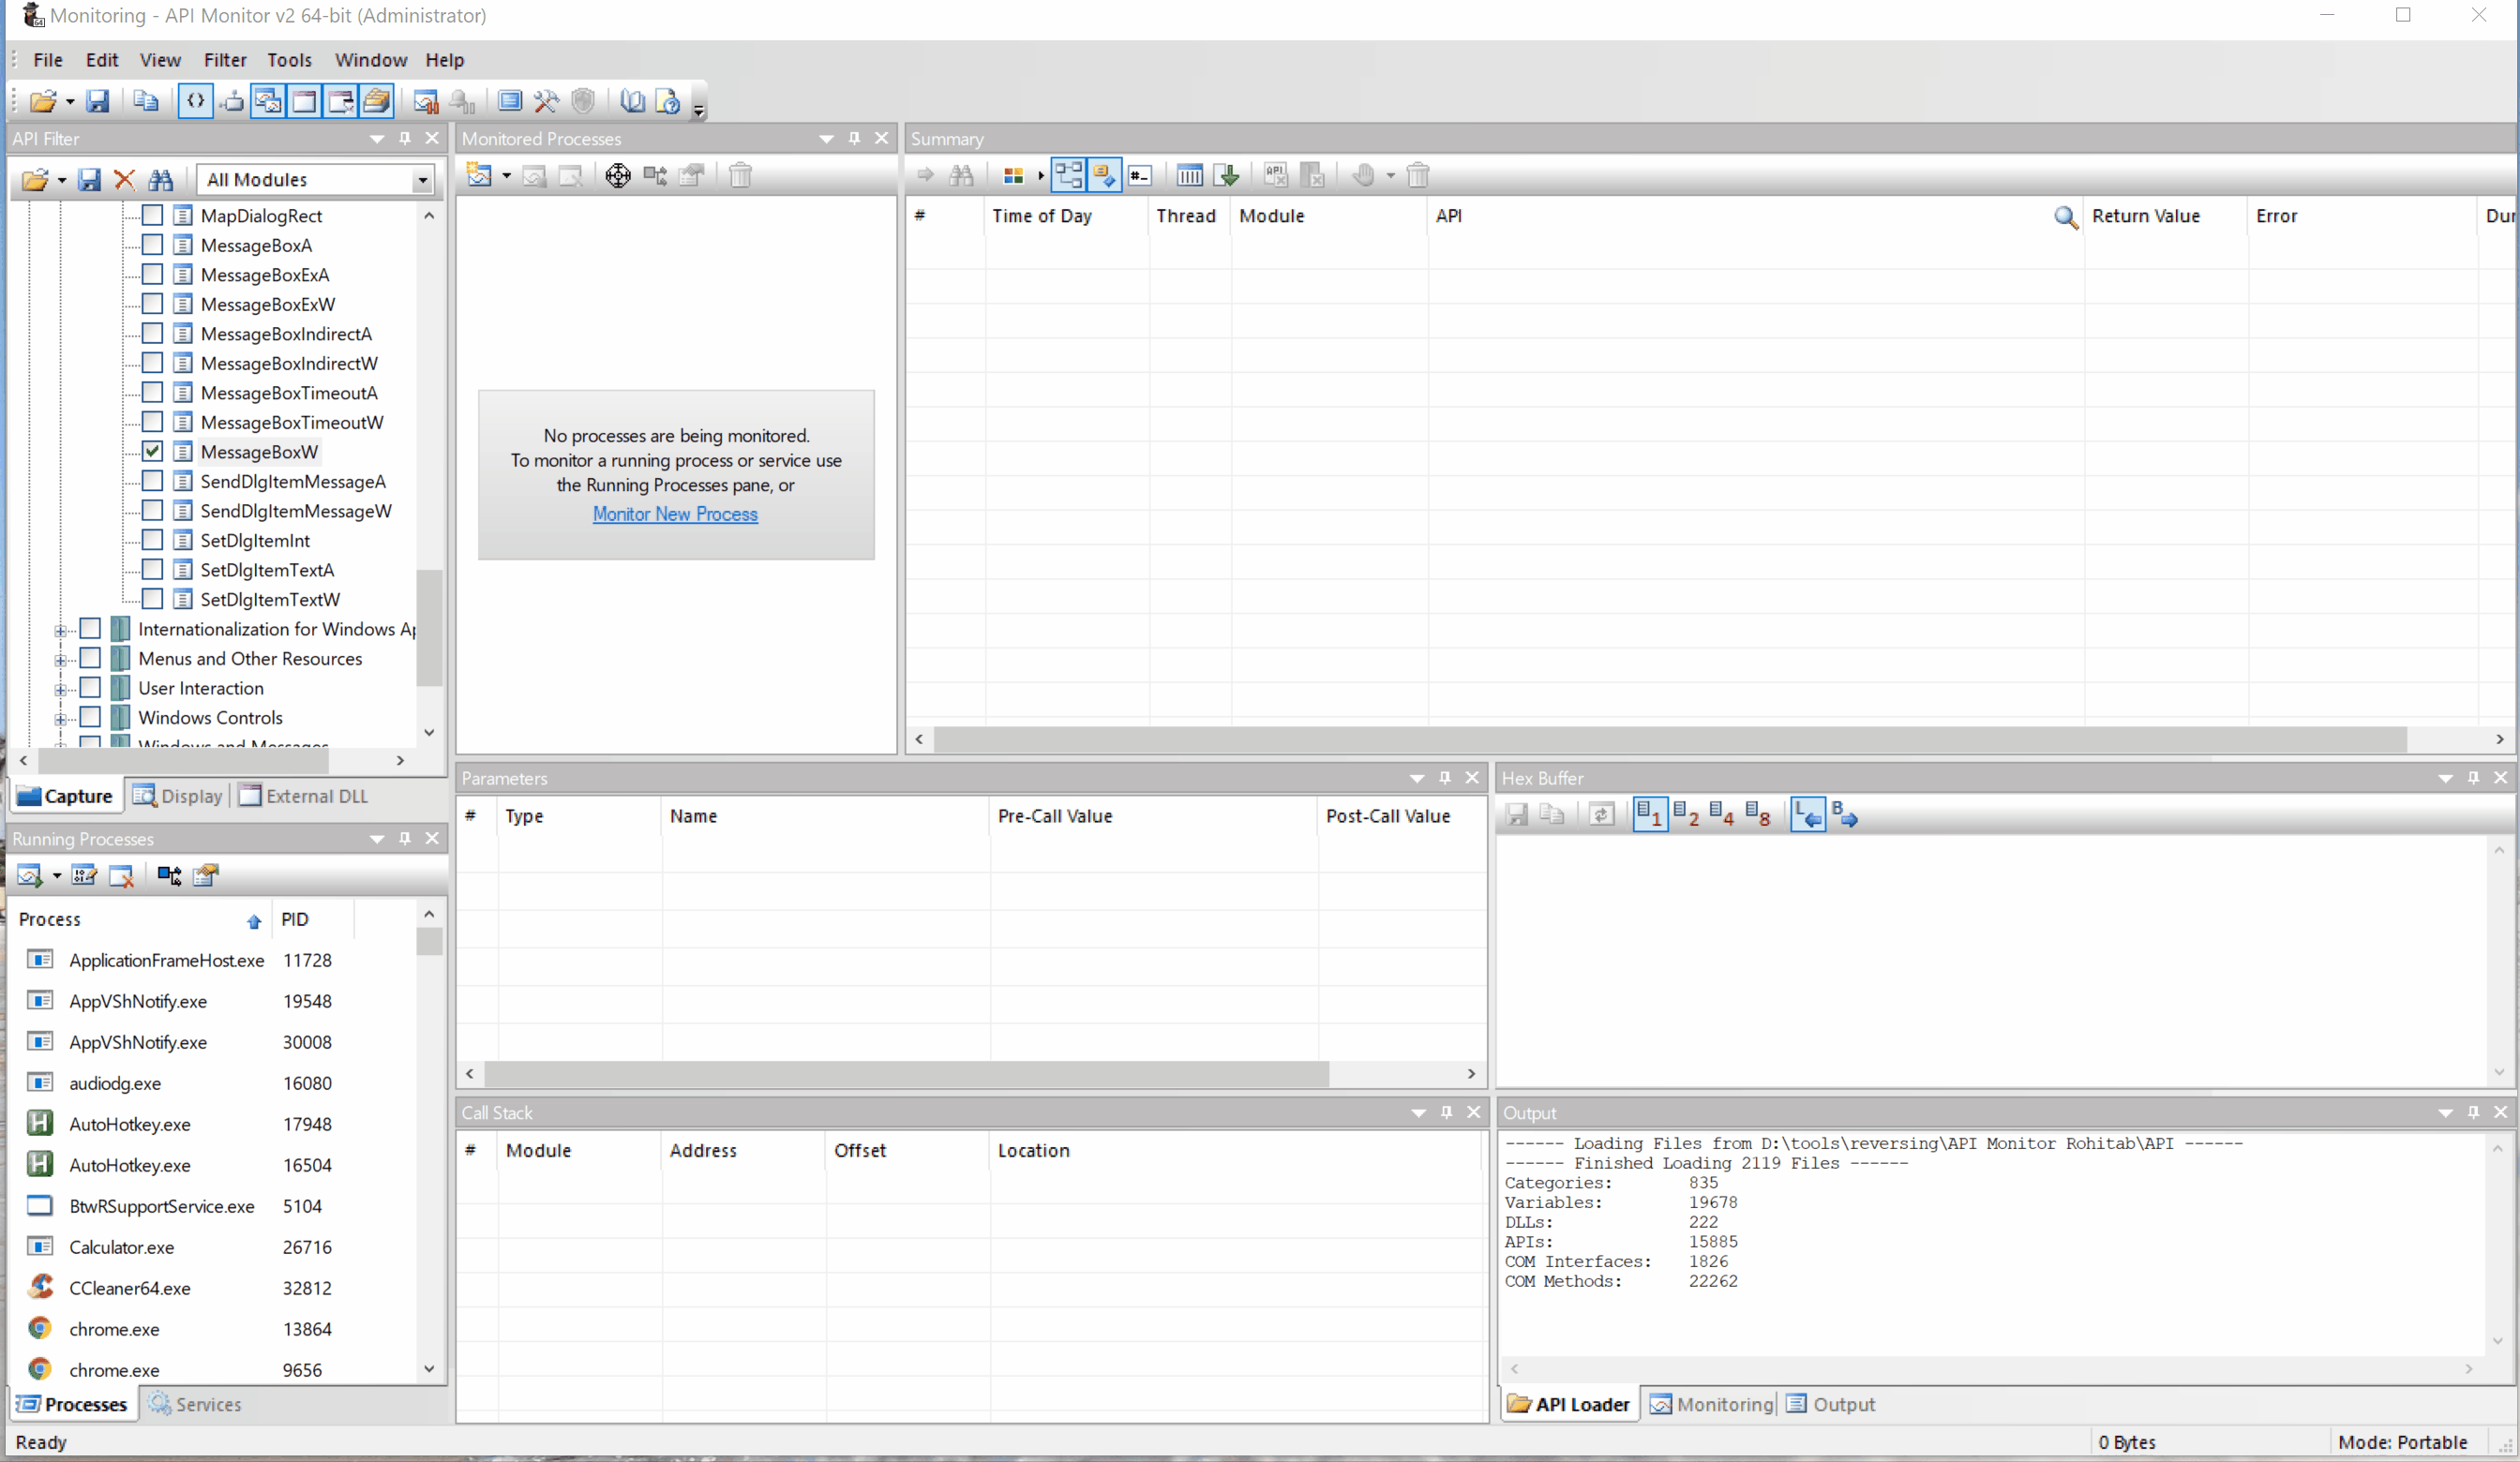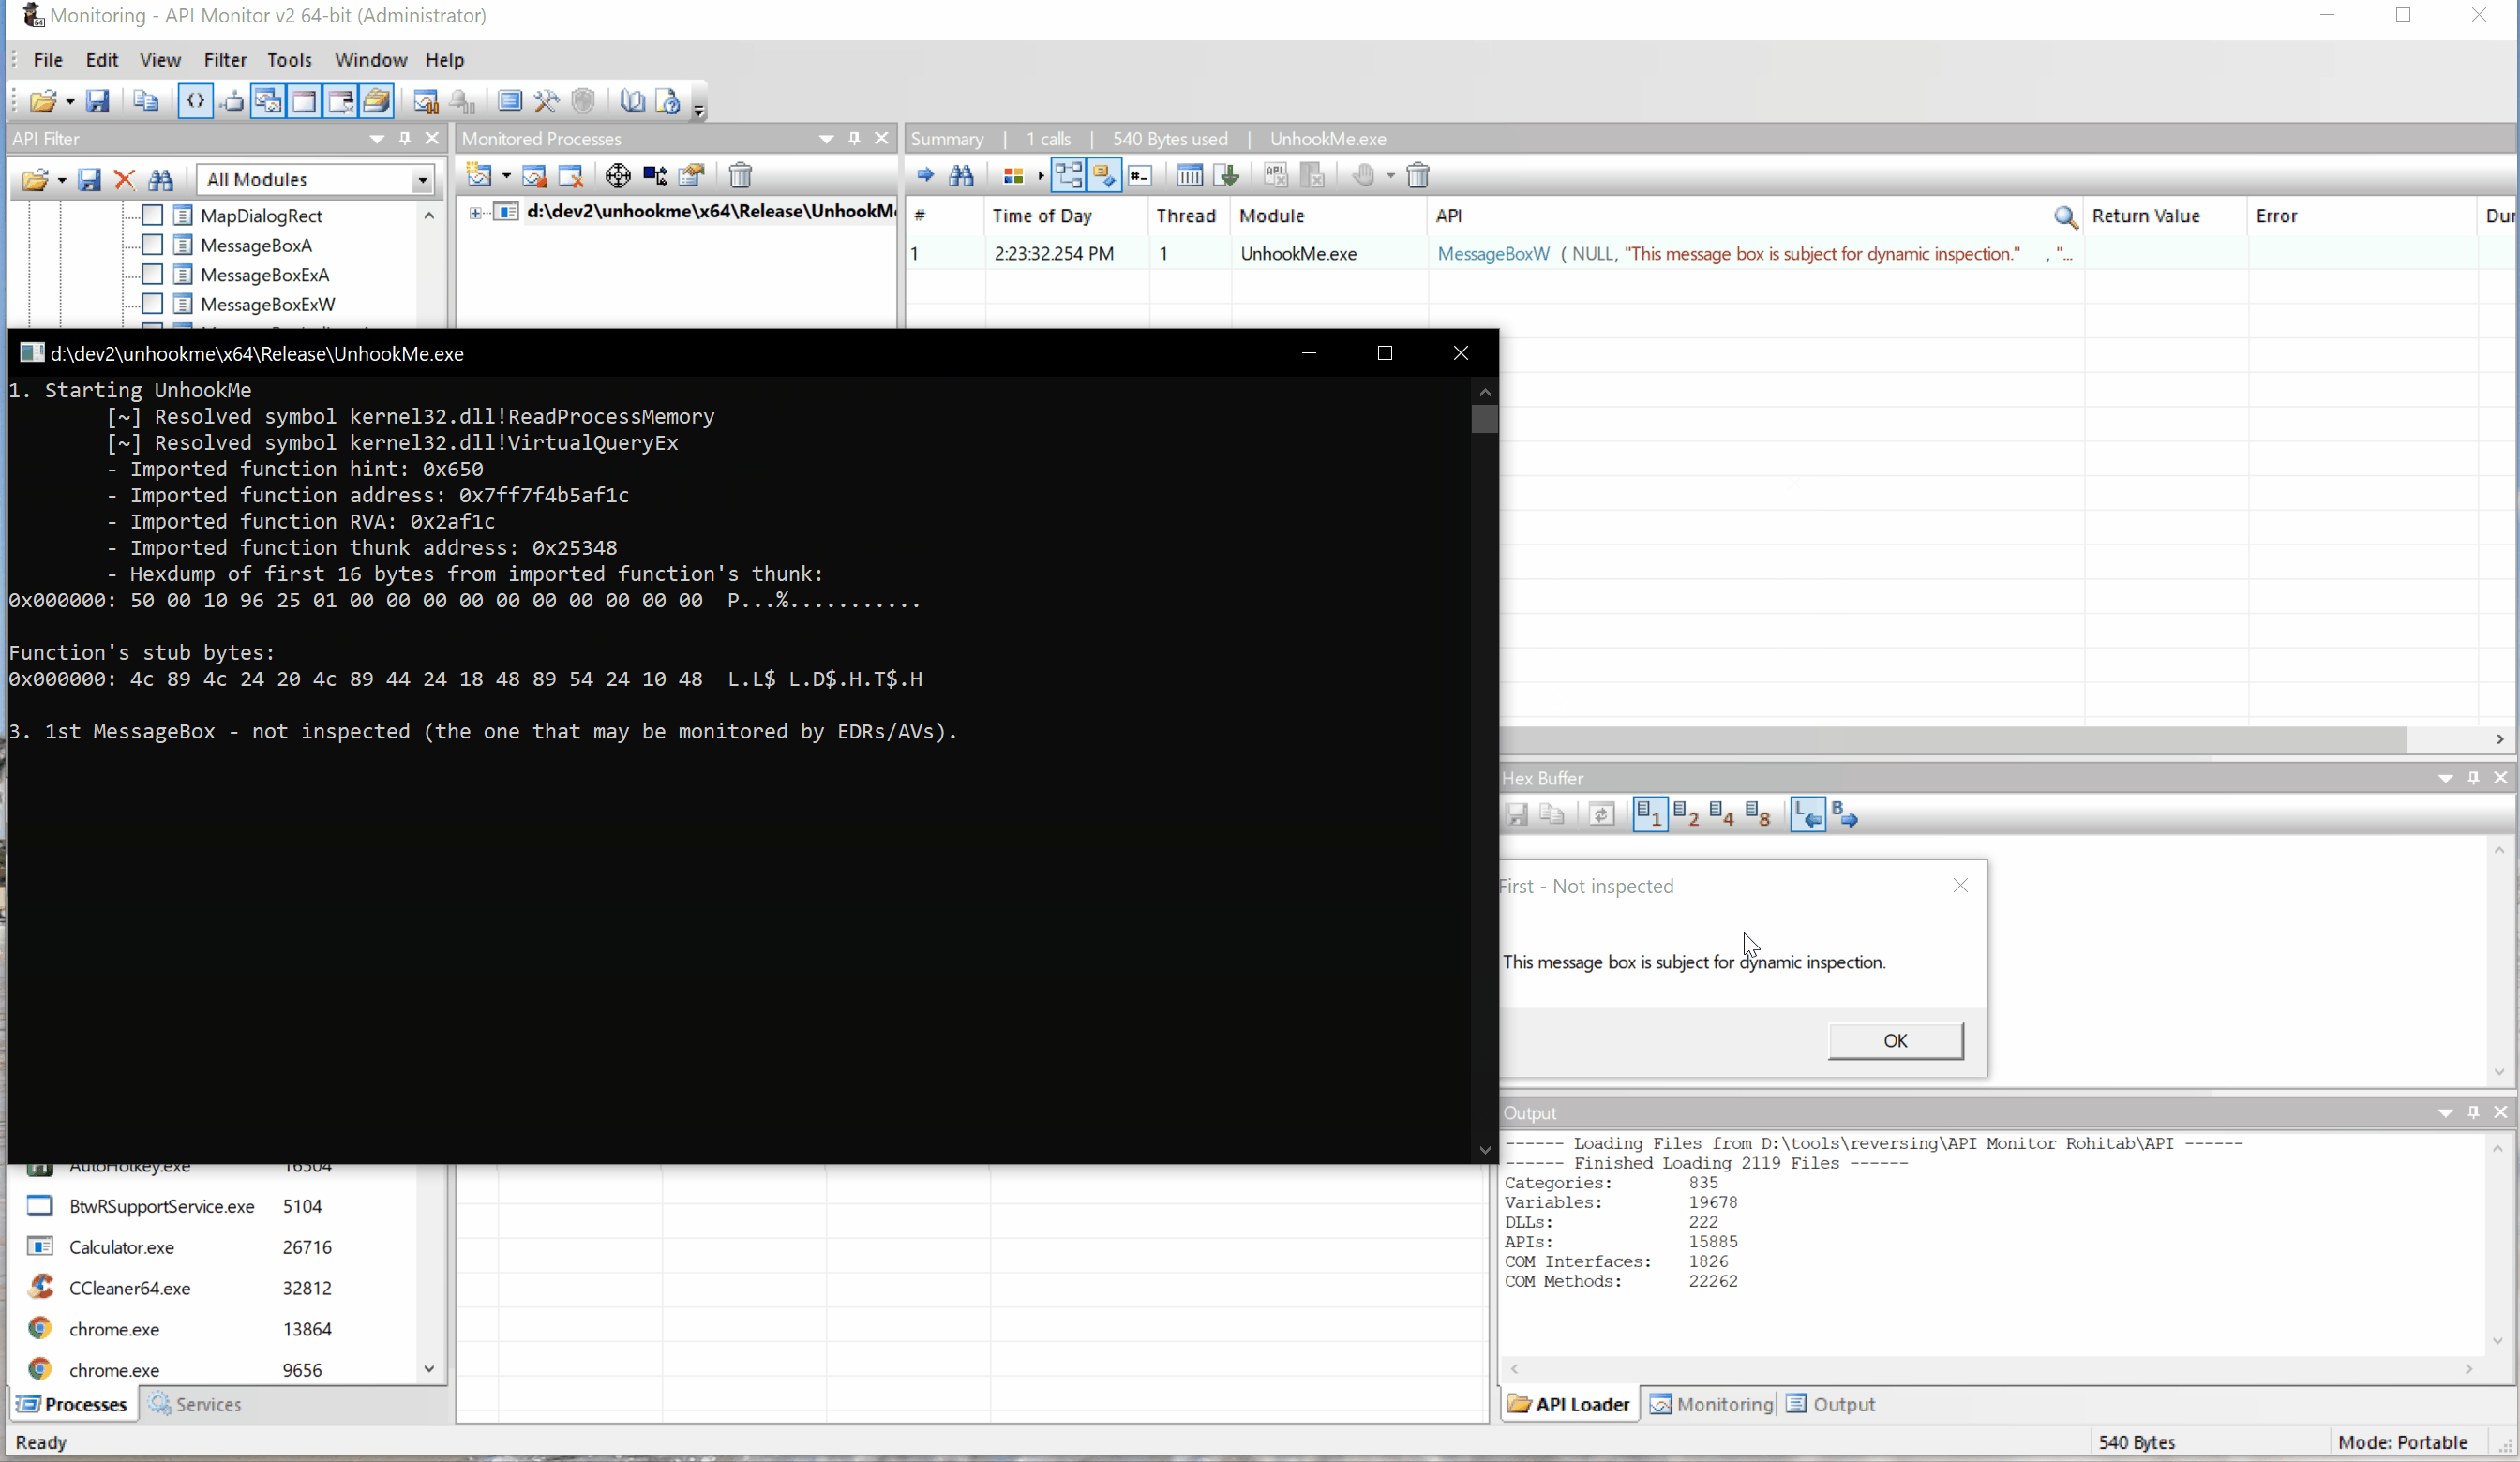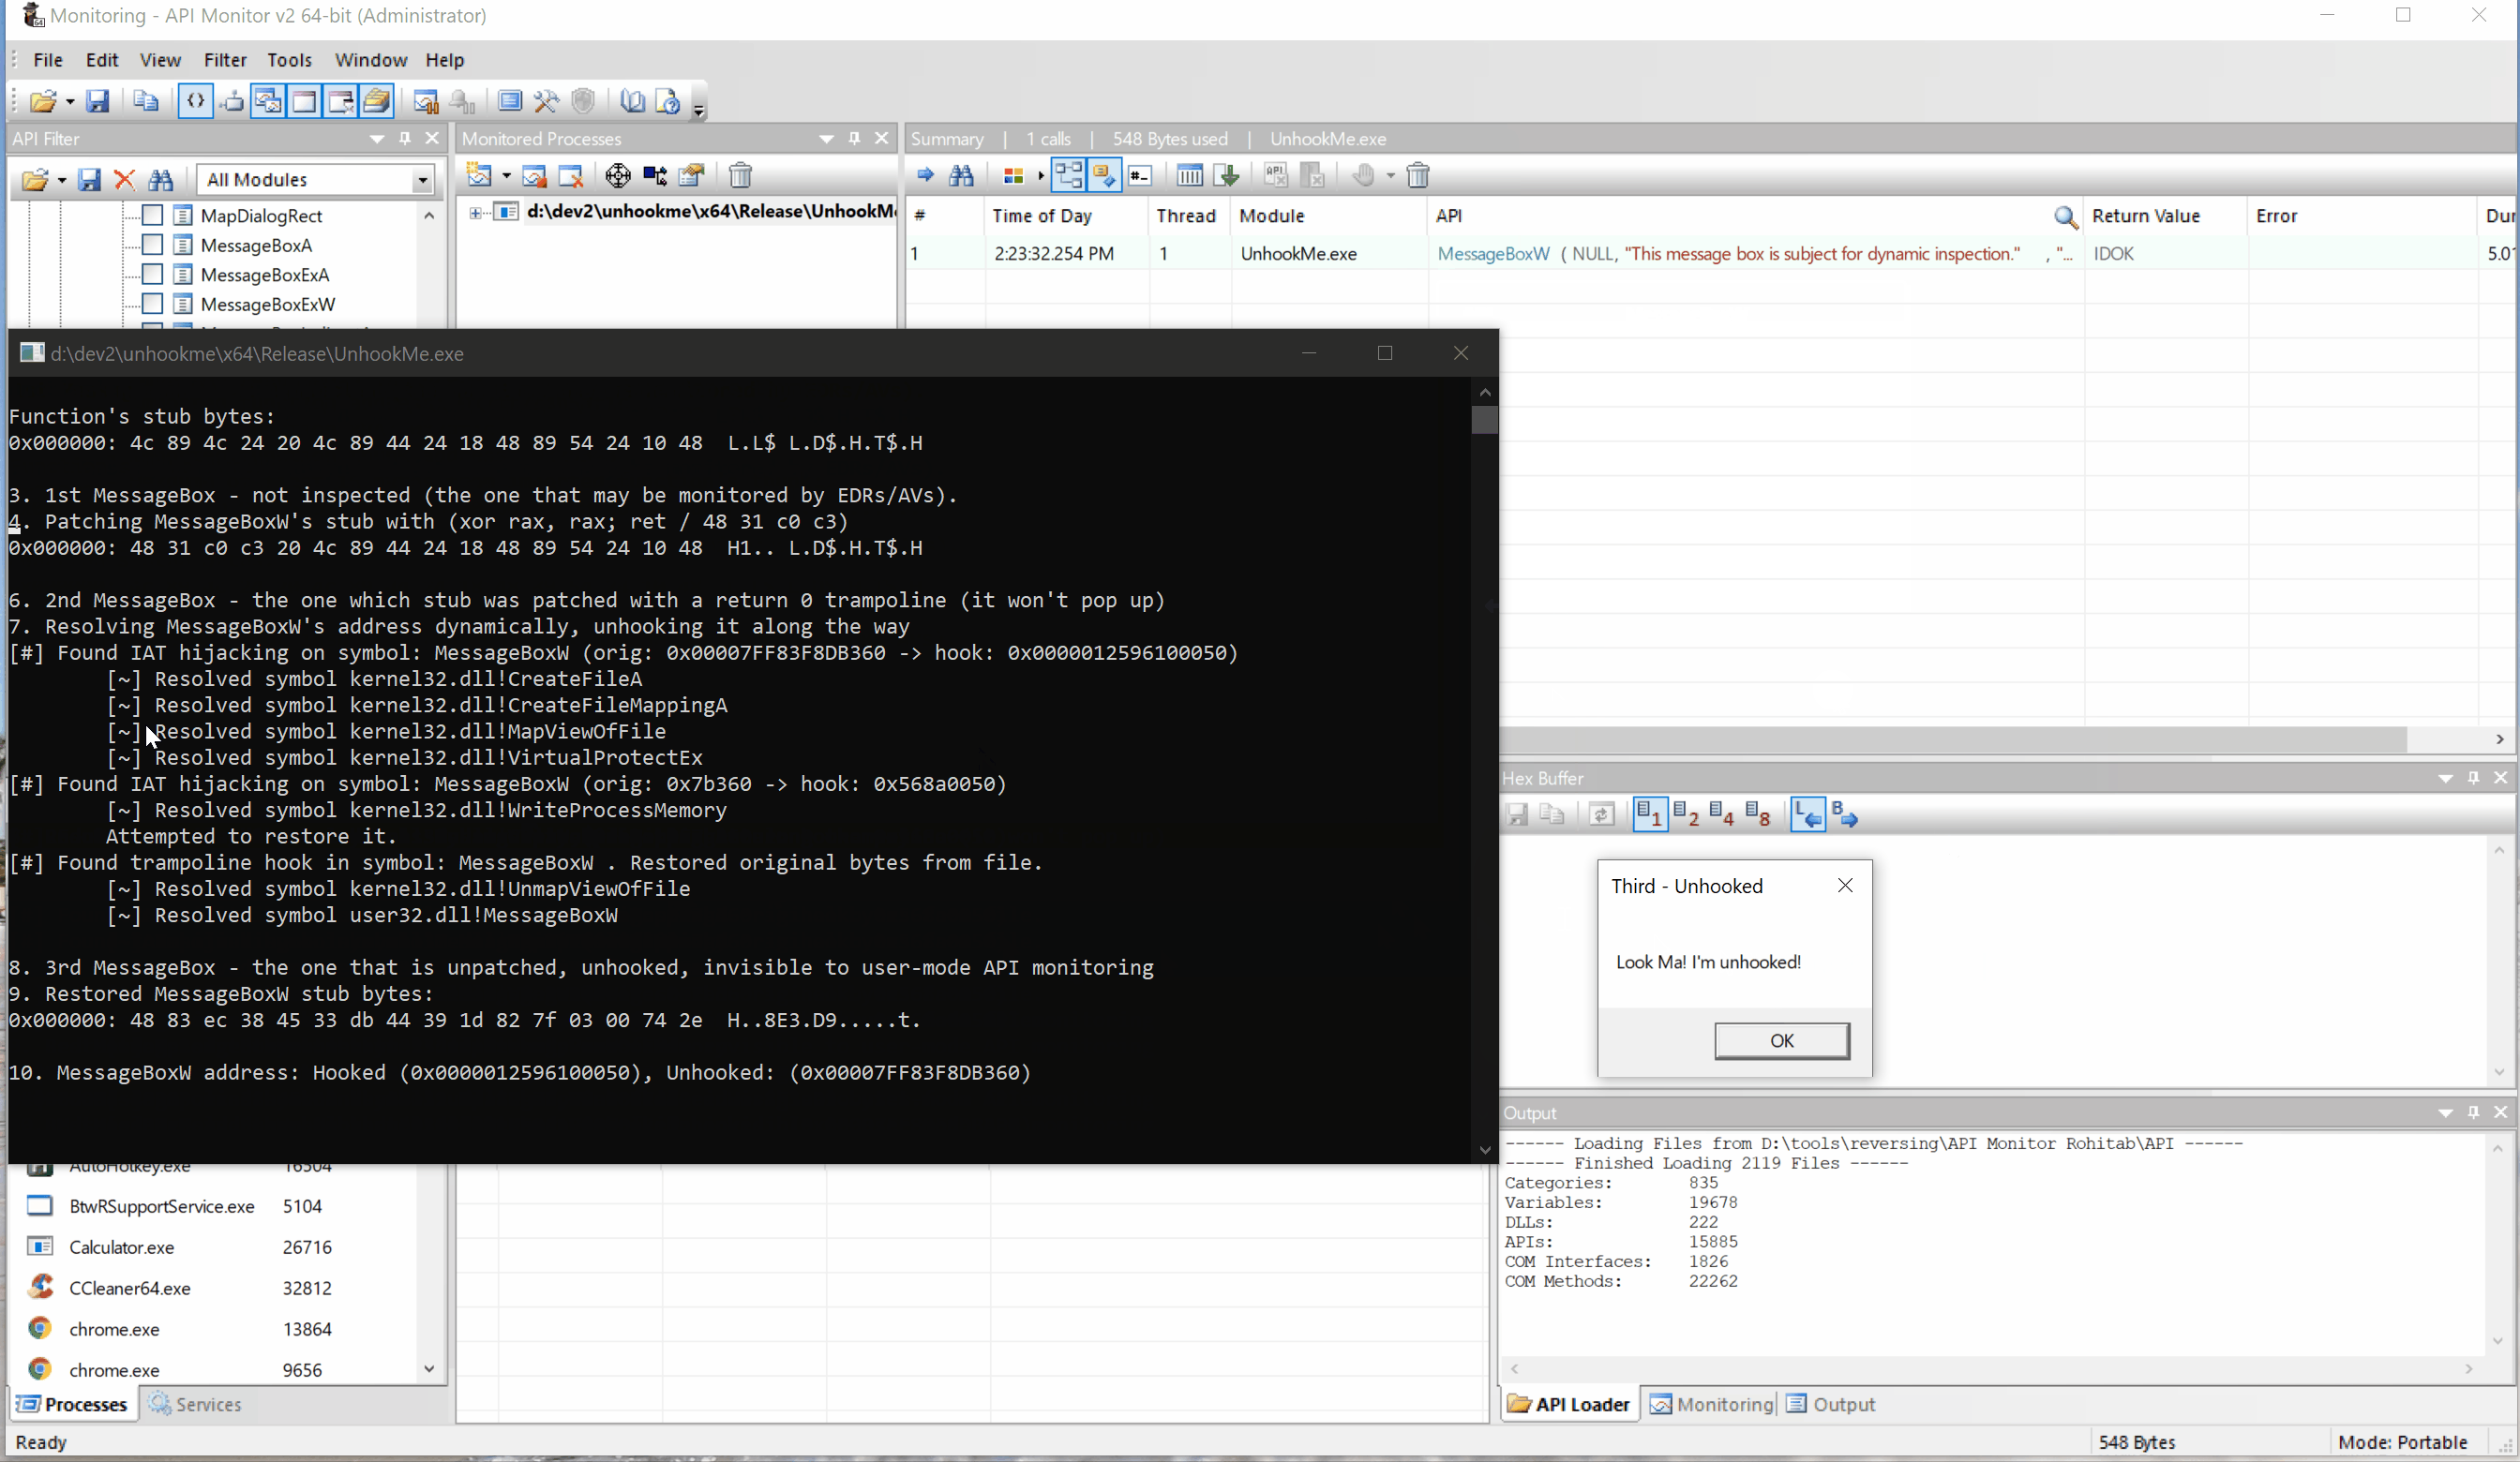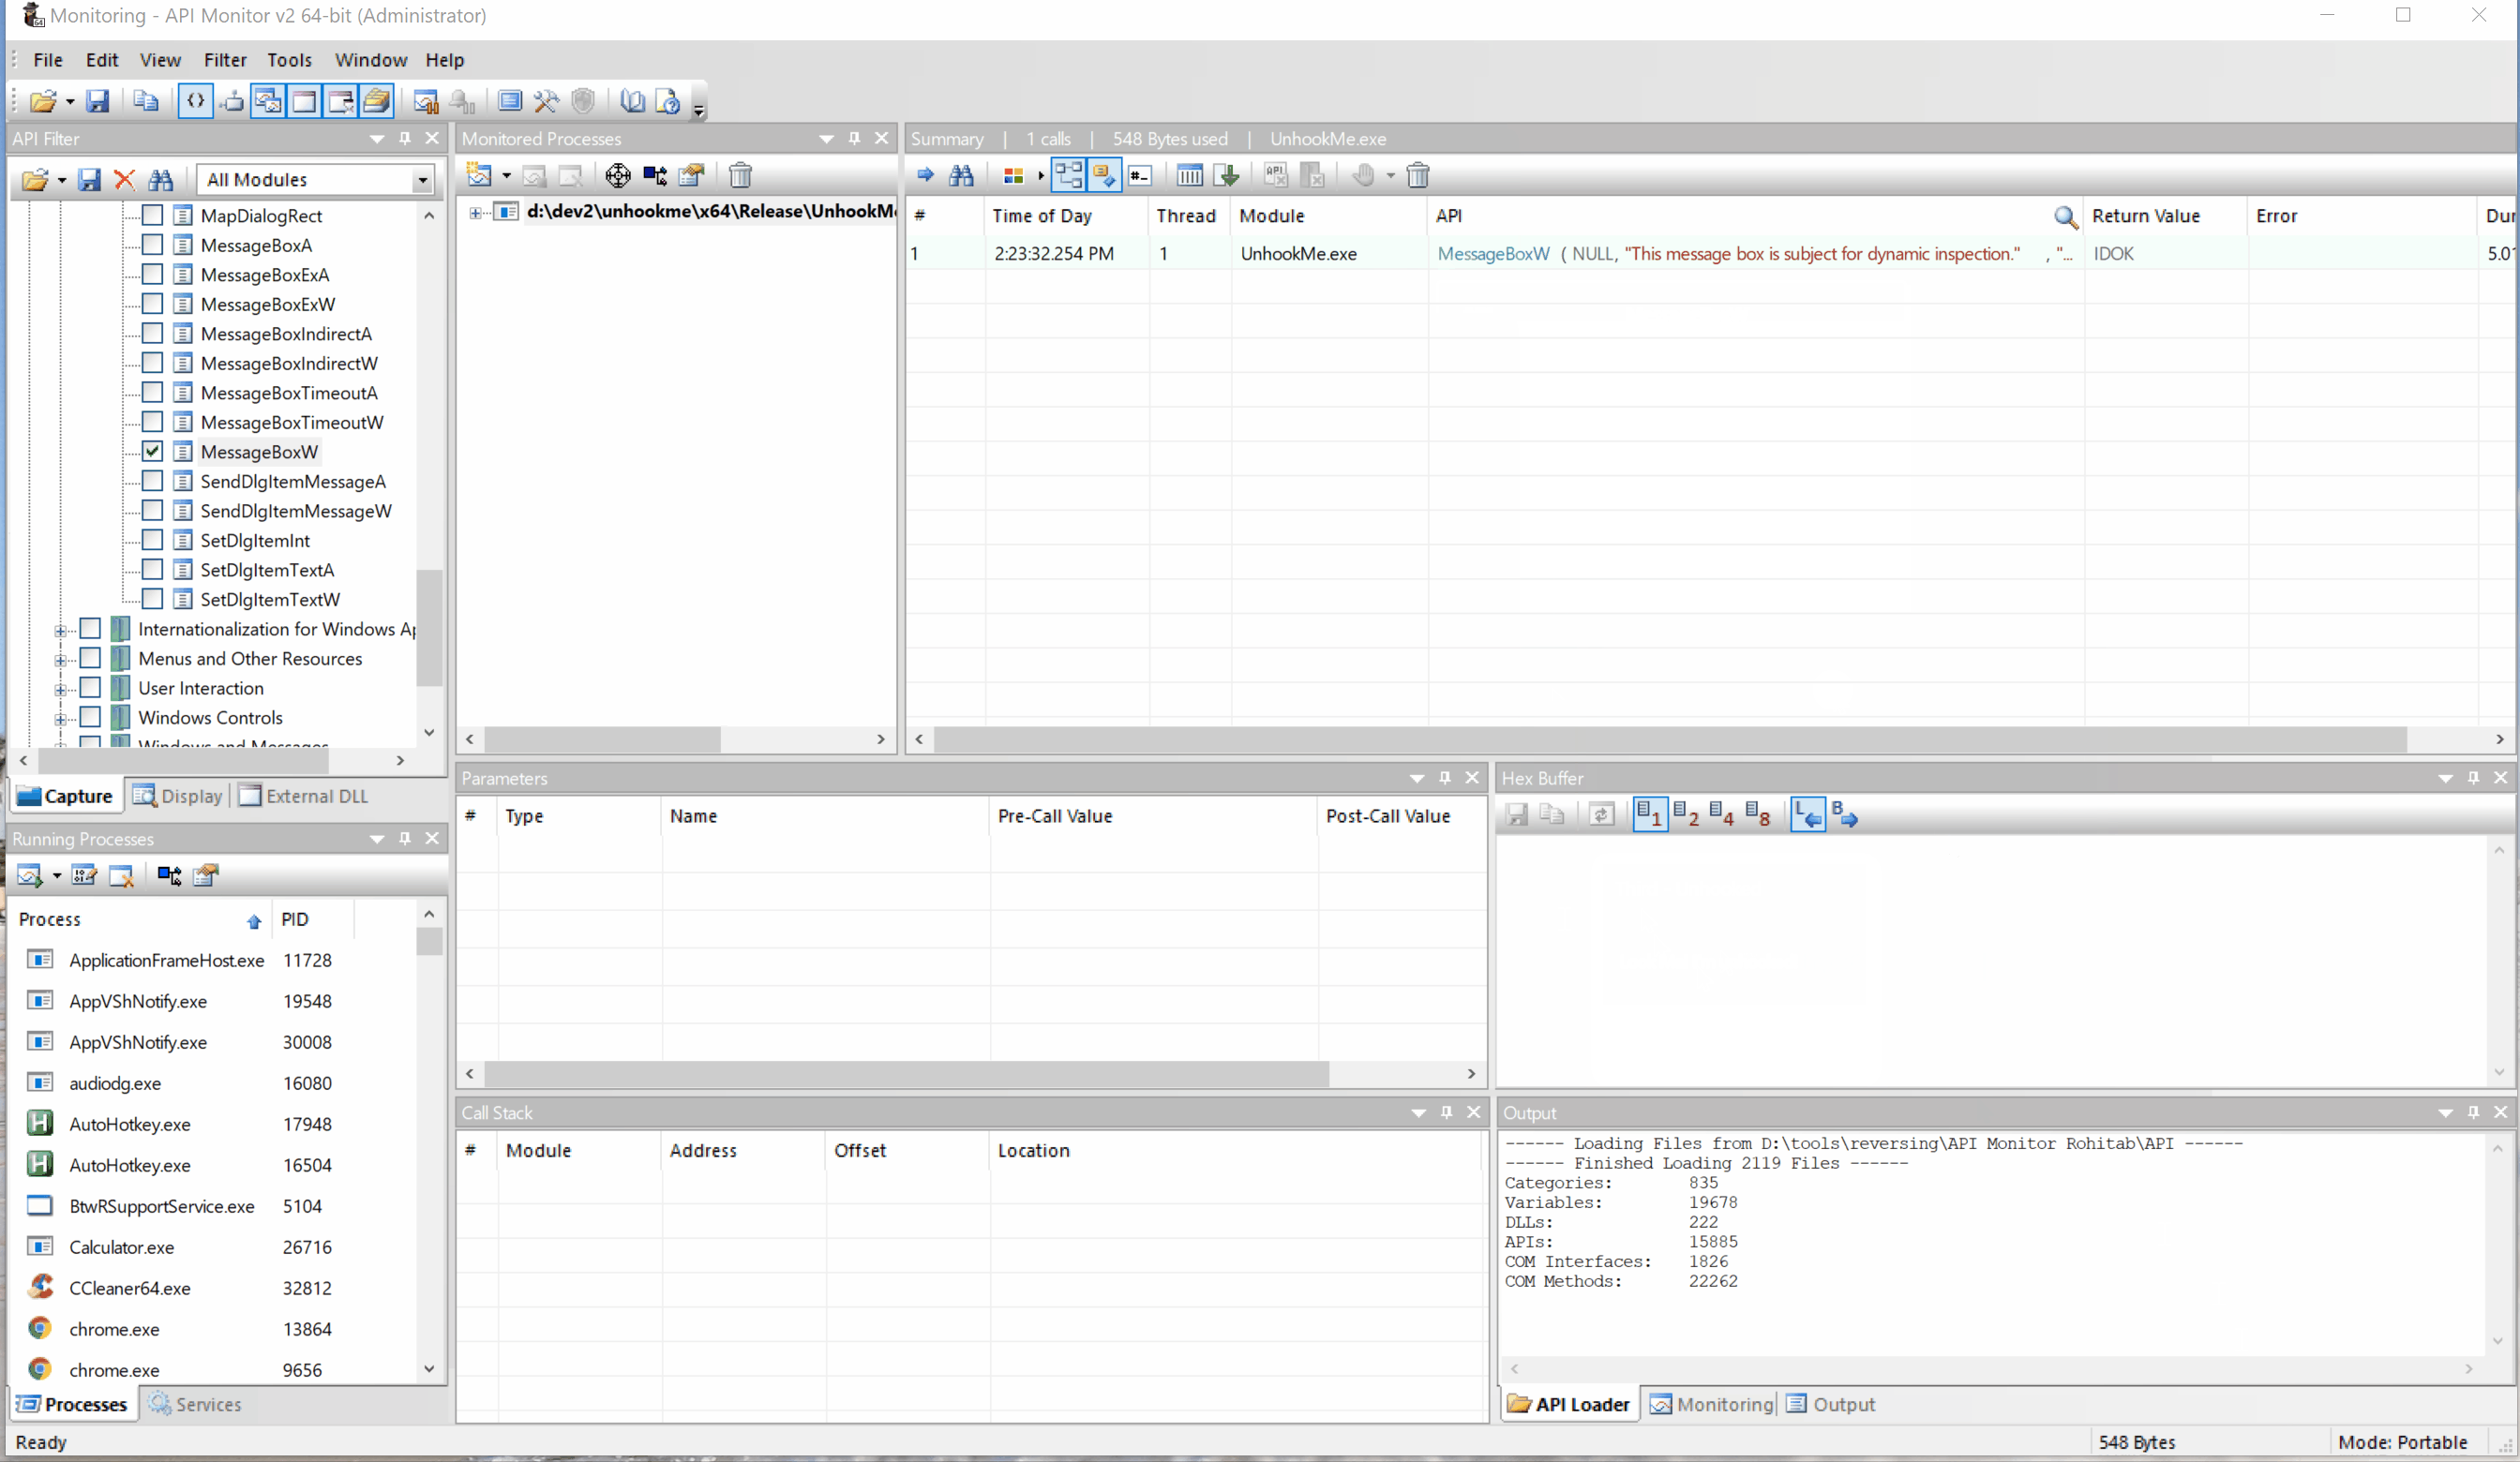 mgeeky/unhookme
동적 Windows API 리졸버 및 언후커로, 후킹된 함수(IAT, EAT, 인라인 패치)를 감지하고 복원하여 레드팀 멀웨어에서 모니터링되지 않은 시스템 호출을 호출합니다.
 po6ix/poc-for-cve-2023-41993
Safari의 WebKit JIT 유형 혼동인 CVE-2023-41993에 대한 개념 증명 익스플로잇입니다. 힙 조작 및 GetterSetter 혼동을 통해 addrof/fakeobj 프리미티브를 제공하여 WebContent 프로세스에서 임의 읽기/쓰기를 가능하게…
 hackerhouse-opensource/backdoors
시스템 접근 유지 및 개념 증명(PoC) 데모를 위한 도구
 betab0t/cve-2017-7494
CVE-2017-7494에 대한 개념 증명 익스플로잇 (쓰기 가능한 공유로부터의 Samba RCE)
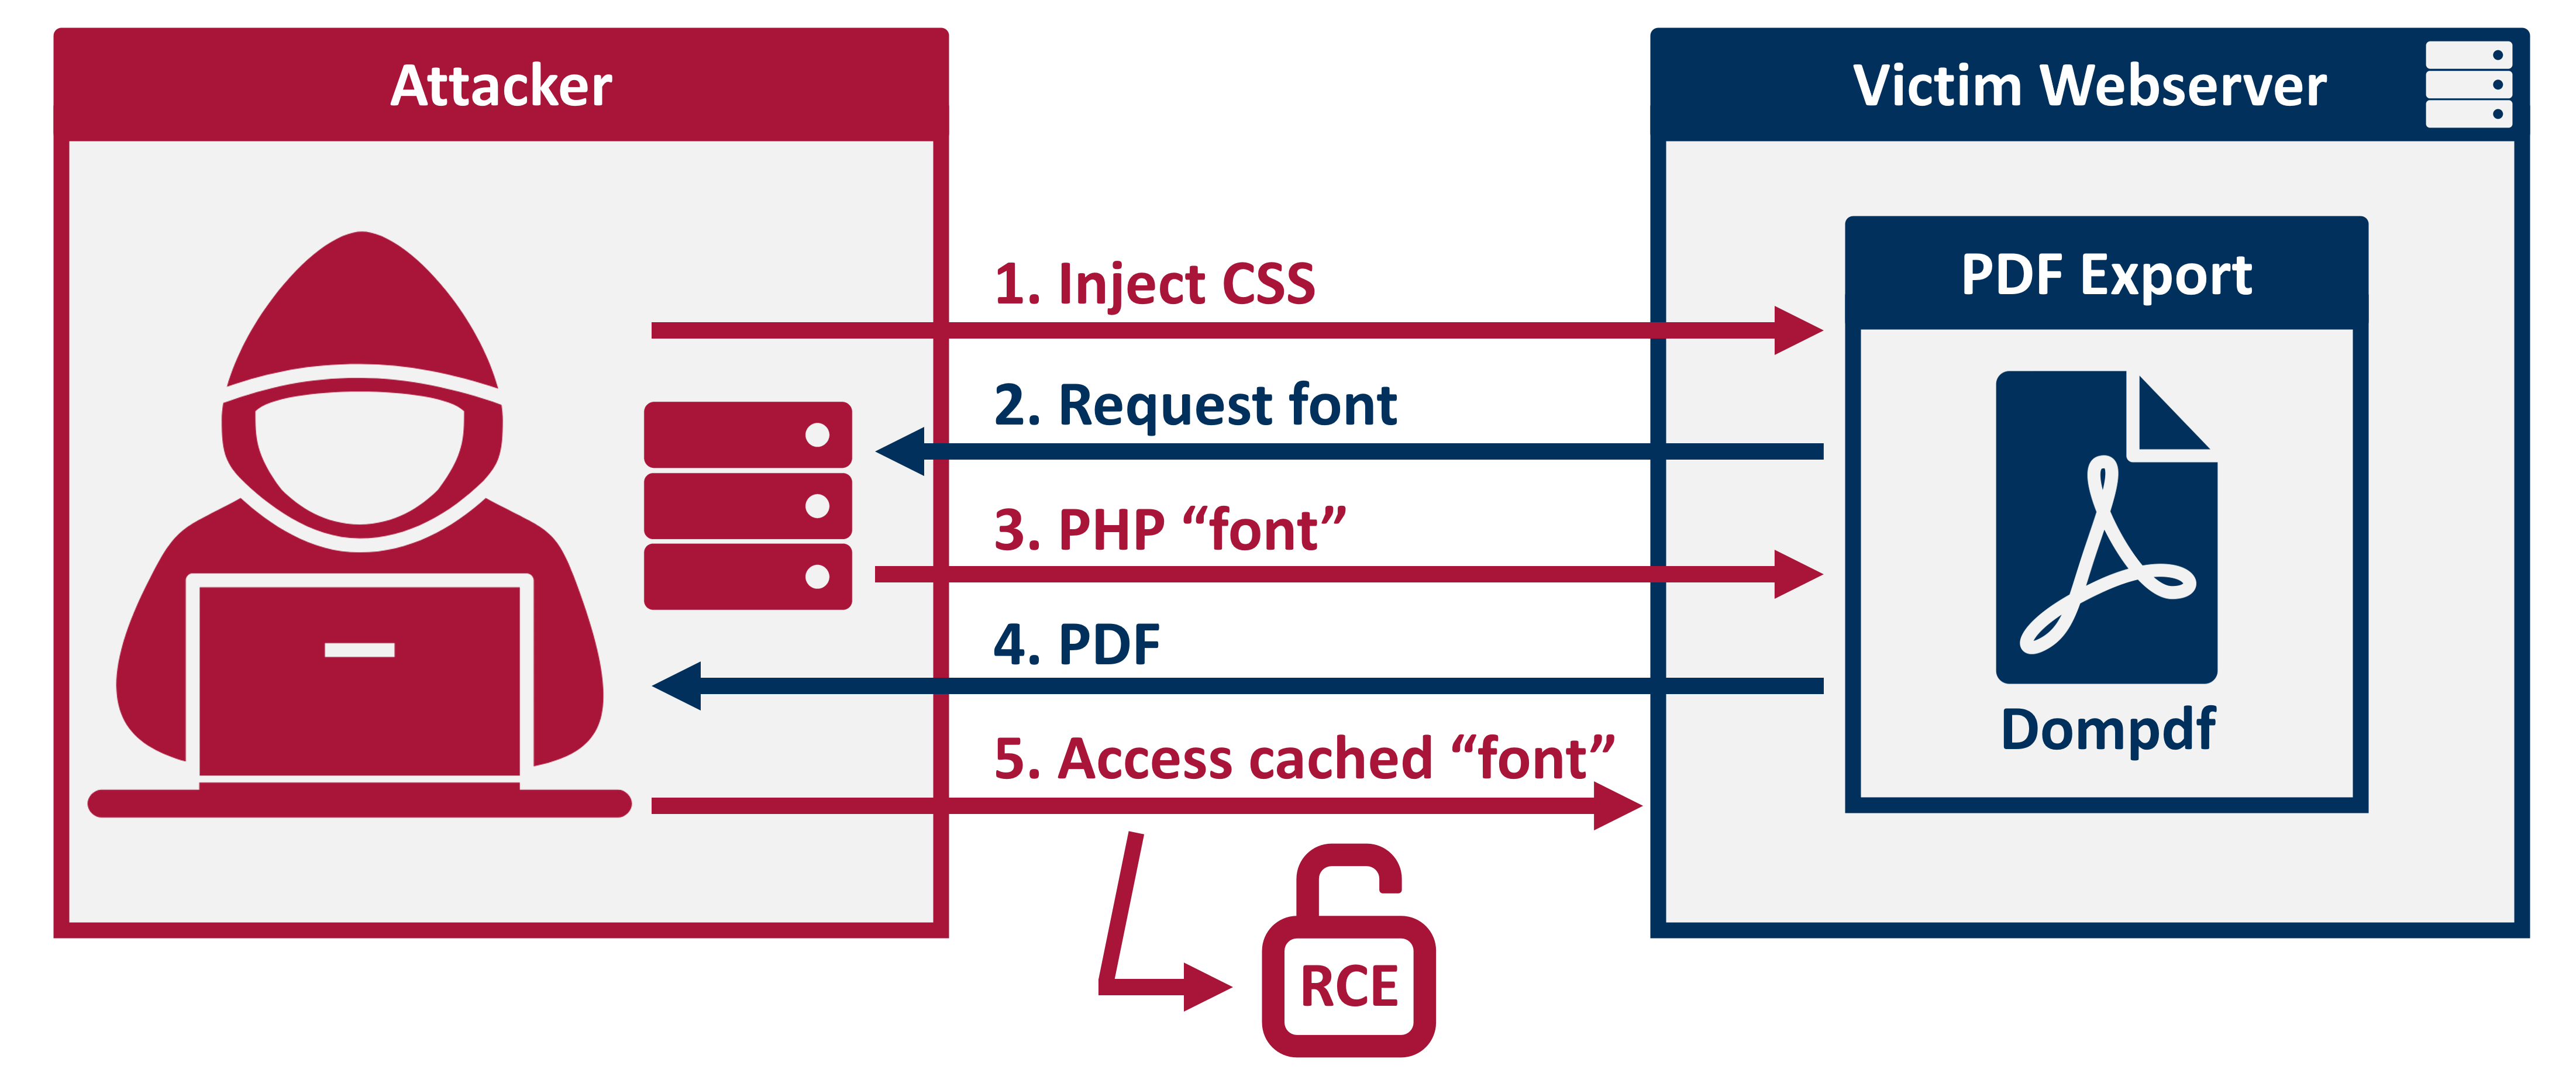 positive-security/dompdf-rce
RCE 익스플로잇 for dompdf
 m01n-team/headerlesspe
파일리스 공격을 위한 메모리 PE 로딩 기술로, DOS/PE 헤더 없이 EXE를 메모리 내에서 실행할 수 있으며, 스텔스 레드팀 작전을 위해 재배치 및 임포트 테이블을 지원합니다.
 saadahla/pe-obfuscator
PE 난독화 도구, 회피(Evasion)에 중점을 둠
 j00sean/cve-2022-44666
CVE-2022-44666에 대한 기술 문서 및 개념 증명, Windows 연락처 syslink 컨트롤 href 속성 이스케이프 취약점으로 조작된 VCF/.contact 파일 및 LDAP 프로토콜 핸들러를 통해 원격 코드 실행을 가능하게 합니다.
 3xpl01tc0d3r/obfuscator
이 프로그램은 셸코드를 난독화하도록 설계되었습니다.
 anvbis/chrome_v8_ndays
Chrome V8 n-day 익스플로잇 모음입니다.
 samueltulach/nullmap
CVE-2023-21768을 사용하여 커널 모드 드라이버 수동 매핑
 ly4k/printnightmare
PrintNightmare(CVE-2021-1675 / CVE-2021-34527)용 Python 구현








