RedditC2
Reddit API를 악용하여 C2 트래픽을 호스팅합니다. 대부분의 블루팀 구성원이 Reddit을 사용하기 때문에 트래픽을 합법적으로 보이게 하는 좋은 방법이 될 수 있습니다.
🚫 [면책 공지]: 이 프로젝트의 사용은 교육/테스트 목적으로만 허용됩니다. 승인되지 않은 시스템에서 사용하는 것은 엄격히 금지됩니다. 누군가 불법/악의적인 의도로 사용하는 것이 적발될 경우, 저장소 작성자는 책임을 지지 않습니다.
요구사항
Python3에 PRAW 라이브러리를 설치하세요:
pip3 install praw
빠른 시작
빠른 시작 가이드에서 바로 시작하는 방법을 확인하세요!
데모
https://user-images.githubusercontent.com/37262788/206015879-589614d5-1a7a-4c21-a342-75bdfc677a61.mp4
워크플로우
팀서버
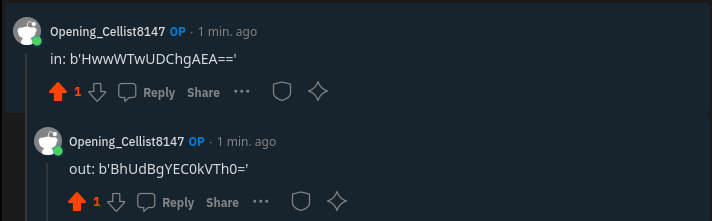
- 특정 Reddit 게시글로 이동하여 "in: <암호화된 명령>"이 포함된 새 댓글을 작성합니다.
- "out:"이라는 단어가 포함된 새 댓글을 찾습니다.
- 해당 댓글이 없으면 2단계로 돌아갑니다.
- 댓글을 구문 분석하고 복호화하여 출력 내용을 읽습니다.
- 기존 댓글을 "executed"로 편집하여 재실행을 방지합니다.
클라이언트
- 특정 Reddit 게시글로 이동하여 "in:"이 포함된 최신 댓글을 읽습니다.
- 새 댓글이 감지되지 않으면 1단계로 돌아갑니다.
- 댓글에서 명령을 추출하고 복호화하여 로컬에서 실행합니다.
- 명령의 출력을 암호화하고 해당 댓글에 "out: <암호화된 출력>" 형태로 답글을 답니다.
아래는 이해를 돕기 위한 XOR 암호화 C2 트래픽 데모입니다:
스캔 결과
커스텀 C2 임플란트이므로 동작이 완전히 합법적이기 때문에 어떤 AV에서도 탐지되지 않습니다.

할 일
크레딧
@T4TCH3R 님께 이 프로젝트에 함께 작업해 주시고 기여해 주셔서 특별히 감사드립니다.

 kleiton0x00/redditc2

