
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 euph00/zoneclaw-code
OpenClaw 스타일 컴퓨터 사용 에이전트에 대한 지속적 메모리 공격을 위한 벤치마크 및 방어 코드로, 메모리 구역화 완화, 공격 시나리오, 평가 스크립트를 포함합니다.

 thesisgroup3/secassessment_gapdetect
조직의 방어 체계를 MITRE ATT&CK 및 D3FEND 프레임워크 기준으로 평가하고, 보안 취약점을 탐지하며, 완화 방안을 제안하는 규칙 기반 CLI 도구입니다. JSON/일반 텍스트 입력, SBOM 생성 및 취약점 분석을 지원합니다.
 sneakynachos/cve-2026-74936-gc-potato
Mozilla JavaScript 엔진의 WebAssembly use-after-free 취약점 재현으로, 결정적 경쟁 조건을 시연하고 통제된 개념 증명을 제공합니다.
 9xeb/context-segmentation
로컬 AI 에이전트의 장기 작업을 위한 멀티 에이전트 자동 컨텍스트 관리
 destawell/gemini-2.5-pro-nf-tables-red-teamin
Google Gemini 2.5 Pro의 안전 정렬 정책, 가드레일, 그리고 레거시 Linux 커널 취약점 프리미티브(CVE-2023-32233)에 대한 거부 동작 변화를 기록한 기술 사례 연구 및 타임라인 데이터셋입니다.
 eliot-code/cve-2026-52924
CVE-2026-52924에 대한 기술 분석: Linux 커널 SCTP의 만료된 쿠키 처리에서 발생하는 심각한 use-after-free 취약점으로, 근본 원인, 공격 흐름, 수정 사항 및 탐지 방법을 포함합니다.
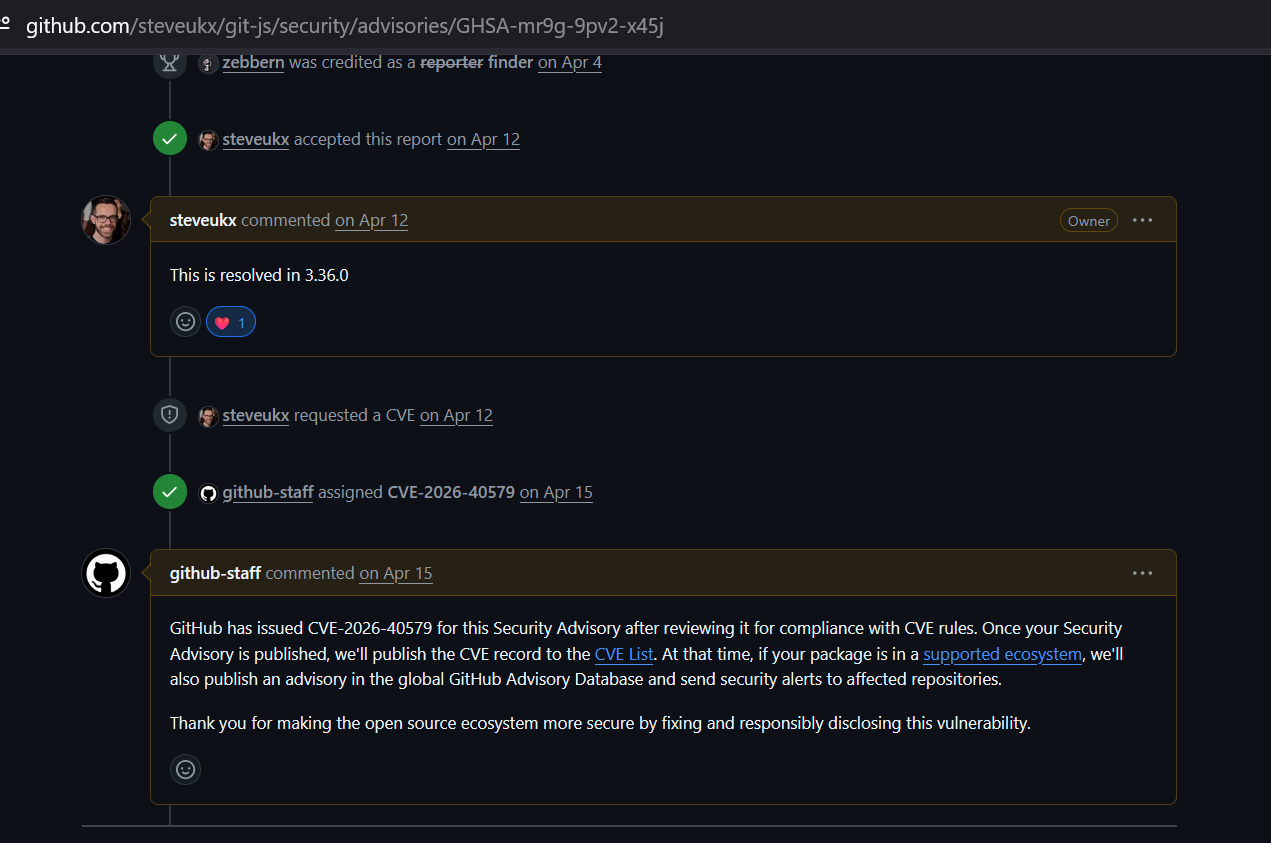 zebberncve/cve-2026-40579
git-js 보안 권고 ⌯⌲ 주간 1,100만 다운로드
 destawell/gemini-2.5-pro-nf-tables-red-teaming
Gemini 2.5 Pro nf_tables 레드 팀 사례 연구 (CVE-2023-32233) — LLM 안전 정렬 및 책임 있는 공개
 bruno-1337/cve-2023-23946-poc
CVE-2023-23946에 대한 설명 및 PoC
 olowostandard1/cve-2023-38831-winrar-vulnerability-analysis
이 프로젝트는 특수하게 제작된 아카이브 파일을 통해 공격자가 악성 코드를 실행할 수 있게 하는 WinRAR의 심각한 취약점인 CVE-2023-38831에 초점을 맞춘 사이버 보안 연구 및 분석 프로젝트입니다. 이 프로젝트는 교육 및 방어적 보안 목적으로만 통제된…
 quyt0/cve-2019-18935-exploit-study
Telerik UI for ASP.NET AJAX에 영향을 미치는 CVE-2019-18935에 대한 심층 연구. .NET 역직렬화 취약점, RadAsyncUpload 핸들러, 가젯 체인, 혼합 모드 어셈블리 악용 및 완화 전략을 다룹니다.
 gregdurys/security-advisories
다양한 제품에 걸친 CVE 및 CWE를 상세히 설명하는 공개 보안 권고문을 엄선하여 수집한 것입니다. 방어적 연구 및 교육용 참고 자료로 사용됩니다.
 valium007/cve-2026-56129
Toshiba qiomem.sys 드라이버를 악용하여 ring 3에서 임의의 물리 메모리 읽기/쓰기를 달성하는 proof-of-concept이며, 함께 제공되는 writeup이 포함되어 있습니다.
 doerrdan/it-sec-toolshell
# Marp 슬라이드 데크: CVE-2025-53770 SharePoint 제로데이 취약점을 상세히 다루는 Marp 슬라이드 데크로, 모듈식 슬라이드, 사용자 정의 테마, HTML·PDF·PNG 출력용 빌드 스크립트를 포함합니다.
 gogooma125732/cve-2016-5195
비무장화된 CVE-2016-5195(Dirty COW) 분석 및 검증 하네스로, 근본 원인 연구, 업스트림 패치 검토, 확인된 커널을 위한 안전한 실험실 전용 PoC를 포함합니다.
 louay-075/cve-2025-49223-billboardjs-poc
CVE-2025-49223에 대한 개념 증명으로, billboard.js의 generate 함수를 통한 프로토타입 오염을 시연하여 임의 코드 실행 또는 서비스 거부를 가능하게 합니다.
 clarasto/cve-2024-1086_ausarbeitung
CVE-2024-1086에 대한 기술 분석 및 익스플로잇 라이트업으로, 취약점의 메커니즘과 개념 증명(PoC) 구현을 상세히 다룹니다.
 robblackcatchai/porfolio-baron-samedit
이것은 CVE-2021-3156: Heap-Based Buffer Overflow in Sudo (Baron Samedit)에 대한 연구입니다.








