Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Papers & Research

Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.

Kitploit 추천
추천 도구

10 선택됨
security-research preview#1

security-research

GitHubgoogle/security-research
4.6k4일 전
0days-in-the-wild preview#2

0days-in-the-wild

GitHubgoogleprojectzero/0days-in-the-wild
1.0k2개월 전
MSRC-Security-Research preview#3

MSRC-Security-Research

GitHubmicrosoft/msrc-security-research
1.4k2년 전
publications preview#4

publications

GitHubtrailofbits/publications
1.9k7일 전
papers-we-love preview#5

papers-we-love

GitHubpapers-we-love/papers-we-love
110.9k28일 전
criticality_score preview#6

criticality_score

GitHubossf/criticality_score
1.5k2개월 전
attack-stix-data preview#7

attack-stix-data

GitHubmitre-attack/attack-stix-data
70413일 전
Security-101 preview#8

Security-101

GitHubmicrosoft/security-101
6.8k2개월 전
h4cker preview#9

h4cker

GitHubthe-art-of-hacking/h4cker
28.9k4일 전
offensive-ai-compilation preview#10

offensive-ai-compilation

GitHubjiep/offensive-ai-compilation
1.4k24일 전
최신관련성인기최근 업데이트
2058 결과
CVE-2025-67876 preview

CVE-2025-67876

GitHublukasz-rybak/cve-2025-67876

# CVE-2025-67876 상세 개념 증명: ChurchCRM 그룹 역할 이름의 저장형 XSS를 통한 관리자 세션 탈취 ChurchCRM 그룹 역할 이름에서 발생하는 저장형 XSS를 시연하는 상세 개념 증명으로, 관리자 세션 탈취로 이어지는 전체 악용 과정과…
vulnerability-analysisexploitationweb-application-exploitation+3
6개월 전
CVE-2025-4138 preview

CVE-2025-4138

GitHublocalh0ste/cve-2025-4138

Tarfile 모듈 디렉터리 트래버설 취약점 ( 오버플로로 디렉터리를 벗어남 ) --> 권한 상승으로 이어짐
privilege-escalationvulnerability-analysisexploitation+3
8개월 전
cve-2024-10220-test preview

cve-2024-10220-test

GitHubimohammed28/cve-2024-10220-test

Kubernetes gitRepo 볼륨 취약점(CVE-2024-10220) 익스플로잇으로, 통제된 HPC 보안 연구를 위해 Kubernetes 노드에서 임의 명령 실행을 시연합니다.
vulnerability-analysisexploitationcloud-security+2
11개월 전
CVE-2025-61229 preview

CVE-2025-61229

GitHubgraypixel2121/cve-2025-61229

CVE-2025-61229에 대한 기술 분석 및 개념 증명 익스플로잇으로, SuperDuper!의 로컬 권한 상승 취약점으로 macOS에서 루트 및 전체 디스크 액세스 권한으로 임의 스크립트 실행이 가능합니다.
privilege-escalationvulnerability-analysisexploitation+2
10개월 전
CVE-2026-0848 preview

CVE-2026-0848

GitHubhyperps/cve-2026-0848

nltk.tokenize.StanfordSegmenter는 검증이나 샌드박싱 없이 외부 Java .jar 파일을 동적으로 로드합니다. 공격자가 JAR 파일을 공급하거나 교체할 수 있다면(예: 악성 모델 다운로드, MITM 패키지 변조, 또는 의존성 오염),…
vulnerability-analysiscode-analysisexploitation+3
7개월 전
CVE-2025-31337 preview

CVE-2025-31337

GitHub1numak1/cve-2025-31337

CVE-2025-31337 보안 권고 - AI 챗봇 프레임워크의 치명적 버퍼 오버플로우
vulnerability-analysisexploitationpapers-research+3
7개월 전
CVE-2026-27199-werkzeug-safe-join-bypass-PoC preview

CVE-2026-27199-werkzeug-safe-join-bypass-PoC

GitHubalimezar/cve-2026-27199-werkzeug-safe-join-bypass-poc

# CVE-2026-27199 개념 증명 익스플로잇 Werkzeug의 `safe_join()` Windows 장치 이름 우회 취약점으로, 경로 탐색 및 무단 데이터 삭제를 시연합니다.
vulnerability-analysisexploitationweb-security+2
8개월 전
CVE-2025-8088 preview

CVE-2025-8088

GitHubshaheeryasirofficial/cve-2025-8088

CVE-2025-8088은 WinRAR 7.12의 심각한 경로 탐색 취약점입니다.
vulnerability-analysisexploitationpapers-research+2
6개월 전
CVE-2025-65094 preview

CVE-2025-65094

GitHublukasz-rybak/cve-2025-65094

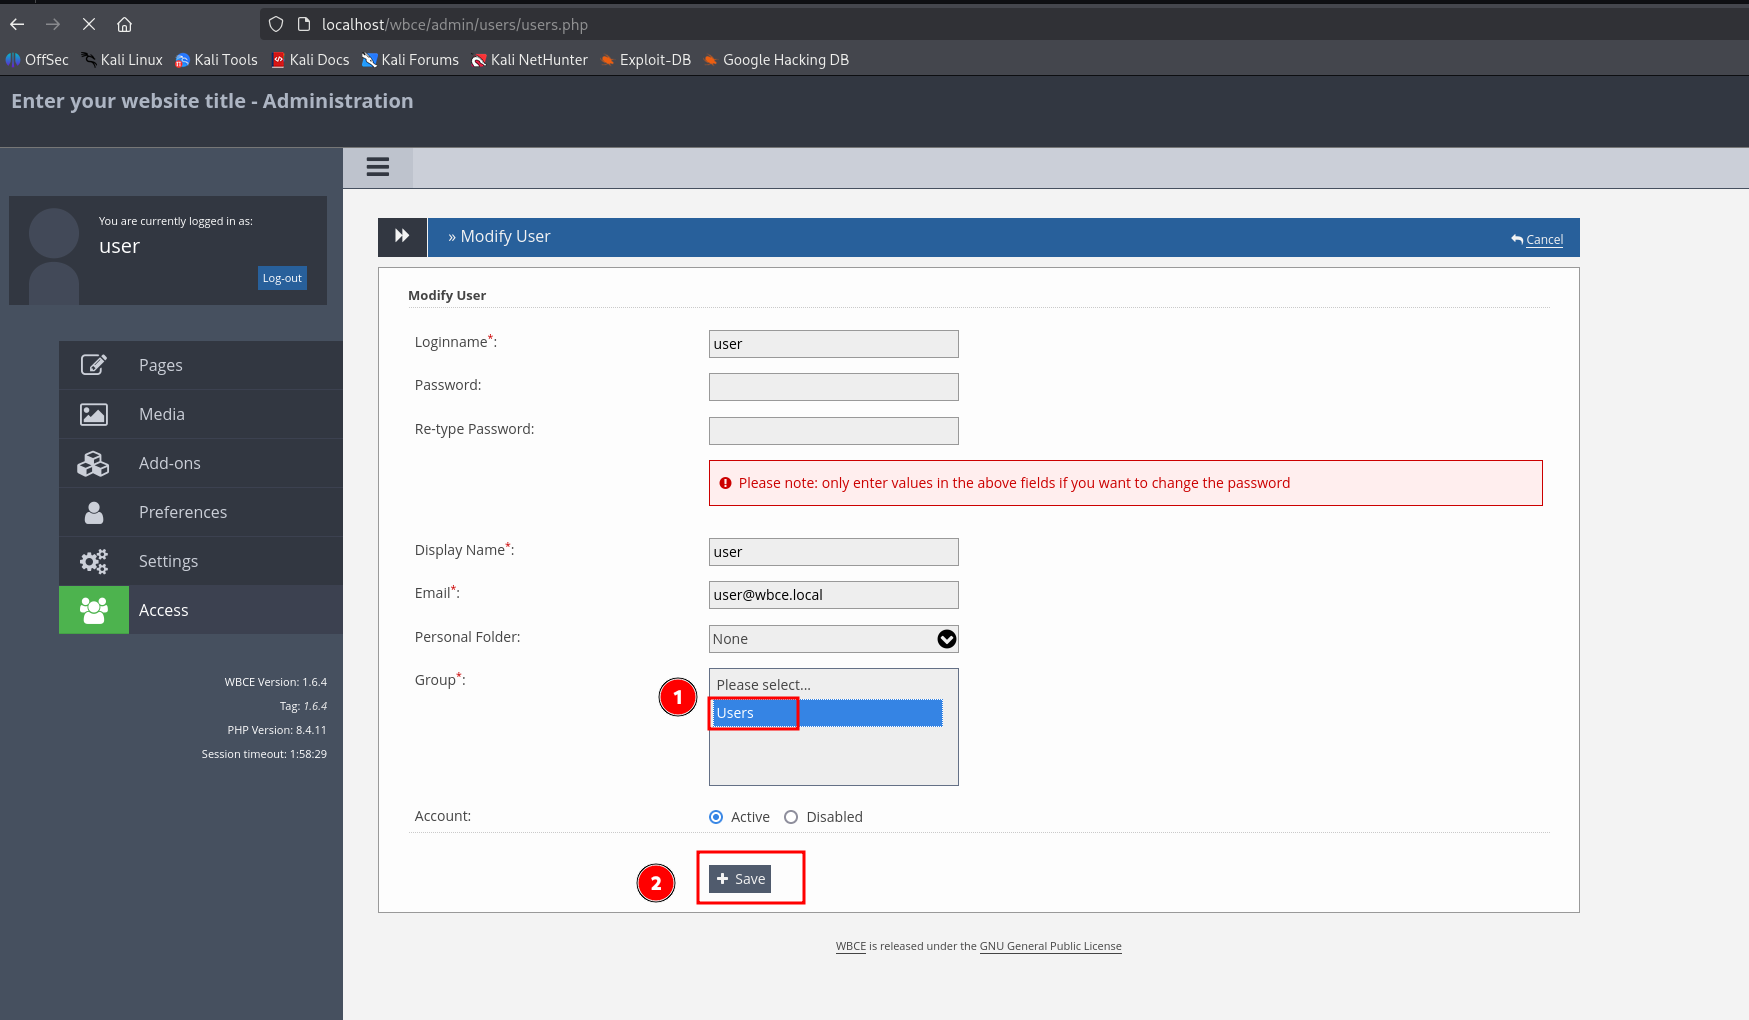
# CVE-2025-65094 개념 증명: WBCE CMS의 IDOR를 통한 권한 상승 그룹 ID 조작을 통해 관리자 접근 권한을 획득하는 방법을 시연하며, 상세 분석 및 수정 지침을 포함합니다.
privilege-escalationvulnerability-analysisweb-application-exploitation+3
6개월 전
CVE-2026-24688 preview

CVE-2026-24688

GitHubjoakimbulow/cve-2026-24688

# CVE-2026-24688 개념 증명 익스플로잇 pypdf의 개요(outline) 파싱에서 발생하는 서비스 거부(denial-of-service) 취약점인 CVE-2026-24688에 대한 개념 증명 익스플로잇입니다. 메모리 고갈과 시스템 충돌을 입증하는 악성…
vulnerability-analysisexploitationfuzzing+2
9개월 전
CVE-2025-60654 preview

CVE-2025-60654

GitHubdotadrien/cve-2025-60654

CVE-2025-60654에 대한 개념 증명: Script Pag 광고 설명 필드의 저장형 XSS(Cross-Site Scripting). <img src=x onerror=alert('XSS')>와 같은 HTML 태그를 사용한 필터 우회를 보여줍니다.
vulnerability-analysisweb-application-exploitationweb-security+2
9개월 전
cve-2026-25854 preview

cve-2026-25854

GitHubgregk4sec/cve-2026-25854

# CVE-2026-25854에 대한 원본 보안 연구 및 개념 증명 Apache Tomcat 클러스터 구성의 오픈 리다이렉트 취약점으로, 기술 분석 및 재현 절차를 포함합니다.
vulnerability-analysisexploitationweb-application-exploitation+1
6개월 전
CVE-2025-29927 preview

CVE-2025-29927

GitHubiteride/cve-2025-29927

x-middleware-subrequest 헤더를 통한 Next.js 미들웨어 권한 부여 우회인 CVE-2025-29927에 대한 심층 분석 및 PoC입니다. 테스트를 위한 Nuclei 템플릿과 대량 스캐닝 스크립트를 포함합니다.
vulnerability-analysisexploitationweb-application-exploitation+3
11년 전
https-nj.gov---CVE-2020-11023 preview

https-nj.gov---CVE-2020-11023

GitHubsnorlyd/https-nj.gov---cve-2020-11023

뉴저지 공식 사이트의 취약점 보고서
vulnerability-analysiscode-analysisweb-security+2
14년 전
CVE-2025-12758 preview

CVE-2025-12758

GitHubopen-flaw/cve-2025-12758

CVE-2025-12758에 대한 상세한 공개 내용과 validator.js의 isLength()에서 유니코드 변형 선택자를 우회하는 PoC를 포함하며, 근본 원인 분석, 익스플로잇 시나리오 및 완화 단계를 다룹니다.
vulnerability-analysiscode-analysisweb-security+2
10개월 전
CVE-2025-55182 preview

CVE-2025-55182

GitHubklassiker/cve-2025-55182

CVE-2025-55182의 프로토타입 오염 취약점에 대한 CodeQL 기반 분석, React Server Components에서의 익스플로잇 POC 및 안전하지 않은 속성 순회를 위한 정적 탐지 쿼리 포함.
static-analysisvulnerability-analysiscode-analysis+3
10개월 전
CVE-2023-38831 preview

CVE-2023-38831

GitHubmishra0230/cve-2023-38831

CVE-2023-38831 - WinRAR
vulnerability-analysisexploitationweb-application-exploitation+8
9개월 전
msgpack-CVE-2021-23410-test preview

msgpack-CVE-2021-23410-test

GitHubazu/msgpack-cve-2021-23410-test

# CVE-2021-23410 msgpack PoC 저장소 msgpack의 CVE-2021-23410에 대한 개념 증명을 시연하는 테스트 저장소로, 보고된 역직렬화 취약점이 실제로 악용 가능한지 분석합니다.


vulnerability-analysiscode-analysisexploitation+2
15년 전
이전1…919293…100다음
Papers & Research — 92페이지 | Kitploit







