
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 louay-075/cve-2025-49223-billboardjs-poc
CVE-2025-49223에 대한 개념 증명으로, billboard.js의 generate 함수를 통한 프로토타입 오염을 시연하여 임의 코드 실행 또는 서비스 거부를 가능하게 합니다.
 clarasto/cve-2024-1086_ausarbeitung
CVE-2024-1086에 대한 기술 분석 및 익스플로잇 라이트업으로, 취약점의 메커니즘과 개념 증명(PoC) 구현을 상세히 다룹니다.
 robblackcatchai/porfolio-baron-samedit
이것은 CVE-2021-3156: Heap-Based Buffer Overflow in Sudo (Baron Samedit)에 대한 연구입니다.
 24owais/threat-intel-cve-2024-3094
xz-utils 백도어 취약점(CVE-2024-3094)을 분석한 위협 인텔리전스 보고서
 jihoonjang98/hqc-x86-simd
AVX2 및 AVX-512 with GFNI를 위한 최적화된 HQC 포스트 양자 KEM 구현과 x86 IoT 게이트웨이를 위한 통합 벤치마킹 및 NIST KAT 스위트.
 josephfelix/cve-2026-42945-nginx-rift
CVE-2026-42945 취약점을 연구하기 위한 저장소 (nginx < 1.30)
 nidhi77777/linux-4.19.72_cve-2022-29581
Linux kernel 4.19.72는 CVE-2022-29581에 대한 개념 증명 익스플로잇을 포함하며, 교육적 분석 및 테스트를 위한 로컬 권한 상승 취약점을 시연합니다.
 timtimxs/cve-2026-39253-advisory
CVE-2026-39253에 대한 공개 권고로, Pivotal CRM 6.6.04.08의 안전하지 않은 역직렬화 문제를 다루며, Smart Client 및 PBS 구성 요소에서 안전하지 않은 BinaryFormatter 사용을 통해 원격 코드 실행이 가능합니다.…
 xyddnljydd/cve-2020-1066
CVE-2020-1066에 대한 익스플로잇 코드와 함께 제공되는 블로그 분석을 통해 특정 Windows 권한 상승 취약점을 시연합니다.
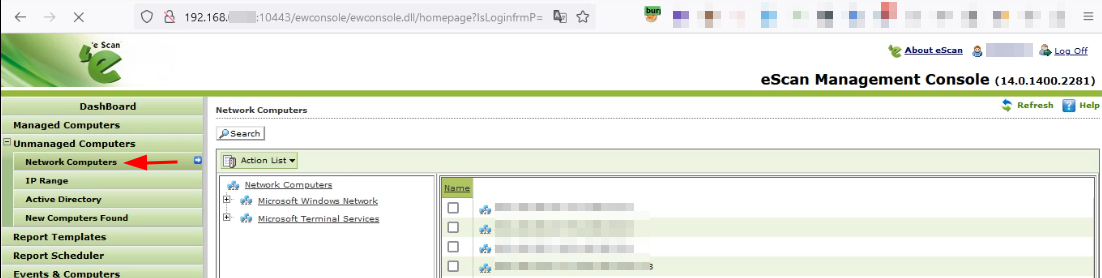 sahiloj/cve-2023-34837
CVE-2023-34837은 Microworld Technologies eScan Management Console 버전 14.0.1400.2281에서 발견된 반사형 크로스 사이트 스크립팅(XSS) 취약점입니다. 이 취약점은 무관리 컴퓨터(Unmanaged…
 abubakar-shahid/cve-2024-36886
학술 연구: N-Day 리눅스 커널 취약점, TIPC 네트워킹 서브시스템의 CVE-2024-36886 분석, 수명 주기, 영향 및 완화 전략.
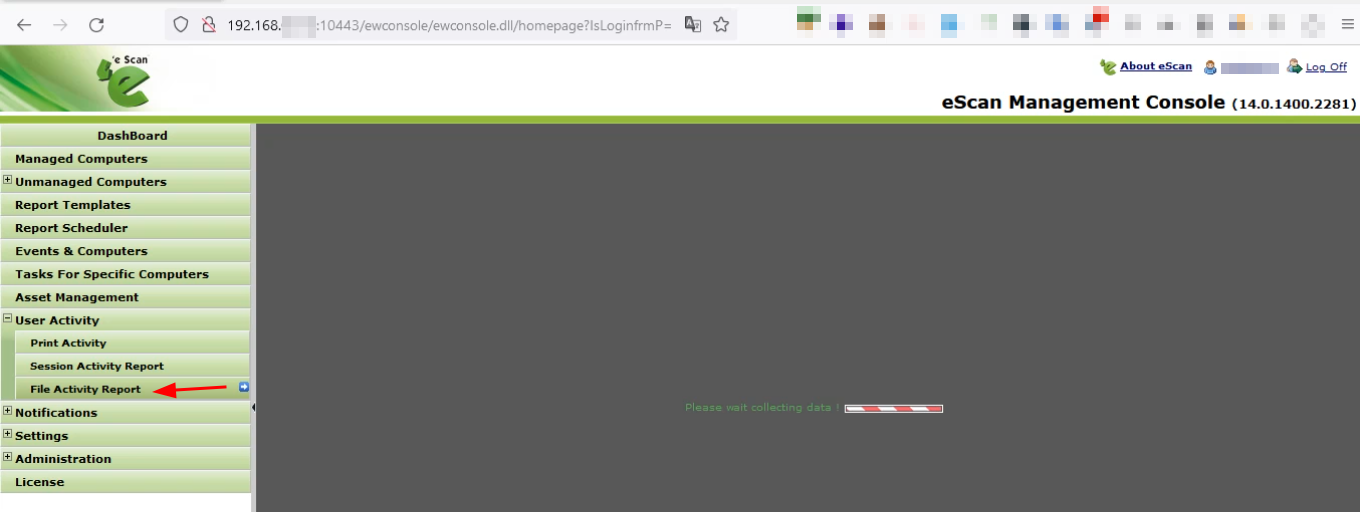 sahiloj/cve-2023-34836
Microworld Technologies eScan Management Console v14.0.1400.2281에 반사형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다. 취약한 매개변수는 Dtltyp 및 ListName으로, User Activity 섹션의…
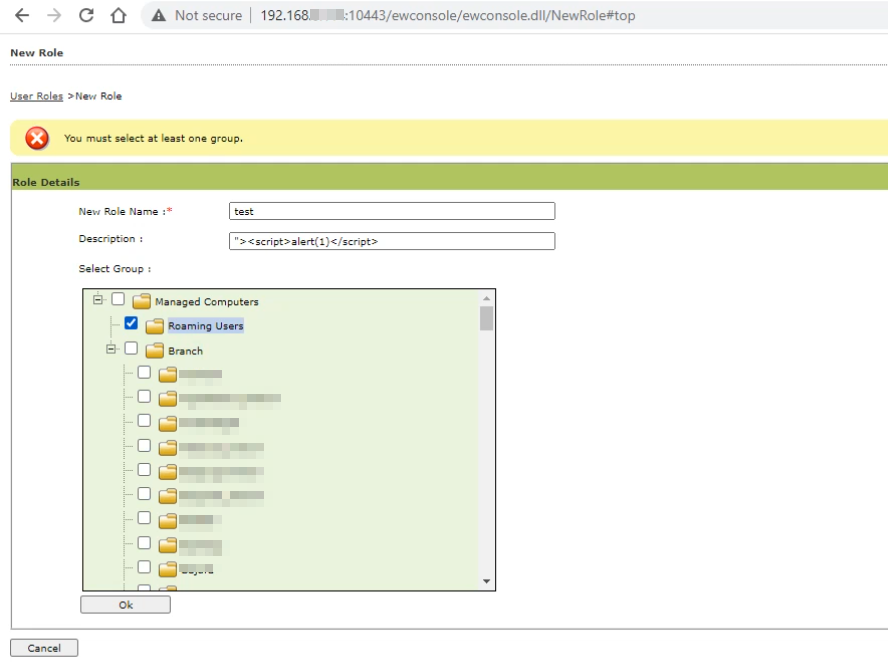 sahiloj/cve-2023-34838
Microworld Technologies eScan Management Console 버전 14.0.1400.2281은 저장형 크로스 사이트 스크립팅(XSS) 공격에 취약합니다.
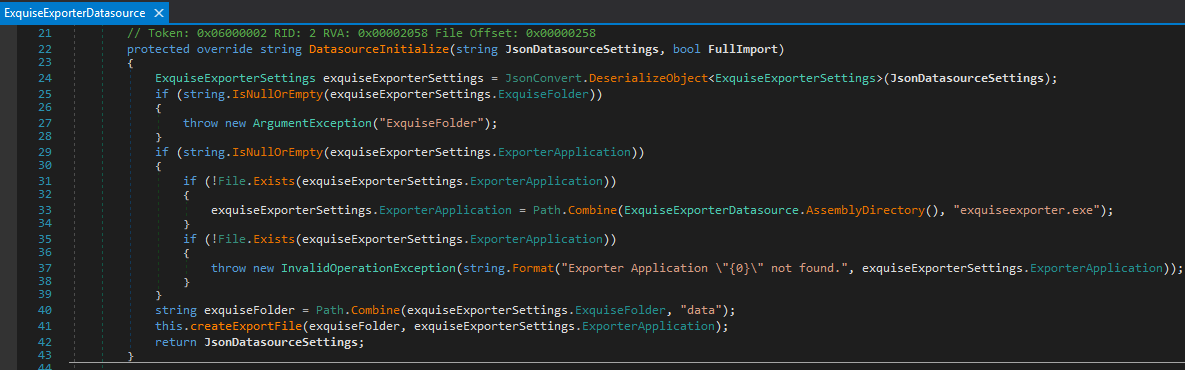 kpn-ciso/cve-2019-9745
CVE-2019-9745 취약점에 대한 분석 자료입니다.
 junz-leo/cve
JunZ-Leo의 공개 취약점 보고서 및 CVE 분석 문서로, PHPGurukul COVID19 Testing Management System 1.0의 SQL 인젝션 취약점을 다룹니다.
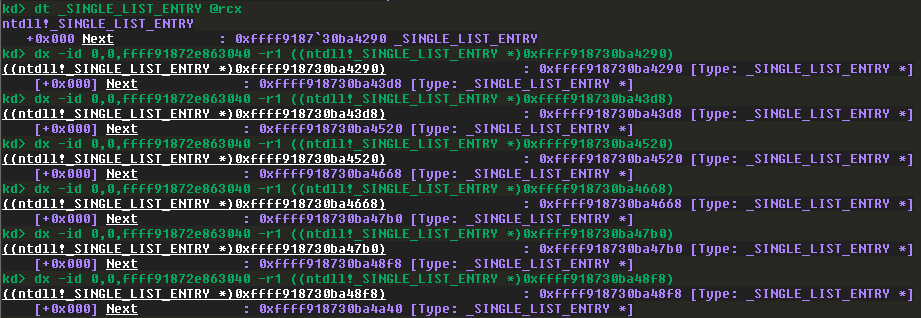 faizan-khanx/cve-2024-38063
CVE-2024-38063 - IPv6를 통한 커널 원격 악용
 shijx1024/cve-2024-31666
Flusity-CMS v2.33의 edit_addon_post.php 컴포넌트를 통한 원격 코드 실행 취약점인 CVE-2024-31666을 문서화하며, 영향 및 영향을 받는 버전 세부 정보를 포함합니다.
 rianjuniorsf/analysis-and-poc-n8n-cve-2025-68613
n8n의 CVE-2025-68613 취약점에 대한 기술적 연구로, 영향을 받는 버전, 실험실 탐색 시나리오, 공격 및 방어 분석, 완화 전략을 다룹니다.








