
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 0xmrma/cve-2026-34207
SSRF 필터는 호스트네임 텍스트를 검사했지만, 실제 목적지는 나중에 DNS에 의해 결정되었습니다. 그 차이로 인해 공격자가 제어하는 웹훅 URL이 루프백, 메타데이터 및 사설 네트워크 대상에 도달할 수 있었습니다.
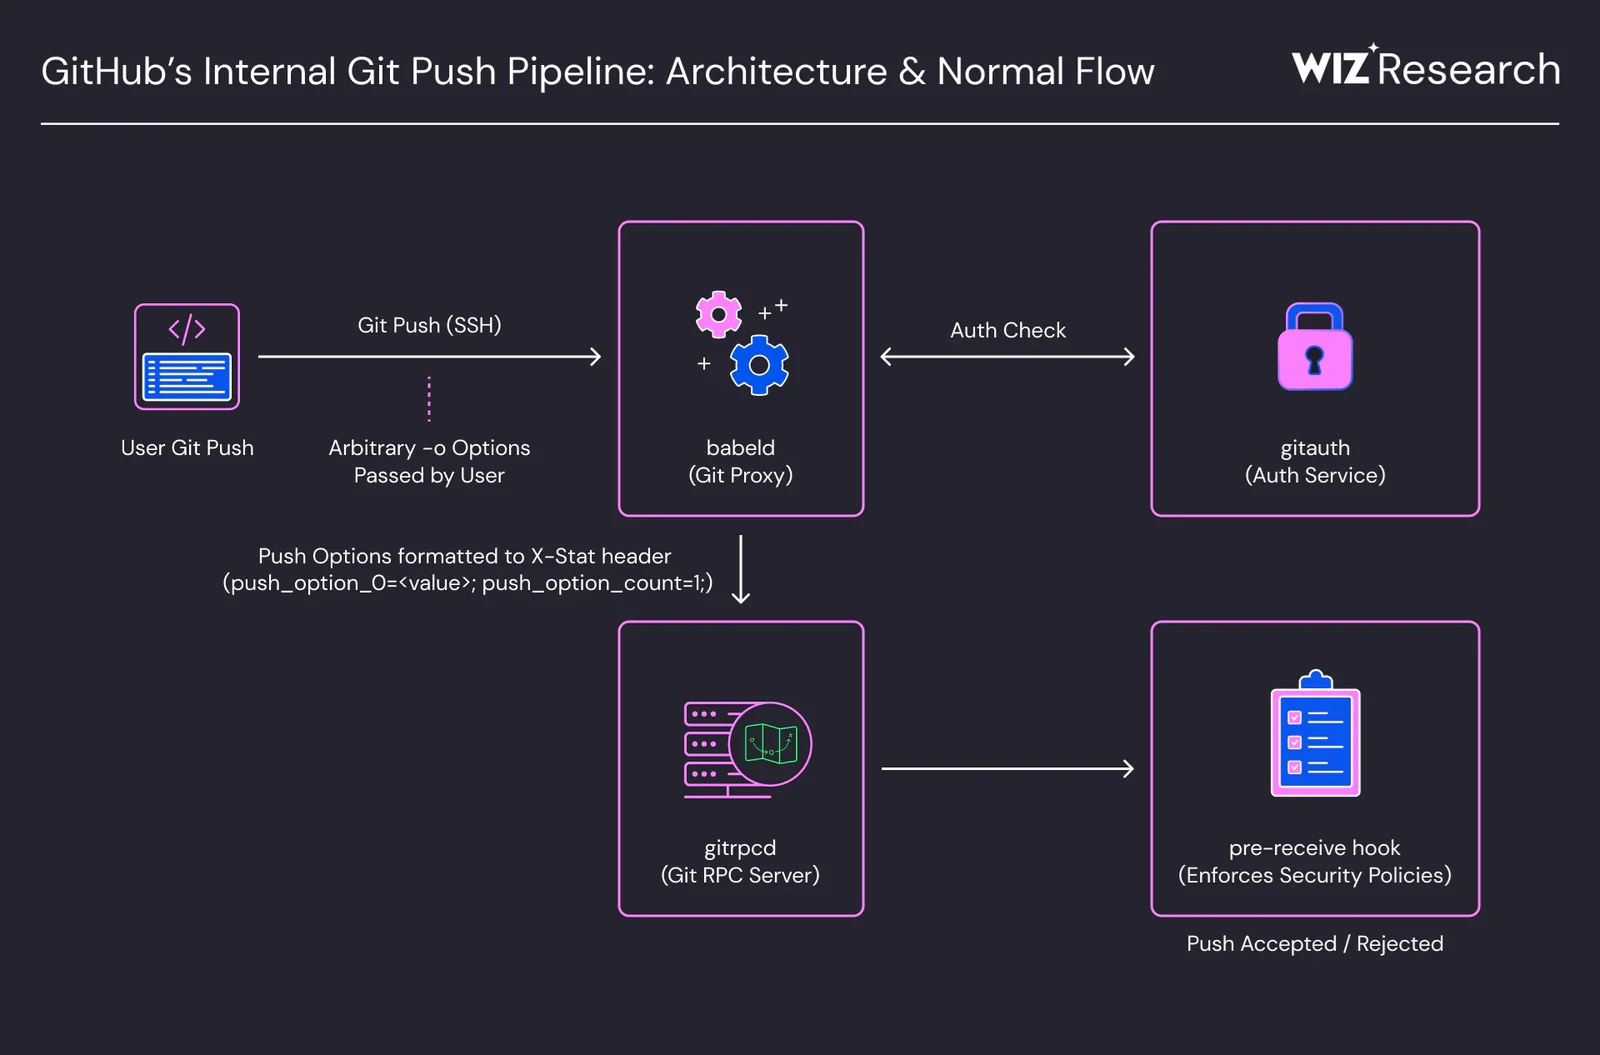 5kr1pt/cve-2026-3854
CVE-2026-3854에 대한 기술적 분석: git push의 헤더 주입을 통한 GitHub RCE로, 취약점, 악용 기법, 그리고 완화 방법을 설명합니다.
 rivaedoardo62-boop/cve-2024-23897-jenkins-poc
CVE-2024-23897의 자체 포함 Docker 재현 및 분석, args4j @-구문 인수 확장을 통한 Jenkins CLI 임의 파일 읽기
 kaleth4/cve-2026-55200
CVE-2026-55200에 대한 기술 분석 및 개념 증명(PoC)입니다. libssh2의 치명적인 힙 기반 버퍼 오버플로우로, 인증 전 원격 코드 실행(RCE)이 가능합니다. 완화 지침과 공급망 영향 평가를 포함합니다.
 0xmrma/cve-2026-45806
Penpot의 원격 이미지 가져오기 기능은 인증된 파일 편집자가 일반적인 미디어 편의 기능을 백엔드 기반 SSRF로 전환할 수 있게 합니다. 이는 공격자가 제어하는 URL이 대상 필터링 없이 리디렉션을 따르는 서버 가져오기 경로로 넘어가기 때문입니다.
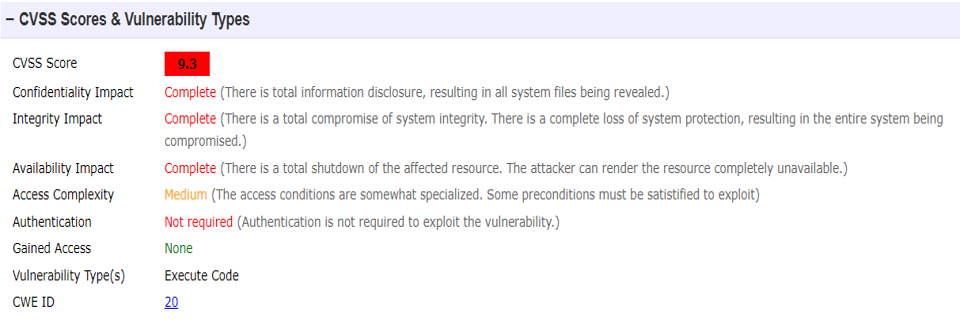 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
Pipenv의 requirements.txt 파싱에서 발견된 치명적인 RCE 취약점인 CVE-2022-21668에 대한 상세 분석으로, 버그 코드, 익스플로잇 메커니즘, 수정 검증을 포함합니다.
 muslimbek-0x/cve-2026-48030
CVE-2026-48030에 대한 개념 증명 익스플로잇, Pheditor 2.0.1-2.0.3의 치명적인 OS 명령 주입 취약점. 취약 코드 분석, PoC 스크립트 및 보안 연구자를 위한 패치 안내 포함.
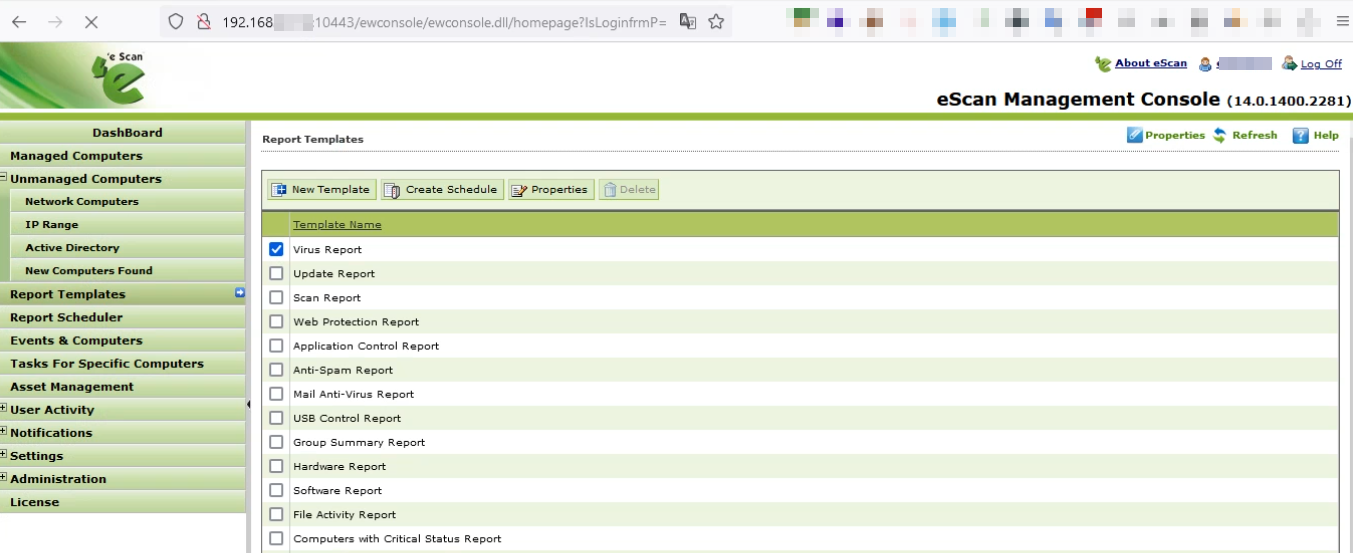 sahiloj/cve-2023-34835
Microworld Technologies eScan Management Console 버전 14.0.1400.2281에서 반사형 크로스 사이트 스크립팅(XSS) 취약점이 발견되었습니다.
 mmionf/copy-fail-cve-2026-31431
CVE-2026-31431에 대한 개념 증명 익스플로잇으로, 여러 배포판에 영향을 미치는 Linux 커널 취약점이며, 기술 문서와 테스트된 버전을 포함합니다.
 mohabars/cve-2026-21986-virtualbox-dos
CVE-2026-21986: VirtualBox 공유 폴더 커널 메모리 고갈 DoS
 0xmrma/cve-2026-34212
Docmost가 첨부 노드 내의 javascript: URL을 수락하고, 저장 및 렌더링 과정을 통해 이를 보존한 후, Docmost 오리진 내에서 클릭 가능한 앵커로 다시 변환했습니다.
 xrseccd/202605_dirty_frag
CVE-2026-43284 및 CVE-2026-43500, Hyunwoo Kim이 발견함
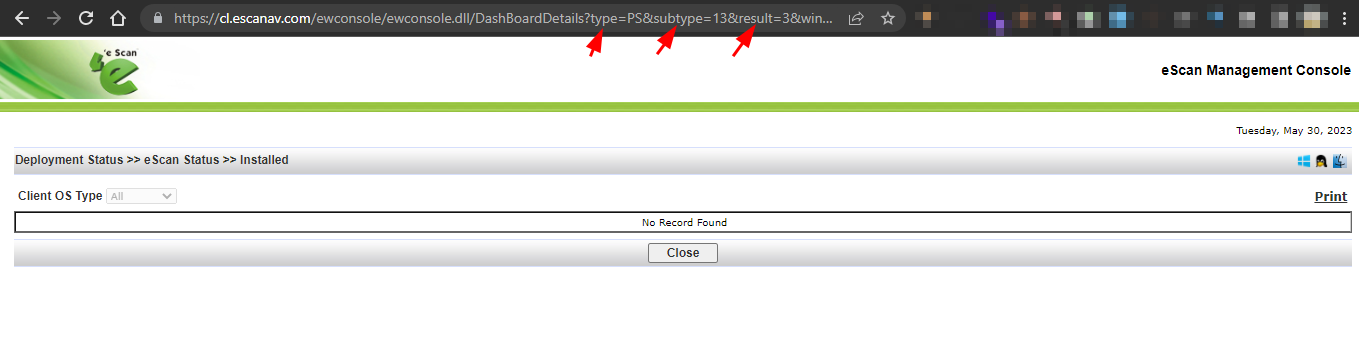 sahiloj/cve-2023-33731
Microworld Technologies에서 개발한 eScan Management Console(버전 14.0.1400.2281)에서 반사형 XSS(Reflected Cross-Site Scripting) 취약점이 발견되었습니다.
 weidongl74/cve-2015-2315-report
시뮬레이션 코드 및 CVE-2015-2315에 대한 보고서로, 교육적 분석을 위한 취약점 악용 시나리오를 보여줍니다.
 jneuhauser/copy-fail-cve-2026-31431
CVE-2026-31431에 대한 기술 분석 및 개념 증명(PoC) 자료로, 여러 배포판에 영향을 미치는 Linux 커널 취약점이며, 테스트된 버전과 분석 내용을 포함합니다.
 oscerd/cve-2026-40859
CVE-2026-40859 재현기 — Apache Camel camel-netty-http / camel-vertx-http 프로듀서 측 HTTP 응답 본문의 안전하지 않은 역직렬화 (RCE)
 daehyuh/cve-2026-40987
CVE-2026-40987 PoC
 mda1r/cve-2026-31278
Suprema BioStar 2의 Active Directory 자격 증명 노출 취약점에 대한 CVE 분석 문서








