
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 maureille/agentic-pcap
원시 PCAP을 조사하는 도구 활용 LLM 에이전트에 의한 자율 네트워크 공격 탐지의 벤치마크 코드 및 대화형 결과.
 jvidhan/cve-2026-28912
macOS PackageKit 심볼릭 링크 추적 버그(CVE-2026-28912)에 대한 리버스 엔지니어링 노트와 동작하는 PoC, 그리고 26.6 수정 버전의 디스어셈블리 diff를 포함합니다.
 0xblackash/cve-2026-93485
CVE-2026-93485(WordPress 코어 저장형 XSS 취약점)에 대한 방어 연구 저장소로, 버전 확인 스캐너, 기술 분석, 패치 검증 지침을 제공합니다.
 prince325/cve-2026-93659-writeup
Concrete CMS Community Store의 저장형 XSS는 관리자 대시보드 탈취로 이어집니다
 horkimhab/cve-2015-3246
교육용 저장소로, CVE-2015-3245 및 CVE-2015-3246에 대한 개념 증명과 분석을 제공하며, 통제된 환경에서의 승인된 보안 연구 및 학습을 위해 작성되었습니다.
 amnsecurity/sharepoint-deserialization-security-assessment
SharePoint 역직렬화 위험에 대한 전문적인 취약점 평가 보고서로, 경영진 요약, 기술적 영향, 수정 및 완화 전략을 포함합니다.
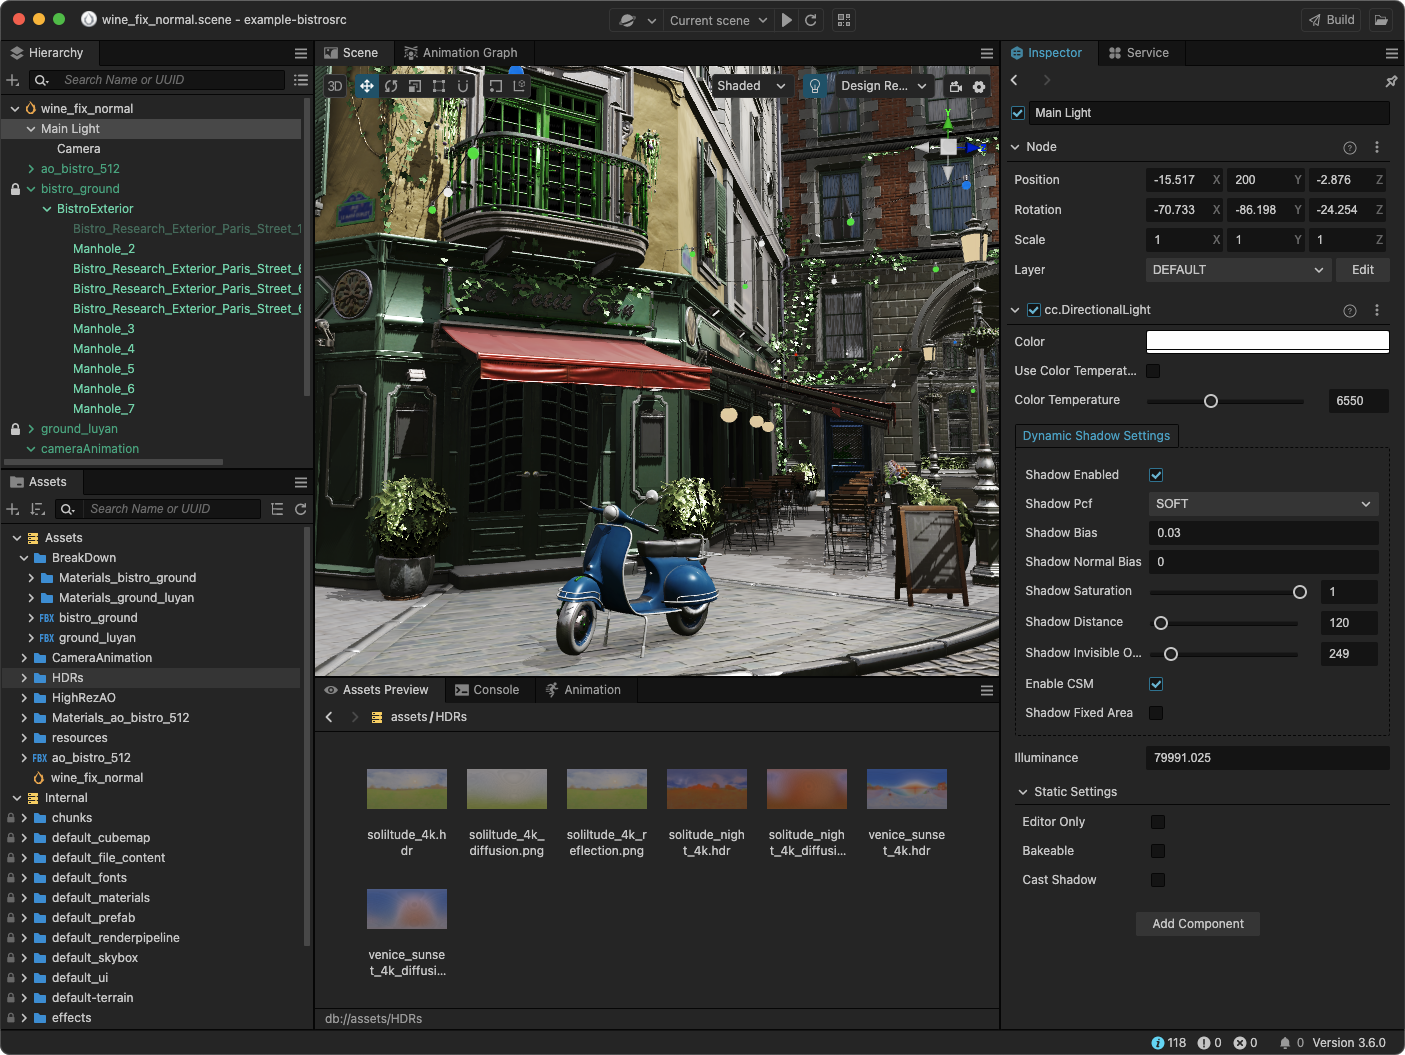 pvharmo2/gha-lab-fb32aba4a3
# CVE-2023-26493 (GHSL-2023-027) 공인 실험실 재현: cocos-engine의 <Web> 인터페이스에서 github.head_ref를 통한 명령 주입 — pull_request_target 워크플로 검증
 0xroi/cve-2026-77113
CVE-2026-77113에 대한 기술 분석: Apport의 apport-unpack에서 발생하는 경로 탐색(path traversal) 취약점으로, 조작된 보고서 키가 추출 디렉터리를 벗어나 대상 외부에 파일을 작성할 수 있습니다.
 theopaid/cve-2026-66754-remote-denial-of-service-via-reachable-assertion-in-url-prefix-handling-rouille-
보안 권고: URL 접두사 처리에서 도달 가능한 어서션을 통한 원격 서비스 거부 (rouille)
 0xmhany/cve-2026-9645-scadabr-analysis
ScadaBR에 영향을 미치는 CVE-2026-9645에 대한 기술적 취약점 분석 및 CVE 브리핑
 wtcyj/cve-2026-43805-analysis
CVE-2026-43805(IOKit IODMACommand DriverKit RPC 경쟁 조건, CWE-362)에 대한 하루 만의 분석 + 새니타이저 PoC
 bombobombone/cve-2026-96877
CVE-2026-96877에 대한 개념 증명 및 패치 검증 노트로, Cargo Drilldown 전체 텍스트 검색 브레드크럼에서 발생하는 반사형 XSS와 Python 탐지 스크립트를 다룹니다.
 horkimhab/cve-2026-19975
Azuriom의 CVE-2026-19975에 대한 개념 증명 및 연구 저장소로, 설정 지침과 승인된 보안 테스트를 위한 기술 문서 링크를 포함합니다.
 gavmor/x86-cpp-reversing-skill
32비트 리틀 엔디언 x86 C++ 바이너리(가상 함수 테이블, RTTI, 상속 복원)를 리버스 엔지니어링하기 위한 Claude Code 스킬
 cybervinner/cp-plus-ez-p21-cve-2026-65893-65894
CP PLUS EZ-P21 IP 카메라 CVE 문서화: 디버그 기능을 통한 임의 코드 실행 및 HTTP 엔드포인트의 부적절한 인증, 책임 있는 공개 포함.
 paul12345-cyber/multimodal-web-attack-dataset
이 저장소는 AI 기반 위협 탐지 연구를 발전시키기 위한 멀티모달 웹 공격 데이터셋(MWAD)을 호스팅합니다.
 testardou/cve-2026-15253
Easy Media Replace <= 0.2.0 - 인증된 (Author+) 저장형 크로스 사이트 스크립팅
 h3n1s3/react2shell-research
CVE-2025-55182를 분석하고 재현하여, 보안 연구자들을 위한 기술적 통찰력과 개념 증명(PoC)을 제공합니다.








