
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
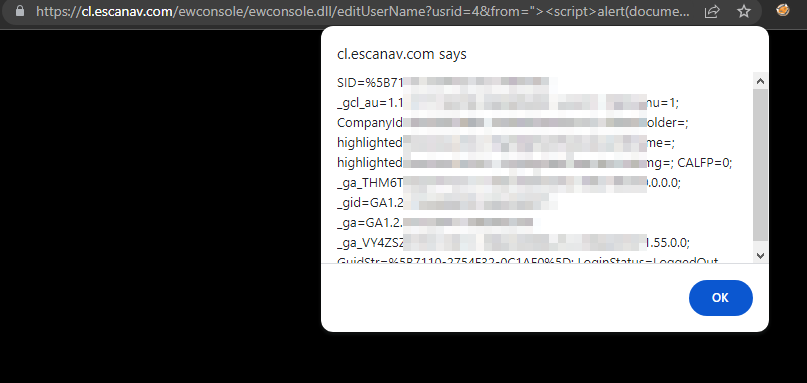
 sahiloj/cve-2023-31703
Microworld Technologies eScan Management Console(버전 14.0.1400.2281)의 사용자 편집(Edit User) 기능에 반사형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다.
 misterdengi/cve-2026-1801c
Source 2 엔진의 이동 입력 휴리스틱에 대한 정적 리버스 엔지니어링 분석으로, 입력 자동화 및 점프 속도 제한 루틴의 구조적 엣지 케이스를 식별합니다.
 hahaleyile/my-cve-2021-1675
악성 프린터 드라이버 설치를 통한 RPC 기반 권한 상승 및 원격 코드 실행이 포함된 Windows PrintNightmare(CVE-2021-1675/34527)에 대한 상세 분석 및 익스플로잇 구현.
 benschlueter/cve-2021-29155
CVE-2021-29155 개념 증명
 seeyn/anti-tamper-perturbation
[ICCV 2025] 허가되지 않은 개인 이미지 생성을 위한 변조 방지 보호
 j4ck3lsyn-gen2/reports
2023~2026년의 CVE 분석, 익스플로잇 연구, 위협 인텔리전스 및 공격적 보안을 다루는 사이버보안 연구 보고서의 엄선된 모음
 woshigenm/cve-2026-89633
CVE-2026-89633에 대한 PoC 및 익스플로잇 체인으로, Linux cifs.ko SMB1 TRANS2 병합 경로의 힙 범위 초과 쓰기 취약점이며, cred 덮어쓰기와 PTE 앨리어싱을 통해 uid 0으로 권한 상승한다.
 kiwids0220/cve-2024-26230
CVE-2024-26230을 위한 C 기반 개념 증명 익스플로잇으로, 커널 권한 상승 기술을 시연합니다. 교육용 취약점 연구 및 바이너리 익스플로잇 학습을 위해 제작되었습니다.
 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Amazon Fire TV Stick 3세대(sheldonp)에서 CVE-2026-43499를 익스플로잇하여 임시 루트에서 부트로더 언락까지 다루는 보안 연구 보고서.
 lukr54/edk2-security
EDK2 BrotliCustomDecompressLib 보안 취약점 발견 사항 — 조정된 공개
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage는 iOS 18.2.1에서 작동하는 제로클릭 PNG 기반 RCE 체인으로, WebKit(CVE-2025-24201)과 Core Media(CVE-2025-24085) 취약점을 악용하여 샌드박스 탈출, 커널 수준 접근 권한 획득, 기기 벽돌화를…
 noambouillet/cve-2026-3888
Linux LPE via snap-confine + systemd-tmpfiles, 심층 설명
 desertdemons/cve-2025-6018-6019
CVE-2025-6018 CVE-2025-6019 PoC 익스플로잇 - openSUSE/SUSE Linux Enterprise 15의 로컬 권한 상승 - PAM 우회 + udisks2 XFS 레이스 컨디션 LPE로 root 권한 획득
 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
CVE-2026-97859에 대한 사이버보안 과제로, 심각도 분석, 패치 적용, 그리고 사이버 킬 체인을 다룹니다.
 lytnc/cve-2025-59284-poc
CVE-2025-59284 libarchive 익스플로잇에 대한 개념 증명(PoC)
 capivara-research/cve-2026-90932
CVE-2026-90932에 대한 이중 언어 분석 및 안전한 실습용 PoC로, LaraDashboard 백업 처리에서 발생하는 경로 순회 취약점으로, 임의 파일 삭제 및 쓰기를 통해 RCE에 이르게 한다.
 spiralbl0ck/poc-for-cve-2020-13519-still-under-construction-
CVE-2020-13519에 대한 poc(아직 개발 중). 정제 , 테스트 , 튜닝 필요...
 apiratchai/cve-2026-84411-reproduction
CVE-2026-84411 근본 원인 분석 노트 및 비파괴적 탐지 도구 (RouterOS 7.24 이전 버전)








