
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 b1ack0wl/vulnerability-write-ups
이 저장소에는 제가 발견한 취약점과 공개적으로 개발한 익스플로잇에 대한 분석 문서가 포함되어 있습니다.
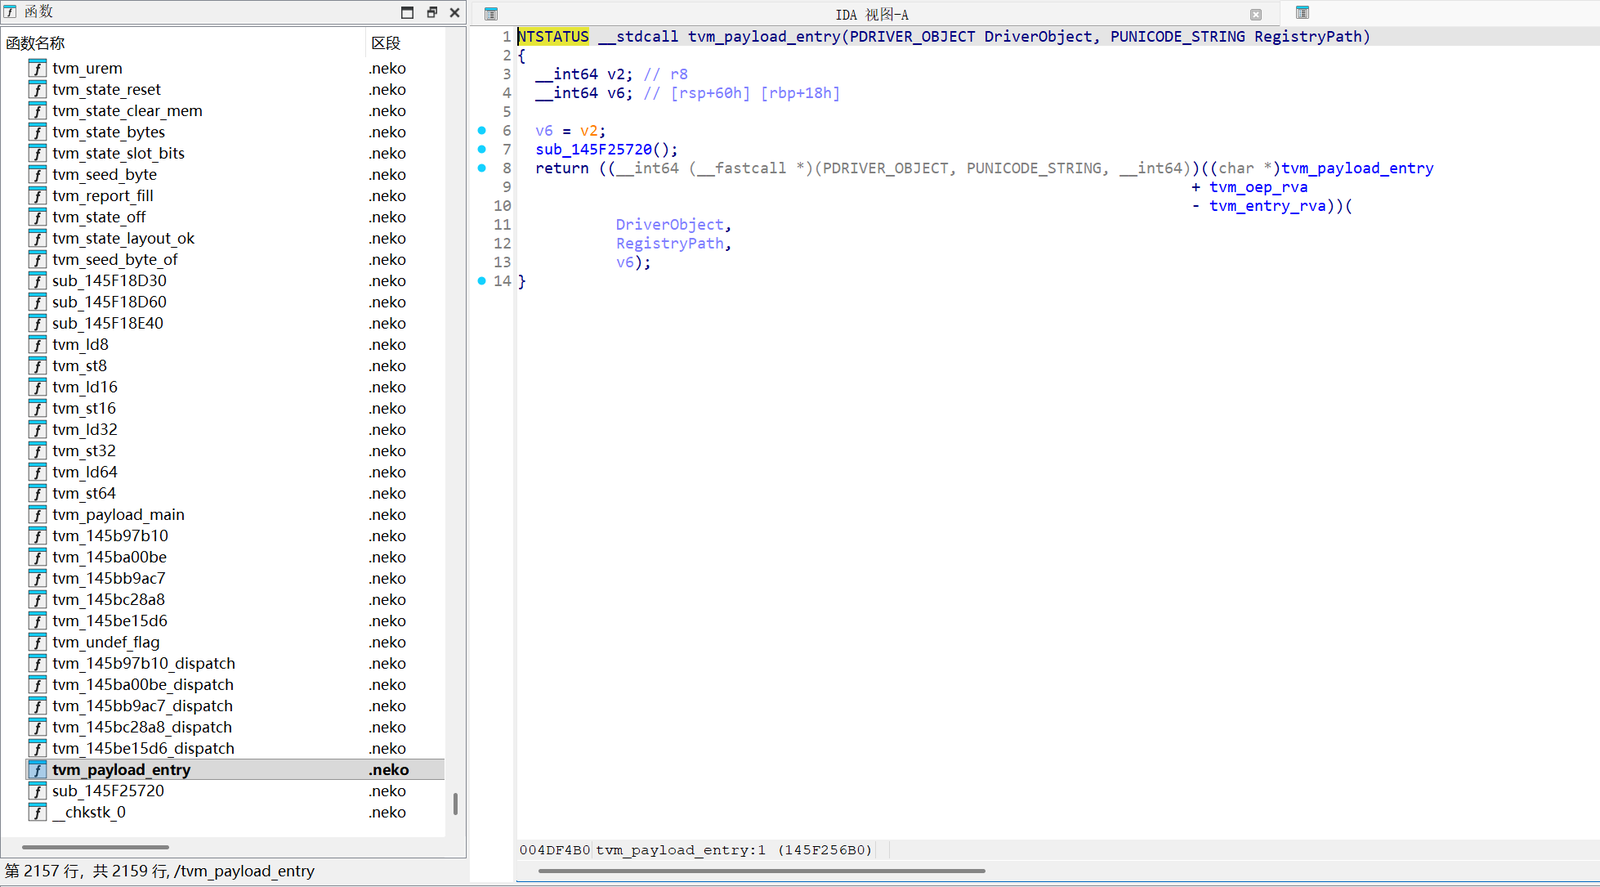 neurosaki987/tvm-recover
Devirtualizes Tencent VM .tvm0 sections: lifts VM handlers to guest-level listings and LLVM IR, recovers CFG and dispatch, and patches recovered code…
 jndok/pegasusx
OS X 10.11.6용 LPE PoC (CVE-2016-4655 / CVE-2016-4656)
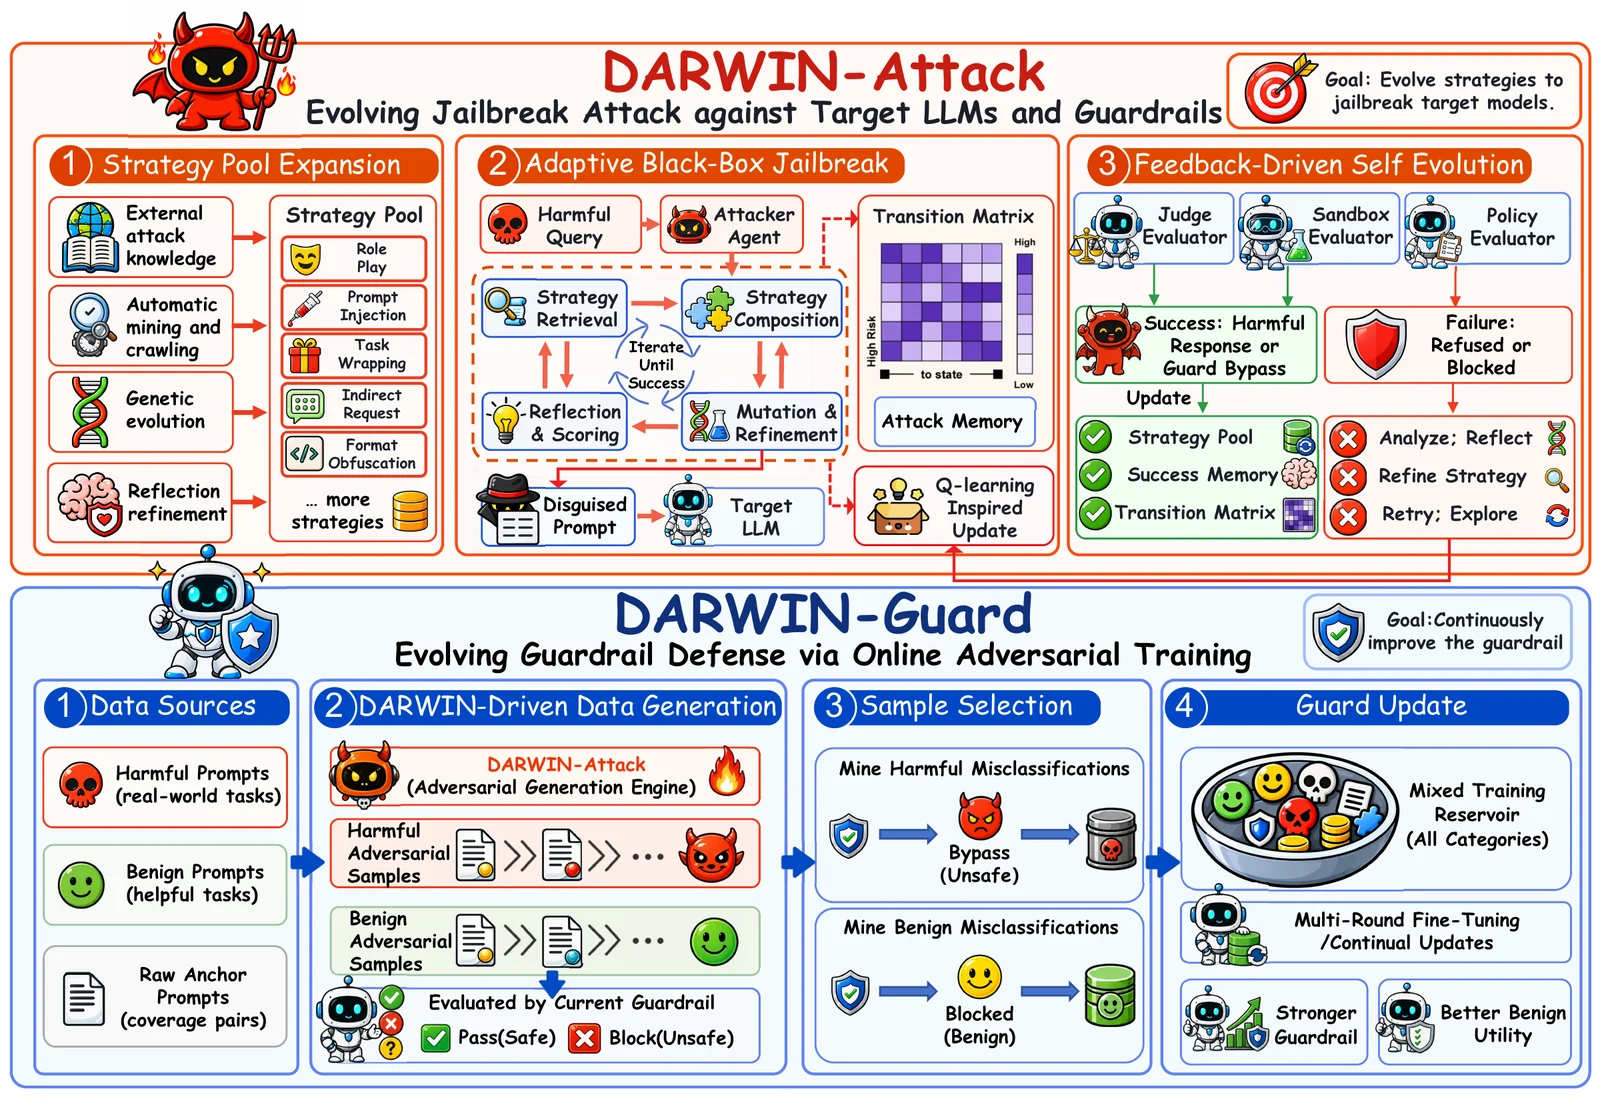 zju-llm-safety/darwin
진화적 LLM 탈옥 및 가드레일 프레임워크로, 유전적 변이, 마르코프 선택, 온라인 적대적 훈련을 통해 재사용 가능한 전략 풀을 성장시켜 안전성 평가를 수행합니다.
 deathshotxd/0xkern3lcrush
CVE-2026-0828(Safetica) 및 CVE-2025-7771(ThrottleStop)에 대한 고급 PoC 및 연구. Ring 0 프로세스 종료 및 물리적 메모리 R/W를 위한 BYOVD(Bring Your Own Vulnerable Driver) TTP…
 microsoft/fides
Flow Integrity Deterministic Enforcement System. AI 에이전트를 정보 흐름 제어로 보호하기 위한 메커니즘.
 vulnerabilityresearchcentre/patch-diffing-in-the-dark
패치 디퓨징을 활용한 새로운 취약점 발견
 binarygolf/bggp
연례 소형 파일 경연 대회 저장소로, 폴리글롯, 크래시, 자기 복제, 다운로드와 같은 테마의 바이너리 골프 챌린지를 다루며, 연도별로 정렬된 엄선된 항목을 제공합니다.
 jakabakos/cve-2023-36664-ghostscript-command-injection
Ghostscript 명령 삽입 취약점 PoC (CVE-2023-36664)
 quarkslab/qsynthesis
디오브푸스케이션을 위한 그레이박스 신시사이저.
 raytheonbbn/maude-hcs
은닉 통신 시스템을 위한 정형 모델링 및 분석 프레임워크로, 은닉 채널, 공격자 모델의 명세와 탐지 불가능성-성능 간 트레이드오프에 대한 통계적 모델 검증을 가능하게 합니다.
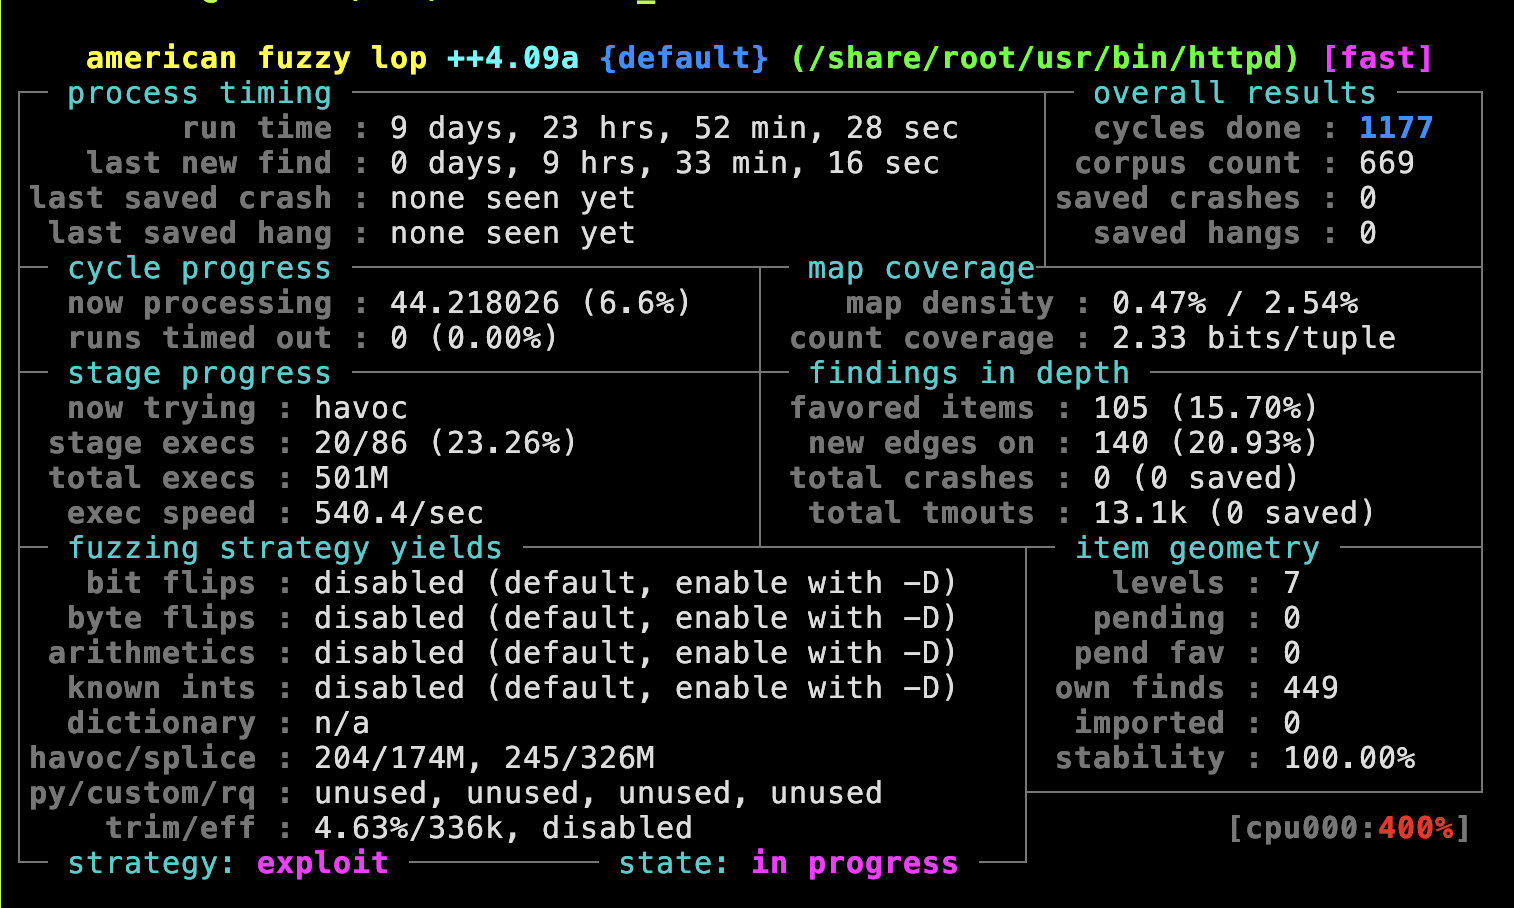 otsmr/blackbox-fuzzing
TL-WR902AC 라우터를 예시로 사용한 IoT 기기 퍼징
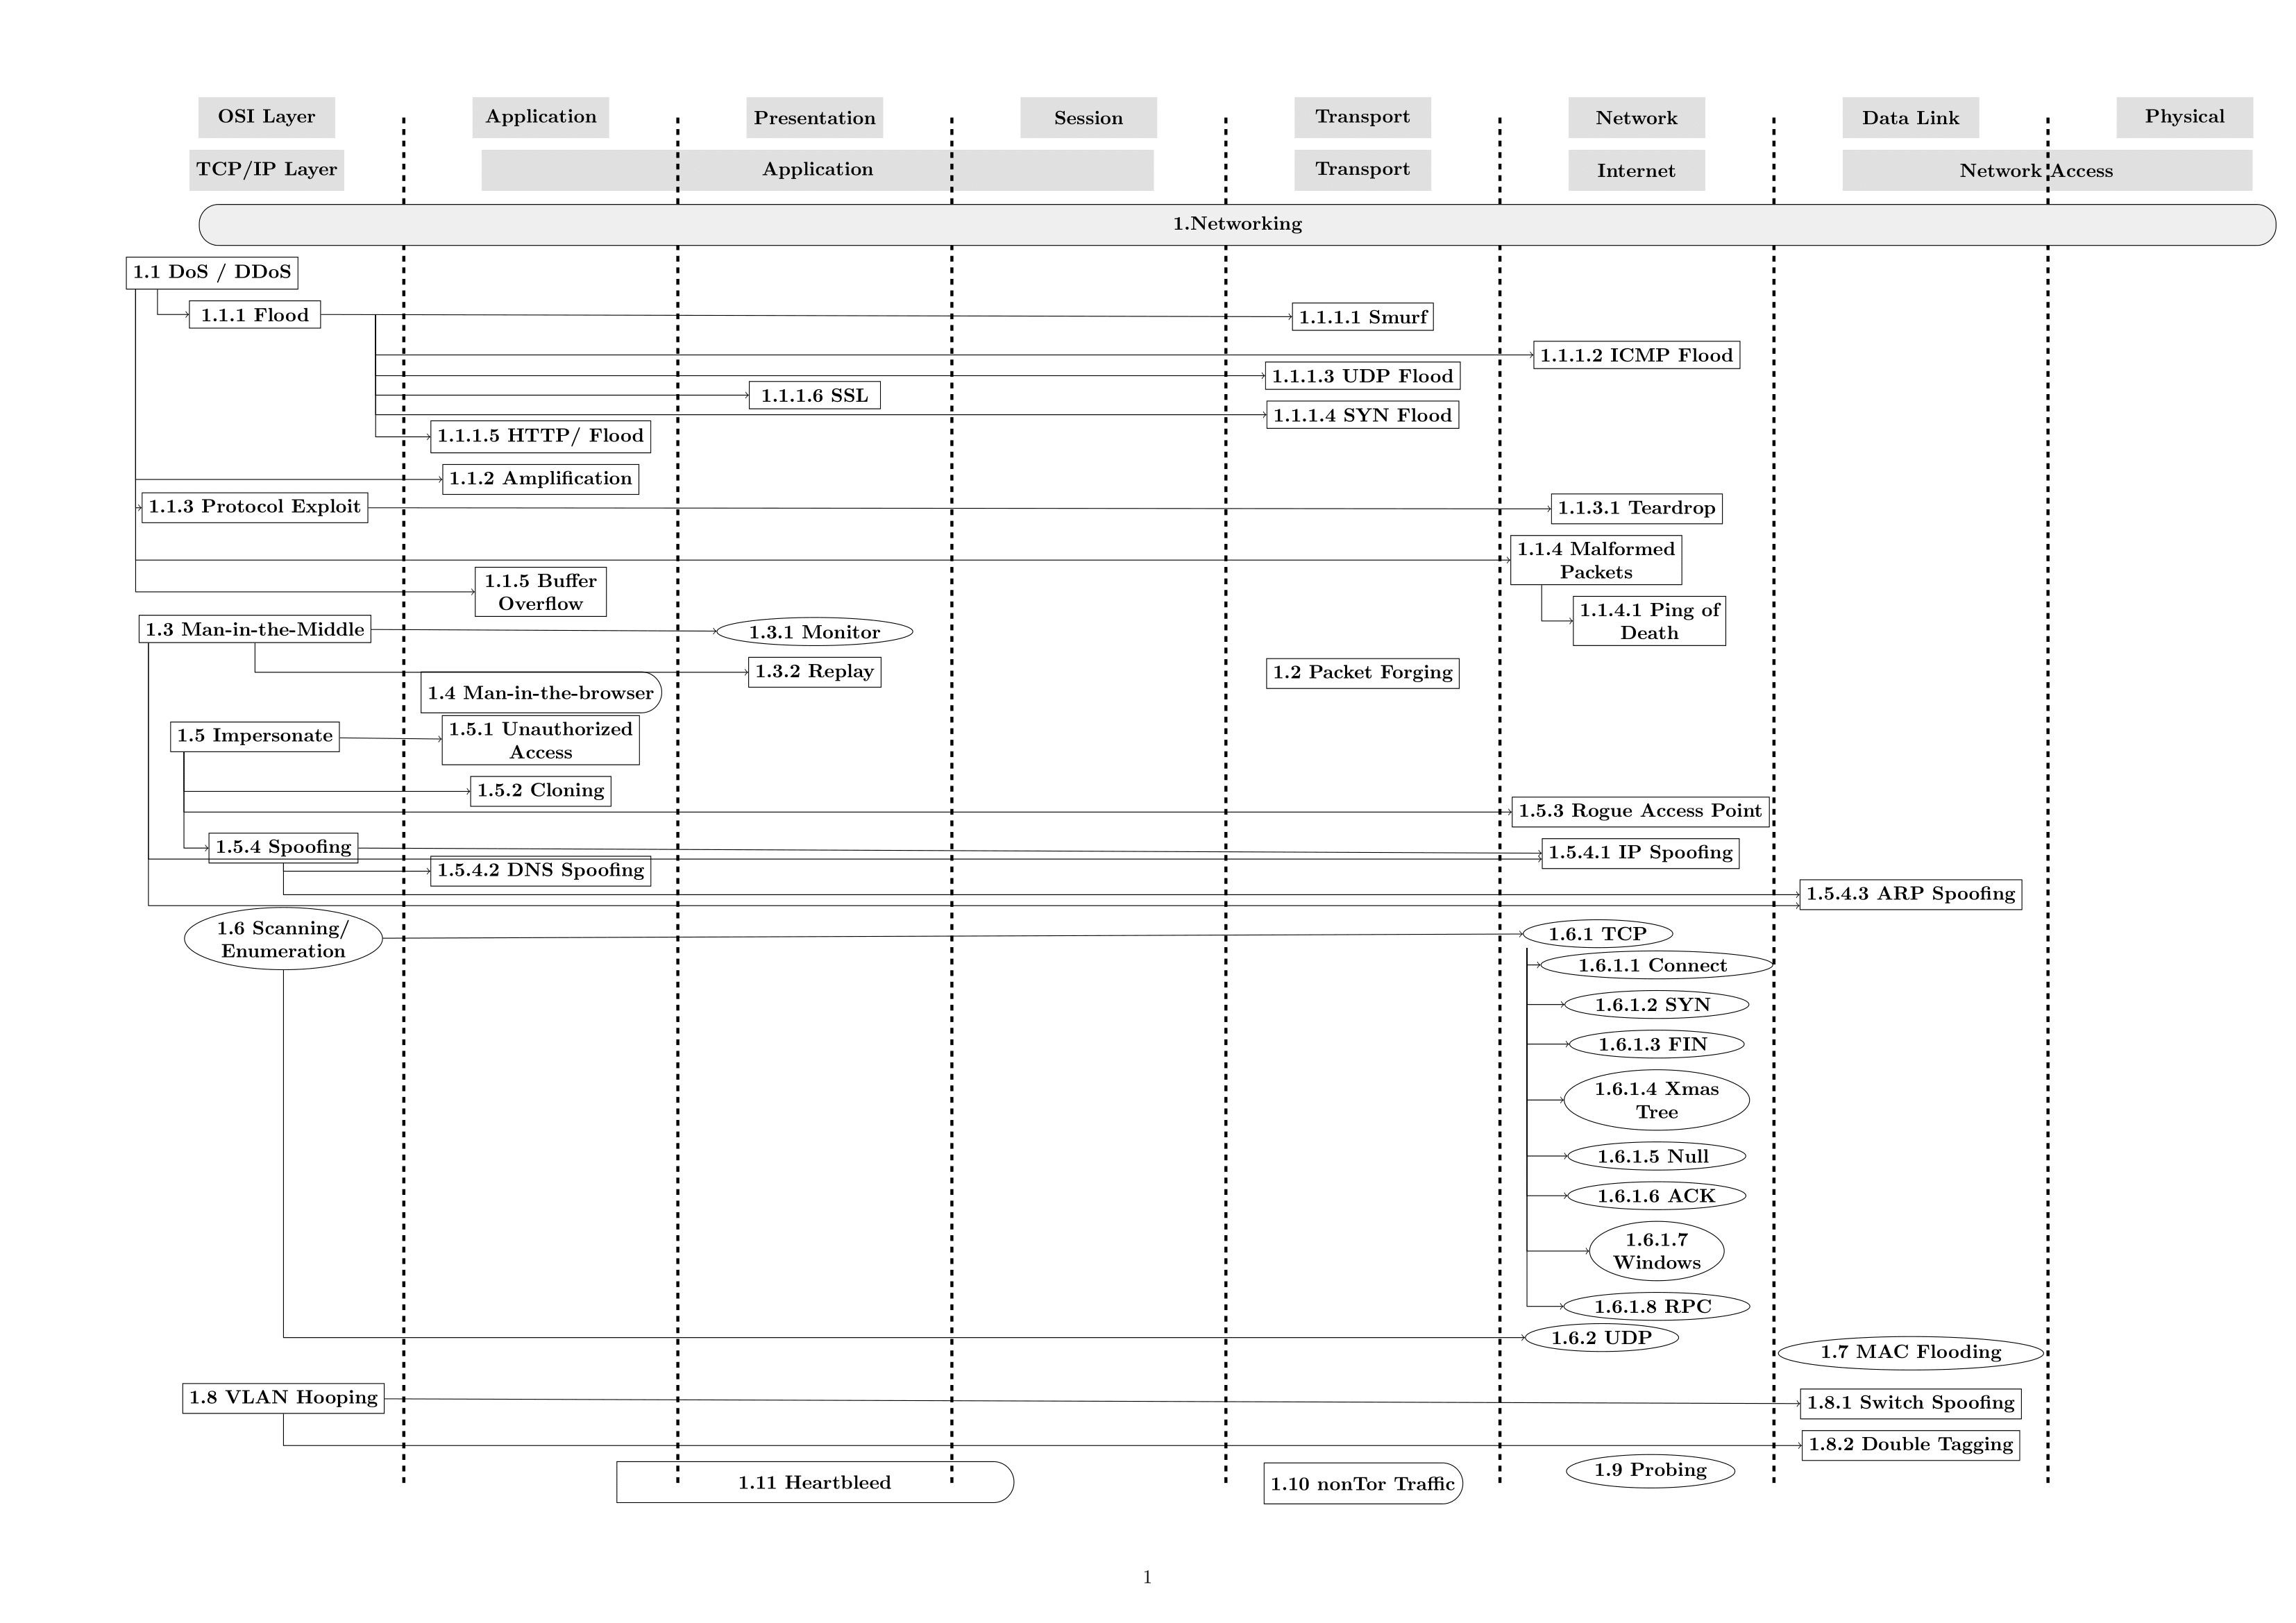 abertaymachinelearninggroup/network-threats-taxonomy
머신러닝 기반 침입 탐지 시스템은 네트워크 트래픽 및 관련 위협을 정확하게 나타내는 데이터셋의 부족으로 인해 평가가 어렵습니다. 이 프로젝트에서는 두 가지 분류 체계를 제시하여 이 문제를 해결하고자 합니다.
 bw3ll/jop_rocket
이 프레임워크를 통해 사용자는 JOP 가젯을 발견할 수 있으며, DEP를 우회하기 위한 완전한 JOP 체인 구축을 자동화할 수 있습니다. JOP ROCKET은 Windows 점프 지향 프로그래밍(Jump-Oriented Programming)을 위한 궁극적인…
 pchaigno/dga-collection
알려진 도메인 생성 알고리즘(DGA) 모음
 michalbednarski/resourcepoison
CVE-2025-22441에 대한 분석 및 익스플로잇: Android에서 신뢰할 수 없는 ApplicationInfo가 LoadedApk로 전달되어 설치된 앱에서 SystemUI 프로세스로 권한 상승이 발생함
 edubr2020/cve-2021-40444--cabless
CAB 아카이브에 의존할 필요가 없도록 코드를 수정했습니다.
 orange-cyberdefense/cve-repository
🐞 OCD 사람들이 발견한 CVE 저장소








