
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 blevene/standalone_tdo
LLM을 사용하여 PDF, DOCX 및 TXT 문서에서 구조화된 사이버 위협 인텔리전스(CTI)를 추출합니다. MITRE ATT&CK 공격 흐름, 탐지 기회 및 포괄적인 엔터티-관계 그래프를 생성합니다.
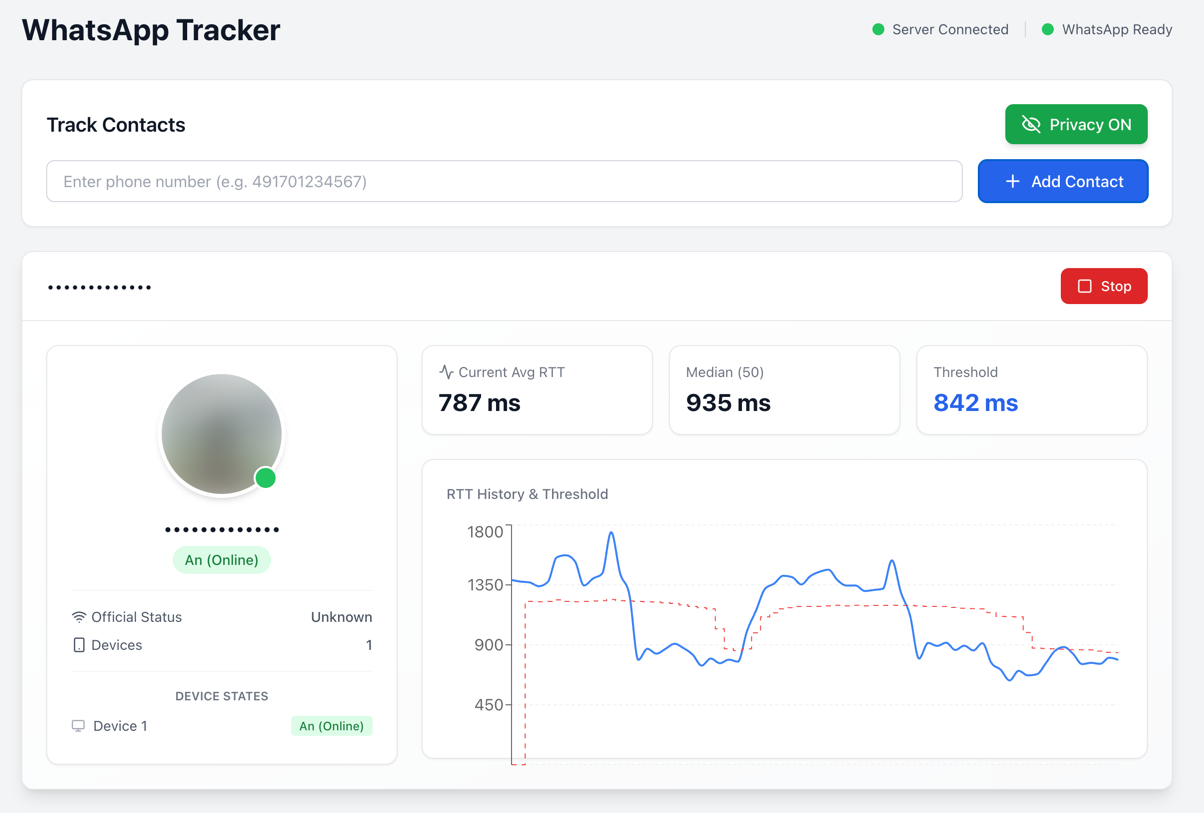 gommzystudio/device-activity-tracker
전화번호만으로 기기가 활성 상태인지, 대기 상태인지, 오프라인인지(그 외에도 더 많은 정보)를 알 수 있습니다. 이 PoC는 전송 확인(Delivery Receipts) + RTT 타이밍이 민감한 기기 활동 패턴을 어떻게 유출하는지 보여줍니다. (WhatsApp /…
 git0xlai/react2shellpoc
이 저장소는 React Server Components의 원격 코드 실행 취약점인 CVE-2025-55182 (React2Shell)에 대한 개념 증명을 제공합니다. 이는 페이로드와 영향을 포함하여 익스플로잇이 어떻게 동작하는지 보여줍니다.
 websecuritylabs/react2shell-library
CVE-2025-55182, 즉 React Server Components에서 "React2Shell"로 알려진 치명적인 원격 코드 실행(RCE) 취약점에 관한 엄선된 리소스 목록입니다.
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
NiceHash QuickMiner 업데이트 메커니즘의 심각한 공급망 취약점 연구(CVE-2025-56513). 기술 분석, 공격 시나리오, 영향 평가 및 수정 지침을 포함합니다.
 thestingr/cve-2025-68613-poc
공개 PoC + 스캐너 및 CVE-2025-68613에 대한 연구: n8n 워크플로 자동화의 표현식 삽입을 통한 치명적인 RCE (CVSS 10.0). 탐지 도구, 전체 익스플로잇 및 복구 지침을 포함합니다.
 itsismarcos/bot-exploit-cve-2025-55182
CVE-2025-55182 (React2Shell) 취약점 탐지를 위한 교육용 스캐너로, React Server Components/Next.js 애플리케이션에서 사용됩니다. 대상 탐지를 위해 dork를 사용하고, RCE 지표를 식별하기 위해 비파괴적 페이로드를…
 rianjuniorsf/analysis-and-poc-n8n-cve-2025-68613
n8n의 CVE-2025-68613 취약점에 대한 기술적 연구로, 영향을 받는 버전, 실험실 탐색 시나리오, 공격 및 방어 분석, 완화 전략을 다룹니다.
 mr-alperen/cve-2025-32463
CVE-2025-32463에 대한 개념 증명 익스플로잇으로, chroot 잘못된 구성 및 악성 NSS 라이브러리 주입을 통해 sudo 1.9.14-1.9.17에서 로컬 권한 상승을 유발합니다.
 aloshdenny/reverse-synthid-text
텍스트용 SynthID 리버스 엔지니어링
 intbjw/cve-2025-68613-poc-via-copilot
# CVE-2025-68613 상세 기술 분석 및 개념 증명 n8n 표현식 평가에서 IIFE this-컨텍스트 우회를 통한 치명적인 RCE 취약점에 대한 상세 기술 분석 및 개념 증명입니다. 근본 원인 분석, 익스플로잇 벡터, 완화 지침을 포함합니다.
 hannahxchen/llm-censorship-steering
'검열 조종하기: LLM "사고" 제어를 위한 표현 벡터 발견'
 crypt0bit/cve-2025-43541
PoC 익스플로잇 iOS
 n132/cve-2025-68325
PoC CVE-2025-68325
 erroristotle/dvdr_llm
여러 대규모 언어 모델을 사용하는 소프트웨어 취약점 탐지 및 수리용 앙상블 프레임워크로, 정밀도-재현율 트레이드오프를 위한 합의 분석 및 평가 도구를 포함합니다.
 brabster/cve-2018-20225
CVE-2018-20225을 시연하고 탐구하며, 취약점을 이해하고 테스트하기 위한 개념 증명을 제공합니다.
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell, CVE-2025-55182, RCE 취약점: React Server Components의 안전하지 않은 역직렬화 결함에 대한 심층 분석으로, 기본 React/Next.js 환경에서 인증되지 않은 원격 코드 실행을 가능하게 합니다.
 x0root/cve-2025-68116
CVE-2025-68116에 대한 문서








