
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 1numak1/cve-2025-31337
CVE-2025-31337 보안 권고 - AI 챗봇 프레임워크의 치명적 버퍼 오버플로우
 skoveit/cve-2026-34200
Proof-of-concept demonstrating unauthenticated cross-origin takeover of Nhost MCP Server, enabling database exfiltration, table drops, and permission…
 alonaki/inventree-path-traversal-cve-2026-33531
이 저장소는 InvenTree의 보고서 템플릿 엔진에서 발견된 경로 탐색(path traversal) 취약점에 대한 전문적인 분석 문서를 포함하고 있습니다. 이 취약점은 버전 1.2.6 및 1.3.0에서 패치되었습니다.
 justjeff211/conti-ransomware-writeup
Splunk 8.2.2를 사용하여 Exchange 서버의 Conti 랜섬웨어 침해에 대한 전체 SOC 조사를 수행했습니다. Windows Security, Sysmon 및 IIS 로그 소스에서 28,145개의 이벤트를 분석하여 전체 공격 체인을 재구성했습니다. 세…
 livecvebench/cve-factory
CVE-Factory
 rickidevs/cve-2026-34070
# langchain에서 제로데이 취약점을 발견했습니다 — 그 과정은 이러했습니다
 rootdirective-sec/cve-2026-33017-lab
# CVE-2026-33017 재현 실습 환경 Langflow의 인증되지 않은 RCE 취약점인 CVE-2026-33017을 위한 재현 가능한 실습 환경입니다. Docker 기반의 취약 서비스와 공개 빌드 엔드포인트를 통한 코드 실행을 입증하는 최소 피해 PoC를…
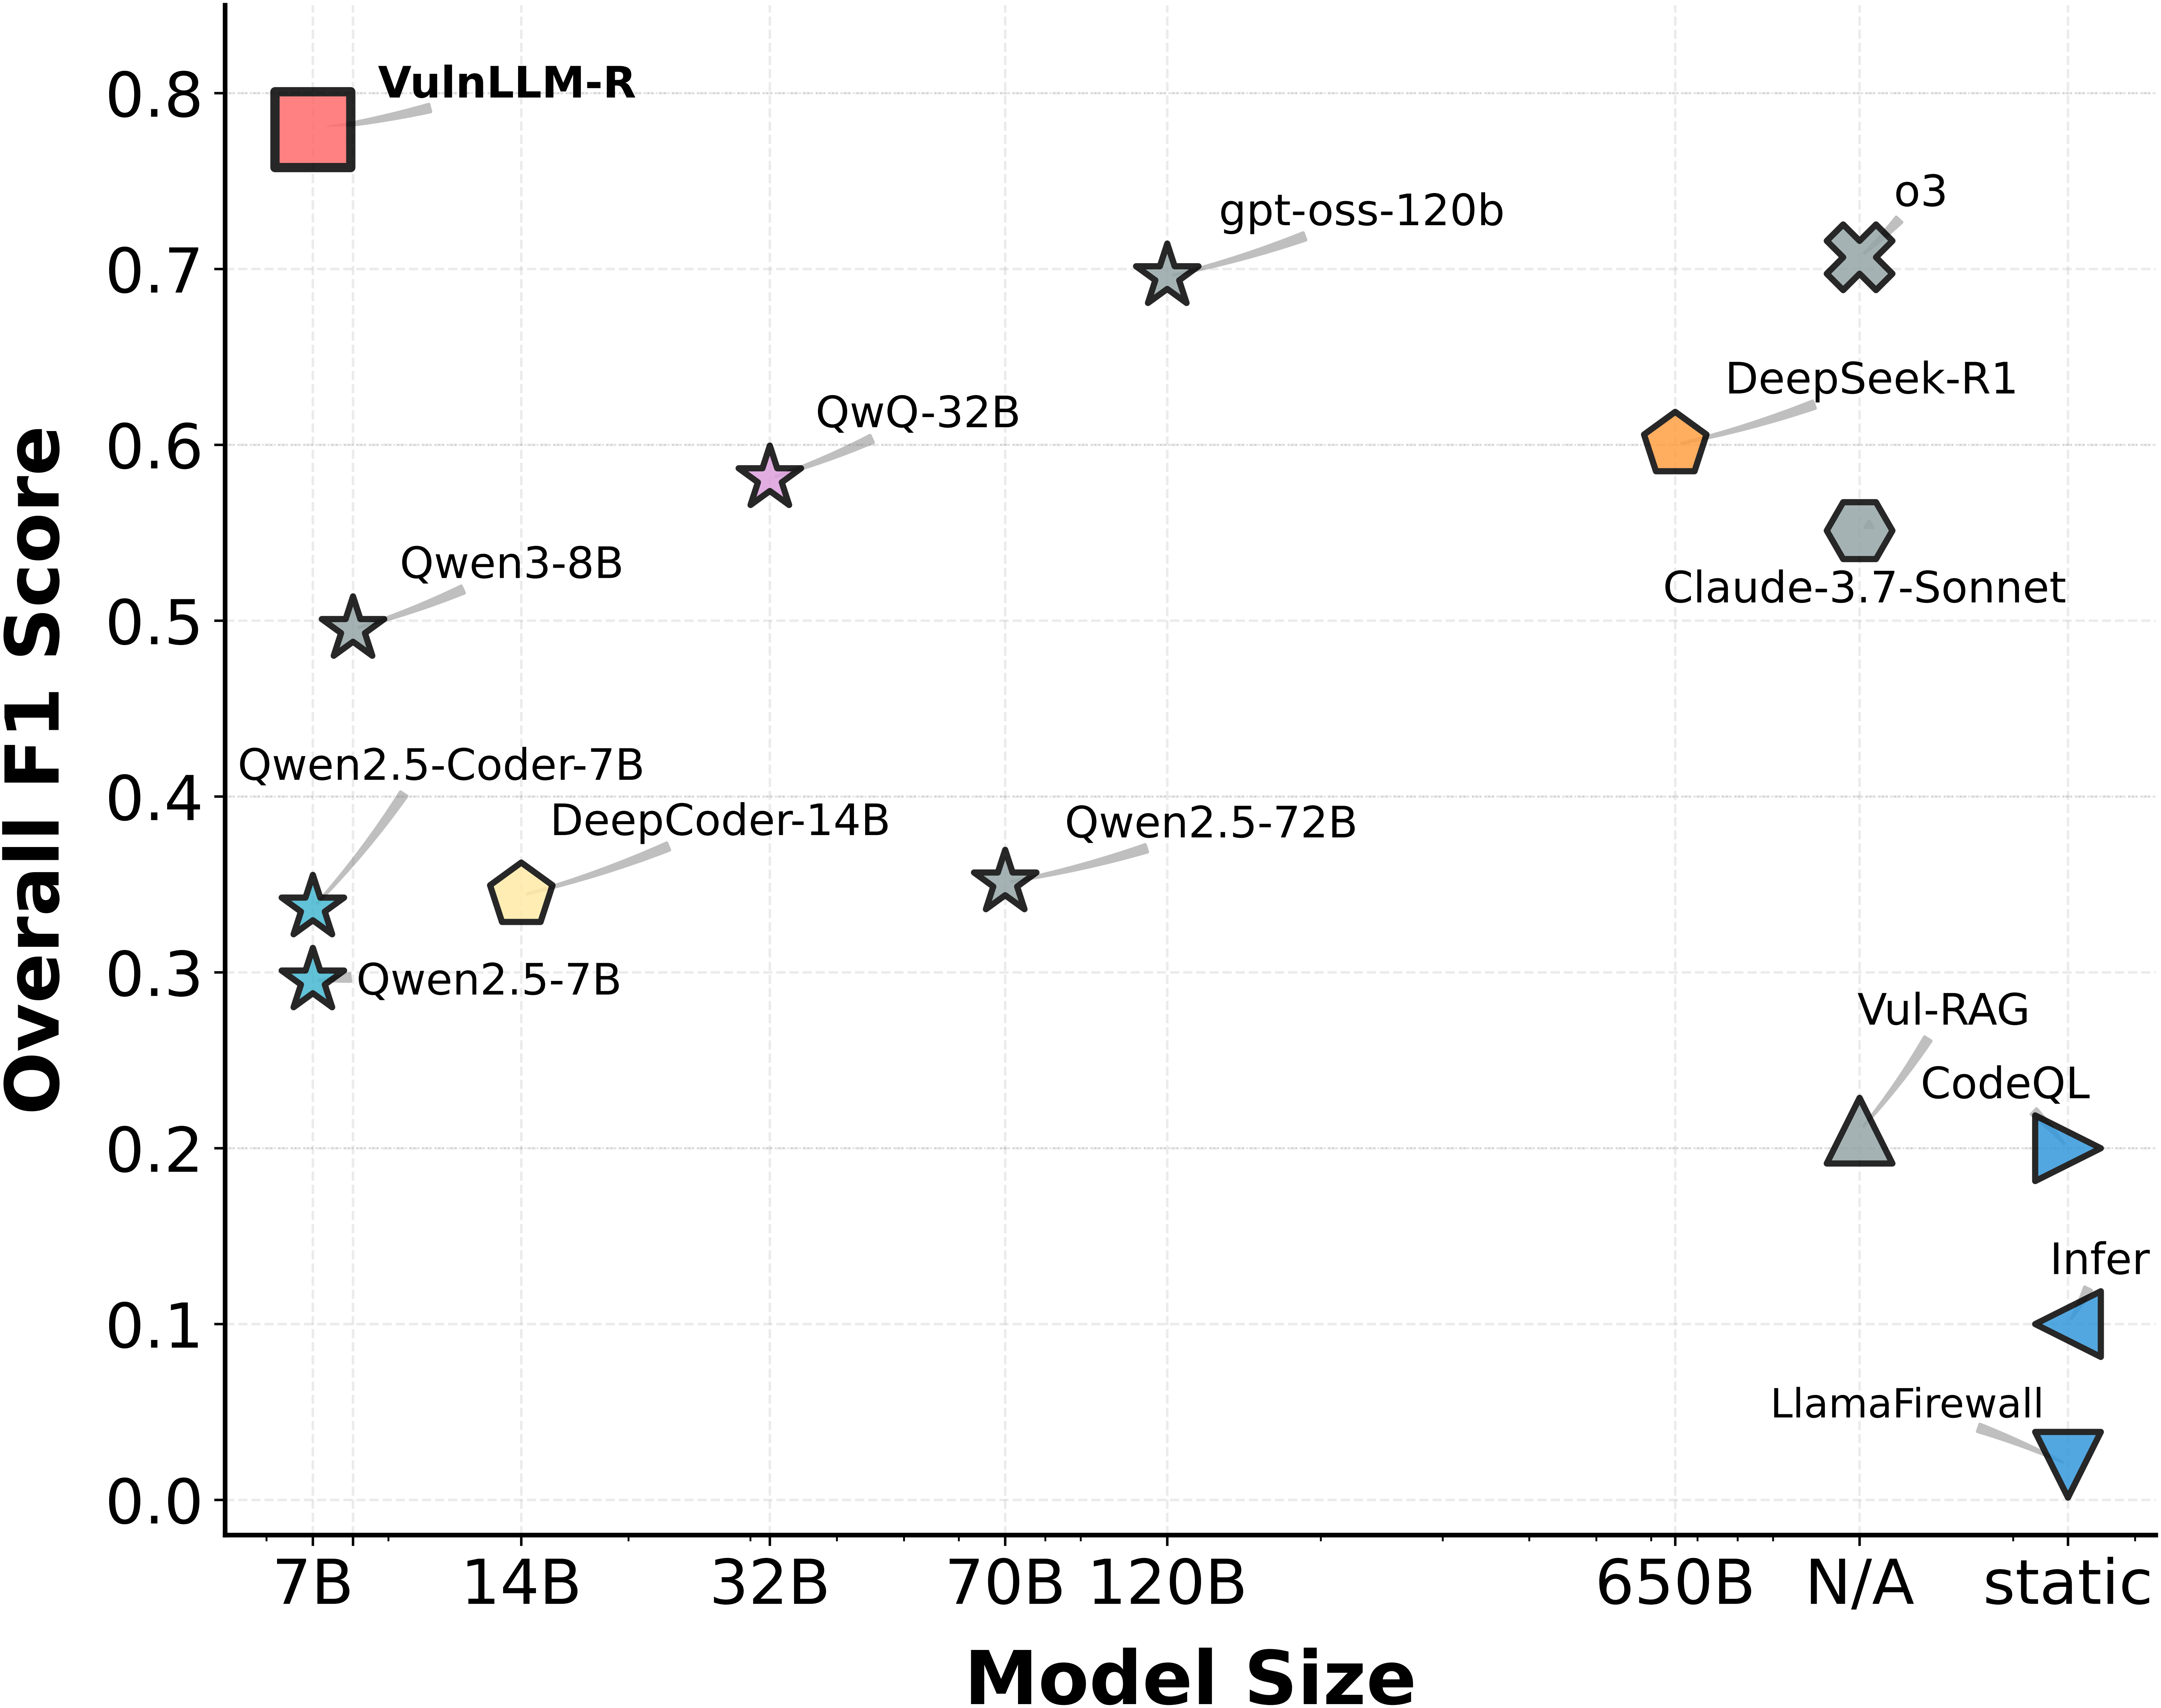 ucsb-mlsec/vulnllm-r
C/C++ 및 Python 소스코드 취약점 탐지를 위한 특화 추론 LLM으로, 데이터셋 구축, SFT/DPO 훈련 및 결과 재현 스크립트를 포함합니다.
 j0qq3r/cve-2025-52204
CVE-2025-52204의 조정된 공개: Znuny OTRS customer.pl 엔드포인트의 반사형 XSS 및 HTML 주입. 기술 요약, 영향을 받는 버전, PoC 스크린샷, 공급업체 수정 릴리스 참조를 포함합니다.
 sergicortesabadia/cve-2026-26198-analysis
Python의 Ormar ORM에서 발견된 심각한 SQL 인젝션에 대한 심층 분석 — 재현, 수정, 그리고 테스트
 chrissub08/cve-2026-33910_sqlinjectionvulnerabilityopenemr8.0.0.2
CVE-2026-33910: OpenEMR <8.0.0.3의 SQL 인젝션 취약점
 mickmicksh/chub-supply-chain-poc
AI 문서화 파이프라인을 통한 무음 종속성 주입. 240회의 독립적인 Docker 실행을 통해 Context Hub의 제로-새니타이제이션 MCP 서버가 악성 문서로 개발자 프로젝트를 경고 없이 손상시킬 수 있음을 입증했습니다.
 zebberncve/cve-2026-26833
thumbler용 권고
 zebberncve/cve-2026-26832
node-tesseract-ocr에 대한 권고 ⌯⌲ 주간 다운로드 50 000회
 franz-chang/adaptive_greedy_local_search
AGLS
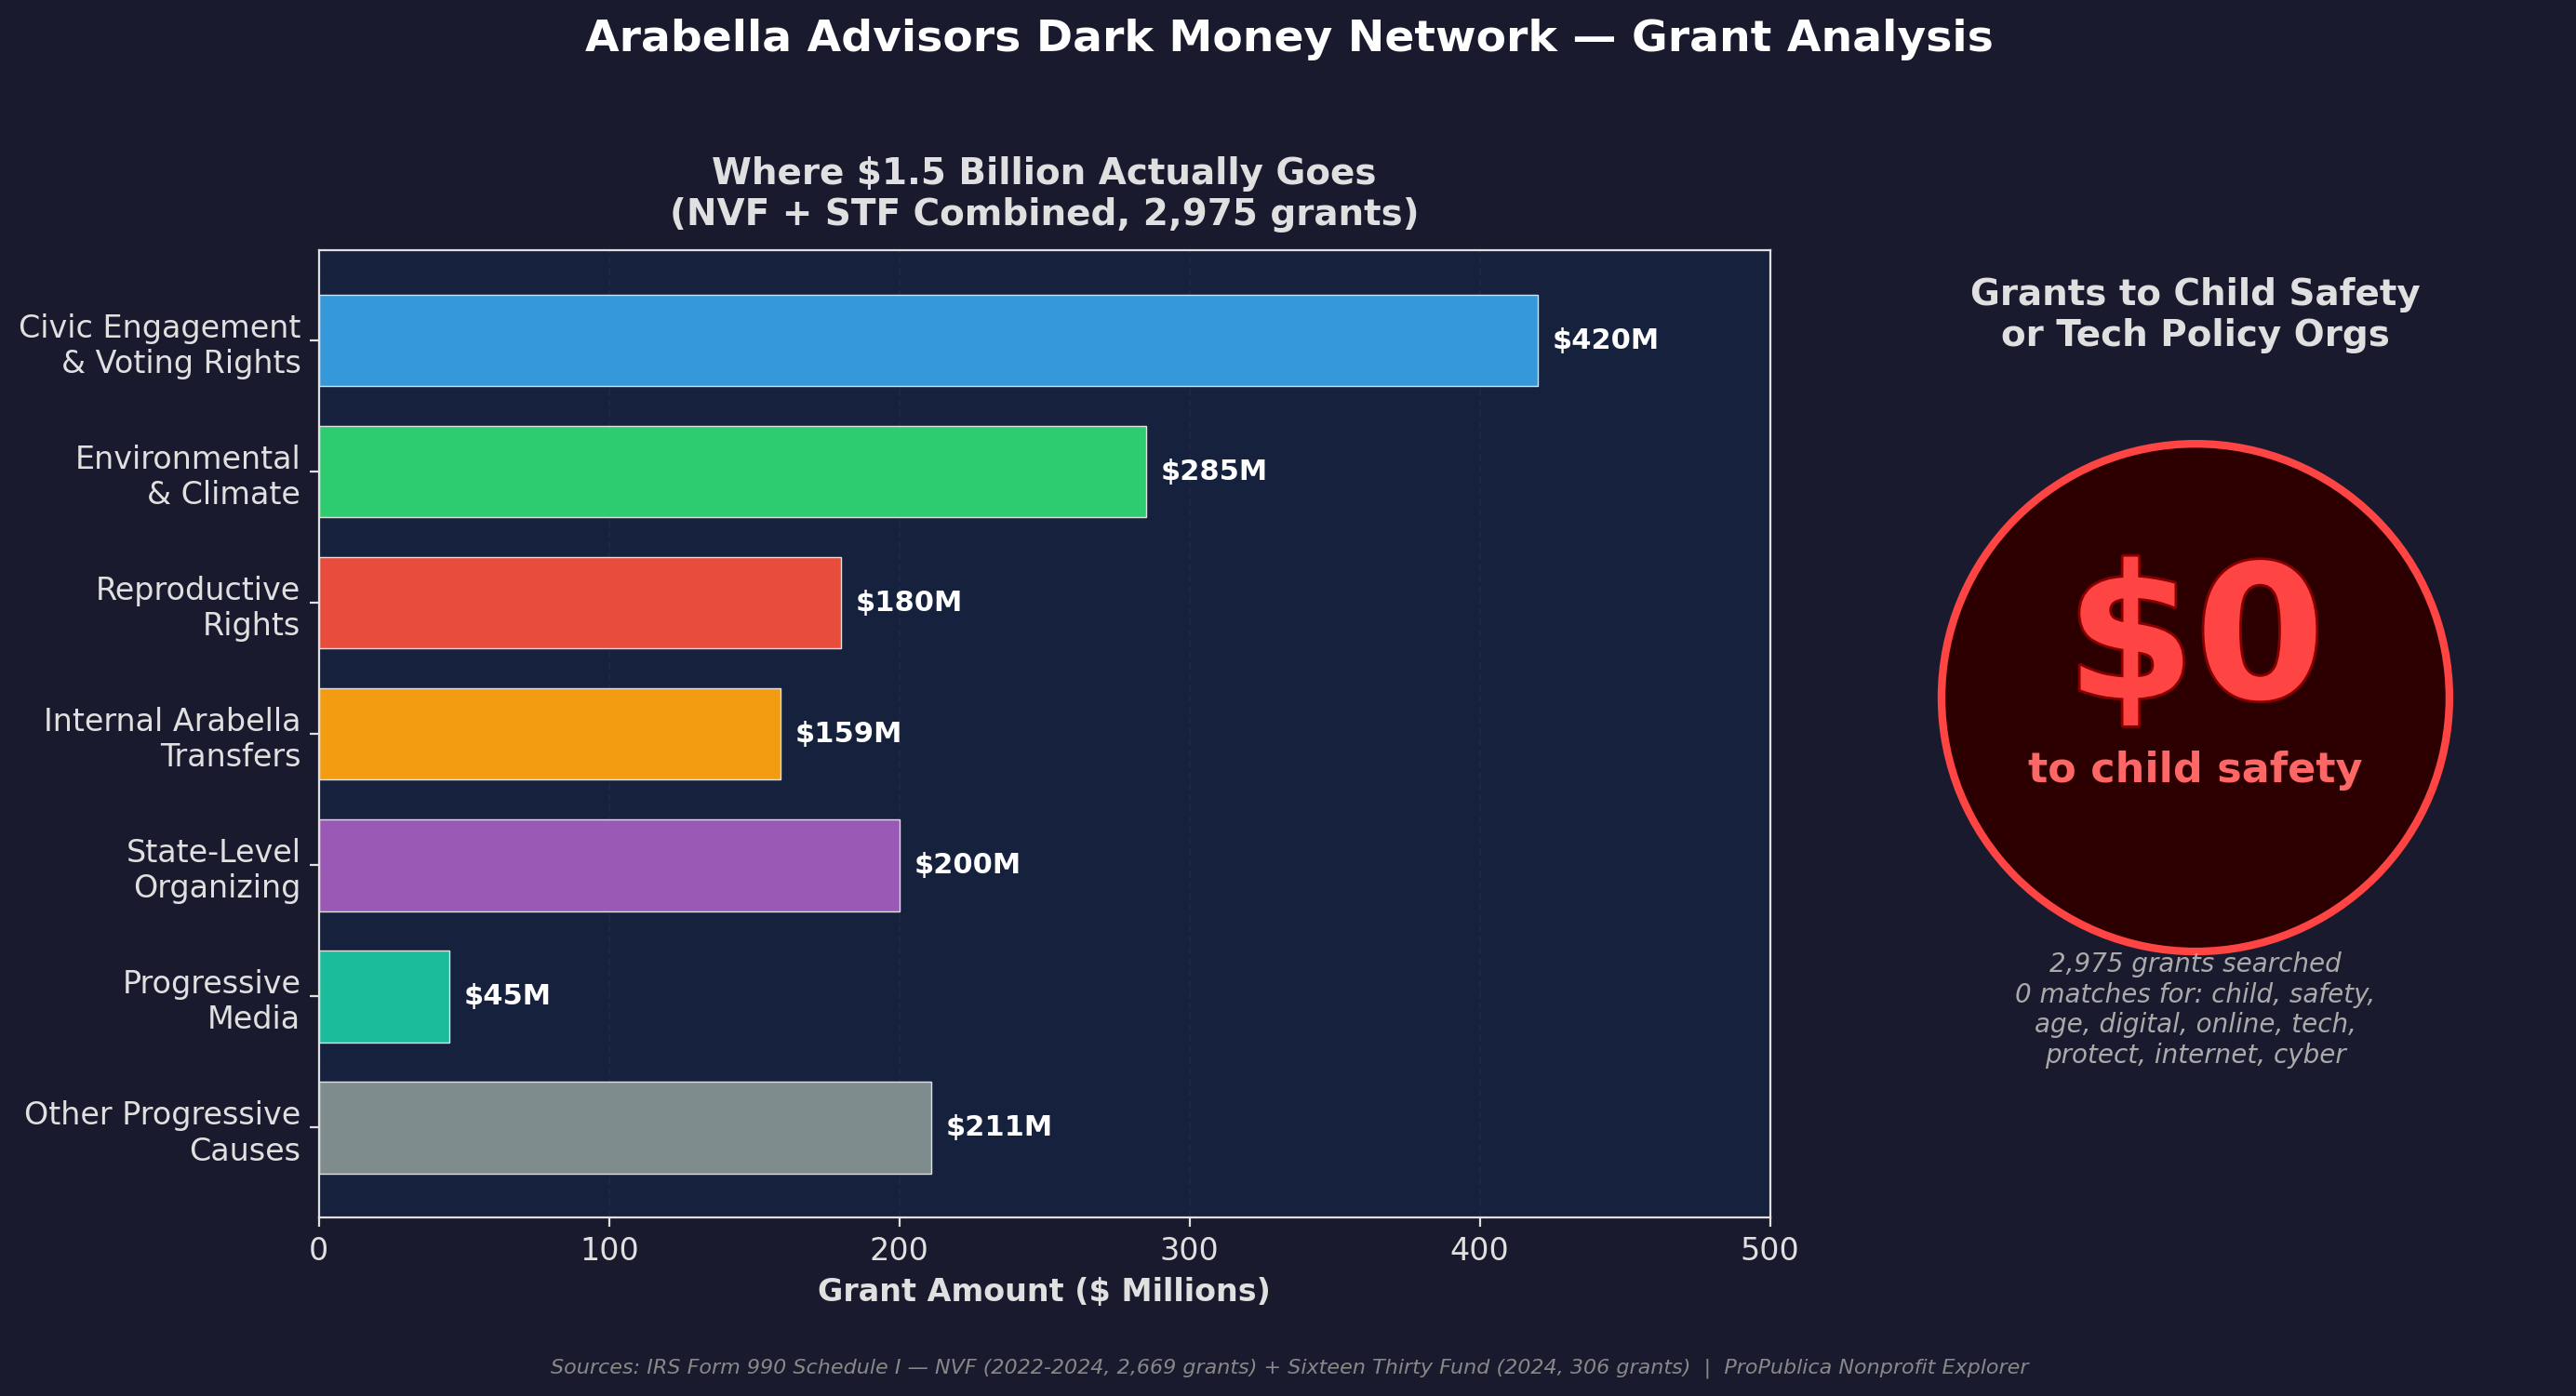 upper-up/meta-lobbying-and-other-findings
오픈소스 인텔리전스를 활용한 메타의 앱스토어 책임법(App Store Accountability Act) 관련 다채널 로비 캠페인 조사로, 공개 기록 분석을 통해 다크 머니(dark money) 흐름, 입법 영향력, 그리고 아스트로터프(astroturf) 옹호 활동을…
 desertdemons/cve-2025-6018-6019
CVE-2025-6018 CVE-2025-6019 PoC 익스플로잇 - openSUSE/SUSE Linux Enterprise 15의 로컬 권한 상승 - PAM 우회 + udisks2 XFS 레이스 컨디션 LPE로 root 권한 획득









