
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 ashrafzaryouh/cve-2026-2699
CVE-2026-2699(Progress ShareFile Storage Zones Controller의 인증 전 인증 우회 취약점)에 대한 탐지 스크립트, 기술 분석 및 개념 증명.
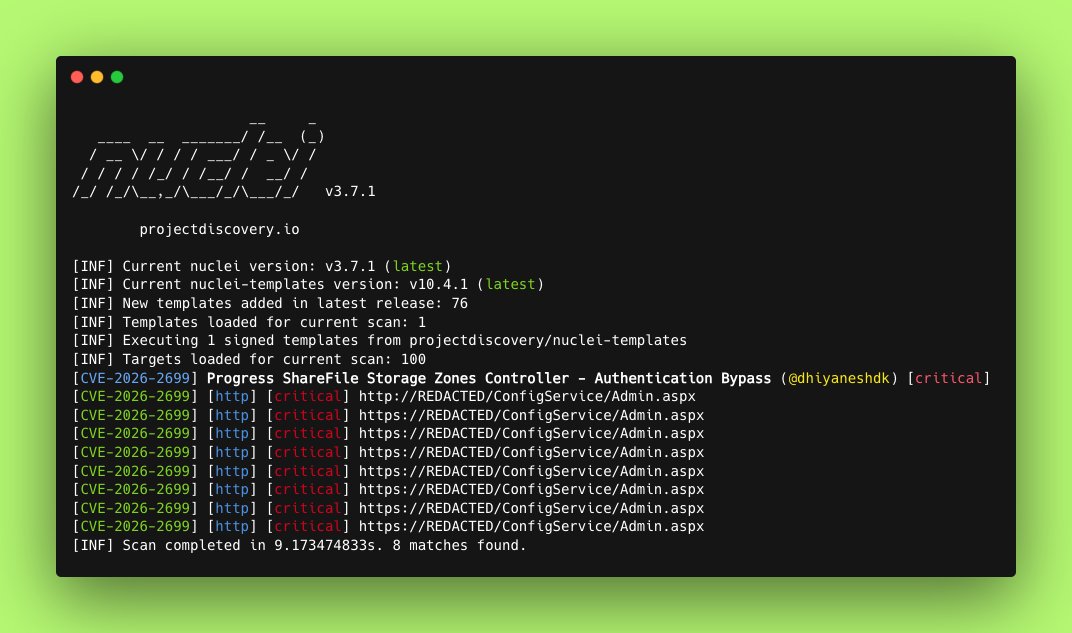 0xblackash/cve-2026-2699
CVE-2026-2699
 unknownhl/deepguard
ACL 2026 (본 학회) 논문 "DeepGuard: Secure Code Generation via Multi-Layer Semantic Aggregation"의 코드
 sangrok-jeon/cve-2020-1938-tomcat-ajp-ghostcat--analysis
CVE-2020-1938-Tomcat-AJP(Ghostcat)-분석
 semgrep/cve-2026-22732-demo
CVE-2026-22732의 최소 재현 — Spring Security HTTP 헤더가 조용히 누락됨
 shaheeryasirofficial/cve-2025-8088
CVE-2025-8088은 WinRAR 7.12의 심각한 경로 탐색 취약점입니다.
 tyranid/infosec-presentations
지금까지 발표한 정보 보안 발표 자료 저장소
 open-flaw/cve-2017-11499
CVE-2017-11499 문서: Node.js에서 일정한 HashTable 시드로 인한 해시 플러딩 원격 DoS 취약점, 공격 벡터 분석 및 V8 스냅샷 비활성화를 통한 완화.
 darksp33d/hyperhives-macos-infostealer-analysis
Full static analysis of HyperHives macOS Rust infostealer — 571 decrypted config values, C2 infrastructure, DPRK/Contagious Interview attribution,…
 binarygolf/bggp
연례 소형 파일 경연 대회 저장소로, 폴리글롯, 크래시, 자기 복제, 다운로드와 같은 테마의 바이너리 골프 챌린지를 다루며, 연도별로 정렬된 엄선된 항목을 제공합니다.
 mohshomis/modo
웹 보안, 익스플로잇, OSINT 및 포렌식 분야에서 실습 중심의 기술 개발을 위한 엄선된 사이버 보안 학습 리소스, CTF writeups, 연구 논문 및 실습 랩 모음.
 mistyfir/cve-2024-21338-exploit
CVE-2024-21338에 대한 개념 증명 익스플로잇, Lazarus 그룹이 0day로 사용한 Windows AppLocker 드라이버(appid.sys) 권한 상승 취약점. 조작된 IOCTL 요청 및 PreviousMode 조작을 통해 커널 읽기/쓰기를 달성합니다.
 msedek/btrfs_fixes
심각한 익스텐트 트리 손상용 사용자 정의 BTRFS 복구 도구 (btrfs check --repair가 세그폴트, 루프, 또는 데드락으로 실패하는 경우)
 b9ph0met/px-vm
PerimeterX의 바이트코드 VM을 위한 리버스 엔지니어링 툴킷으로, CFG 기반 디스어셈블러, 5계층 복호화 파이프라인, opcode 테이블 재구성, 봇 탐지 핑거프린팅에 대한 보안 연구를 위한 스택 에뮬레이션 클리너를 특징으로 합니다.
 giancarlolelli/quantum
이 저장소에는 https://www.projecteleven.com/의 QDay 상금 챌린지에 대한 코드와 제출 세부 정보가 포함되어 있습니다.
 yuvadm/quantumslop
타원 곡선 이산 로그 문제에 대한 양자 해결사로, 쇼어 알고리즘을 사용하며, 실제 양자 하드웨어에서 ECC 개인 키를 복구하기 위해 여러 오라클 전략을 구현합니다.
 porsellaj/cve-2025-55182-react2shell-analysis
CVE-2025-55182 (React2Shell RCE 취약점)에 대한 기술적 분석
 poxsky/cve-2026-24516-digitalocean-rce.
CVE-2026-24516 기술 분석 및 PoC: DigitalOcean Droplet Agent의 인증되지 않은 루트 원격 코드 실행 (CVSS 10.0).








