

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-2699 — CVE-2026-2699(Progress ShareFile Storage Zones Controller의 인증 전 인증 우회 취약점)에 대한 탐지 스크립트, 기술 분석 및 개념 증명. | Kitploit
도구/GitHubGitHub/ashrafzaryouh/cve-2026-2699
Vulnerability ScannersVulnerability AnalysisExploitationWeb Application ExploitationWeb SecurityAuthenticationPapers & Research
GitHubashrafzaryouh/cve-2026-2699

CVE-2026-2699

CVE-2026-2699(Progress ShareFile Storage Zones Controller의 인증 전 인증 우회 취약점)에 대한 탐지 스크립트, 기술 분석 및 개념 증명.

저장소 보기
7개월 전아직 검토되지 않음
공유

CVE-2026-2699 — Progress ShareFile Storage Zones Controller 인증 우회

License: MIT GitHub stars GitHub issues

고객 관리형 Progress ShareFile Storage Zones Controller (SZC) ≤ 5.12.3의 치명적 인증 우회 (CVSS 9.8).


📋 개요

CVE-2026-2699는 Progress ShareFile Storage Zones Controller(고객 관리형 배포)의 웹 인터페이스에 영향을 미치는 심각한 인증 우회 취약점입니다.

인증되지 않은 원격 공격자가 제한된 구성 페이지에 접근할 수 있으며, 이로 인해 시스템 구성이 변경될 수 있고, CVE-2026-2701과 연계될 경우 완전한 **인증 전 원격 코드 실행(RCE)**이 가능합니다.

  • 영향받는 제품: Progress ShareFile Storage Zones Controller (SZC) 5.x (5.12.3까지)
  • 영향받지 않음: ShareFile 6.x 및 클라우드 호스팅 인스턴스
  • 수정 버전: Storage Zones Controller 5.12.4 (2026년 3월 출시)

이 저장소에는 탐지 스크립트, 기술 분석, 그리고 (법적·윤리적으로 허용되는 범위 내에서) 개념 증명 자료가 포함되어 있습니다.
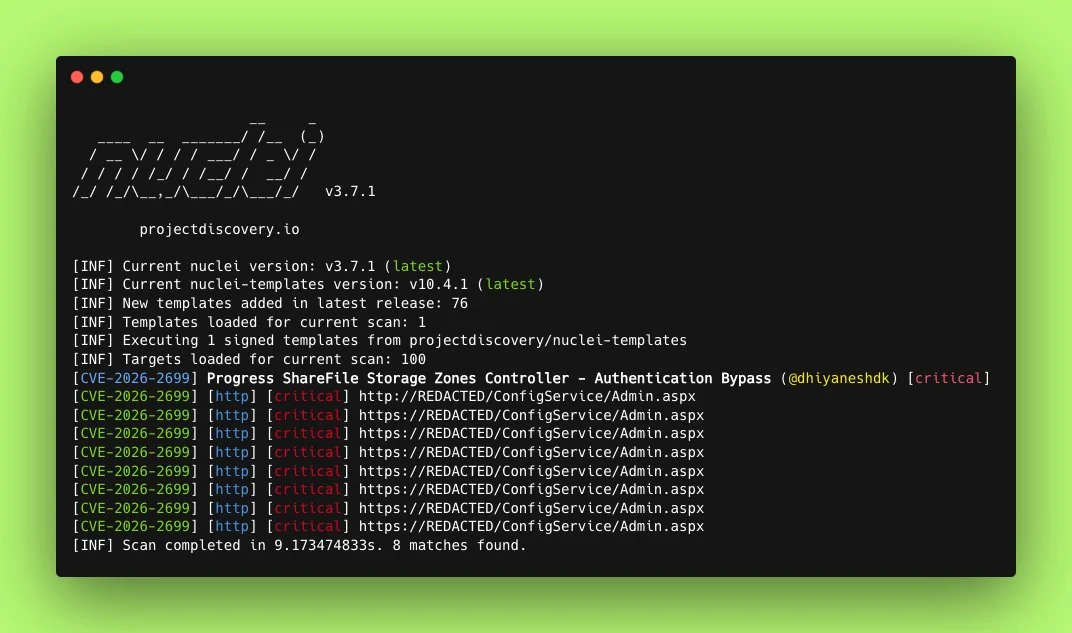

🎯 취약점 세부 정보

HFTRzKMbQAAdLZ5

  • CVE ID: CVE-2026-2699
  • 심각도: 치명적 (CVSS v3.1 기본 점수: 9.8)
  • 벡터: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • 유형: 인증 우회 / 부적절한 접근 제어 (CWE-284) 및 리다이렉트 후 실행 (EAR)
  • 영향: 관리 구성 엔드포인트에 대한 인증되지 않은 접근 → 연계 시 잠재적 전체 시스템 침해

근본 원인

이 취약점은 SZC 웹 관리 인터페이스의 불충분한 접근 제어와 결함 있는 리다이렉트 처리에서 비롯되며, 인증되지 않은 사용자가 민감한 구성 기능에 접근할 수 있게 합니다.


🛠️ 저장소 내용

  • detection/ — 비파괴적 탐지 스크립트 (Python)
  • analysis/ — 상세 기술 문서 및 근본 원인 설명
  • poc/ — 개념 증명 (교육 / 승인된 테스트 전용)
  • exploit-chain/ — CVE-2026-2701 (RCE)과의 연계 시연
  • assets/ — 스크린샷, 다이어그램, 로그

🚨 영향받는 버전

버전상태
≤ 5.12.3취약함
5.12.4+패치됨
6.x영향 없음

참고: 고객 관리형(온프레미스) Storage Zones Controller 배포만 영향을 받습니다.


✅ 해결 방안

  1. 즉시 업그레이드하십시오: Storage Zones Controller 5.12.4 이상.
  2. SZC 관리 인터페이스의 공용 인터넷 노출을 제한하십시오 (VPN, 방화벽 규칙 또는 제로 트러스트 접근 사용).
  3. /Configuration/ 또는 유사한 엔드포인트에 대한 의심스러운 접근을 로그에서 모니터링하십시오.
  4. Progress Software의 공식 보안 패치를 적용하십시오.

공식 권고문:
Progress ShareFile Security Vulnerability – February 2026


🔍 탐지

이 저장소에는 경량 탐지 스크립트가 포함되어 있습니다:

python3 watchTowr-vs-Progress-ShareFile-CVE-2026-2699.py -t https://target-sz-controller.example.com

공식 watchTowr 탐지 아티팩트에서 영감을 받았습니다.


📚 참고 자료

  • NVD 상세 — CVE-2026-2699
  • watchTowr Labs 전체 분석
  • Progress 공식 권고문
  • Tenable CVE 페이지
  • GitHub 권고: GHSA-ppf9-6x38-42wv

⚠️ 법적 및 윤리적 고지

이 저장소의 모든 자료는 교육, 연구 및 방어적 보안 목적으로만 제공됩니다.

소유하지 않았거나 명시적인 테스트 허가를 받지 않은 시스템에 대한 무단 익스플로잇은 불법이며 비윤리적입니다.


⭐ 스타 히스토리 및 기여

기여, 개선된 탐지, 또는 추가 분석 글은 Pull Request를 통해 환영합니다.


보안 커뮤니티를 위해 ❤️로 제작되었습니다

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

아직 인기 데이터가 없습니다.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →