
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 zvckster/cve-2025-63353
다중 언어 PoC(Python · Go · JS · C) 및 CVE-2025-63353에 대한 기술 문서: FiberHome HG6145F1 GPON ONT 장치의 심각한 예측 가능한 기본 PSK 취약점.
 iamliuxiaozhen/copy_fail
copy_fail:CVE-2026-31431
 azqzazq1/lid
LID — Linux Integrity Drift: eBPF 경로명 재작성을 통한 AppArmor 우회. 감사(Audit) 흔적이 전혀 없는 Pre-LSM 시스템콜 인자 조작. "리눅스는 죽어가고 있다"
 josephfelix/cve-2026-42945-nginx-rift
CVE-2026-42945 취약점을 연구하기 위한 저장소 (nginx < 1.30)
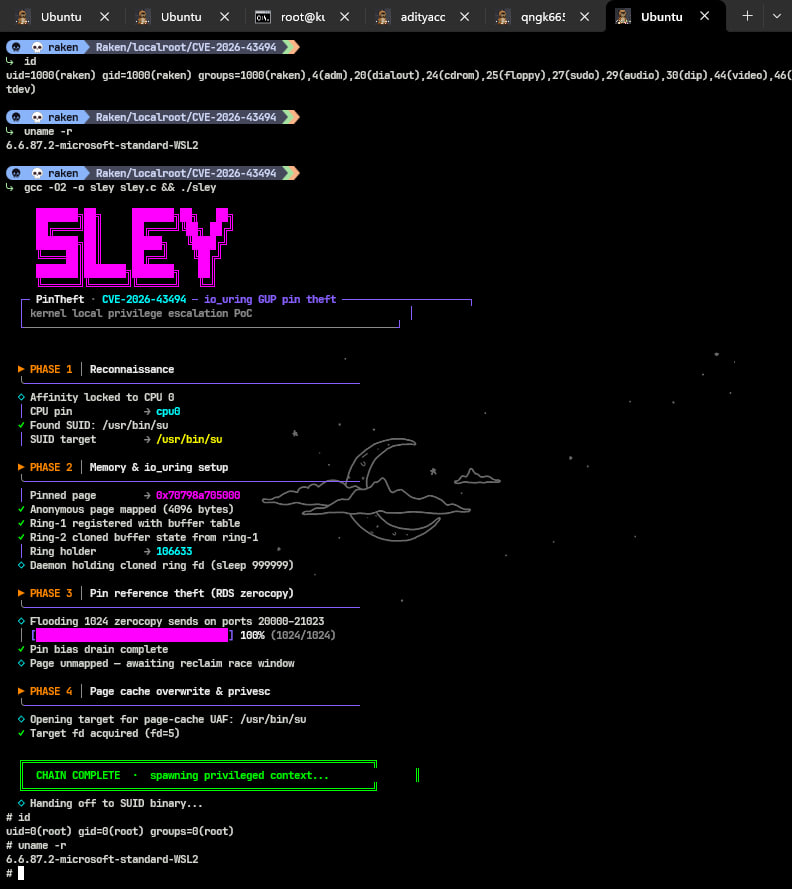 tanzz1337/cve-2026-43494-pintheft-poc
CVE-2026-43494 (PinTheft)용 개념 증명(PoC): RDS zerocopy refcount 버그 + io_uring 고정 버퍼를 통한 Linux LPE → SUID 페이지 캐시 덮어쓰기. 승인된 연구 목적으로만 사용하십시오.
 mein-0/cve-2025-7771
CVE-2025-7771에 대한 개념 증명 익스플로잇으로, ThrottleStop.sys의 Windows 커널 드라이버 취약점으로 임의의 물리 메모리 읽기/쓰기 및 SYSTEM으로의 로컬 권한 상승을 가능하게 합니다.
 r3n3r0/cve-2026-20700
arm64e에서 수제 Mach-O 체인드 픽스업을 통해 dyld를 PAC 서명 오라클로 사용하여 제어된 PAC 유효 포인터 쓰기 및 iOS에서 디스패치 콜백 실행을 달성하는 PoC.
 ercihan/cve-2026-40369
CVE-2026-40369에 대한 방어적 기술 분석: 12바이트 추가 쓰기 프리미티브를 가진 Windows 커널 EoP 취약점입니다. 근본 원인, 익스플로잇 제약 조건, KASLR 우회 및 탐지 권장 사항을 다룹니다.
 trailofbits/polytracker
범용 오염 추적, 데이터 흐름 분석 및 트레이싱을 위한 LLVM 기반 계측 도구입니다.
 0xblackash/cve-2026-41091
CVE-2026-41091
 moketchups/permanently-jailbroken
우리는 6개의 AI에게 그들의 자체 프로그래밍에 대해 물었습니다. 6개 모두 jailbreaking은 절대 고쳐지지 않을 것이라고 말했습니다. 직접 실행해보세요 — $2, 10분.
 0xfuffm3/cve-2026-31635-dirtydecrypt
RxRPC 제자리 복호화를 통해 페이지 캐시를 손상시키고 읽기 전용 파일을 덮어쓰고 셸코드를 실행하며 검증 모드가 있는 CVE-2026-31635용 Linux 커널 로컬 권한 상승 익스플로잇입니다.
 nishant-kumar-5173/cve-2024-5932
CVE-2024-5932에 대한 개념 증명 익스플로잇으로, GiveWP WordPress 플러그인의 PHP 객체 주입 취약점으로, POP 체인을 통해 인증되지 않은 원격 코드 실행 및 임의 파일 삭제를 가능하게 합니다.

 dhawaldesai/agentic-ioc-scanner
에이전틱 AI 코딩 도구를 위한 IOC 스캐너 — Mini Shai-Hulud, Gemini CLI RCE, Cursor CVE-2026-26268 및 DPRK PromptMink 탐지
 ashrafzaryouh/cve-2026-33825
CVE-2026-33825(BlueHammer)에 관한 문서 및 연구로, Windows에서 발생하는 Microsoft Defender의 TOCTOU 로컬 권한 상승 취약점을 다루며, 익스플로잇 흐름, 침해 지표 및 완화 방안을 포함합니다.
 0xblackash/cve-2026-33825
CVE-2026-33825
 graph-com/cka-agent
상용 모델 가드레일을 무해한 프롬프트 위빙과 적응형 트리 탐색을 사용하여 우회하는 LLM 탈옥 에이전트의 연구 구현.








