
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 pavanvootla-sec/cve-2026-37196
nirix traq v3.9.0에 대한 저장형 XSS 취약점 공개: PoC, 근본 원인 분석, 보안 연구자 및 방어자를 위한 완화 지침.
 trusted-ai/aif360
데이터셋과 머신러닝 모델을 위한 포괄적인 공정성 지표 세트, 이러한 지표에 대한 설명, 그리고 데이터셋과 모델의 편향을 완화하는 알고리즘.
 siyuanli00/intact
SoK 의도 지향 체계화 논문의 다중 턴 LLM 탈옥 실험(FITD, MRCJ, ActorAttack, X-Teaming)을 재현하는 연구 코드.
 xuyw-seu/packetpatch
암호화된 트래픽 분류에 대한 실용적인 블랙박스 적대적 패킷 생성: 최소 오버헤드 및 완전한 패킷 복구 가능.
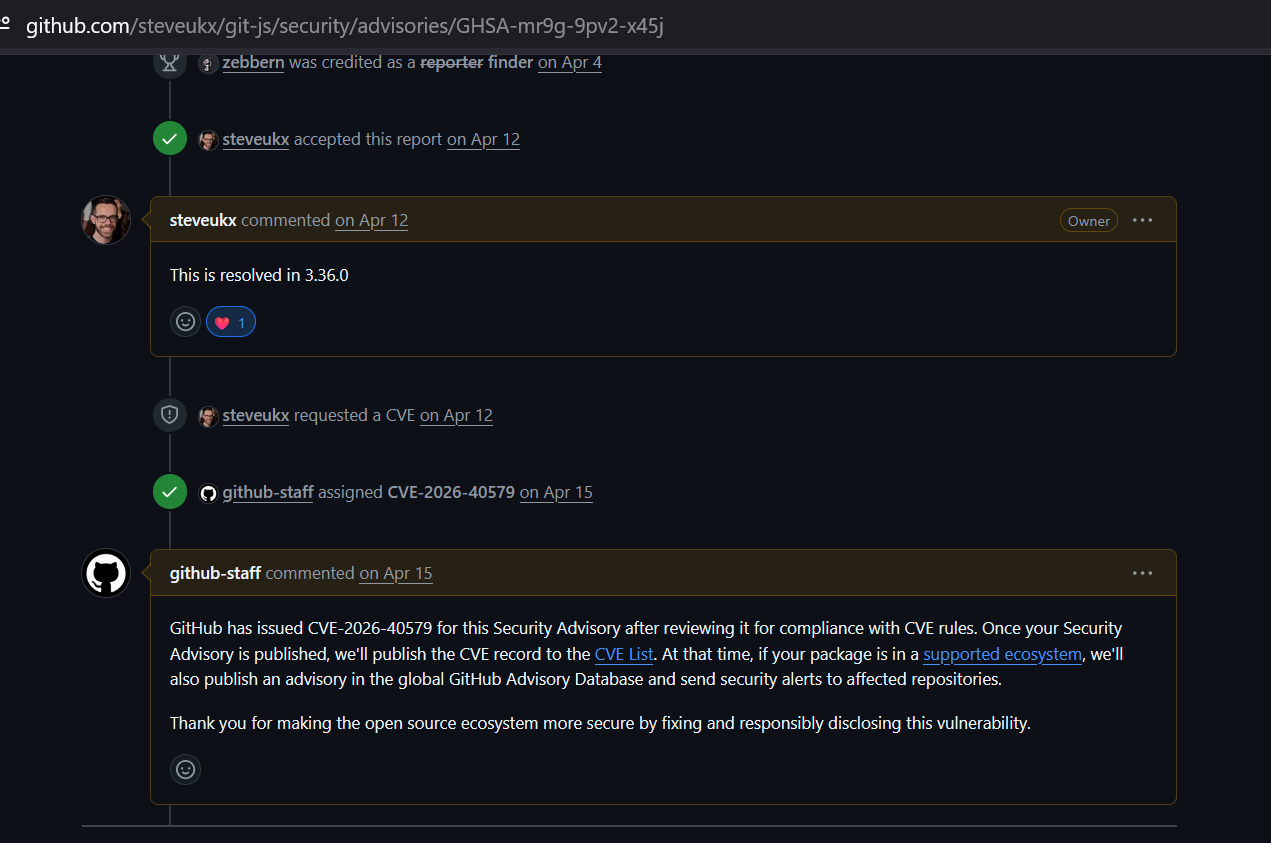 zebberncve/cve-2026-40579
git-js 보안 권고 ⌯⌲ 주간 1,100만 다운로드
 ad3210/cve-2024-2887-report
POC 곧 제공 예정
 wsu-cyber-security-lab-ai/clipguard
SAM 세그멘테이션과 CLIP 모델을 사용하여 AI 기반 사기 이미지 분류기를 회피하는 적대적 이미지 교란 도구로, 보안 연구용입니다.
 murdok1982/exploit-poc-para-cve-2024-30085
CVE-2024-30085 권한 상승 취약점을 이용하기 위해 설계된 Python 익스플로잇
 mauricioportela/cve-2026-31431-analysis
기술 분석 보고서: 리눅스 커널 격리 결함 (CVE-2026-31431) 익스플로잇
 nst/spyphone
이 프로젝트는 악성 iPhone 애플리케이션이 수집할 수 있는 데이터의 종류를 보여줍니다.
 joakimbulow/cve-2026-48962
CVE-2026-48962 - IO::Compress - 코드 실행
 nadafarafat/bd-alaris-firmware-analysis
BD Alaris 8015 주입 펌프의 펌웨어 보안 분석(CVE-2016-9355). 일반 텍스트 Wi-Fi 자격 증명, HTTP 펌웨어 업데이트, 비활성화된 무결성 검사 등 6가지 복합 취약점을 식별했습니다. STRIDE 위협 모델링 및 MITRE Playbook…
 harbingerse7en/cve-2024-20154
CVE-2024-20154에 대한 기술 분석 문서로, MediaTek MT6769 NB-IoT 베이스밴드 펌웨어의 스택 기반 버퍼 오버플로우를 다루며 리버스 엔지니어링과 익스플로잇 체인을 설명합니다.
 shreyas-challa/cve-2026-46394-haxcms-git-command-injection
CVE-2026-46394에 대한 PoC 및 writeup: HAXcms Git.php의 OS 명령 주입(CWE-78). 인가된 보안 연구 목적으로만 사용하세요.

 toxicbishop/supply-chain
소프트웨어 공급망 보안에 대한 종합 가이드입니다. 이 오픈소스 원고는 보안 전문가와 개발자에게 생태계 위협으로부터 방어하기 위한 실질적인 전략을 제공합니다.
 0xblackash/cve-2026-4480
CVE-2026-4480
 ashrafzaryouh/cve-2026-23111
CVE-2026-23111에 대한 권고문으로, Linux 커널 nf_tables의 catch-all 맵 롤백에서 발생하는 use-after-free 취약점을 다루며, 근본 원인, 영향, 탐지 및 완화 방안을 설명합니다.
 horrister/moveit-transfer-cve-2023-34362
큐레이션된 취약점 연구 저장소로, CVE-2023-34362와 같은 실제 보안 사고에 대한 심층 분석 문서, PoC 스크립트, IOC 탐지 도구를 제공합니다.








