
 #1

 krxi/asmsense
스트립된 x86-64 바이너리에서 함수의 이름을 지정하고 설명하는 소형 언어 모델로, 공개 데이터셋, 베이스라인, LoRA 파인튜닝 실험을 포함합니다.
 a3igner/plex-codec-cache-implant
사고 분석 보고서: Plex Media Server 코덱 캐시의 서명되지 않은 .so가 트랜스코딩할 때마다 드로퍼를 실행함 (CVE-2026-96656) — IOC, STIX, YARA
 penberg/chimera
신뢰할 수 없는 코드를 샌드박싱하고 호스트에 안전하게 접근할 수 있도록 합니다.
 saku0512/reprokit-go-git-cve-2026-71557-lab
go-git의 loose reference 경로 순회(CVE-2026-71557)를 취약 버전과 수정 버전 전반에서 안전하게 재현하고 비교하는 격리된 학습용 랩입니다.
 ukanwat/guardrebind
LLM 안전 가드가 위조된 미끼 콘텐츠를 채점하도록 속이는 타깃 리바인딩 공격에 대한 연구 코드, 벤치마크 및 방어 기법과 세그먼트-최대 증류 강화를 포함합니다.
 maosasagawa/pmx110-cve-2026-64560
PMX110(OPPO MT6995, 커널 6.18.21) CVE-2026-64560 연구: 포팅, 증거, 제한된 실행 스크립트
 0xkirisame/spica
eBPF 기반 Linux 루트킷 탐지기: 다중 채널 교차 뷰 분석(sched_switch, NMI, /proc)을 사용하여 DKOM, 트레이스포인트 변조 및 프로세스 은닉을 탐지하고, 하드웨어 수준 무결성 검증을 제공합니다.
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
x64dbg로 Amadey Loader 리버스 엔지니어링: 동적 API 해석, 토큰 권한 상승, 키로거 후킹, 클립보드 캡처, 그리고 스틸러 스테이징을 위한 명령줄 악용.
 karaaslanlabs/kl-security-key
packed attestation과 문서화된 Windows/Entra 상호운용성을 갖춘 실험적 RP2040 FIDO2/WebAuthn 인증기
 34zy/cve-2026-86950
CVE-2026-86950(CoreGraphics 정수 오버플로) 익스플로잇 프레임워크로, 악성 TrueType 폰트와 PDF를 제작하고, ASLR 누출을 추출하며, ARM64 ROP 체인을 구성합니다.
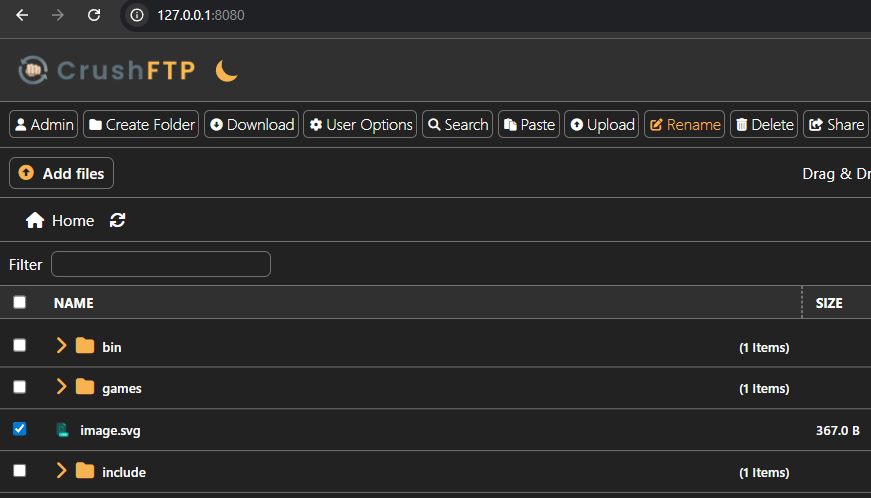 mmakingdom/cve-2025-63419
CrushFTP 11.3.7_60 이전 버전은 HTML 주입에 취약합니다. 웹 기반 서버에는 사용자가 파일을 공유할 수 있는 기능이 있으며, 이 기능은 파일 이름을 이메일 본문 필드에 그대로 반영하여 삭제(sanitization) 없이 HTML 주입이 발생합니다.
 abdelkabirouadoukou/cve-2026-31431-analysis-and-fix
리눅스 커널 CVE-2026-31431(Copy Fail)에 대한 심층 기술 분석: AF_ALG 인플레이스 scatterlist 버그를 통한 로컬 권한 상승, 근본 원인, 익스플로잇 경로 및 패치 제출 가이드를 포함합니다.
 abraxas/qemu-nvme-sgl-bar
QEMU 11.1.2 - 높음 - 로컬 - UAF - BAR0으로의 NVMe SGL 스팬 불완전 CVE-2021-3929
 abraxas/qemu-colo-l4-oob
QEMU 11.1.2 - High - 로컬/원격 - OOB - COLO filter-rewriter short IPv4 L4 힙 오버플로
 abraxas/qemu-xhci-complete-uaf
QEMU 11.1.2 - High - Local - UAF - xhci_complete, CVE-2026-17588 doorbell DMA의 잔여 문제
 wnduddld0513/lenovo-qcom-rpmb-poc
CVE-2026-24090 ABL 검증 우회를 시연하여 Lenovo 기기에서 Qualcomm Keymaster RPMB 상태를 검사하고 테스트하는 교육용 개념 증명(PoC) 연구 도구입니다.
 do4choo/cve-2026-92209_nomachine_lpe
CVE-2026-92209에 대한 권고문으로, NoMachine의 Redis 구성 요소에서 발생하는 부적절한 인증 취약점으로 로컬 권한 상승이 가능하며, CVSS 세부 정보와 수정된 버전을 포함합니다.









