

x64dbg로 Amadey Loader 리버스 엔지니어링: 동적 API 해석, 토큰 권한 상승, 키로거 후킹, 클립보드 캡처, 그리고 스틸러 스테이징을 위한 명령줄 악용.

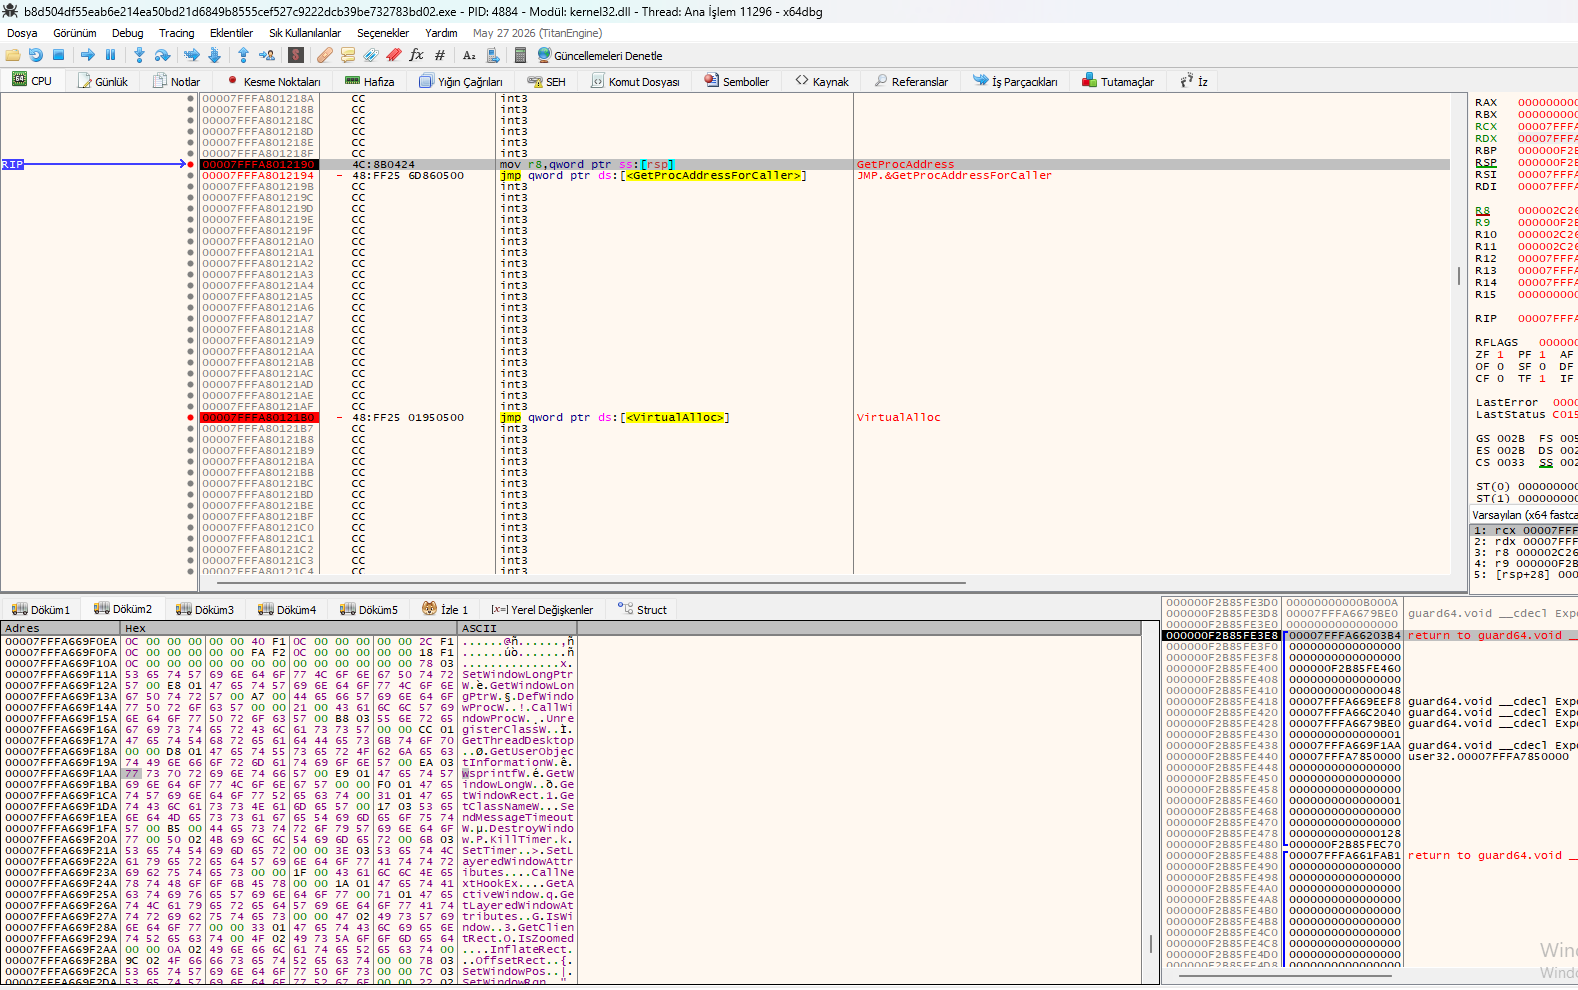
Amadey Loader 샘플을 x64dbg에 로드했습니다. 진입점에서 로더는 GetProcAddressForCaller와 VirtualAlloc을 가리키는 jmp thunk를 통해 동적 API 해석을 수행합니다. 아래 덤프 뷰는 로더의 키로거 및 지속성 루틴에서 사용되는 복호화된 문자열과 API 이름을 보여줍니다.
jmp qword ptr ds:[] – 동적 API 조회, 정적 임포트를 회피합니다. jmp qword ptr ds:[] – 언패킹된 페이로드 / 셸코드를 위한 RWX 메모리를 할당합니다. SetWindowsHookExW / CallNextHookEx / UnhookWindowsHookEx – 키로거 훅 체인 (WH_KEYBOARD_LL) GetForegroundWindow / GetWindowTextW / GetWindowThreadProcessId – 각 키 입력 시 활성 창 제목을 캡처합니다. GetKeyState / GetAsyncKeyState – 원시 키 상태 폴링. GetUserObjectInformationW / wndProc /UnregisterClassW – 숨겨진 키로거 창의 창 클래스 처리. GetTickCount / timeGetTime / GetSystemTimeAsFileTime – 비콘 간격 및 키 입력 버퍼링에 사용되는 타이밍 루틴.
동적 API 해석: GetProcAddressForCaller는 정적 임포트 분석을 우회하여 시그니처 기반 탐지를 무력화합니다. 키로거 확인: SetWindowsHookExW + CallNextHookEx 체인은 시스템 전역에서 모든 키 입력을 가로채는 데 사용되는 전형적인 저수준 키보드 훅입니다. 컨텍스트 인식 로깅: GetForegroundWindow + GetWindowTextW는 활성 창 제목을 캡처하여 각 키 입력에 컨텍스트(사용자 이름, 비밀번호, 채팅)를 부여합니다. RWX 할당: VirtualAlloc은 다음 단계 페이로드를 메모리에서 언패킹하고 실행하는 데 사용되어 디스크에 아티팩트를 남기지 않습니다. Amadey 동작 일치: 이 API 집합은 Amadey의 알려진 자격 증명 탈취 및 키로깅 동작과 일치합니다.
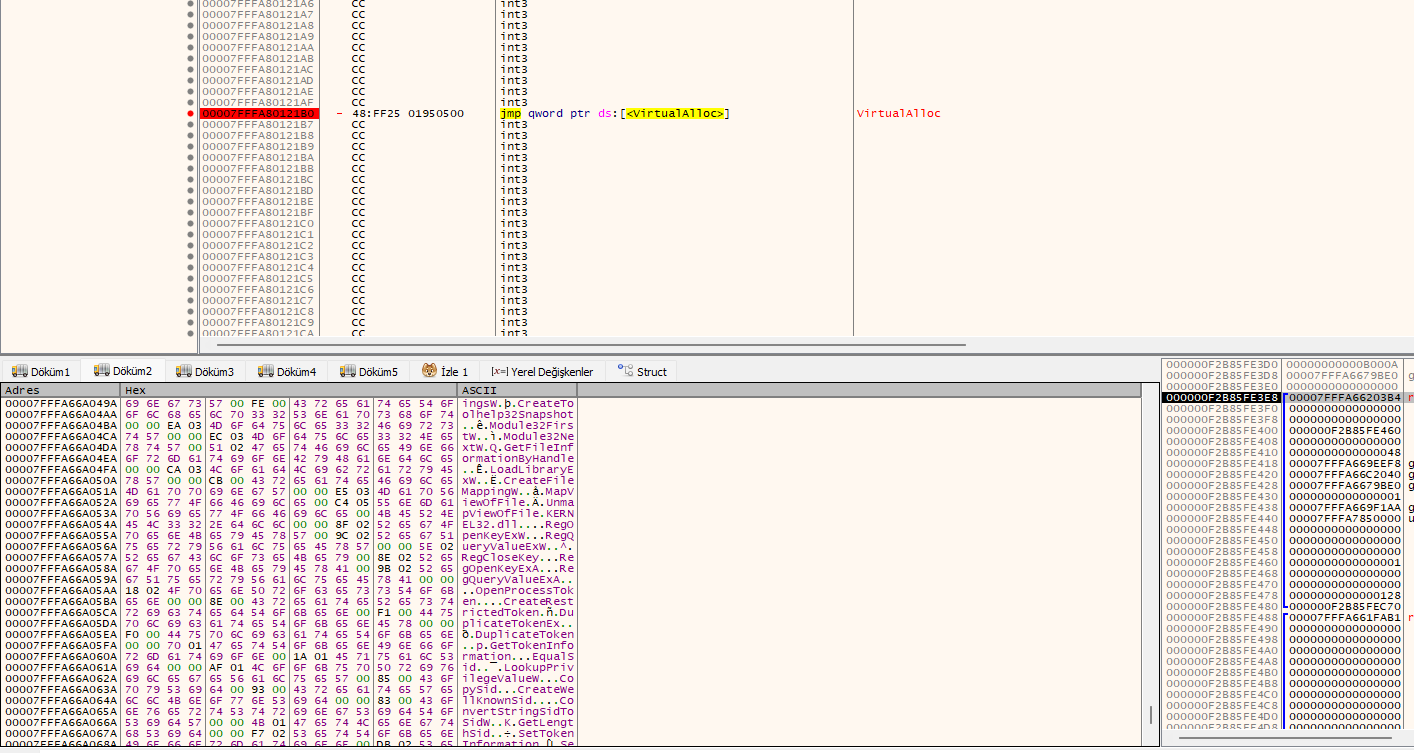
동일한 x64dbg 세션을 자세히 살펴보면 Amadey Loader가 권한 상승, 토큰 조작 및 프로세스 열거에 초점을 맞춘 두 번째 Windows API 배치를 해석하는 것을 알 수 있습니다. 디스어셈블리 상단의 VirtualAlloc thunk는 해석된 API 테이블을 위한 메모리를 할당하는 데 사용되며, 아래 덤프 뷰는 페이로드를 실행하기 전에 SYSTEM 수준 액세스로 권한을 상승시키려는 로더의 의도를 드러냅니다.
OpenProcessToken / DuplicateTokenEx / ImpersonateLoggedOnUser – 권한 상승을 위한 토큰 복제 및 가장. LookupPrivilegeValueW / AdjustTokenPrivileges – SeDebugPrivilege 및 기타 민감한 권한을 활성화합니다. GetTokenInformation / SetTokenInformation – 현재 프로세스 토큰을 읽고 수정합니다. OpenProcess / Process32FirstW / Process32NextW – 고가치 대상(예: lsass.exe, AV 프로세스)을 찾기 위한 프로세스 열거. CreateFileW / CreateToolhelp32Snapshot / Module32FirstW – 파일 작업 및 모듈 열거에 사용됩니다. RegCreateKeyExW / RegSetValueExW / 지속성: Run 키 아래의 RegCreateKeyExW + RegSetValueExW는 Amadey가 재부팅 후 자동 시작되도록 합니다. GetProcAddress / LoadLibraryW / GetModuleHandleW – 동적 API 해석. CreateProcessW / ShellExecuteExW / WinExec – 다음 단계 페이로드를 실행합니다. IsDebuggerPresent / CheckRemoteDebuggerPresent – 안티 디버깅 검사.
토큰 가장(Impersonation): DuplicateTokenEx + ImpersonateLoggedOnUser를 통해 Amadey가 더 높은 권한(흔히 SYSTEM)으로 실행되어 시스템을 완전히 제어할 수 있습니다. SeDebugPrivilege 악용: LookupPrivilegeValueW + AdjustTokenPrivileges로 SeDebugPrivilege를 활성화하며, 이는 lsass.exe와 같은 보호된 프로세스에 인젝션하는 데 필요합니다. 프로세스 타겟팅: Process32FirstW / Process32NextW는 고가치 대상(AV, 브라우저, 자격 증명 저장소)을 열거하고 선택하는 데 사용됩니다. 안티 디버깅: IsDebuggerPresent + CheckRemoteDebuggerPresent는 분석 환경을 적극적으로 탐지하고 종료하거나 동작을 변경합니다. 체인 실행: CreateProcessW / ShellExecuteExW는 로더로서의 Amadey의 역할을 확인시켜 줍니다 — 다음 단계 페이로드(예: Lumma Stealer, Vidar 또는 랜섬웨어)를 드롭하고 실행합니다.
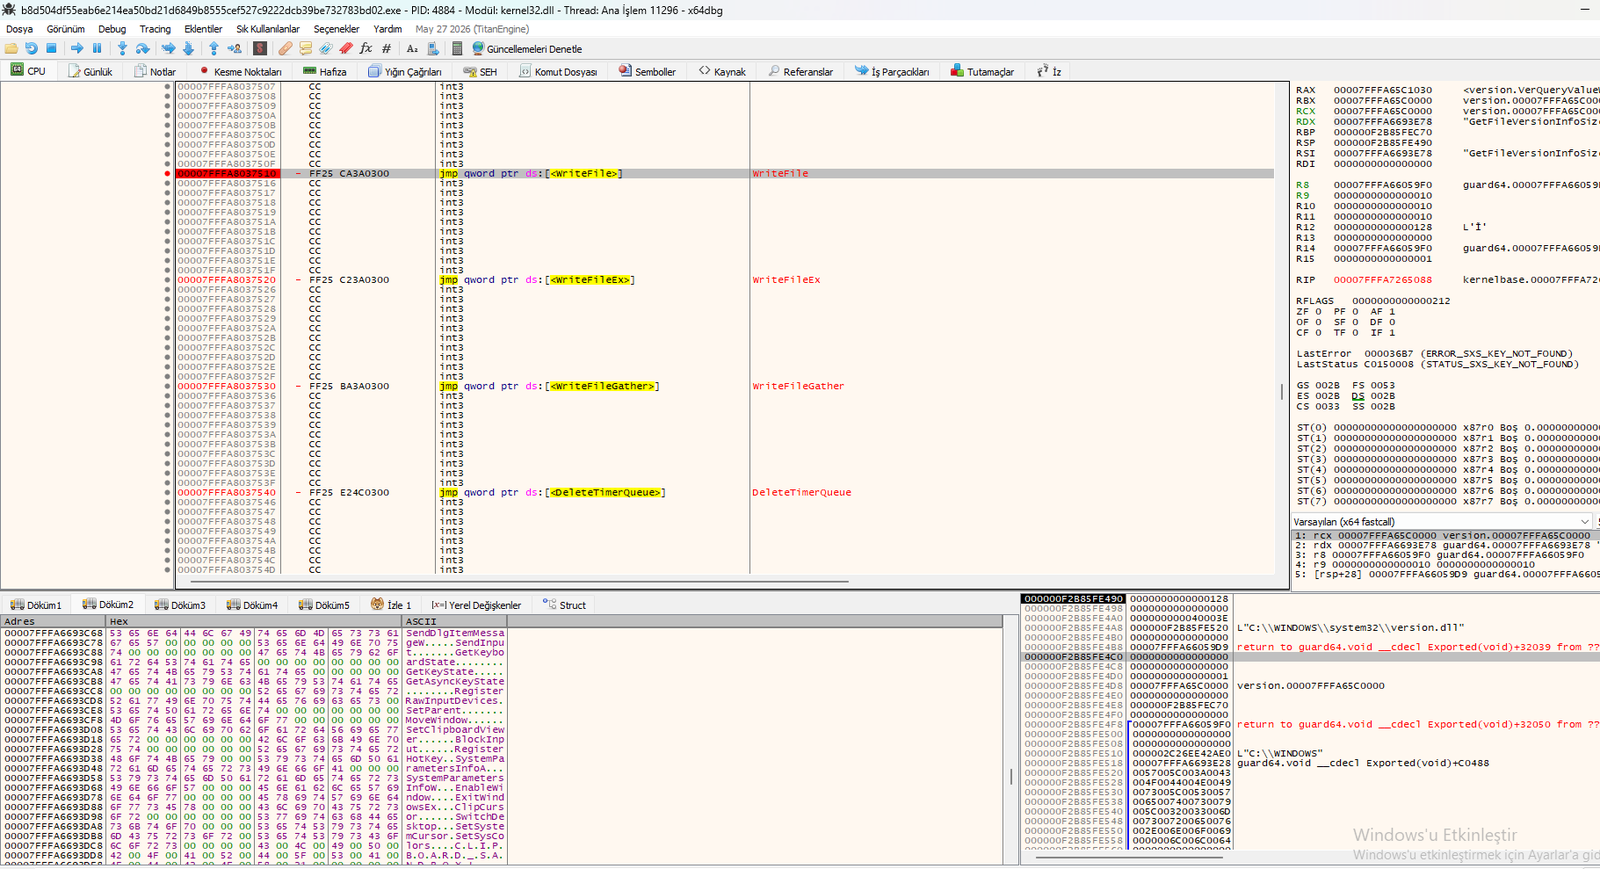
동일한 x64dbg 세션의 세 번째 뷰는 Amadey Loader가 파일 I/O, 타이머 관리, 입력/키보드 처리를 위한 API를 해석하는 모습을 보여줍니다. 덤프 문자열과 함께 보면, 이는 입력을 캡처하고 로그를 작성하며 흔적을 줄이기 위해 타이머를 정리하는 키로거/스틸러 하이브리드처럼 동작하는 페이로드를 가리킵니다.
jmp qword ptr ds:[] – 캡처된 데이터 / 드롭된 페이로드를 디스크에 기록합니다. jmp qword ptr ds:[] – 비동기 파일 쓰기(은밀한 로그 플러시에 사용). jmp qword ptr ds:[] – 분산 쓰기 작업(분할된 페이로드 드롭에 사용). jmp qword ptr ds:[] – 타이밍 기반 흔적을 지우기 위해 타이머 큐를 제거합니다. SetSystemTime / SetLocalTime – 잠재적인 타임스탬프 조작. SetWindowsHookEx / CallNextHookEx / UnhookWindowsHookEx – 키보드 훅 체인. GetForegroundWindow / GetWindowTextW / GetClassNameW – 활성 창 컨텍스트를 캡처합니다. GetSystemInfo / EnumWindows / EnumChildWindows – 환경 열거.
키로거 확인(강화됨): SetWindowsHookEx, CallNextHookEx, ToUnicodeEx, GetForegroundWindow의 조합은 키 입력과 해당 입력이 이루어진 창을 모두 기록하는 교과서적인 키로거 구현입니다. 스틸러 동작: WriteFile + WriteFileEx + WriteFileGather는 캡처된 데이터(키 입력, 자격 증명)가 탐지를 피하기 위해 분할된 비동기 청크로 디스크에 기록됨을 나타냅니다. 포렌식 방지 정리: DeleteTimerQueue와 SetSystemTime은 로더가 자체 타이밍 아티팩트를 지우고 파일 타임스탬프를 잠재적으로 수정하는 데 도움을 줍니다. 합성 입력: SendInput + RegisterHotKey는 페이로드가 키 입력을 주입할 수도 있음을 시사합니다 — 지속성 유지나 원격으로 작업을 트리거하는 데 유용합니다. Amadey 페이로드 패턴: 이 API 집합은 로더가 키로거/스틸러 페이로드(일반적으로 Vidar, Lumma 또는 유사한 것)를 배포할 준비를 하고 있음을 확인시켜 줍니다.
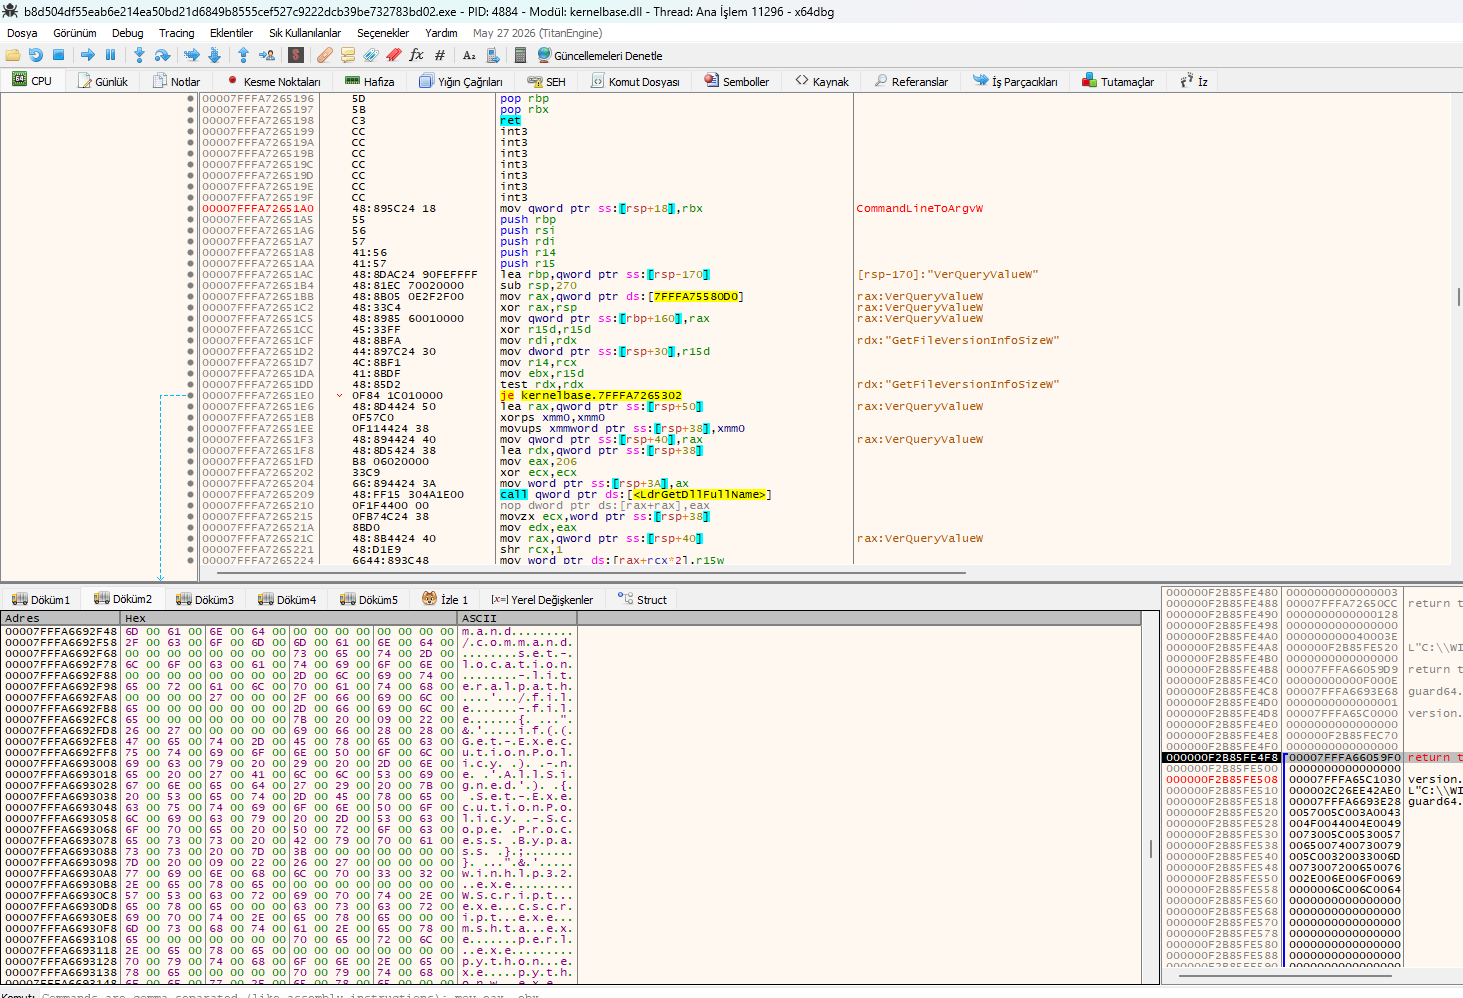
네 번째 x64dbg 뷰는 Amadey Loader가 kernelbase.dll 내에서 CommandLineToArgvW를 적극적으로 사용하여 런타임에 명령줄 인수를 파싱하고 조작하는 모습을 보여줍니다. 이는 로더가 조작된 인수(예: rundll32, regsvr32, PowerShell)로 자식 프로세스를 생성한다는 강력한 지표입니다. 아래 덤프는 또한 AV/EDR 우회 및 OS 버전 타겟팅(os.name, os.version, bypass, bypassUac, pitou)과 관련된 문자열을 드러냅니다.
VerQueryValueW / GetFileVersionInfoSizeW / GetFileVersionInfoW – PE 버전 정보를 읽어 OS / AV 구성 요소를 핑거프린팅합니다. CommandLineToArgvW – 자식 프로세스 실행을 위해 명령줄을 인수로 분할합니다. m.a.n.d./.c.o.m.m.a.n.d – 난독화된 "mand/command" 참조 (WMI / CMD 호출로 추정) g.e.t.-.E.x.e.c.u.t.i.o.n.P.o.l.i.c.y – PowerShell ExecutionPolicy 쿼리 (바이패스 준비). .r.e.f.l.e.c.t.i.o.n...A.s.s.e.m.b.l.y – .NET 리플렉션 로딩 (메모리 내 어셈블리 실행). s.e.t.-.E.x.e.c.u.t.i.o.n.P.o.l.i.c.y. .B.y.p.a.s.s – PowerShell ExecutionPolicy 바이패스 명령 o.p.e.n.-.P.r.o.c.e.s.s / .p.r.o.c.e.s.s. .B.y.p.a.s.s. – 프로세스 수준 바이패스 루틴. w.s.c.r.i.p.t. / .e.x.e.c.s.c.r.i.p.t. – WSH / 스크립트 실행 (예: .vbs, .js). m.s.h.t.a. / .e.x.e.c.u.t.i.o.n.P.o.l.i.c.y – Mshta / ExecutionPolicy 악용
명령줄 악용: CommandLineToArgvW는 LOLBin(rundll32, mshta, wscript, PowerShell)에 전달할 인수를 동적으로 구성하는 데 사용됩니다 — 이는 전형적인 Amadey 로더 기법입니다. AV/EDR 바이패스: bypassUac, ExecutionPolicy Bypass, .Reflection.Assembly와 같은 문자열은 로더가 PowerShell 제한을 우회하고 .NET 어셈블리를 메모리에서 로드하려 시도함을 확인시켜 줍니다. 스크립트 기반 스테이징: wscript.exe / mshta / .execscript 참조는 Amadey가 스크립트를 중간 단계로 드롭하고 실행할 수 있음을 보여줍니다. 리플렉티브 .NET 로딩: .Reflection.Assembly는 페이로드가 디스크에 접촉하지 않고 전적으로 메모리에서 실행되도록 합니다. Amadey 로더 역할: 이 섹션은 Amadey가 스테이저/로더로 동작함을 강력히 확인시켜 줍니다 — 즉 환경을 준비합니다.
Amadey Loader 덤프의 다섯 번째 x64dbg 뷰는 광범위한 입력 캡처, 클립보드 모니터링, 윈도우 후킹 API 집합을 드러냅니다. 앞선 키로거 증거와 결합하면, 이는 로더가 키스트로크, 클립보드 내용, 활성 윈도우 활동을 캡처할 수 있는 완전한 감시 페이로드를 준비하고 있음을 확인시켜 줍니다 — 이는 Amadey와 함께 번들로 제공되는 정보 탈취기에서 흔히 나타나는 행동 패턴입니다.
